#1
Инструменты, ориентированные на пентест, обратную разработку и обеспечение безопасности приложений и ОС Android.
Рекомендация Kitploit
 woshigenm/cve-2026-98937
Проверенный PoC и анализ обхода проверки прав в подсистеме perf/core ядра Linux, который приводит к утечке адресов цепочки вызовов ядра…
 suffixing/apkscope
Обратная разработка Android для людей и ИИ-агентов: типизированный Java за миллисекунды, перекрёстные ссылки, разведка API и секретов, сравнение APK,…
 lauriewired/jadxecute
Плагин для скриптинга JADX-gui для динамического управления декомпилятором
 anasfik/flutterguard
Офлайн-аудит безопасности APK-файлов Flutter на Android. Проверка разрешений, SDK, эндпоинтов и потенциальных секретов. Без root, аккаунта, рекламы и…
 jankammerath/bogusmips
Криминалистическая аналитика для дизассемблирования, повторной сборки, обратной разработки и аудита Android-приложений
 k4n3co/lab-rats-v1.6
Lab-RATS — это мощный и лёгкий инструмент удалённого администрирования Android, полный функций, который обеспечивает удалённый мониторинг, управление…
 rapid7/metasploit-javapayload
Устаревшая библиотека Java-полезных нагрузок для Metasploit, предоставляющая агенты Java и Android Meterpreter, собранные с помощью Maven. Объединена…
 camsshaft/ionstack-s22-cve-2026-43499
Эксплойт ядра Android для Samsung Galaxy S22, который получает root-права в домене ядра через CVE-2026-43499, с режимом SELinux permissive, kallsyms…
 hmascs/ksuroot
Инструмент рутинга ядра Android в один клик, использующий CVE-2026-43499 для установки KernelSU, с официальными, встроенными и пользовательскими…
 n1nj4sec/pupy
Pupy — это фреймворк с открытым исходным кодом для C2 и пост-эксплуатации, кроссплатформенный (Windows, Linux, OSX, Android), написанный на Python и…
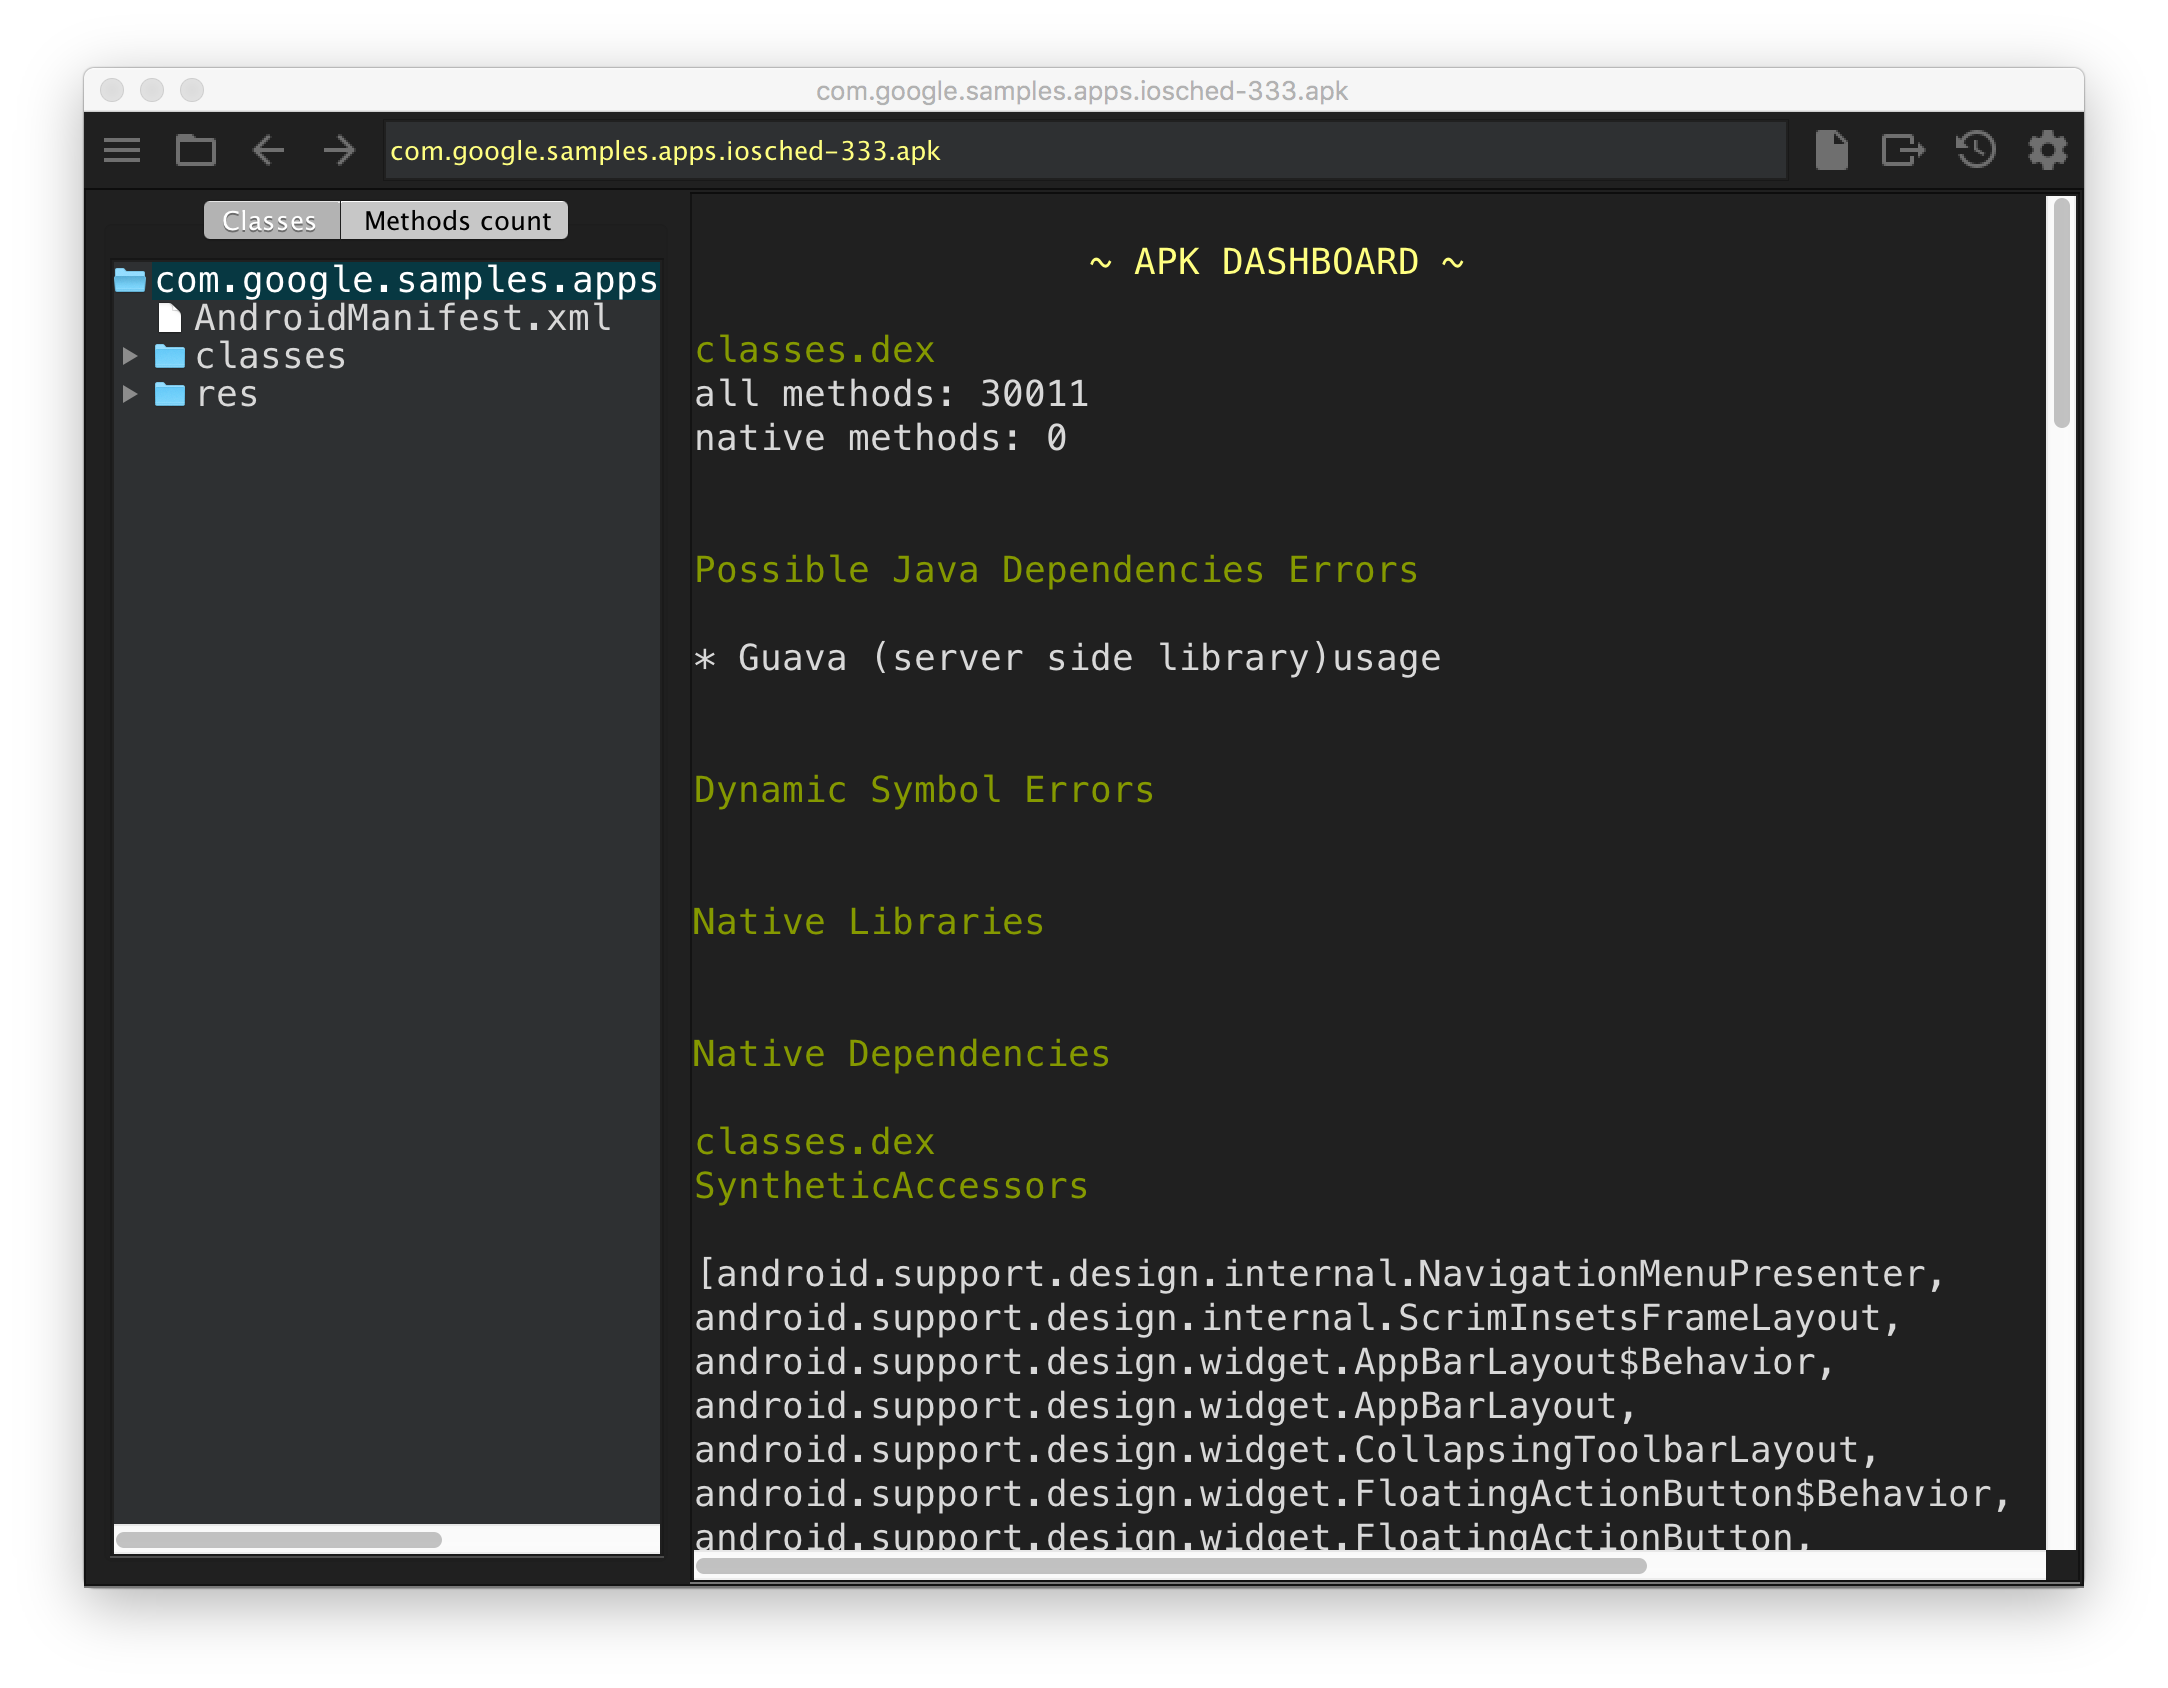 google/android-classyshark
Просмотрщик байткода Android и Java
 thespeedx/tbomb
Это SMS And Call Bomber для Linux и Termux
 ahmyth/ahmyth-android-rat
Инструмент удалённого администрирования Android
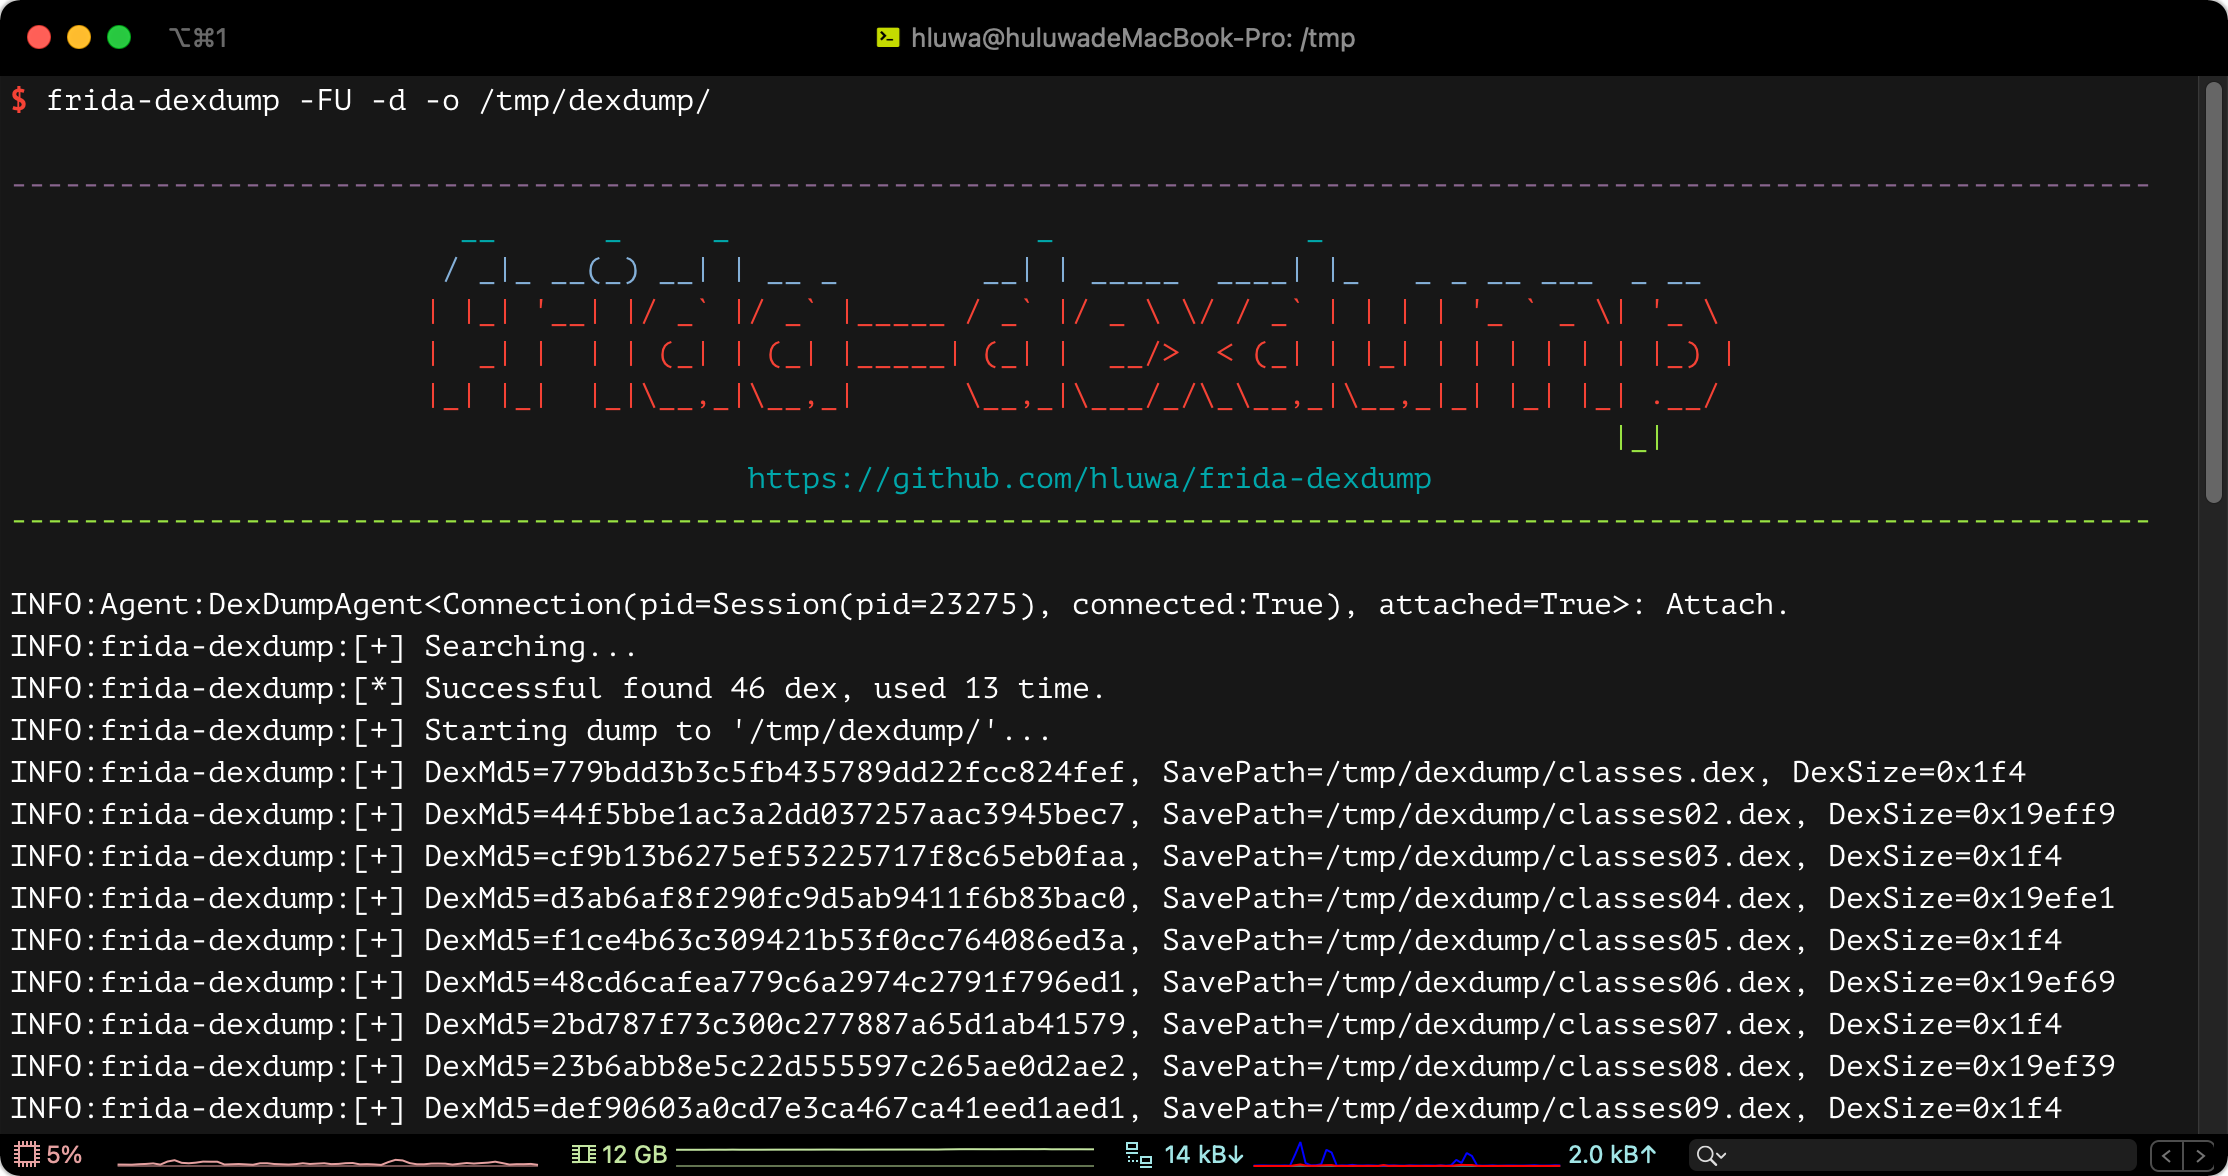 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
 google/enjarify
Преобразует байт-код Dalvik (DEX/APK) в эквивалентный байт-код Java, позволяя инструментам анализа Java обрабатывать Android-приложения с высокой…