Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
FlutterGuard — Автономный офлайн-аудитор Android APK для приложений Flutter, работающий на устройстве: разбирает манифесты, DEX и libapp.so, выявляя разрешения, SDK, эндпоинты, секреты и различия между версиями. | Kitploit
Инструменты/GitHubGitHub/anasfik/flutterguard
Безопасность AndroidОборонительные ИнструментыСтатический анализАнализ уязвимостейПентестинг мобильных приложенийОбратная инженерияСбор информацииМобильная безопасностьОбнаружение СекретовПодмена Цифрового Отпечатка
GitHub
3411022 дней назадПроверено Kitploit
Поделиться
anasfik/flutterguard

FlutterGuard

Автономный офлайн-аудитор Android APK для приложений Flutter, работающий на устройстве: разбирает манифесты, DEX и libapp.so, выявляя разрешения, SDK, эндпоинты, секреты и различия между версиями.
РепозиторийСайт
Иконка приложения FlutterGuard

FlutterGuard

Узнайте, что находится внутри Flutter-приложения.

Откройте установленное Flutter-приложение или отдельный APK и изучите его библиотеки, эндпоинты и открытые строки. Весь аудит выполняется на вашем телефоне: без загрузок, без аккаунта, без настройки.

Каждый результат распределяется по категориям: подтверждённые факты об артефактах, зацепки, которые стоит проверить, и простая инвентаризация, — так совпадение строки никогда не воспринимается как эксплойт. Просканируйте одно и то же приложение дважды, и оно покажет, что действительно изменилось между двумя релизами.

Release License: MIT Platform Offline

Скачать в Google Play · Скачать APK · Сайт · Руководства · Чек-лист · Корпус · Список изменений · Конфиденциальность
FlutterGuard — исследуйте Flutter-приложение и сохраняйте доказательства офлайн, на своём телефоне

Что стоит знать в первую очередь

Экран разрешений сообщает лишь о том, что приложение запрашивает. Большая часть реальной поверхности Flutter-релиза находится в другом месте: скомпилированная библиотека, пакет ресурсов, манифесты и файлы политик внутри пакета.

FlutterGuard читает эти слои и сводит их в один удобочитаемый отчёт, чтобы вы могли сами решить, что заслуживает более пристального внимания.

Он бесплатный, с открытым исходным кодом и никогда не отправляет ваши данные куда-либо.

Скриншоты

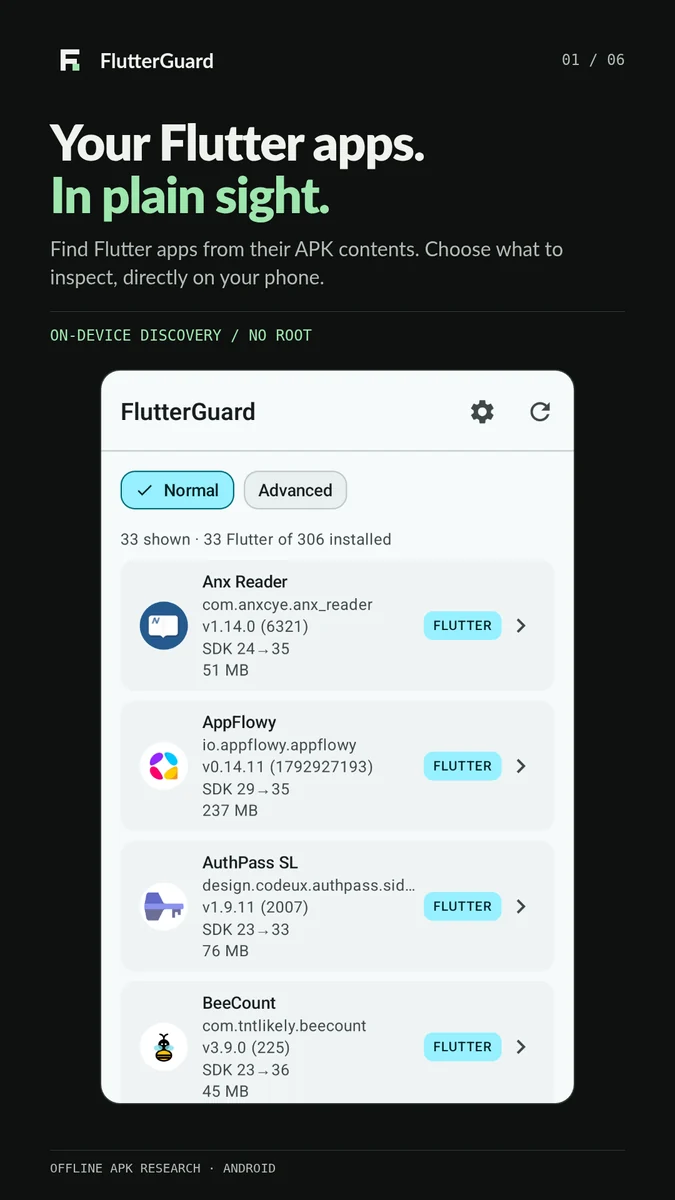
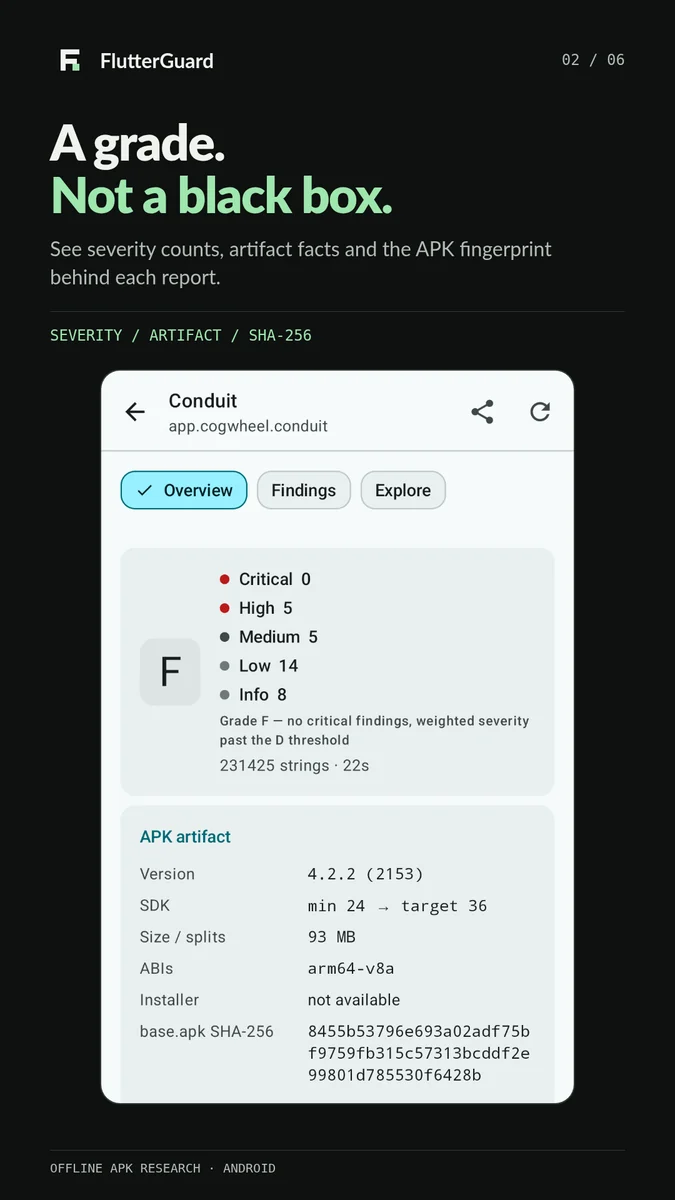
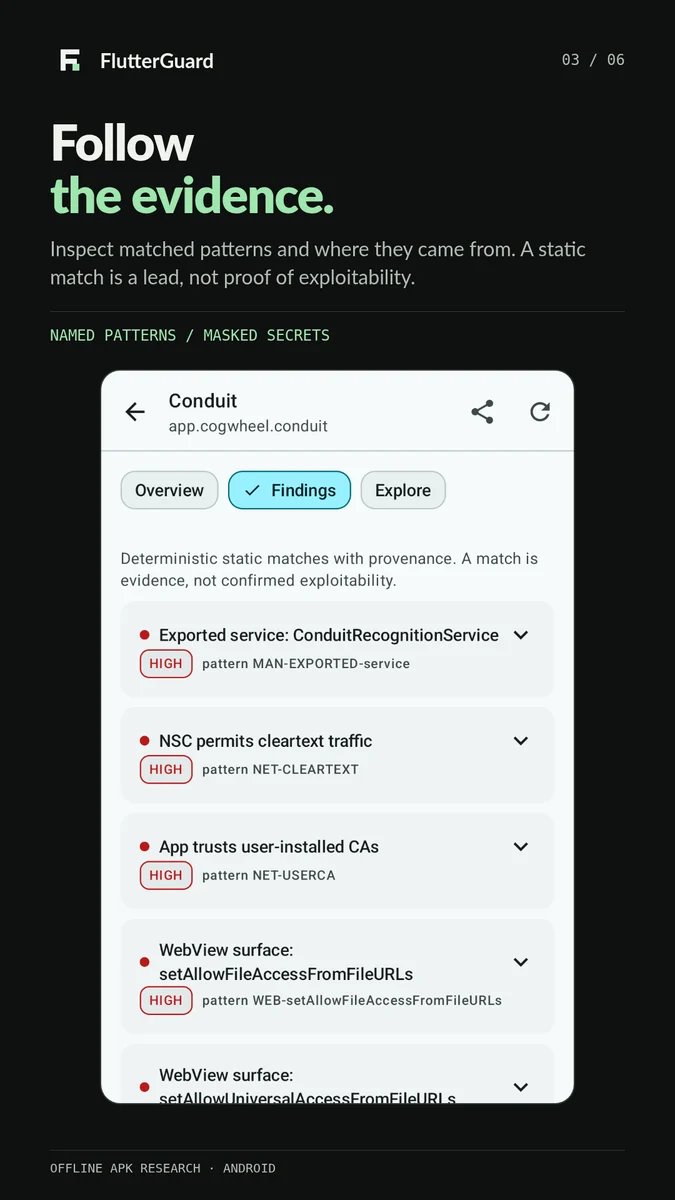
Инвентаризация приложенияОценка отчётаНаходки
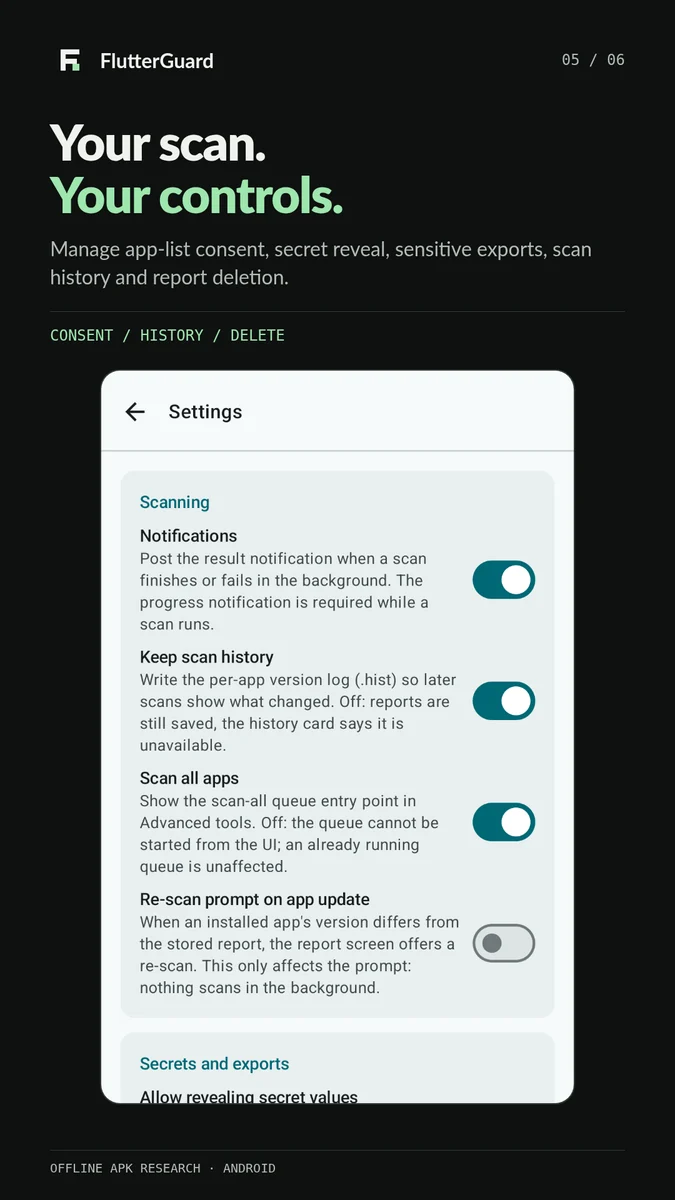
Инвентаризация установленного Flutter-приложенияОценка приложения на основе доказательств и сводка отчётаСписок находок: экспортируемый сервис, открытый трафик и доверие к пользовательским CA
Эндпоинты и маршрутыНастройкиКонфиденциальность
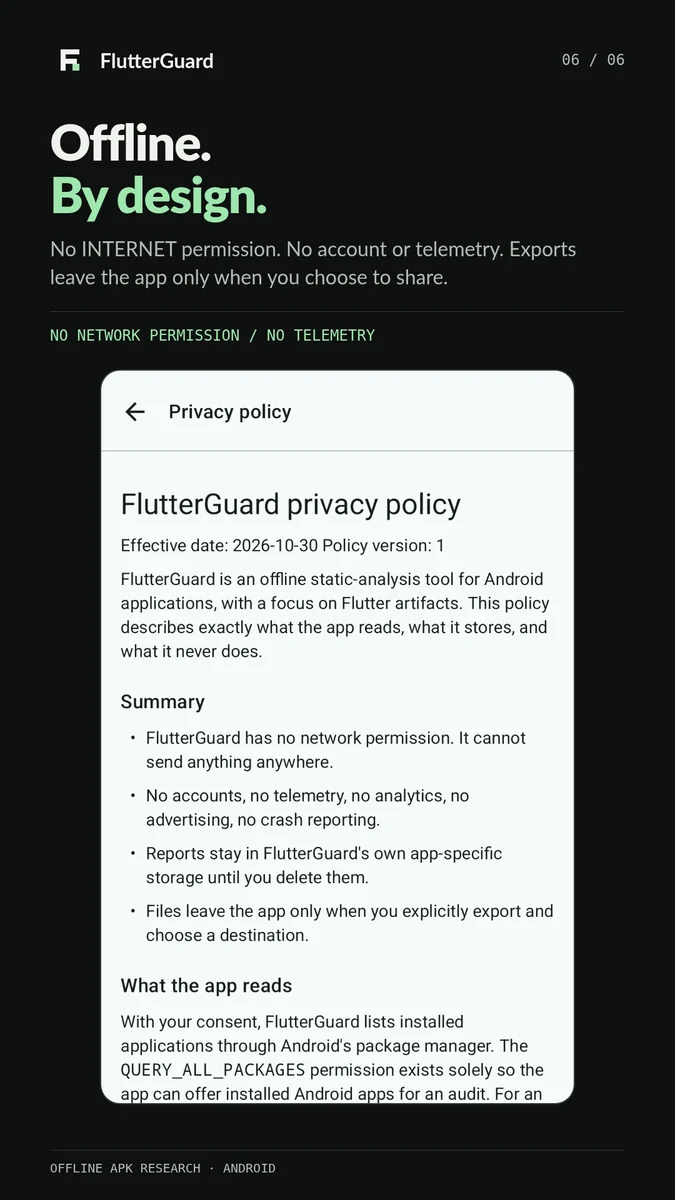
Кандидаты в эндпоинты и префиксы маршрутов, восстановленные из строкНастройки: уведомления, история сканирований, элементы управления сканированием всех и повторным сканированиемУдобочитаемая политика конфиденциальности в приложении

Что показывает сканирование

  • Библиотеки — строительные блоки, которые он может идентифицировать, с подтверждением версии, когда релиз её сохраняет.
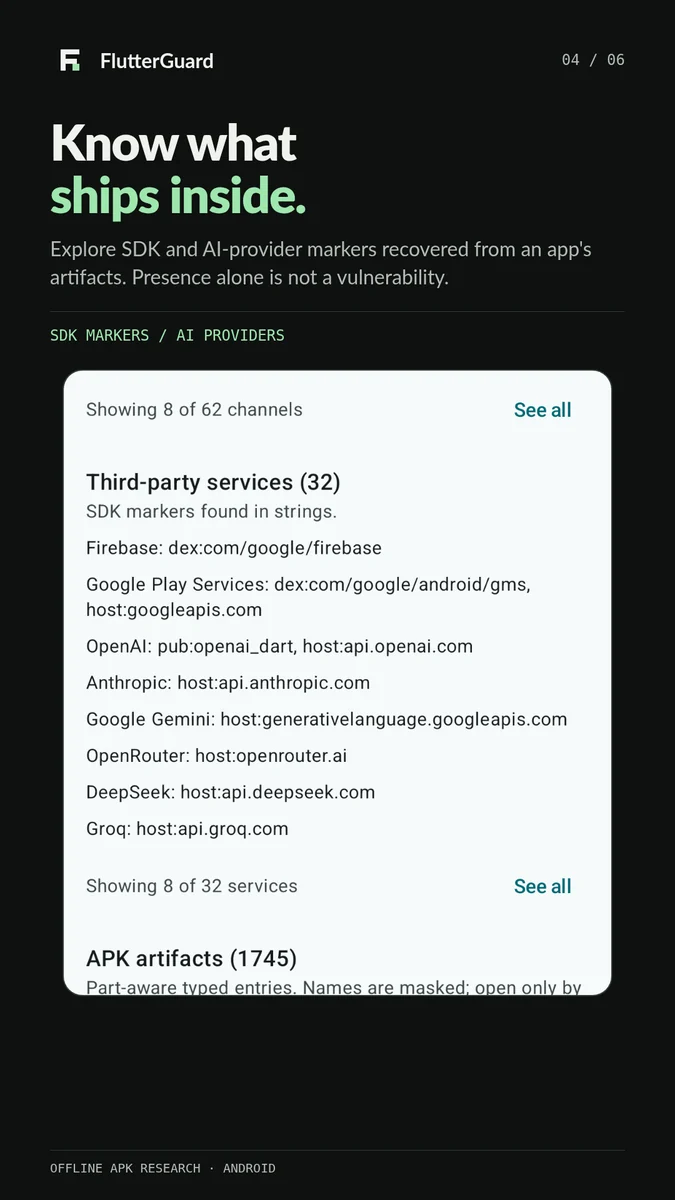
  • Соединения — эндпоинты, домены и маркеры AI-провайдеров, оставленные в пакете.
  • Открытые строки — совпадения с шаблонами секретов, значения которых маскируются, пока вы не решите их раскрыть.
  • Политика пакета — разрешения, информация о подписи и конфигурация сетевой безопасности.
  • Структура приложения — ресурсы Flutter и строки-кандидаты маршрутов, сохраняемые как подсказки, а не как мнимая навигация.
  • Уверенность — каждая находка является либо подтверждённым фактом из пакета (декодированная политика, реальный атрибут манифеста), либо зацепкой, требующей человеческого взгляда, либо информационной инвентаризацией.
  • Свидетельства из Dart-снимка — заголовок снимка скомпилированной библиотеки, её вид, особенности сборки и хеш сериализации, считанные напрямую из артефакта, когда формат распознан.
  • Изменения между релизами — сравните два сканирования, чтобы увидеть новые разрешения, хосты, SDK, нативные библиотеки, сертификаты подписи, сетевую политику и находки, а также то, что исчезло.
  • Отчёты — сохраняются на телефоне, готовы к повторному просмотру и экспортируются в формате JSON или Markdown по вашему запросу.

Как это работает

  1. Обнаружение — выберите установленное Flutter-приложение или откройте отдельный APK-файл.
  2. Инспекция — проследите каждую находку до файла, строки или политики, которые её породили.
  3. Отчёт — сохраните свидетельства на телефоне и вернитесь к ним позже.

Сканирования выполняются по одному и показывают реальный прогресс, поэтому вы можете покинуть экран, не потеряв запуск.

Установка

  • GitHub — скачайте FlutterGuard-<version>.apk из последнего релиза, затем разрешите установку из браузера или файлового менеджера, когда Android об этом попросит.
  • Google Play — страница в магазине. Доступность зависит от проверки Google и развёртывания в вашем регионе. Если страница ещё не открыта, используйте APK с GitHub.

Android 8.0 или новее. Play Services не требуются.

Обновляетесь со старого APK с GitHub? Недавние сборки используют новый ключ подписи, поэтому Android не установит их поверх старой версии. Экспортируйте всё, что хотите сохранить, удалите приложение, затем установите новый APK. Удаление стирает сохранённые отчёты и настройки, а экспорт не восстанавливает историю внутри приложения.

Что означает оценка

A — чисто, C — хорошо построенное приложение с несколькими пробелами в защите, F — провал по чему-то фундаментальному. В оценку идут только подтверждённые факты об артефакте, поэтому неподтверждённая зацепка сама по себе не может утопить приложение. Это метка для сортировки, а не балл: читайте находки, а не букву.

Сравнение двух релизов

Просканируйте версию, установите следующую, просканируйте снова. Отчёт покажет, что появилось и что ушло: разрешения, эндпоинты, маркеры SDK и зависимостей, нативные библиотеки, сертификаты подписи, политику сетевой безопасности и сами находки.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    405
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    342

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →