
 #1
Инструменты, ориентированные на пентест, обратную разработку и обеспечение безопасности приложений и ОС Android.
Рекомендация Kitploit
 jingmatrix/pixel-ksu-root
Исследование CVE и эксплойты для получения root-прав на устройствах Pixel
 lauriewired/artful
Библиотека ARTful для динамической модификации Android Runtime
 canyie/magiskeop
Эксплойт и описание для установленного приложения для повышения привилегий до root через CVE-2024-48336 (Magisk Bug #8279), Privileges Escalation /…
 starseed12345/queststack
Разблокируйте загрузчик Meta Quest 1 и получите root-доступ с помощью GhostLock + CVE-2021-1931.
 wheregoes/byd-dolphin-hacking
Реверс-инжиниринг головного устройства BYD Dolphin — CAN-шина, AVAS, NFC-ключи, OTA и многое другое. DiLink 3 / Android 10.
 secmob/pocforcve-2015-1528
Я отправлю PoC после Black Hat
 noveogroup/android-check
Плагин статического анализа кода для Android-проекта. (Checkstyle, PMD)
 logicalhacking/dvhma
Преднамеренно уязвимое гибридное Android-приложение для специалистов по безопасности, позволяющее тестировать инструменты и методики, а также для…
 sysnets/atfuzzer
Эволюционный фаззер на основе грамматики для динамического анализа интерфейсов AT-команд на смартфонах Android через Bluetooth и USB, выявляющий DoS,…
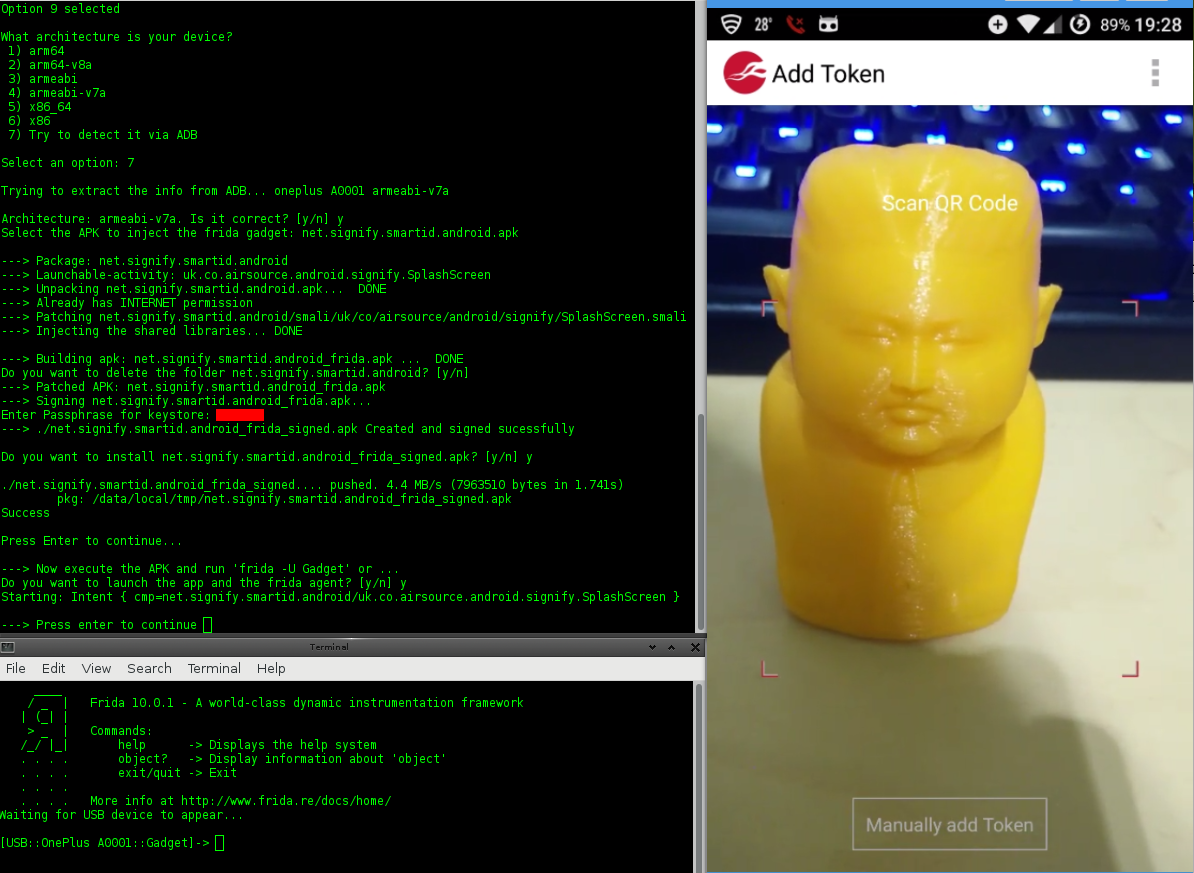 nccgroup/lazydroid
bash-скрипт для упрощения некоторых аспектов оценки Android-приложения
 kangtastic/cve-2019-2215
Temproot для Pixel 2 и Pixel 2 XL через CVE-2019-2215
 cybersecsi/dockerized-android
Фреймворк на основе контейнеров для интеграции мобильных компонентов в платформы обучения безопасности
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Уязвимость переполнения кучи в Android
 timwr/cve-2014-3153
CVE-2014-3153, также известный как towelroot
 androguide/dsploit
dSploit — самый полный и продвинутый набор инструментов для ИТ-безопасности на Android.
 viliuskraujutis/androidbroadcastsmonitor
Инструмент для подписки на получение всех стандартных Android-трансляций на вашем Android-устройстве.
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 canyie/cve-2024-0044
Доказательство концепции и описание обхода первоначального исправления CVE-2024-0044, уязвимости Android framework, позволяющей повысить привилегии с…








