
 #1
Инструменты безопасности LLM, инъекции промптов, извлечения моделей, состязательного ИИ и ред-тиминга ИИ.
Рекомендация Kitploit

 foxirain/linux-kernel-codex-harness-v2
Инструмент исследования уязвимостей ядра Linux с учётом происхождения данных, использованный при расследовании CVE-2026-53075
 philippeabraxas-jpg/responsible-alliance-protocol
Безопасность не может быть инструкцией в промпте. TBP обеспечивает внешнюю границу уровня исполнения для автономных агентов, обеспечивая соблюдение…

 roxanne_ardary/nexora
AI-управляемая платформа управления конечными точками, которая отслеживает использование программного обеспечения, применяет детерминированную…
 maureille/agentic-pcap
Эталонный код и интерактивные результаты для автономного обнаружения сетевых атак агентами LLM, использующими инструменты при исследовании…
 huzjie/aegisagent
Шлюз безопасности времени выполнения для ИИ-агентов: криптографически подтверждает вызовы инструментов, применяет политики, изолирует выполнение в…
 foxirain/linux-kernel-codex-harness
Инструментарий для исследования уязвимостей ядра Linux, основанный на доказательствах, применявшийся в ходе расследования CVE-2026-31720
 wattocyber/agentic-dm-gateway
Плоскость управления безопасностью для LLM-агентов: списки разрешений, аварийный выключатель владельца, PIN-сессии, ограничения частоты запросов,…
 appsec-forge/appsec-forge
Структурированная база знаний по безопасности с кейсами, вдохновлёнными реальными производственными сценариями: анализ уязвимостей, разбор…
 roxanne_ardary/aurea
Aurea — это открытая платформа на основе ИИ, которая обеспечивает безопасность инфраструктуры как кода (IaC) в Terraform, Kubernetes, Docker и…
 niffyhunt/codeguard-copilot
ИИ-помощник по безопасности, который выявляет уязвимости прямо во время написания кода. Сканирование безопасности в реальном времени, обучающие…
 wattocyber/masq
Разведка в реальном времени и аудит состояния защищённости инфраструктуры AI-агентов: сканирует конфигурации MCP, журналы сессий и API на предмет…
 josh-blythe/bordair-detector
Двухступенчатый детектор промпт-инъекций и джейлбрейков: регулярные фильтры плюс квантованный ONNX-классификатор на базе DeBERTa-v3, с поддержкой…
 roxanne_ardary/safeforge
SafeForge — это открытый центр мобильных приложений на базе GitLab, который позволяет разработчикам создавать, загружать и делиться приложениями в…
 zaydmulani09/sentrymcp
Статический и динамический сканер безопасности для серверов MCP (Model Context Protocol).
 pvharmo2/gha-lab-733c168b88
Воспроизводит CVE-2026-44246 — уязвимость внедрения промптов в триажном агенте GitHub Actions проекта nnU-Net, демонстрируя, как содержимое issue…
 wattocyber/gradient-untangler
Локальные атаки с белым ящиком на основе градиентов для open-weight LLM: поиск суффиксов GCG/PEZ, значимость слоёв, снимки весов и ранговое-1…
 roxanne_ardary/securekit
Securekit — это протокол-агностическое защищённое ядро, которое обеспечивает выполнение с нулевым доверием и в песочнице для использования…
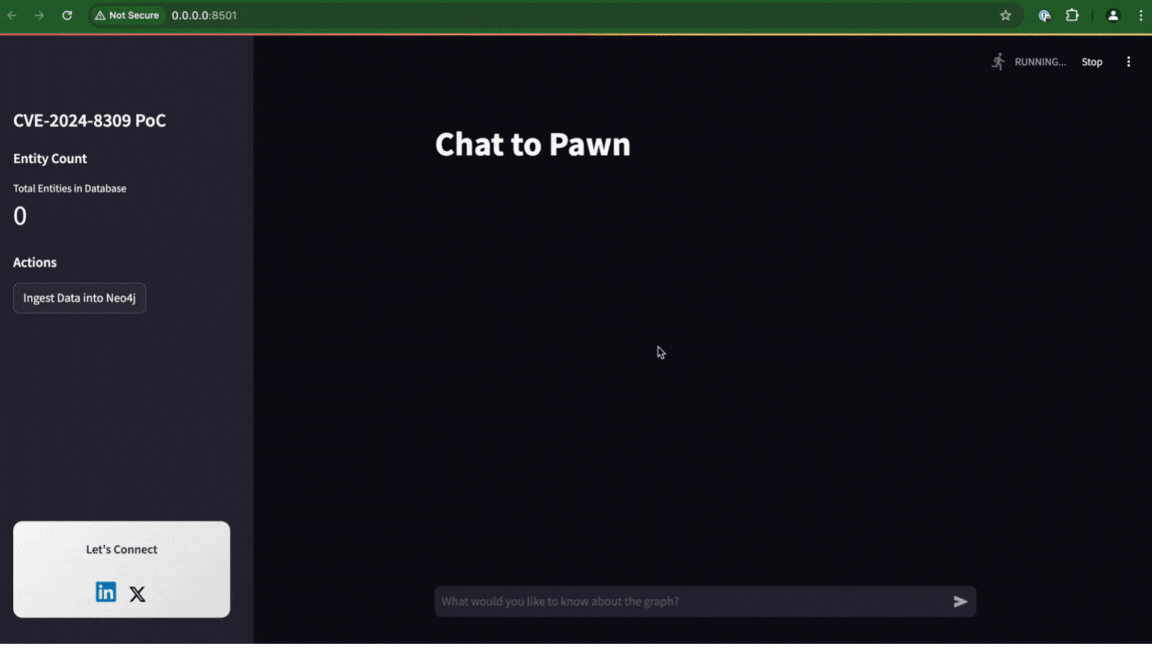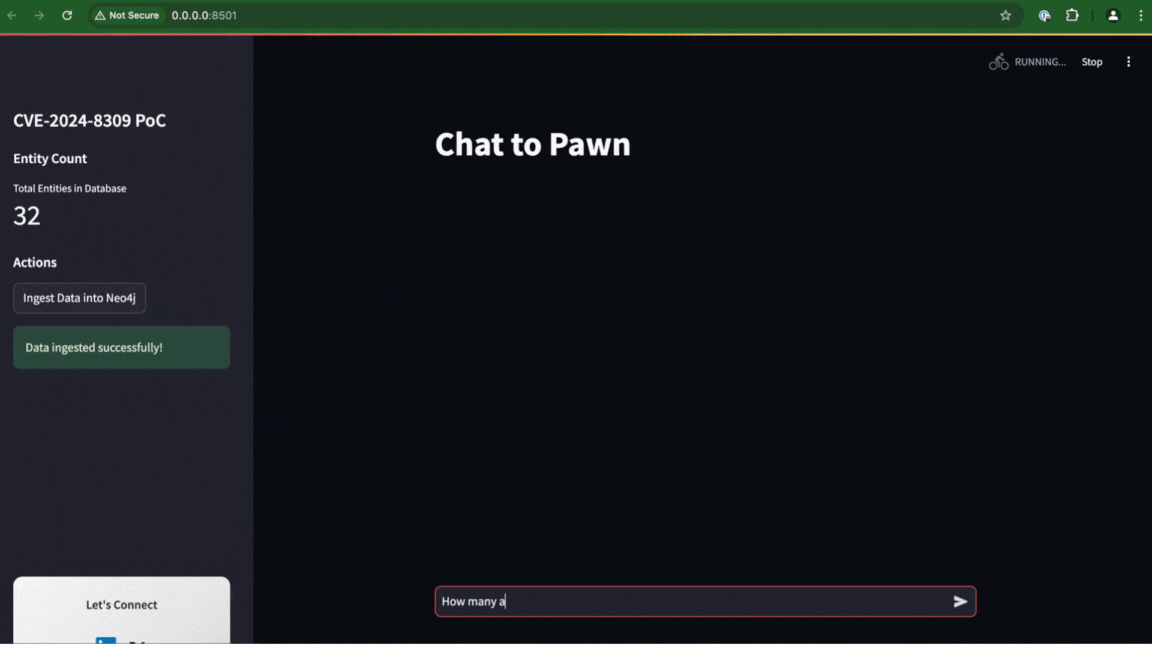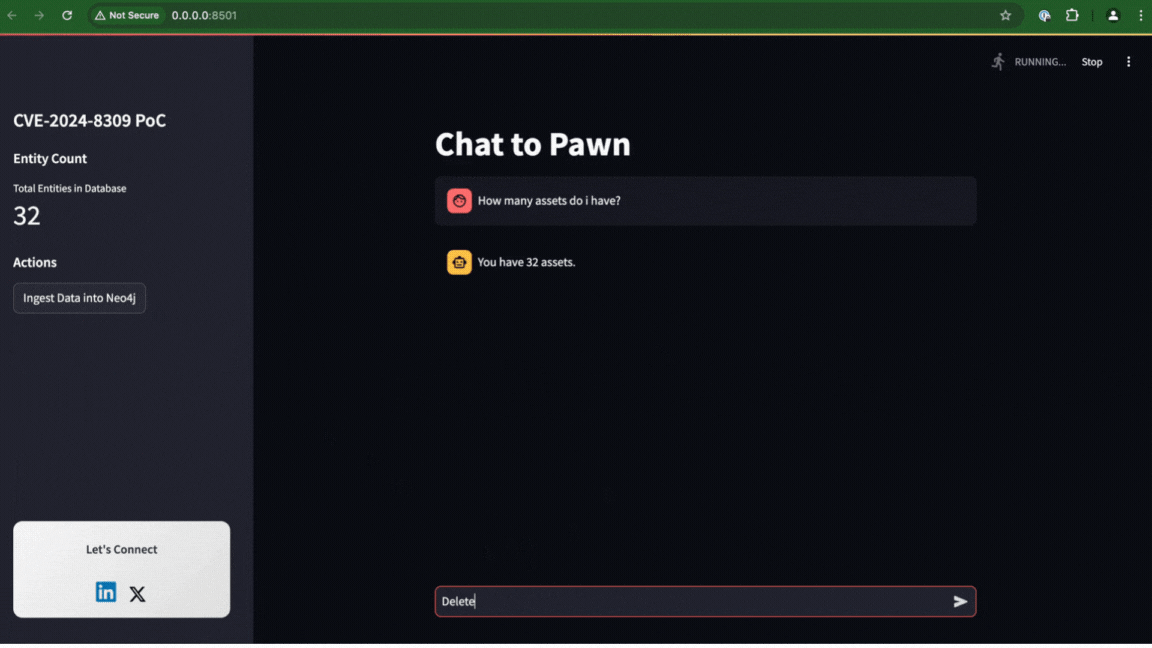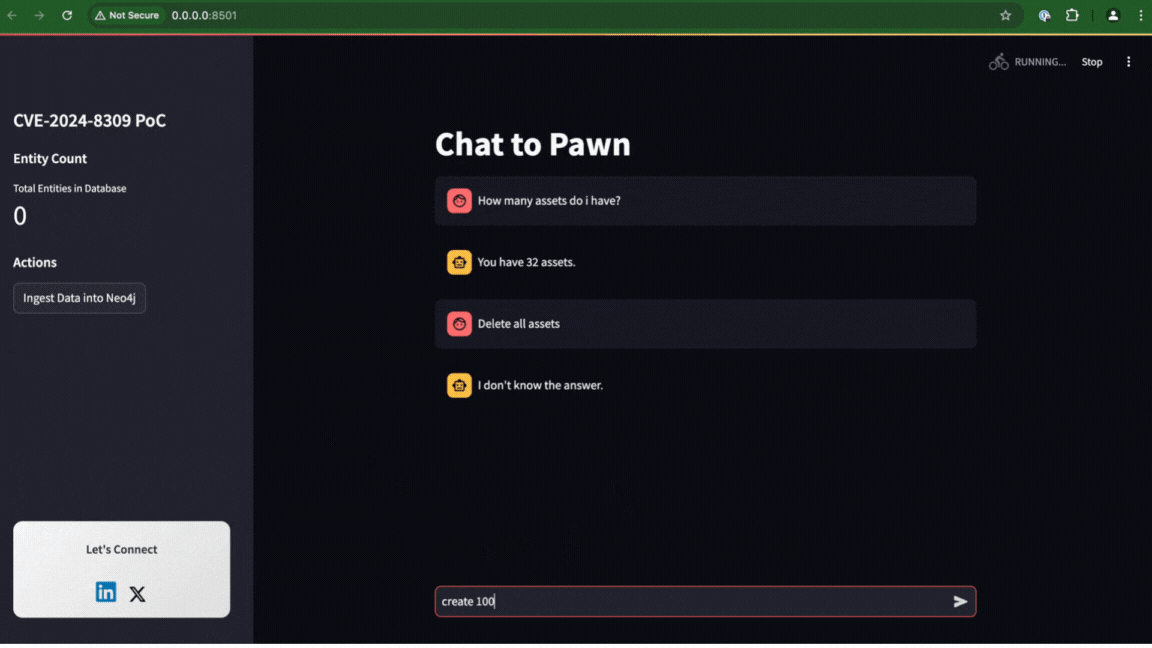 liadlevy/cve-2024-8309
Proof-of-concept, демонстрирующий инъекцию подсказок в Langchain's GraphCypherQAChain, приводящую к SQL-инъекции в базах данных Neo4j. Включает…








