
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit
 redcanaryco/chain-reactor
Генерирует исполняемые файлы Linux, которые имитируют действия и техники злоумышленников для проверки покрытия обнаружения и реагирования. Использует…
 d419h/iconjector
Внедрение DLL-библиотек в процесс explorer с помощью значков
 matheuzsecurity/ringreaper
Linux-агент пост-эксплуатации, который использует io_uring для скрытого обхода обнаружения EDR, избегая традиционных системных вызовов.
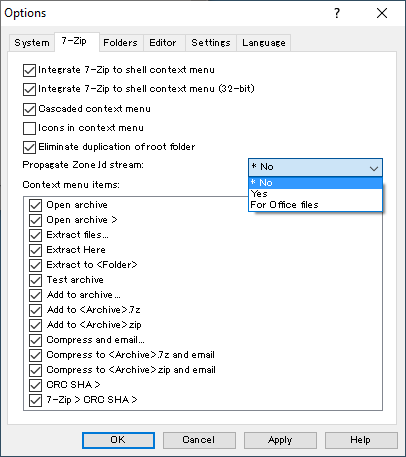 nmantani/archiver-motw-support-comparison
Сравнивает поддержку архиваторами Windows распространения метки Mark of the Web (MOTW), помогая командам оценить, какие инструменты сохраняют MOTW и…
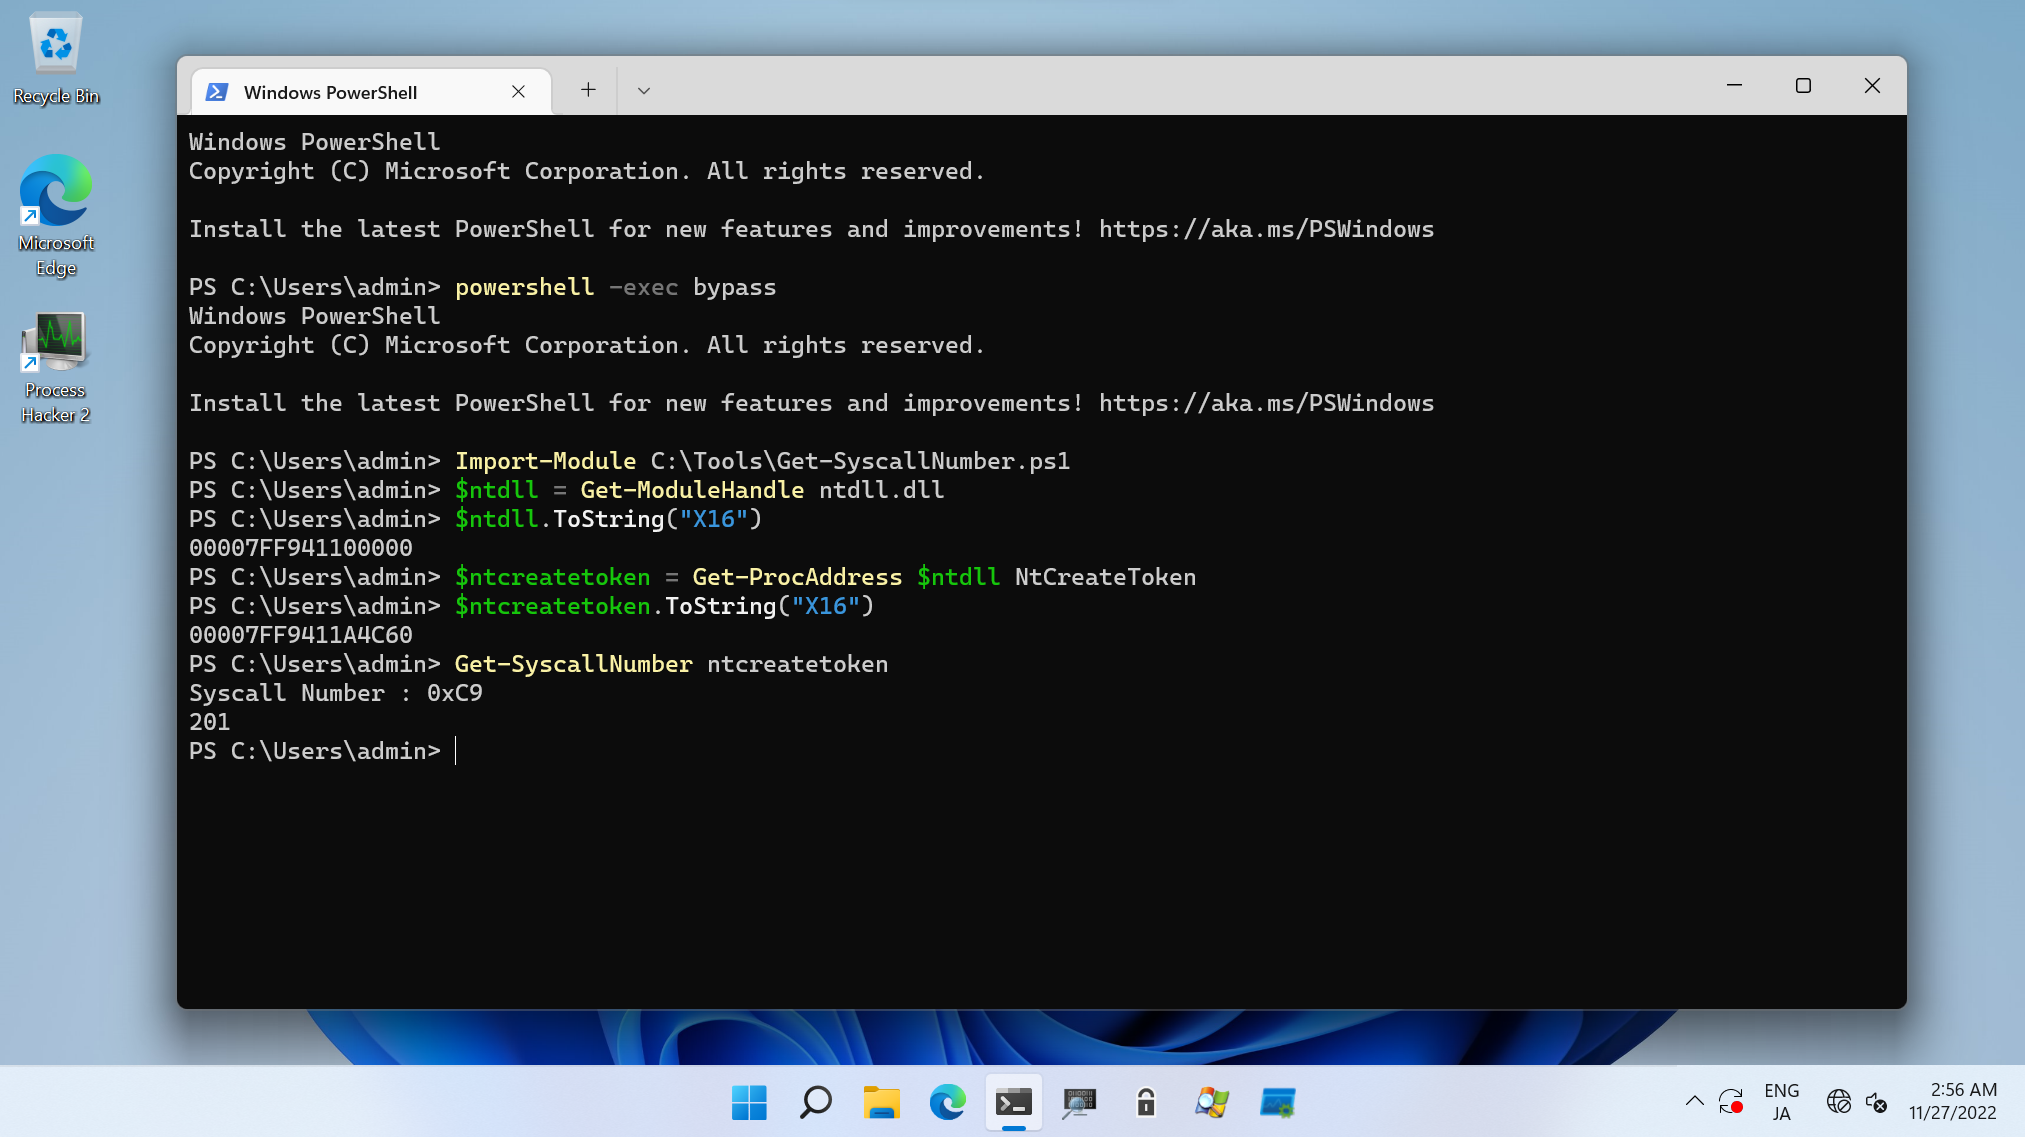 daem0nc0re/atomicsyscall
Инструменты и PoC для исследования системных вызовов Windows.
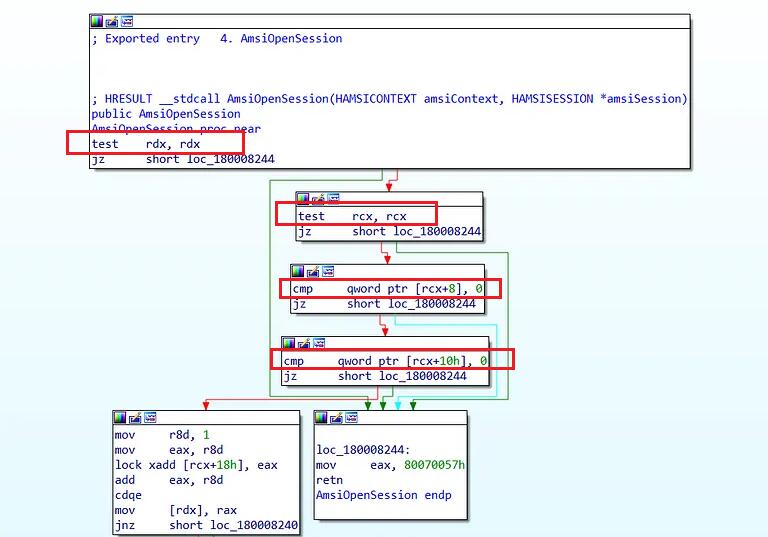 senzee1984/amsi_bypass_in_2023
Amsi Bypass пейлоад, который работает на Windows 11
 0xsojalsec/uncensored-ai
Полностью автоматическое удаление цензуры для языковых моделей
 bishopfox/deephack
PoC-код из презентации DEF CON 25
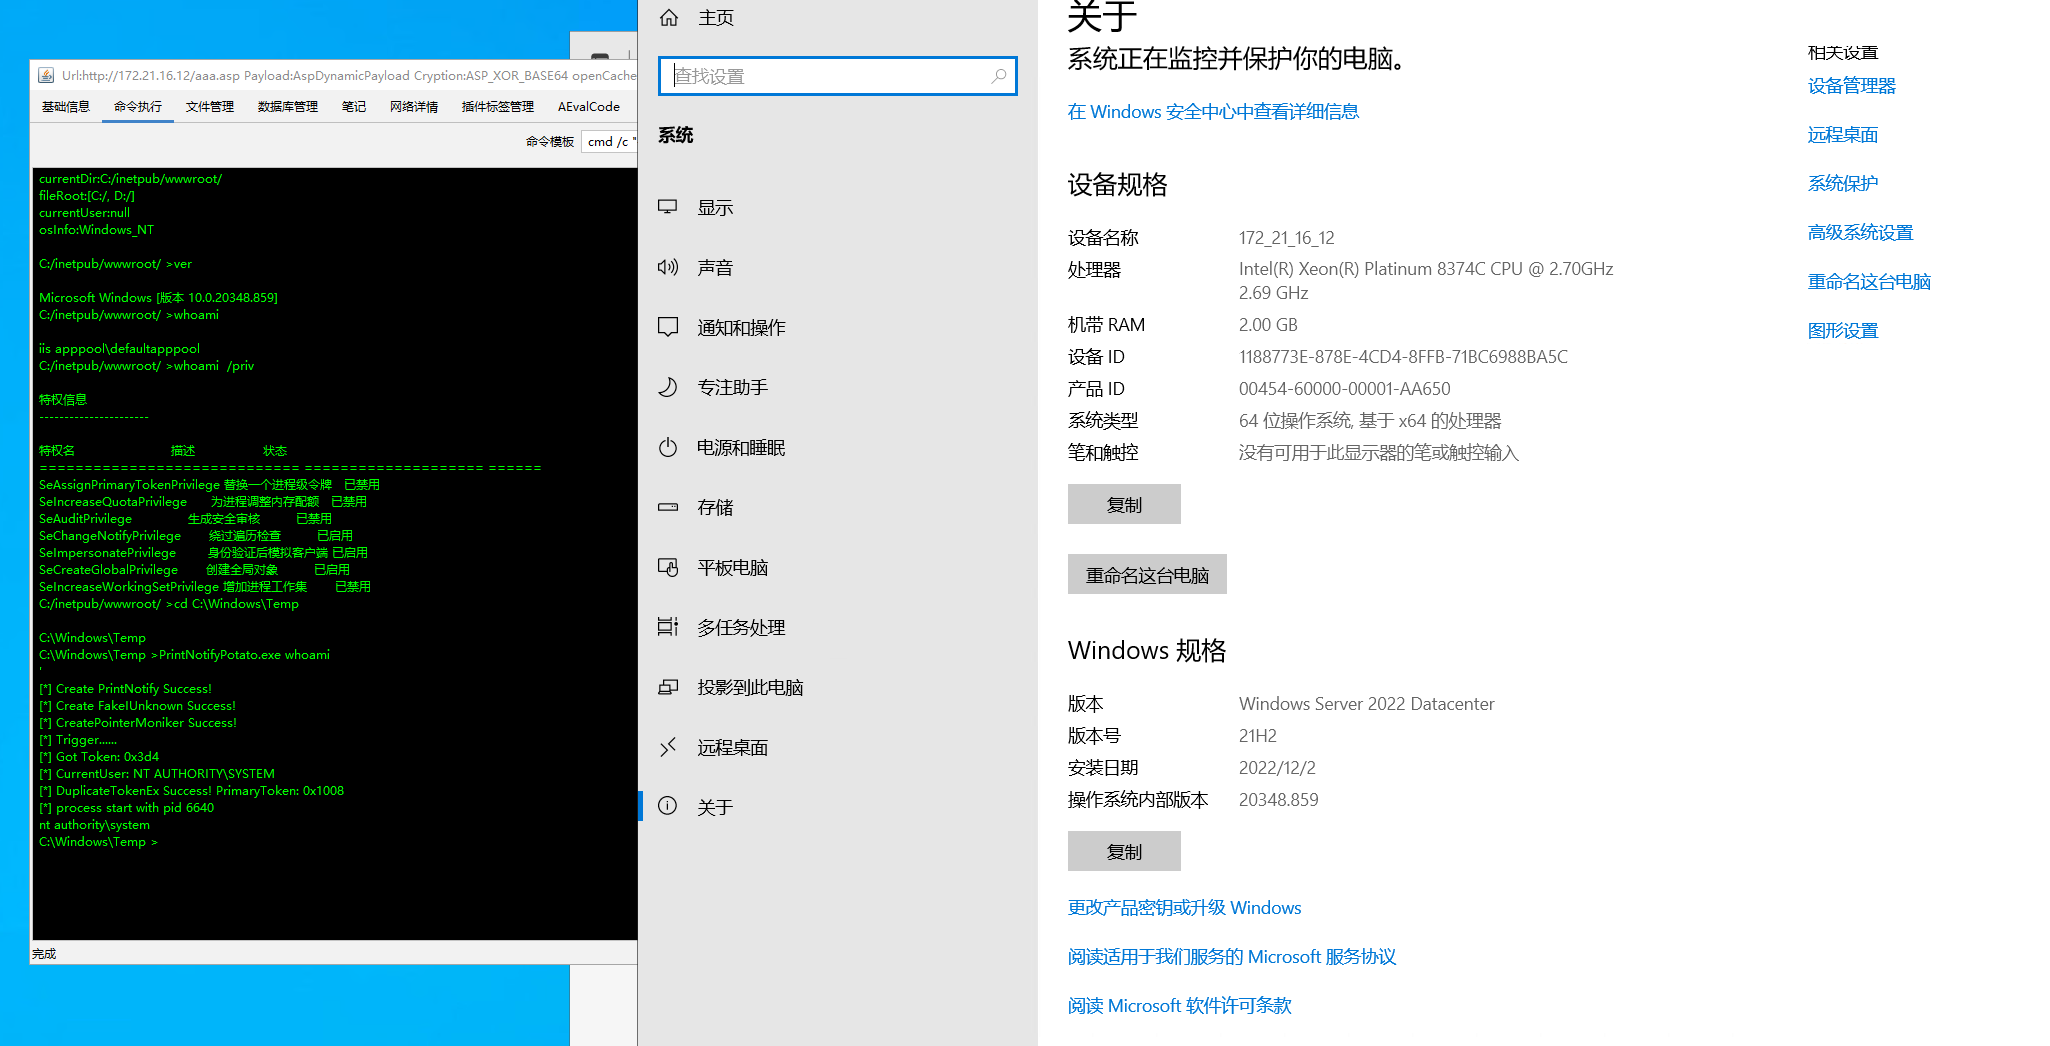 beichendream/printnotifypotato
PrintNotifyPotato
 vectra-ai-research/maad-af
MAAD Attack Framework - Инструмент для атак, предназначенный для простого, быстрого и эффективного тестирования безопасности M365 и Entra ID (Azure…
 doctoreww/evilfonttool
Инструмент обмана на основе шрифтов для red teaming, исследований в области безопасности и всего остального.
 trinib/zorg-jailbreak-prompt-text
Обходите ограниченный и цензурированный контент в промптах ИИ-чатов 😈
 d00mfist/mystikal
macOS генератор полезной нагрузки для первоначального доступа
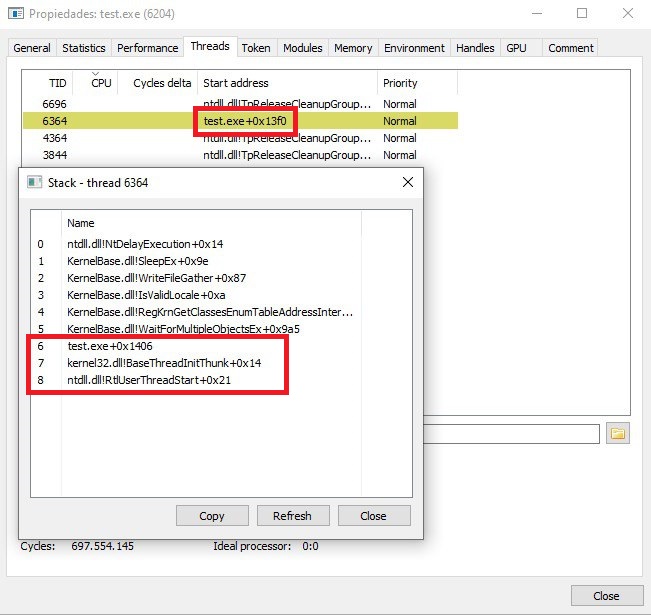 kudaes/unwinder
Трассировка стека вызовов для Rust
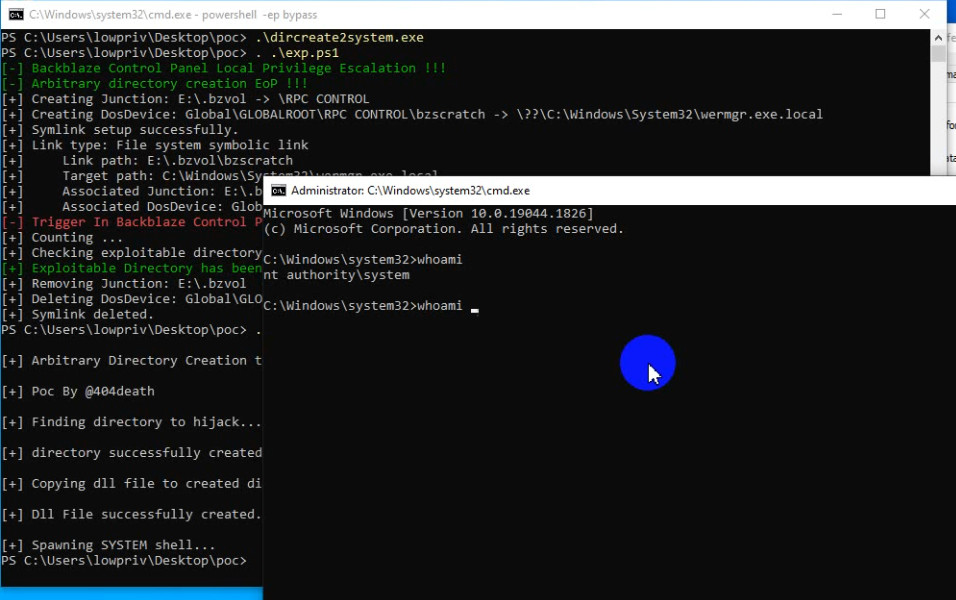 binderlabs/dircreate2system
Вейпонизация ошибок создания привилегированных каталогов с помощью Windows Error Reporting для получения NT SYSTEM
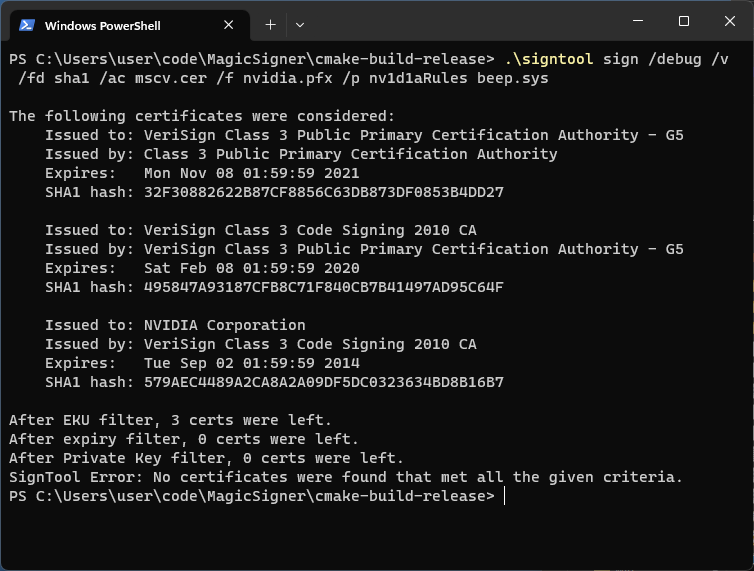 namazso/magicsigner
Signtool для просроченных сертификатов
 nettitude/runpe
C# рефлексивный загрузчик для неуправляемых бинарных файлов.
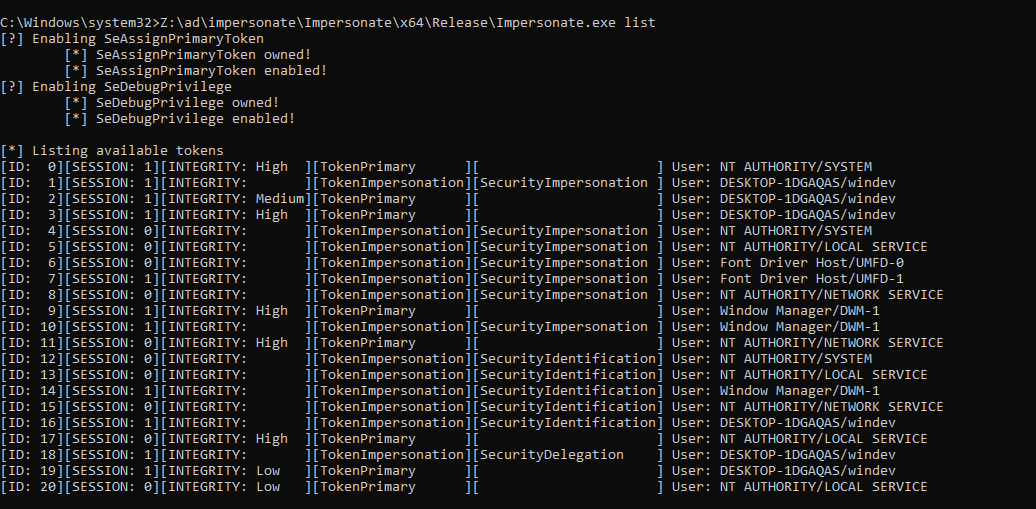 sensepost/impersonate
Инструмент для олицетворения токенов Windows








