
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit
 cchio/deep-pwning
Metasploit для машинного обучения.
 ccob/threadlessinject
Внедрение в процесс без создания потока с использованием перехвата функций удалённого процесса.
 med0x2e/gadgettojscript
Инструмент для генерации сериализованных .NET-гаджетов, которые могут инициировать загрузку/выполнение .NET-сборки при десериализации с помощью…
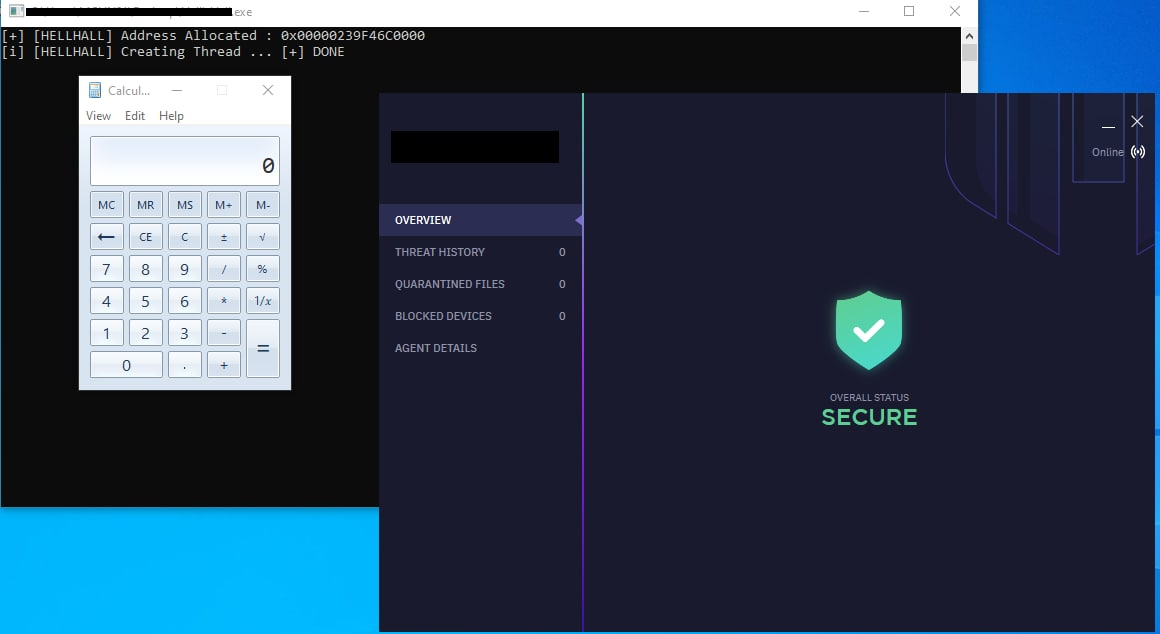 maldev-academy/hellhall
Выполнение косвенных чистых системных вызовов
 facebookincubator/ttpforge
TTPForge — это кибербезопасный фреймворк для разработки, автоматизации и выполнения тактик, техник и процедур (TTP) атакующих.
 mgeeky/shellcodefluctuation
Продвинутая техника обхода в памяти, переключающая защиту памяти шеллкода между RW/NoAccess и RX, а затем шифрующая/дешифрующая его содержимое
 protectai/modelscan
Защита от атак на сериализацию моделей
 madrylab/robustness
Обучайте, оценивайте и исследуйте нейронные сети со встроенными инструментами состязательной робастности, включая PGD-атаки, состязательное обучение…
 lsecqt/offensivecpp
Этот репозиторий содержит фрагменты кода на C/C++, которые могут быть полезны в конкретных наступательных сценариях.
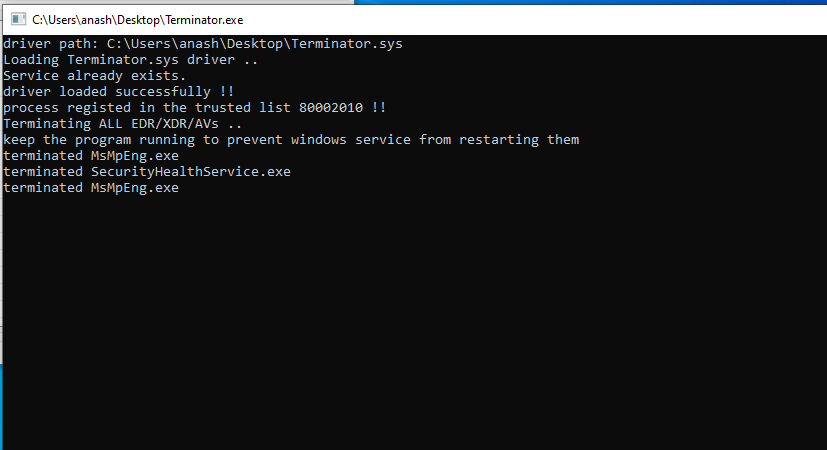 zeromemoryex/terminator
Воспроизведение техники Spyboy для завершения всех процессов EDR/XDR/AV
 redteamoperations/redcloud-os
RedCloudOS — это операционная система для симуляции атак на облачные среды, предназначенная для Red Team, чтобы оценивать безопасность облачных…
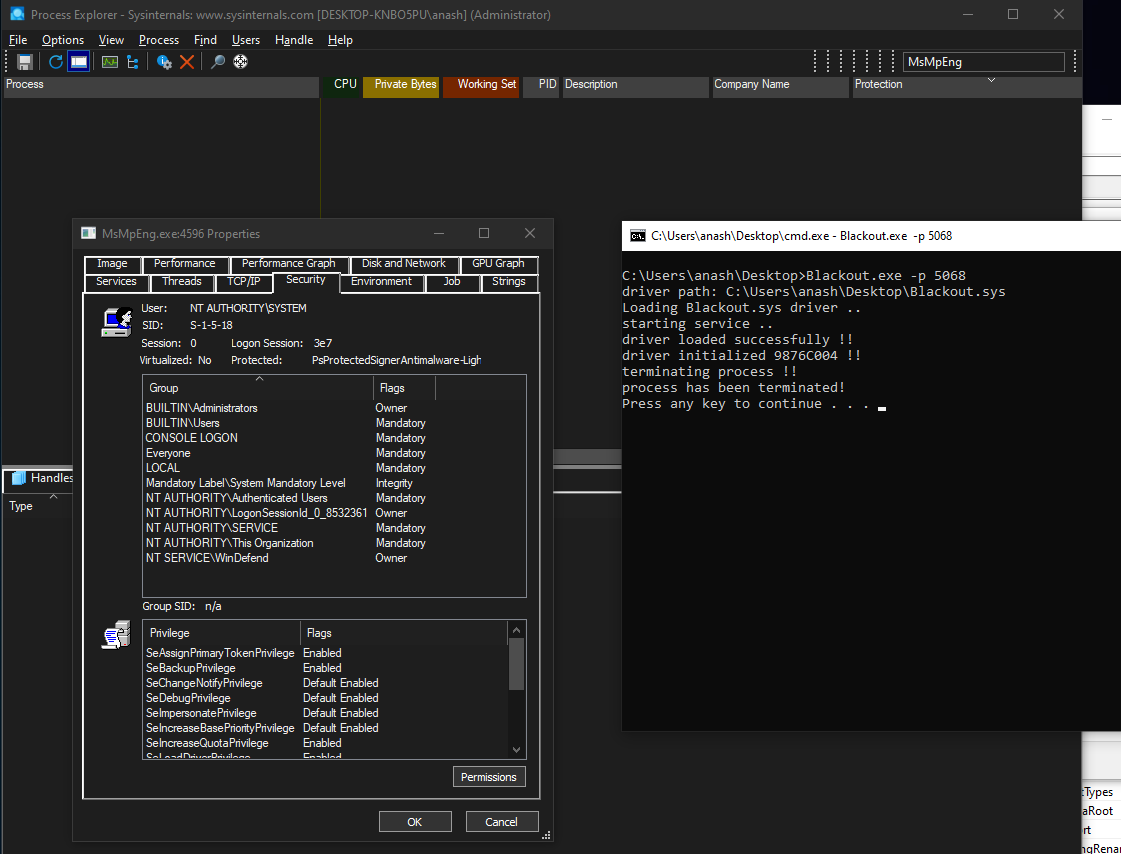 zeromemoryex/blackout
убить процессы, защищённые антивирусом ( BYOVD )
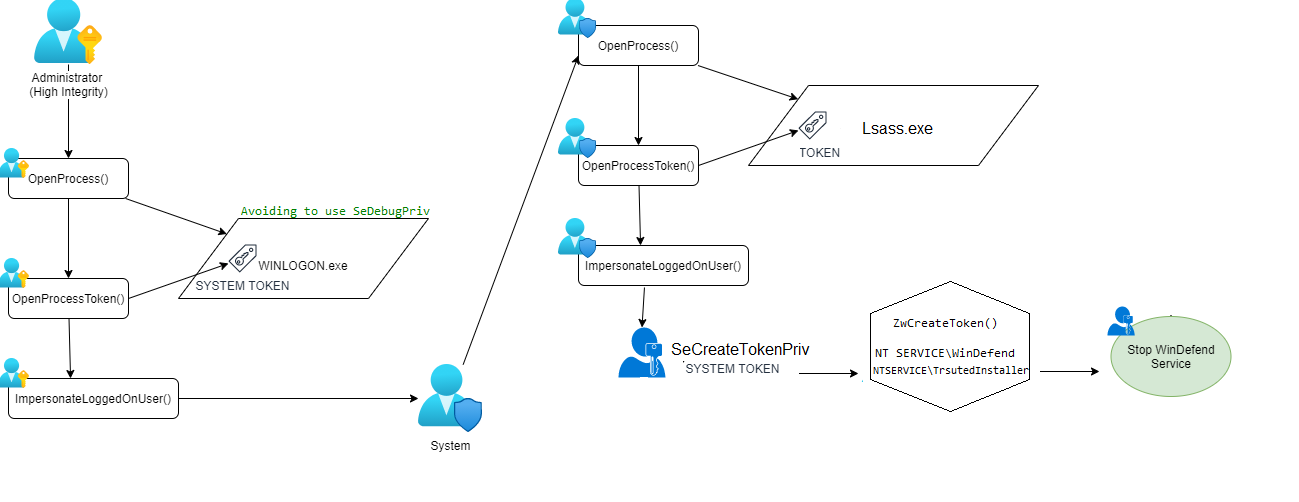 lab52io/stopdefender
Остановить Windows Defender программным способом
 rasta-mouse/crystal-kit
Evasion kit для Cobalt Strike
 helviojunior/hookchain
HookChain: новый взгляд на обход решений EDR
 mvelazc0/purplesharp
PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации…
 vxcrypt0r/voidgate
Метод, который можно использовать для обхода сканеров памяти AV/EDR. Его можно применять для скрытия хорошо известных и обнаруживаемых шеллкодов…
 deepinstinct/dirty-vanity
POC новой техники инъекции, злоупотребляющей Windows Fork API для обхода EDR. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanit…







