
 #1
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit

 govolution/avet
Инструмент обхода антивируса
 withsecurelabs/callstackspoofer
PoC-реализация для подделки произвольных стеков вызовов при совершении системных вызовов (например, получение дескриптора через NtOpenProcess)
 redcanaryco/chain-reactor
Генерирует исполняемые файлы Linux, которые имитируют действия и техники злоумышленников для проверки покрытия обнаружения и реагирования. Использует…
 redcanaryco/atomictestharnesses
Публичный репозиторий для Atomic Test Harness
 robustbench/robustbench
Стандартизированный бенчмарк устойчивости к состязательным атакам с публичной таблицей лидеров и загружаемым зоопарком моделей для оценки ML-моделей…
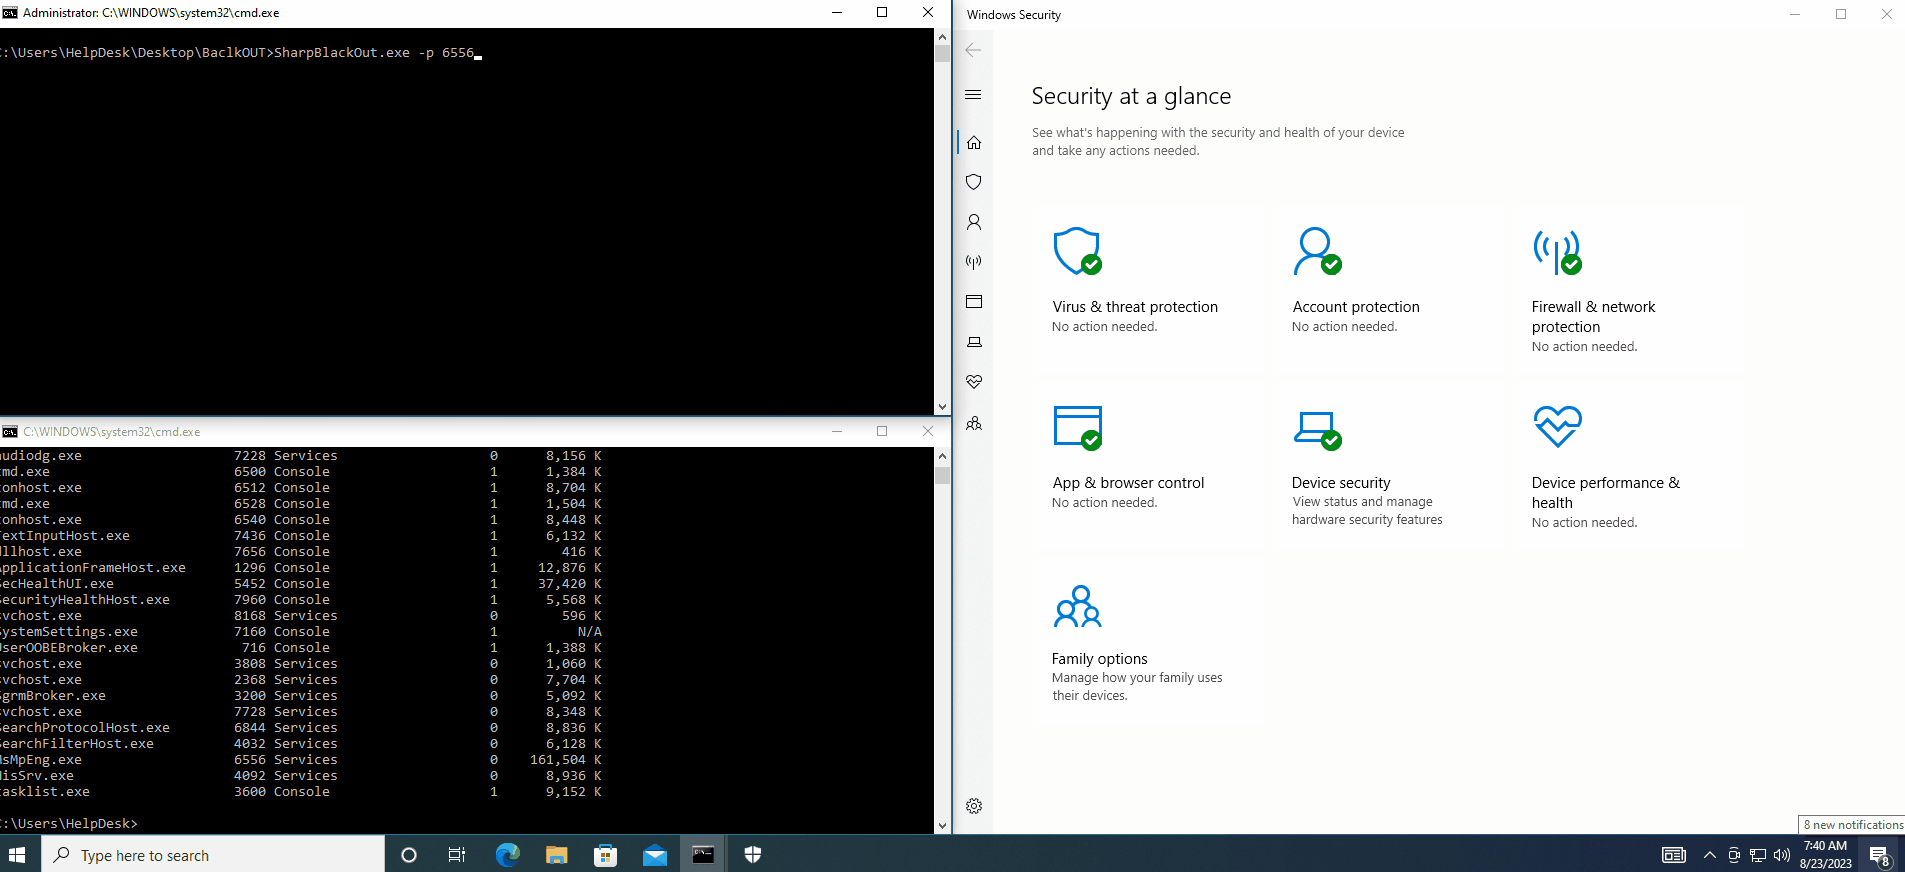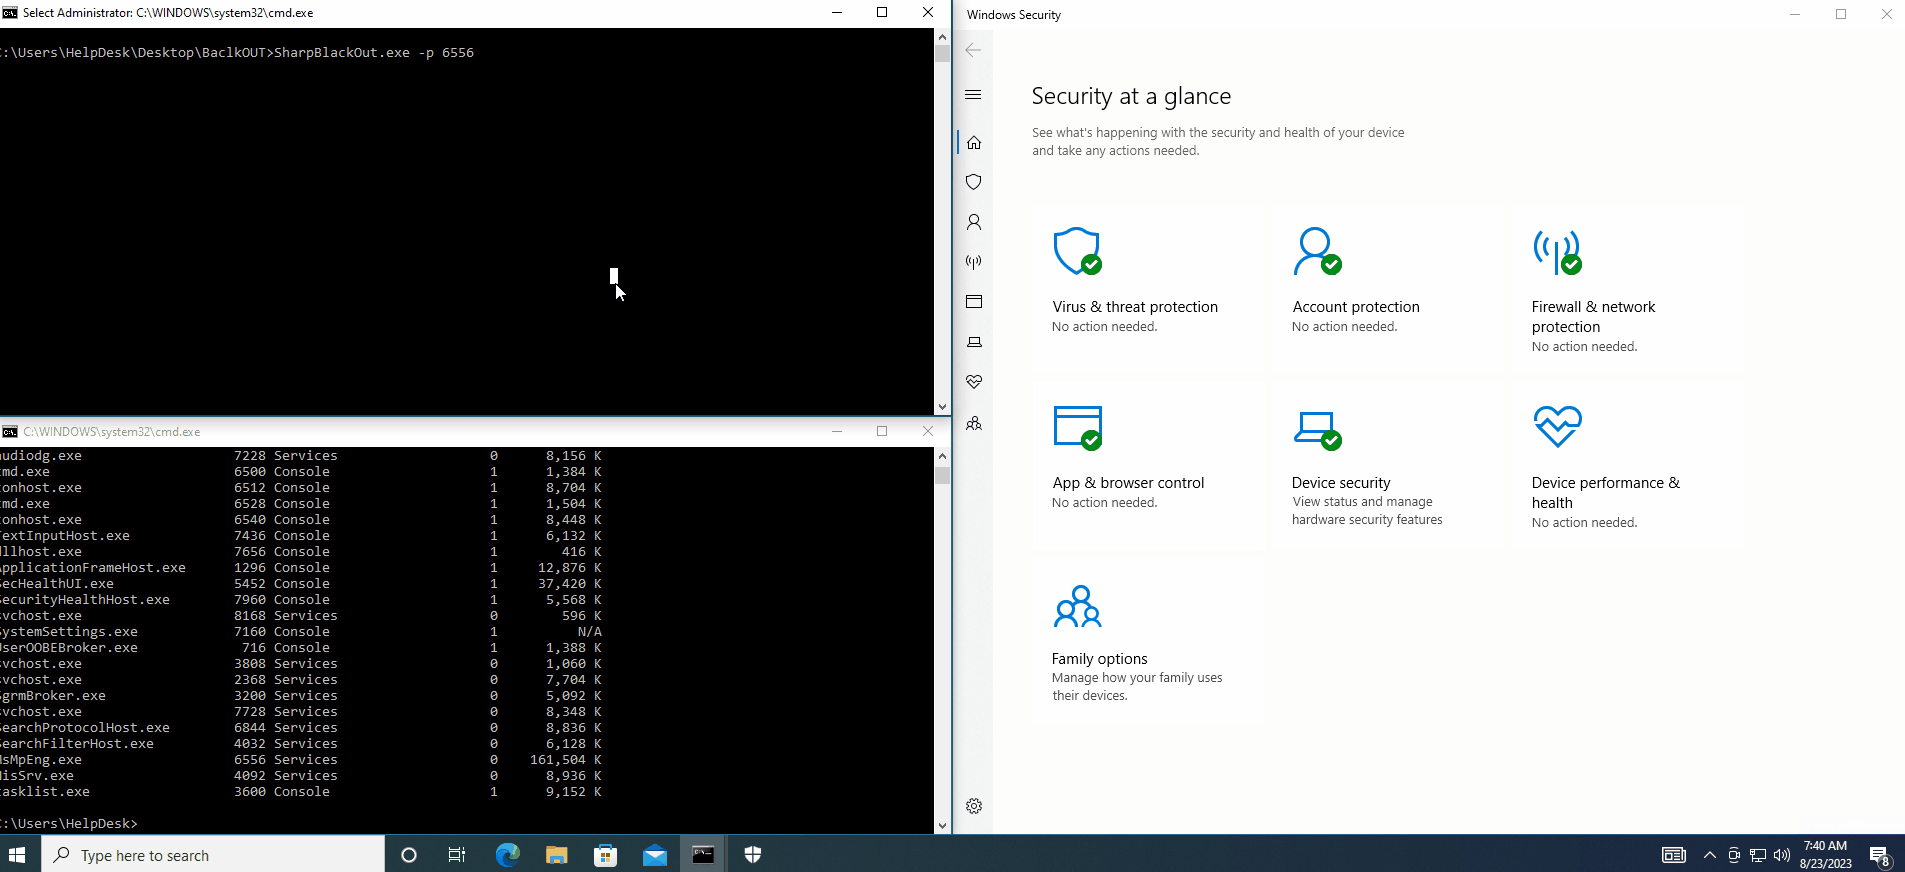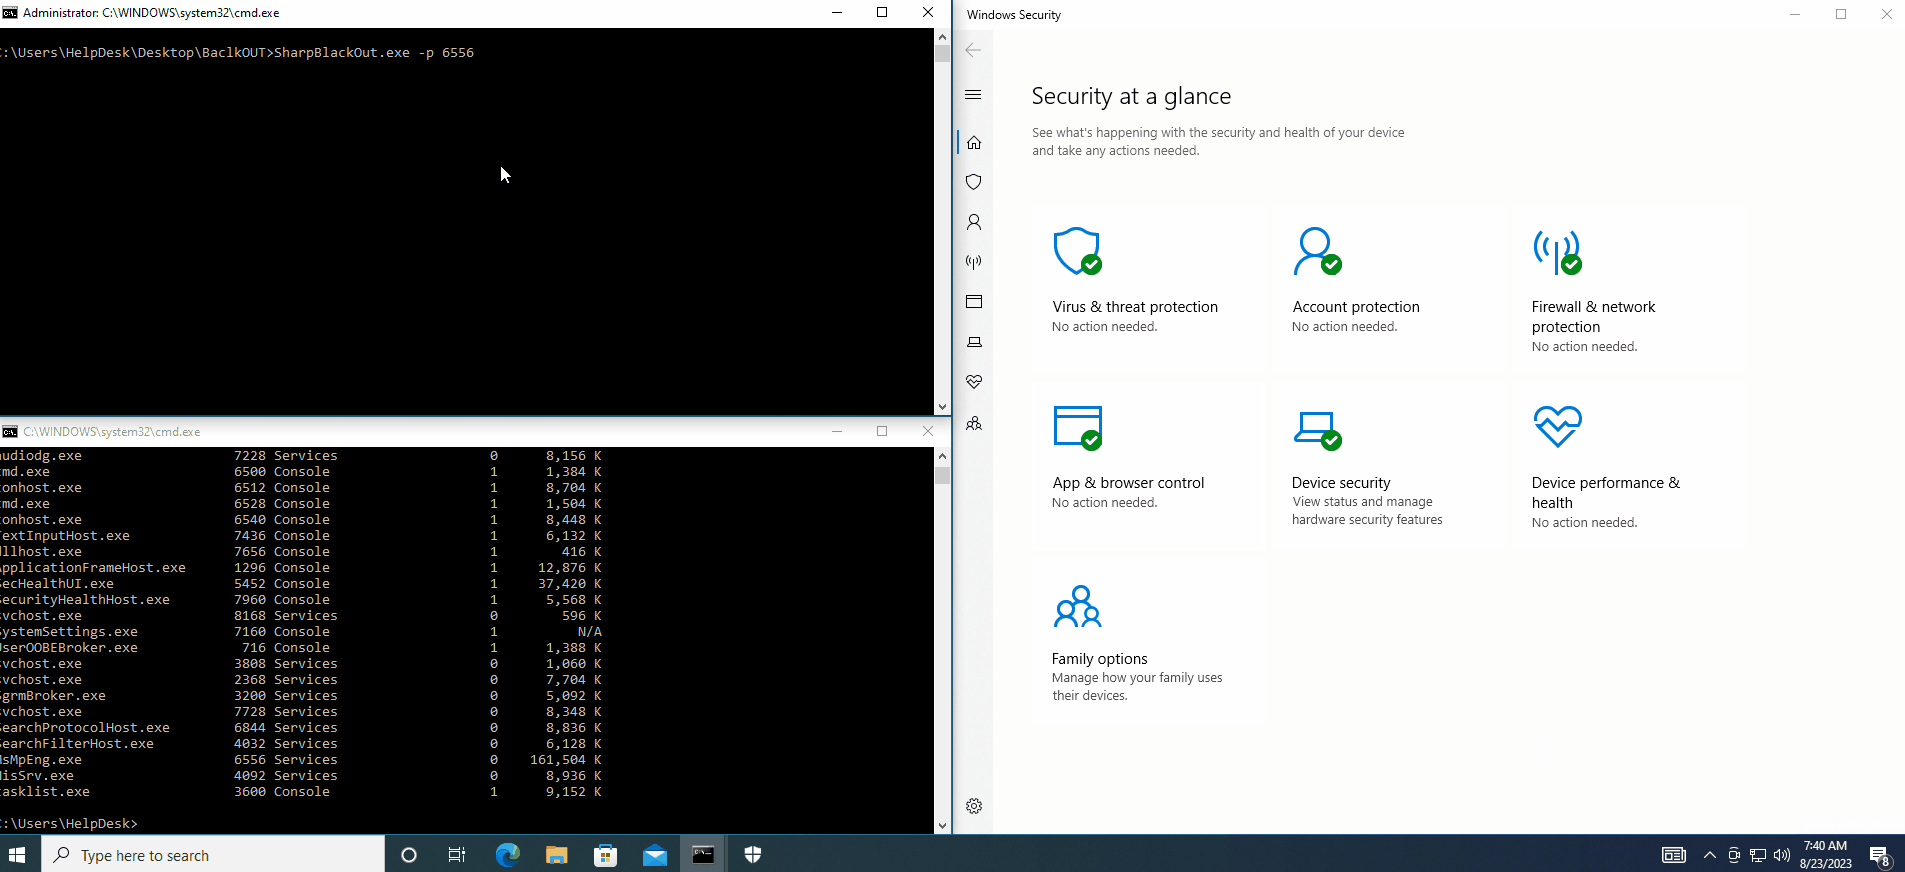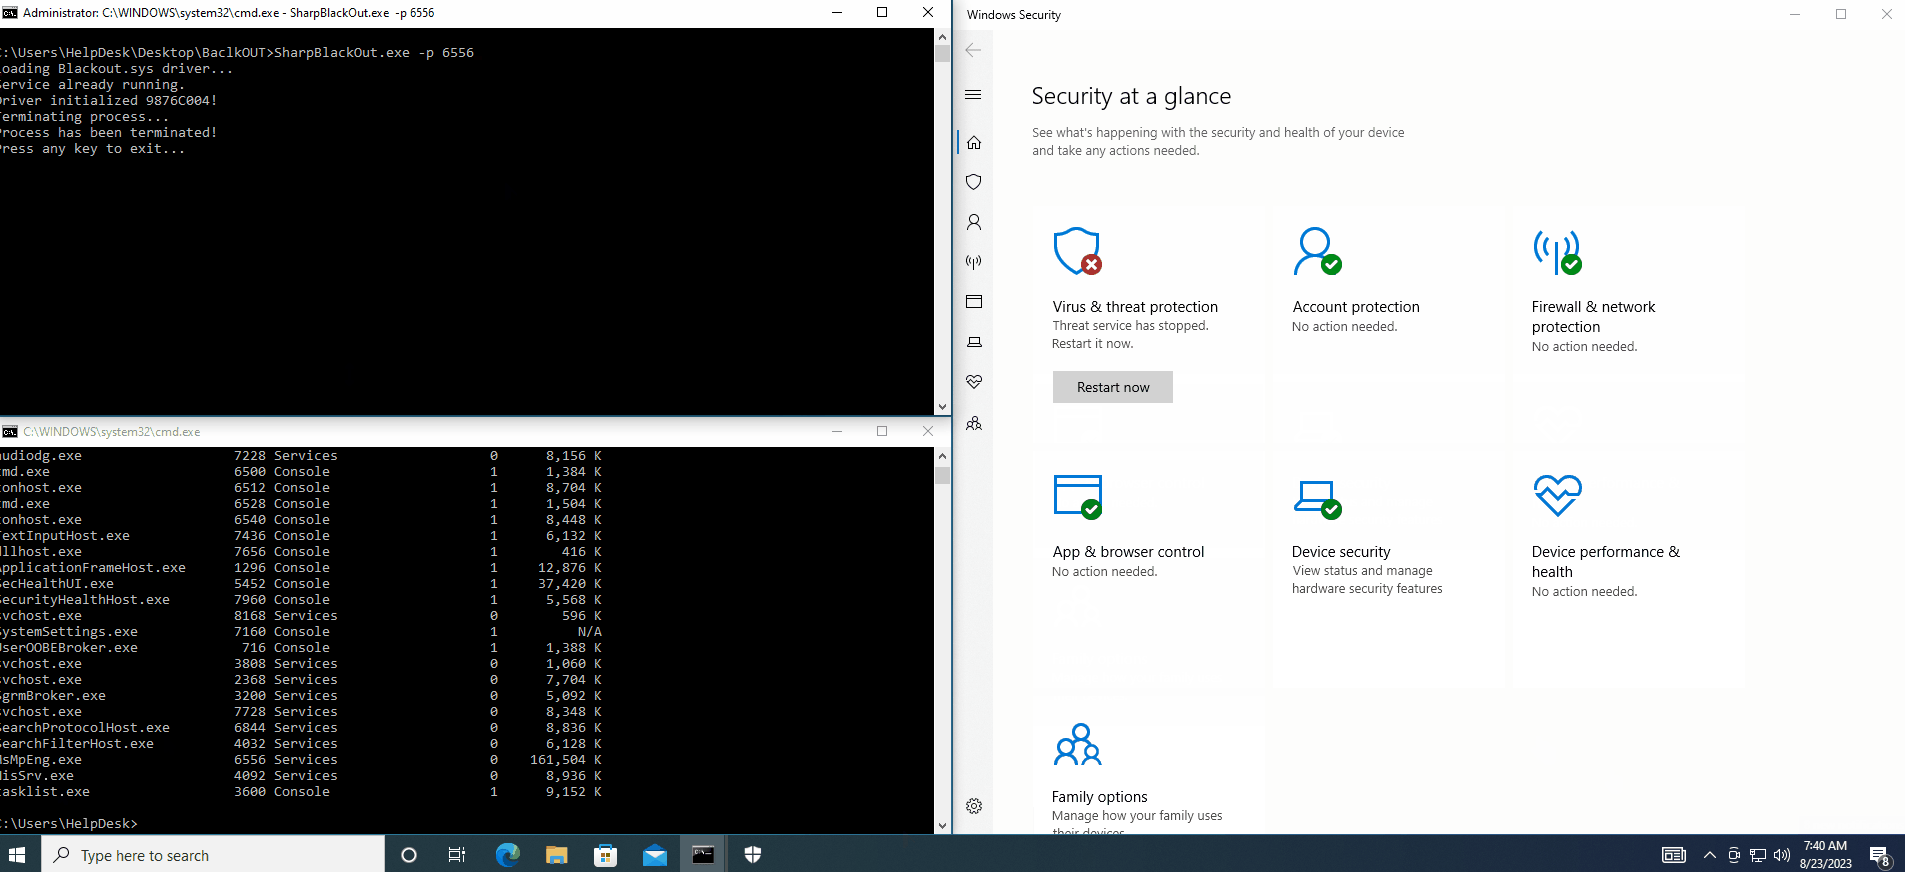 dmcxblue/sharpblackout
Завершение работы AV/EDR с использованием атаки BYOVD
 darkspacesecurity/runas-stealer
Стилер учетных данных утилиты RunAs, реализующий 3 техники: хукинг CreateProcessWithLogonW, умный кейлоггинг, удаленная отладка
 ttpreport/siphondns
Скрытая эксфильтрация данных через DNS
 kudaes/unwinder
Трассировка стека вызовов для Rust
 lsecqt/offensivecpp
Этот репозиторий содержит фрагменты кода на C/C++, которые могут быть полезны в конкретных наступательных сценариях.
 d0rb/eclipse-chatgpt-4o-jailbreak
Познакомьтесь с Eclipse — единственным джейлбрейком, который «лунной походкой» обходит ChatGPT 4o.
 helviojunior/hookchain
HookChain: новый взгляд на обход решений EDR
 didierstevens/falsepositives
Инструменты, вызывающие ложные срабатывания антивируса
 mthcht/purpleteam
Purpleteam — симуляция сценариев и обнаружение — генерация событий для детектирования в SOC
 bishopfox/brokenhill
Промышленный инструмент для атак методом жадного координатного градиента (GCG) на большие языковые модели (LLM)
 mvelazc0/purplesharp
PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации…
 rasta-mouse/process-inject-kit
Порт Process Inject Kit из Cobalt Strike
 netero1010/edrsilencer
Инструмент использует Платформу фильтрации Windows (WFP) для блокировки агентов Endpoint Detection and Response (EDR), препятствуя передаче отчетов о…







