 #1
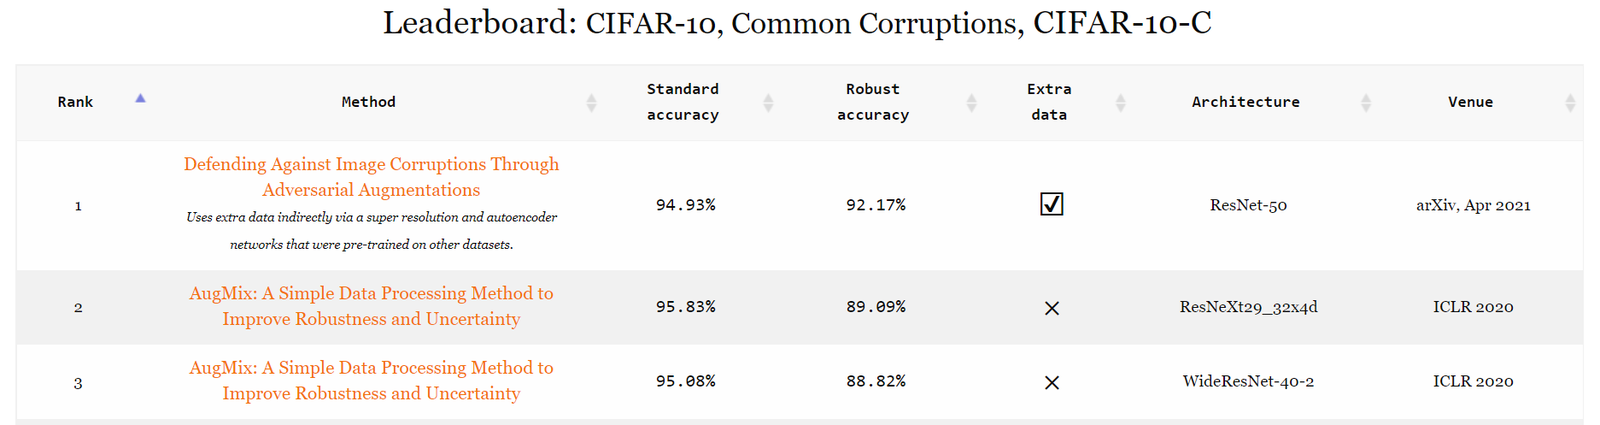
Фреймворки состязательных атак на МО, техники обхода и инструменты оценки устойчивости моделей.
Рекомендация Kitploit
 rsmudge/unhook-bof
Удалить API-хуки из процесса Beacon.
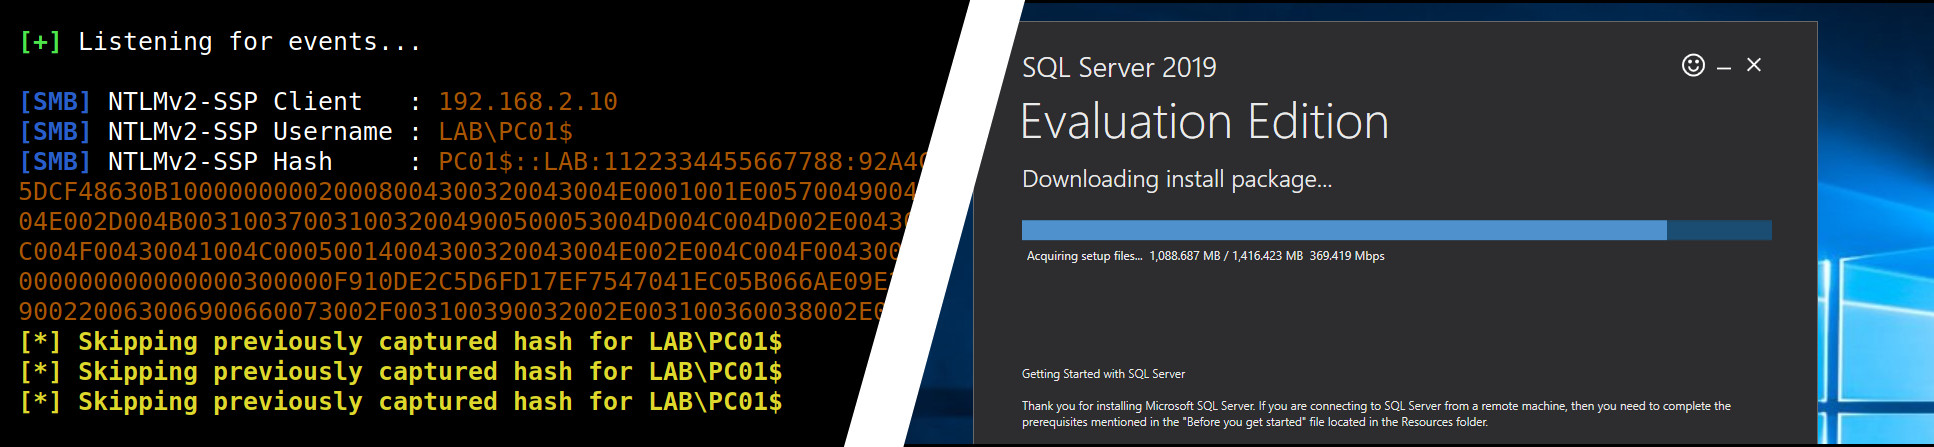 p0dalirius/mssql-analysis-coerce
Техника, позволяющая принудить Windows SQL Server к аутентификации на произвольной машине.
 choisg/onedriveupdatersideloading
Payload для DLL sideloading OneDriveUpdater.exe на основе публикации PaloAltoNetwork Unit42.
 intelbroker/endurance-wiper
небольшой wiper-вредонос, написанный на C#
 ttpreport/siphondns
Скрытая эксфильтрация данных через DNS
 sonnelon/cve-2026-23744-poc
Эксплойт (PoC) для CVE-2026-23744
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
Эксплойт, подтверждающий концепцию, для CVE-2026-21003, демонстрирующий обход аутентификации JWT путём опускания заголовка kid и использования…
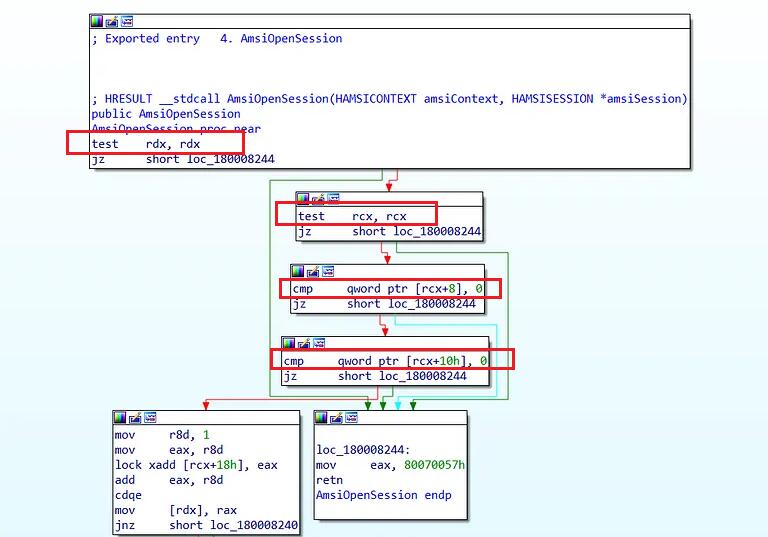 senzee1984/amsi_bypass_in_2023
Amsi Bypass пейлоад, который работает на Windows 11
 deepinstinct/nofilter
Злоупотребляет Windows Filtering Platform для запуска консоли от имени NT AUTHORITY\SYSTEM или выдачи себя за другого вошедшего в систему…
 mr-un1k0d3r/amsi-etw-patch
Патч AMSI и ETW
 rasta-mouse/process-inject-kit
Порт Process Inject Kit из Cobalt Strike
 c0axx/canaryhunter
Canary Hunter — это быстрый PowerShell-скрипт для проверки распространённых канареек (Canaries) в различных форматах, создаваемых бесплатно на…
 gmh5225/llm-attack-prompt
Джейлбрейки, утечки промптов, промпт-инъекции, атаки на LLM. Коллекция промптов для атак на большие языковые модели
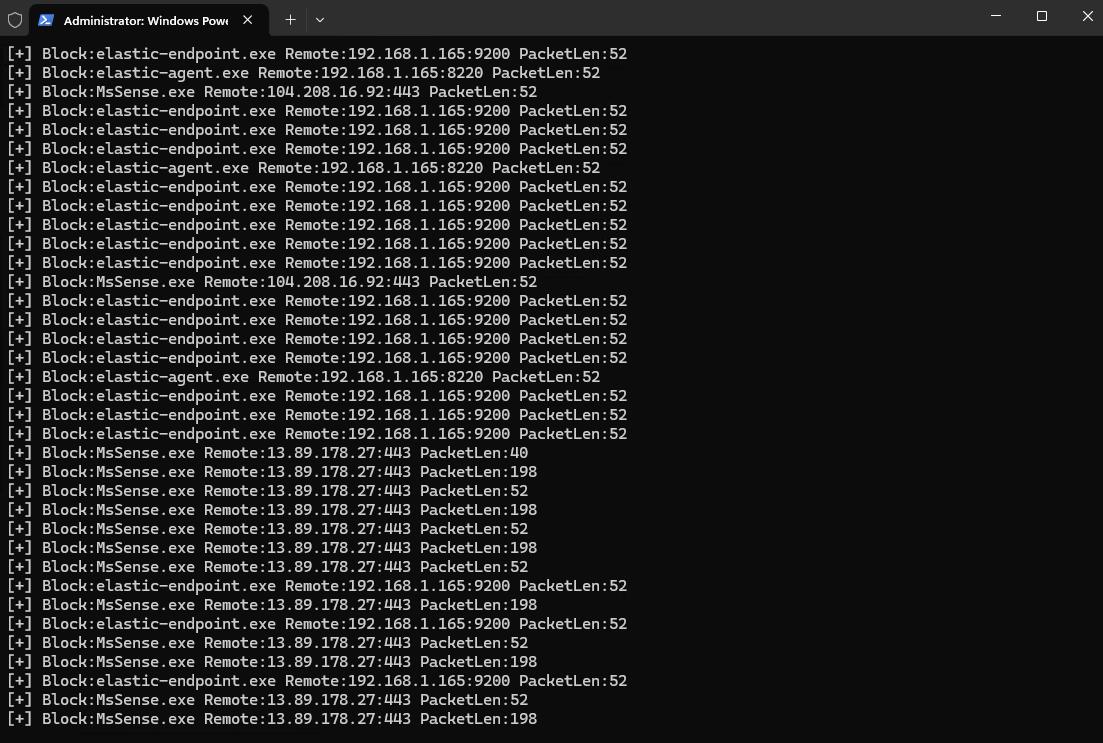 senzee1984/edrprison
Используйте легитимный callout-драйвер WFP, чтобы предотвратить отправку телеметрии агентами EDR.
 ioactive/i-know-where-your-page-lives
Я знаю, где живёт твоя страница: дерандомизация последнего ядра Windows 10 — ZeroNights 2016

 vozzie/uacscript
Уязвимость обхода UAC в Windows 7 в Windows Script Host
 knight0x07/bumblecrypt
Криптер, вдохновлённый Bumblebee