unKover
Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…
Atualizações editoriais breves de ferramentas de cibersegurança publicadas.

Testador de bypass de acesso 403/401 em Bash que sonda uma URL com spoofing de cabeçalhos, adulteração de métodos, normalização de caminhos e…

A primeira análise de um binário ou pacote de aplicação: análise estática, sem execução, com evidências. CLI, servidor MCP com 15 ferramentas e…

Conduzindo testes de segurança cibernética usando o agente pi em um ambiente sandbox pré-construído.

Scanner XSS baseado em Rust com seleção de payload sensível ao contexto, detecção e bypass de WAF, crawling, callbacks de XSS cego e análise estática…

Ferramenta de enumeração SNMP que consulta hosts SNMPv1/v2c para extrair informações do sistema, conexões TCP e acesso de escrita para testes de…

CLI em Rust para testes de penetração em MQTT: subscribe/publish, fingerprinting de broker, sondagem de ACL, enumeração de tópicos, brute-force de…

Reconhecimento do Active Directory e auditoria de segurança somente leitura via ADWS (net.tcp/9389), em Go

Um shell de linha de comando interativo para a API do BloodHound.

Ferramenta GUI em PowerShell que executa 54 verificações de integridade e segurança de boas práticas no Active Directory, sinalizando Kerberoasting,…

Executar o Hayabusa em massa em uma pasta de coleções KAPE, uma execução por host, com relatórios por host e um painel de triagem entre hosts

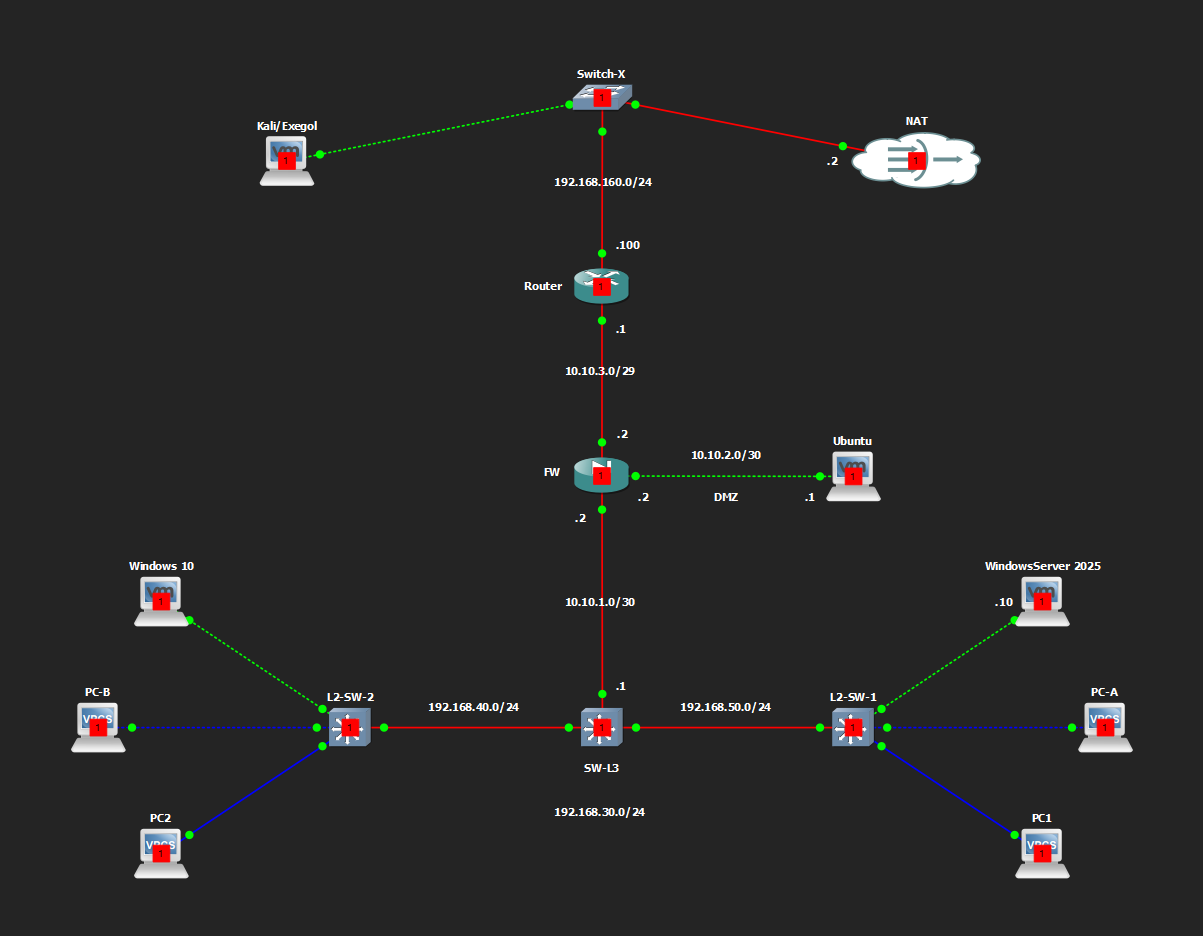
Laboratório caseiro GNS3 documentando uma rede segmentada com firewall Cisco ASAv, núcleo L3, DMZ e um domínio Active Directory para praticar redes,…

Encontre todas as requisições de API que um aplicativo web faz, a partir do JavaScript que ele envia: método, URL, corpo, cabeçalhos e operações…