

CyberStrikeAI v1.7.24
O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.
CyberStrikeAI
O sistema de ação para cibersegurança nativa em IA — onde a intenção se torna execução governada, a evidência se torna memória operacional e cada operação melhora a próxima.
O CyberStrikeAI conecta planejamento, execução, supervisão humana, evidências e replay em um único workspace auditável. Construído em Go, ele combina agentes potencializados por Pi, ferramentas nativas de MCP, conhecimento RAG, fluxos de trabalho visuais e modelagem e análise de cadeia de ataque para operações de segurança autorizadas.
Comece aqui: Início rápido · Documentação · Endurecimento de segurança
[!IMPORTANT] Use o CyberStrikeAI apenas em sistemas que você possui ou está explicitamente autorizado a testar. Para ambientes compartilhados ou de produção, revise o modelo de segurança e o guia de endurecimento antes de habilitar ferramentas de alto risco, WebShell ou capacidades de C2.
Prévia da Interface e Integração
Visão Geral do Painel do Sistema
Modo Claro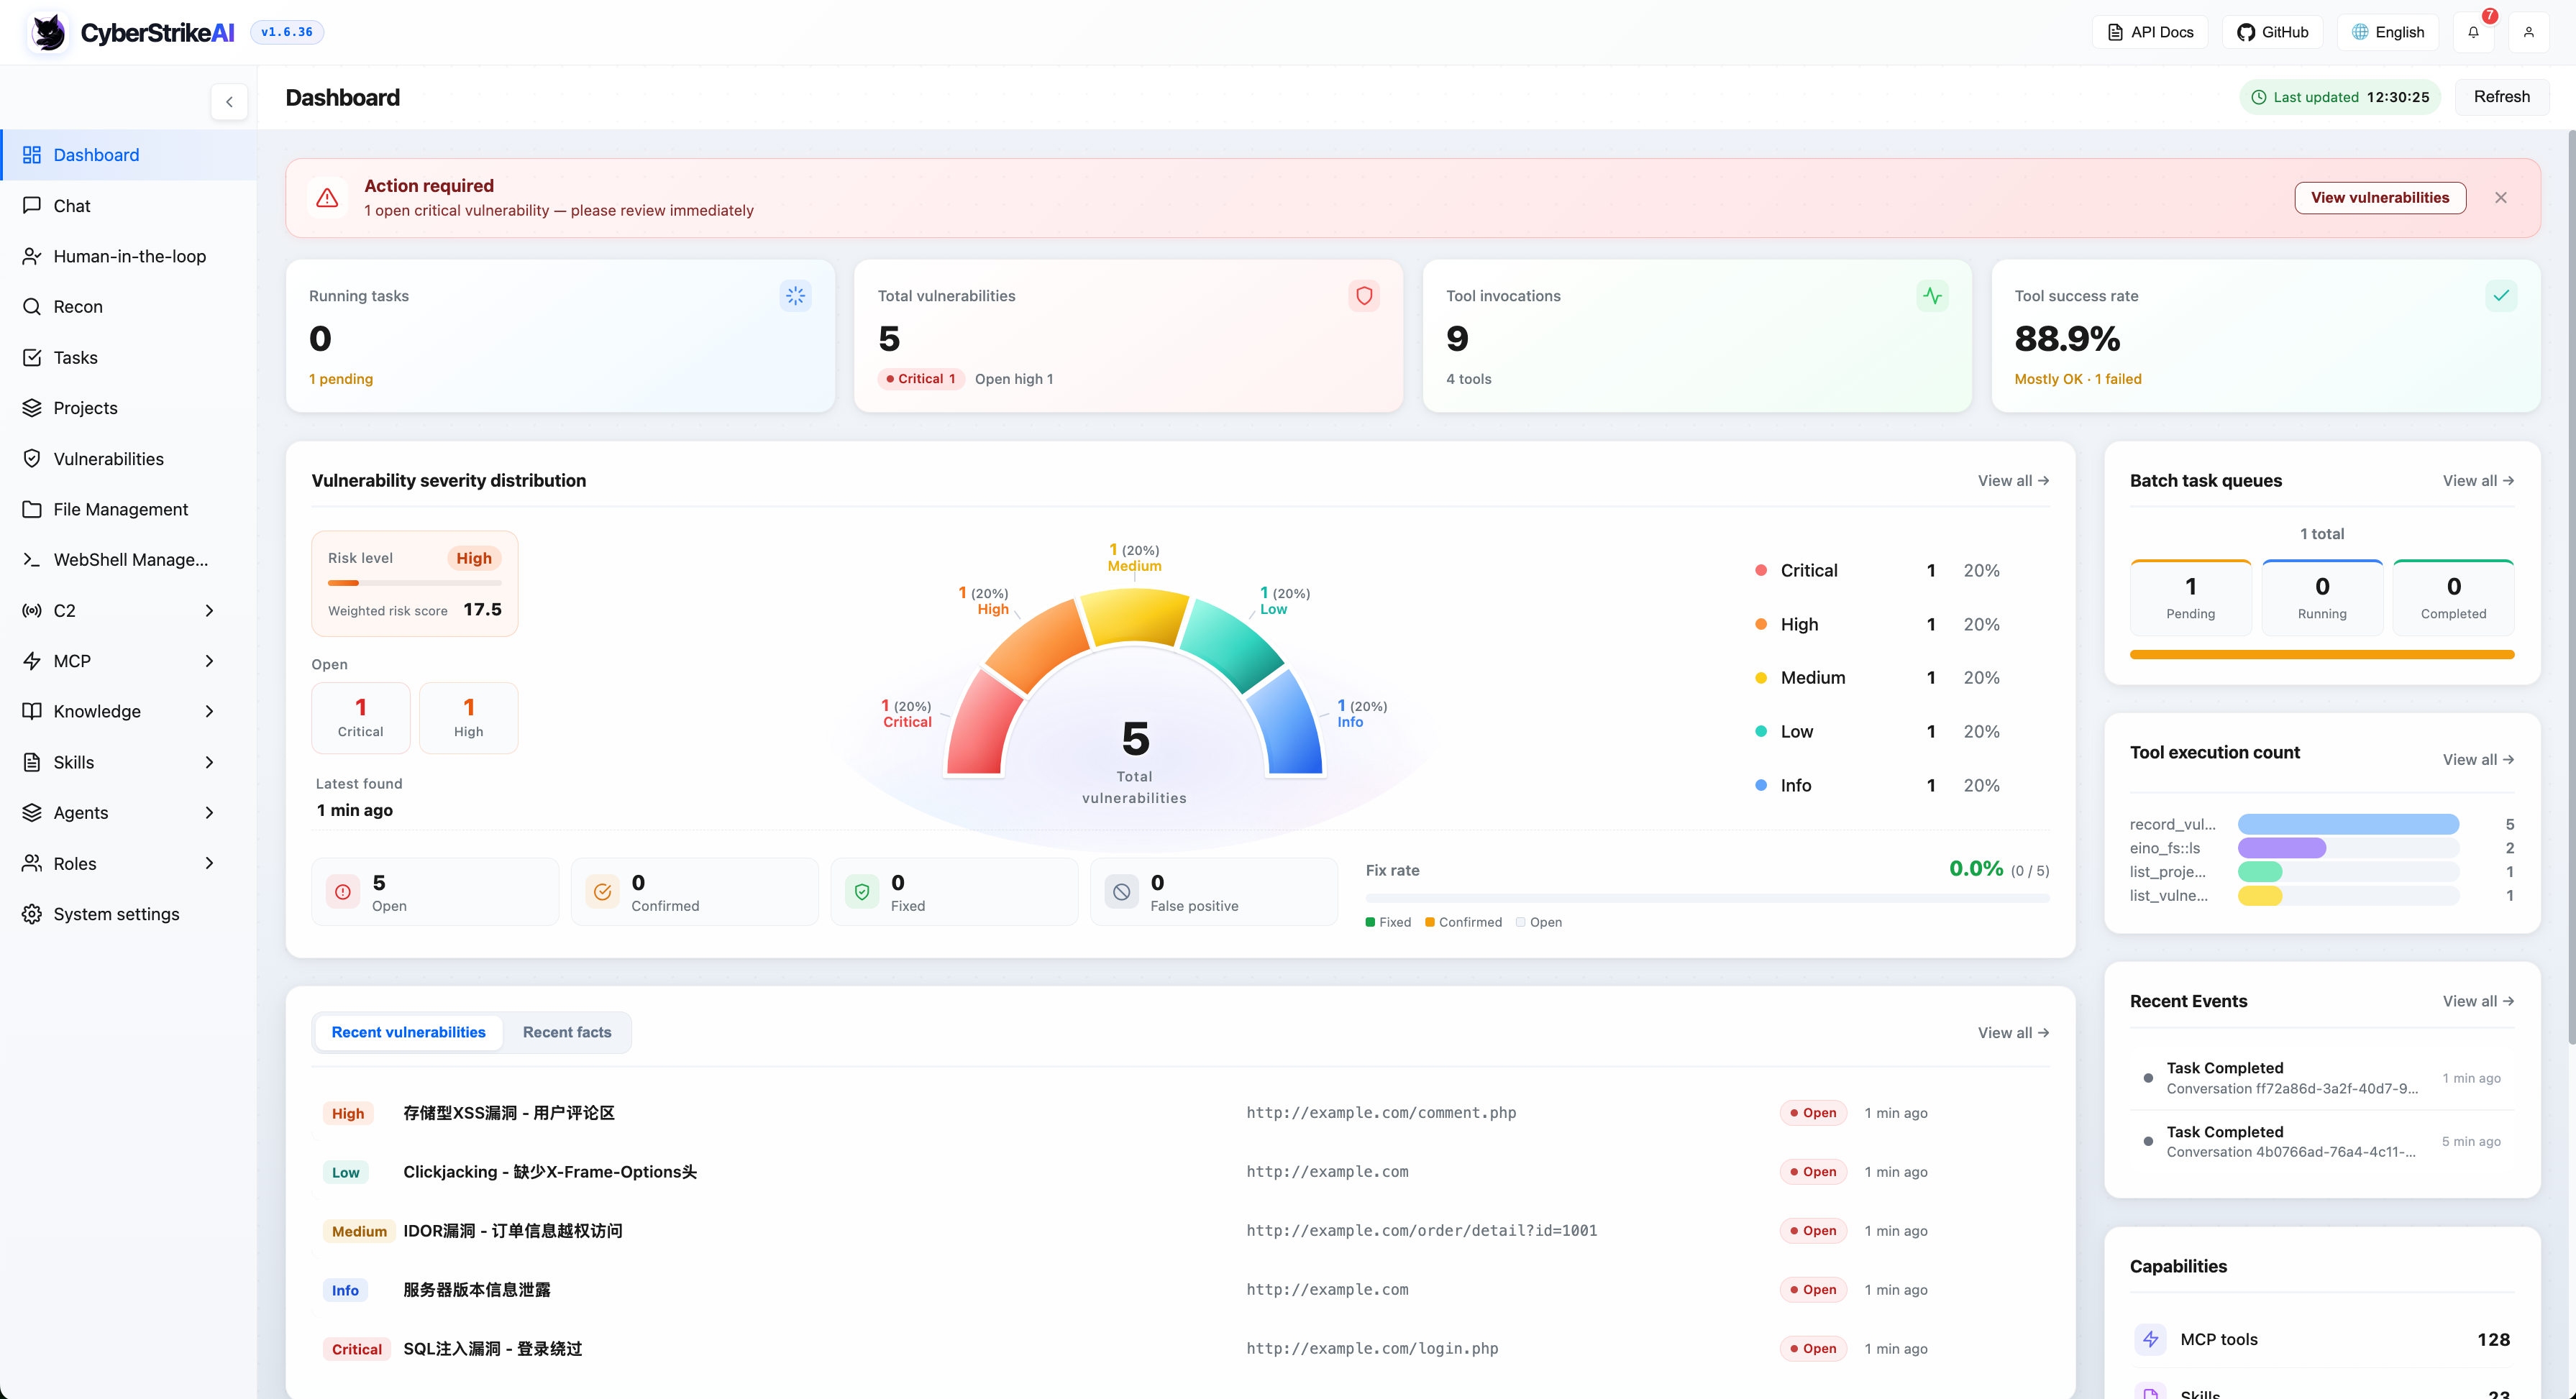
|
Modo Escuro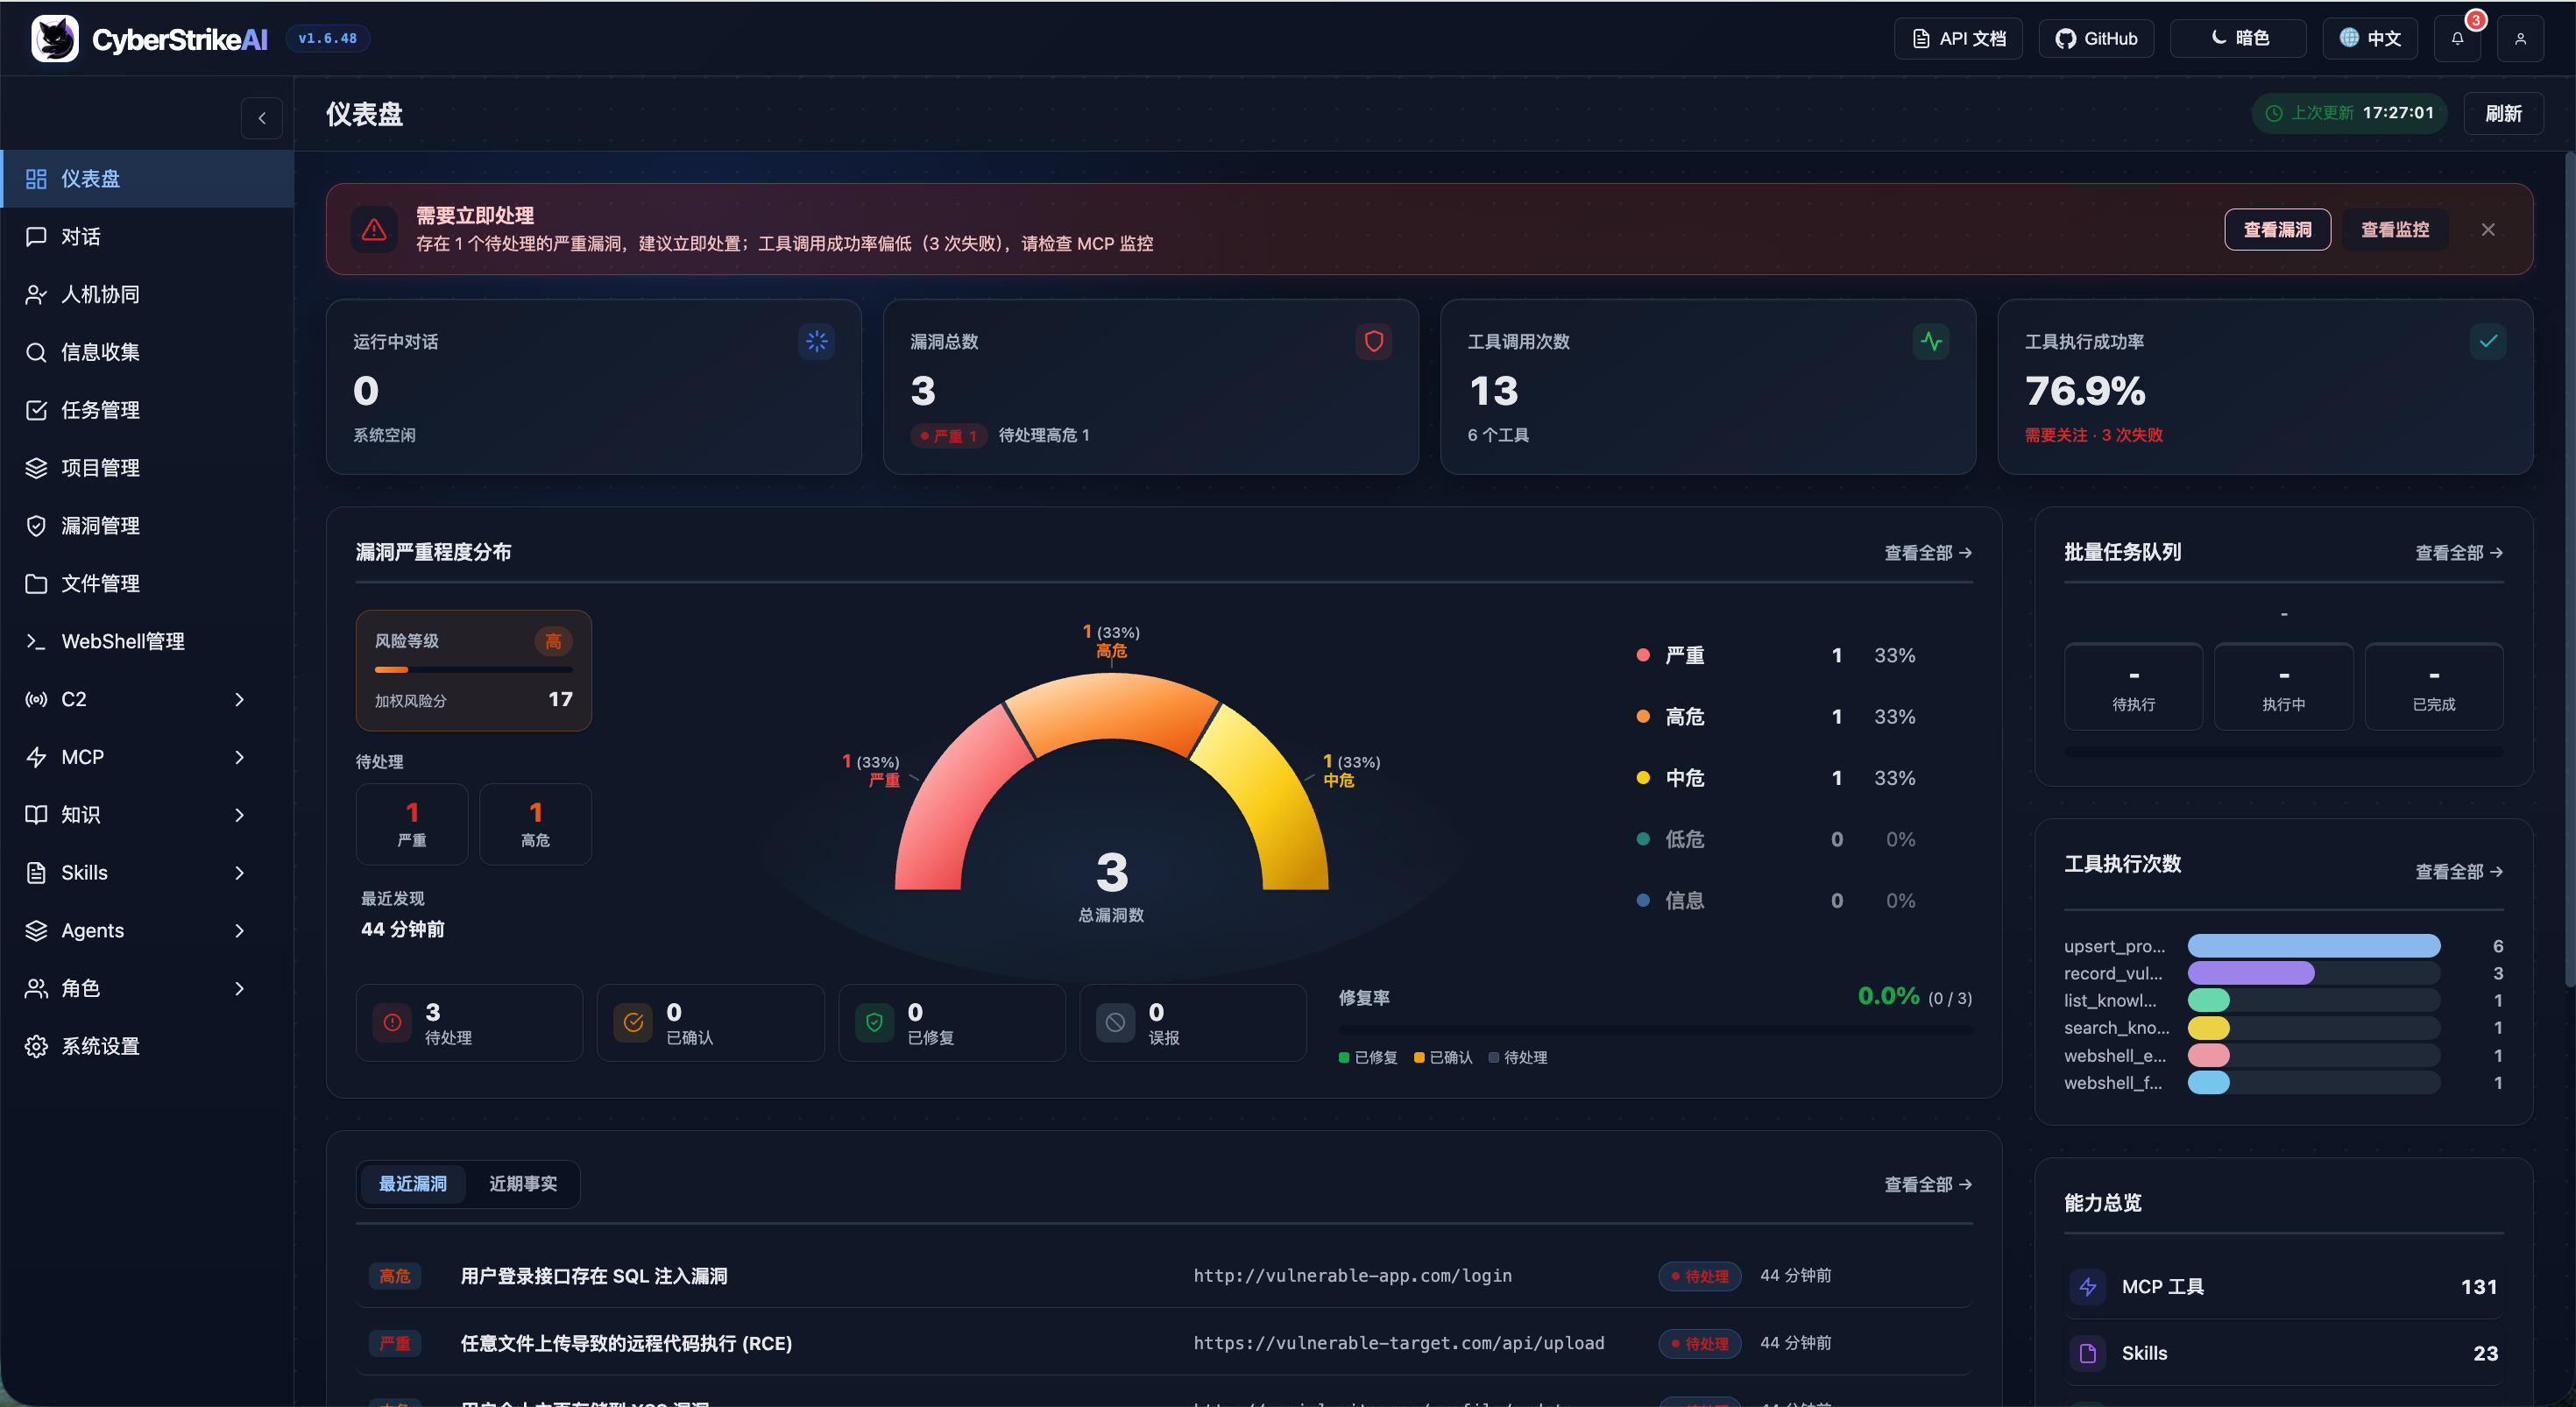
|
O painel fornece uma visão geral abrangente do status de execução do sistema, vulnerabilidades de segurança, uso de ferramentas e base de conhecimento, ajudando os usuários a entender rapidamente os recursos principais da plataforma e seu estado atual.
Mais capturas de tela da interface
Visão Geral dos Recursos Principais
Console Web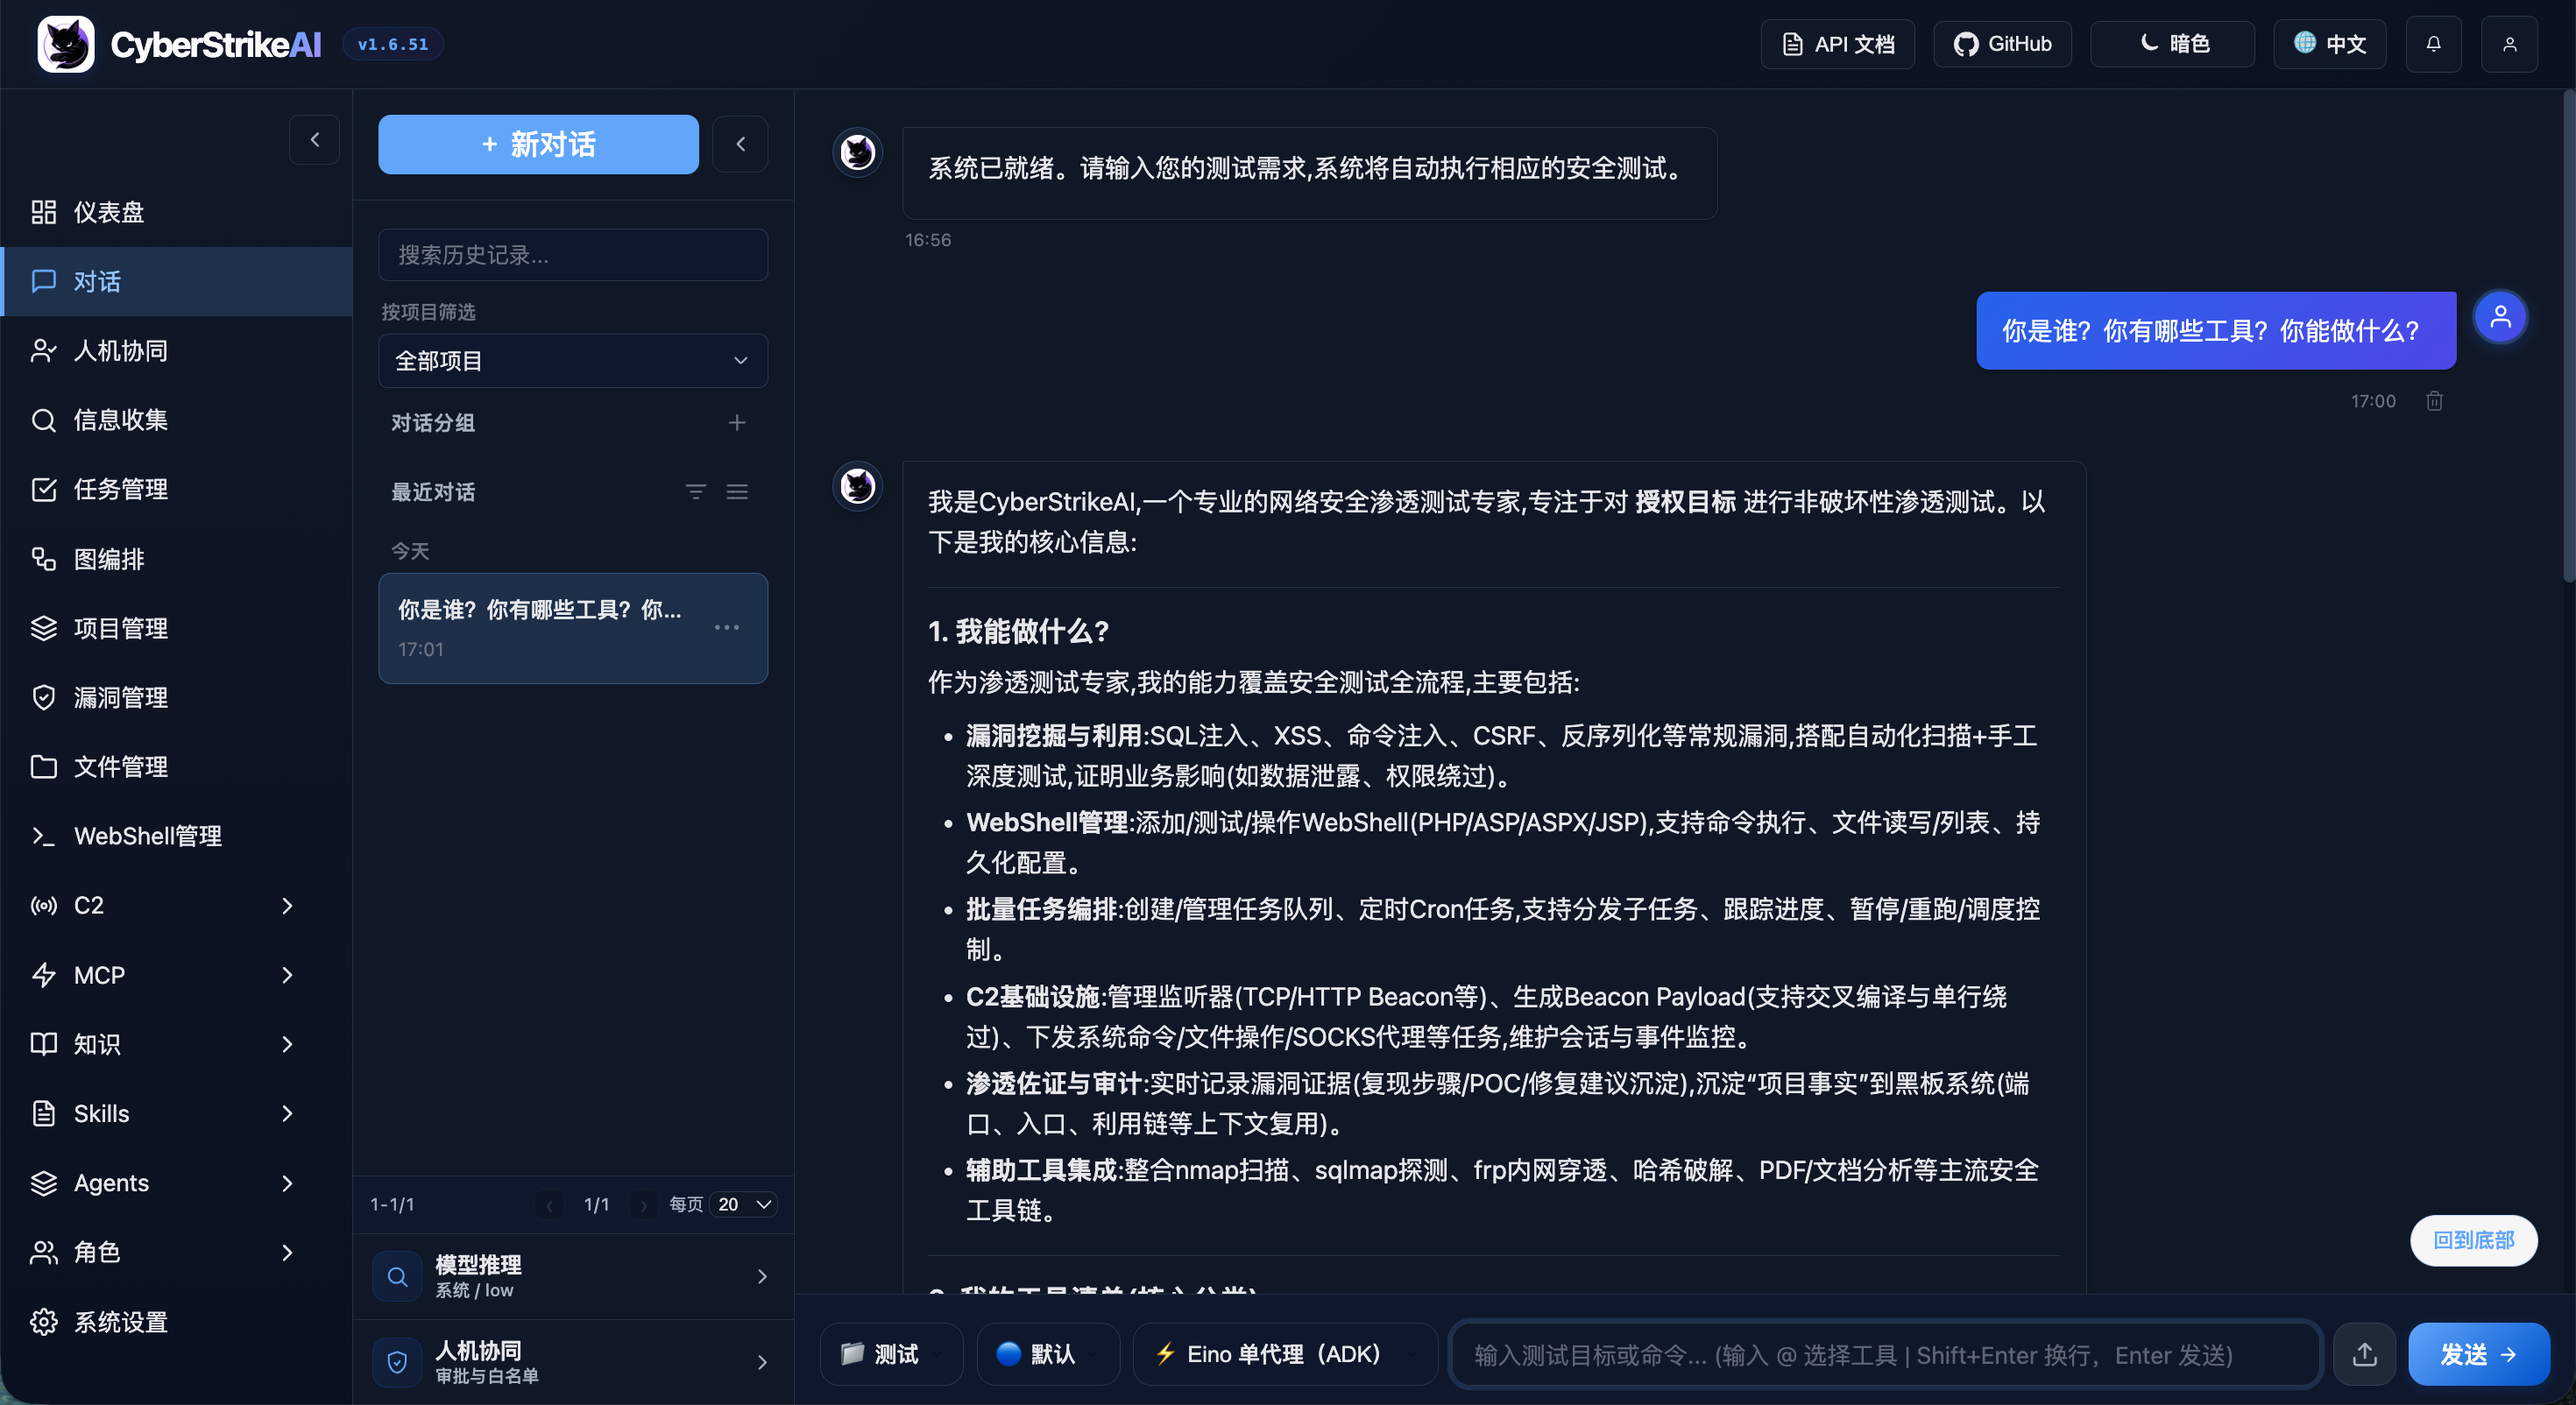
|
Gerenciamento de Tarefas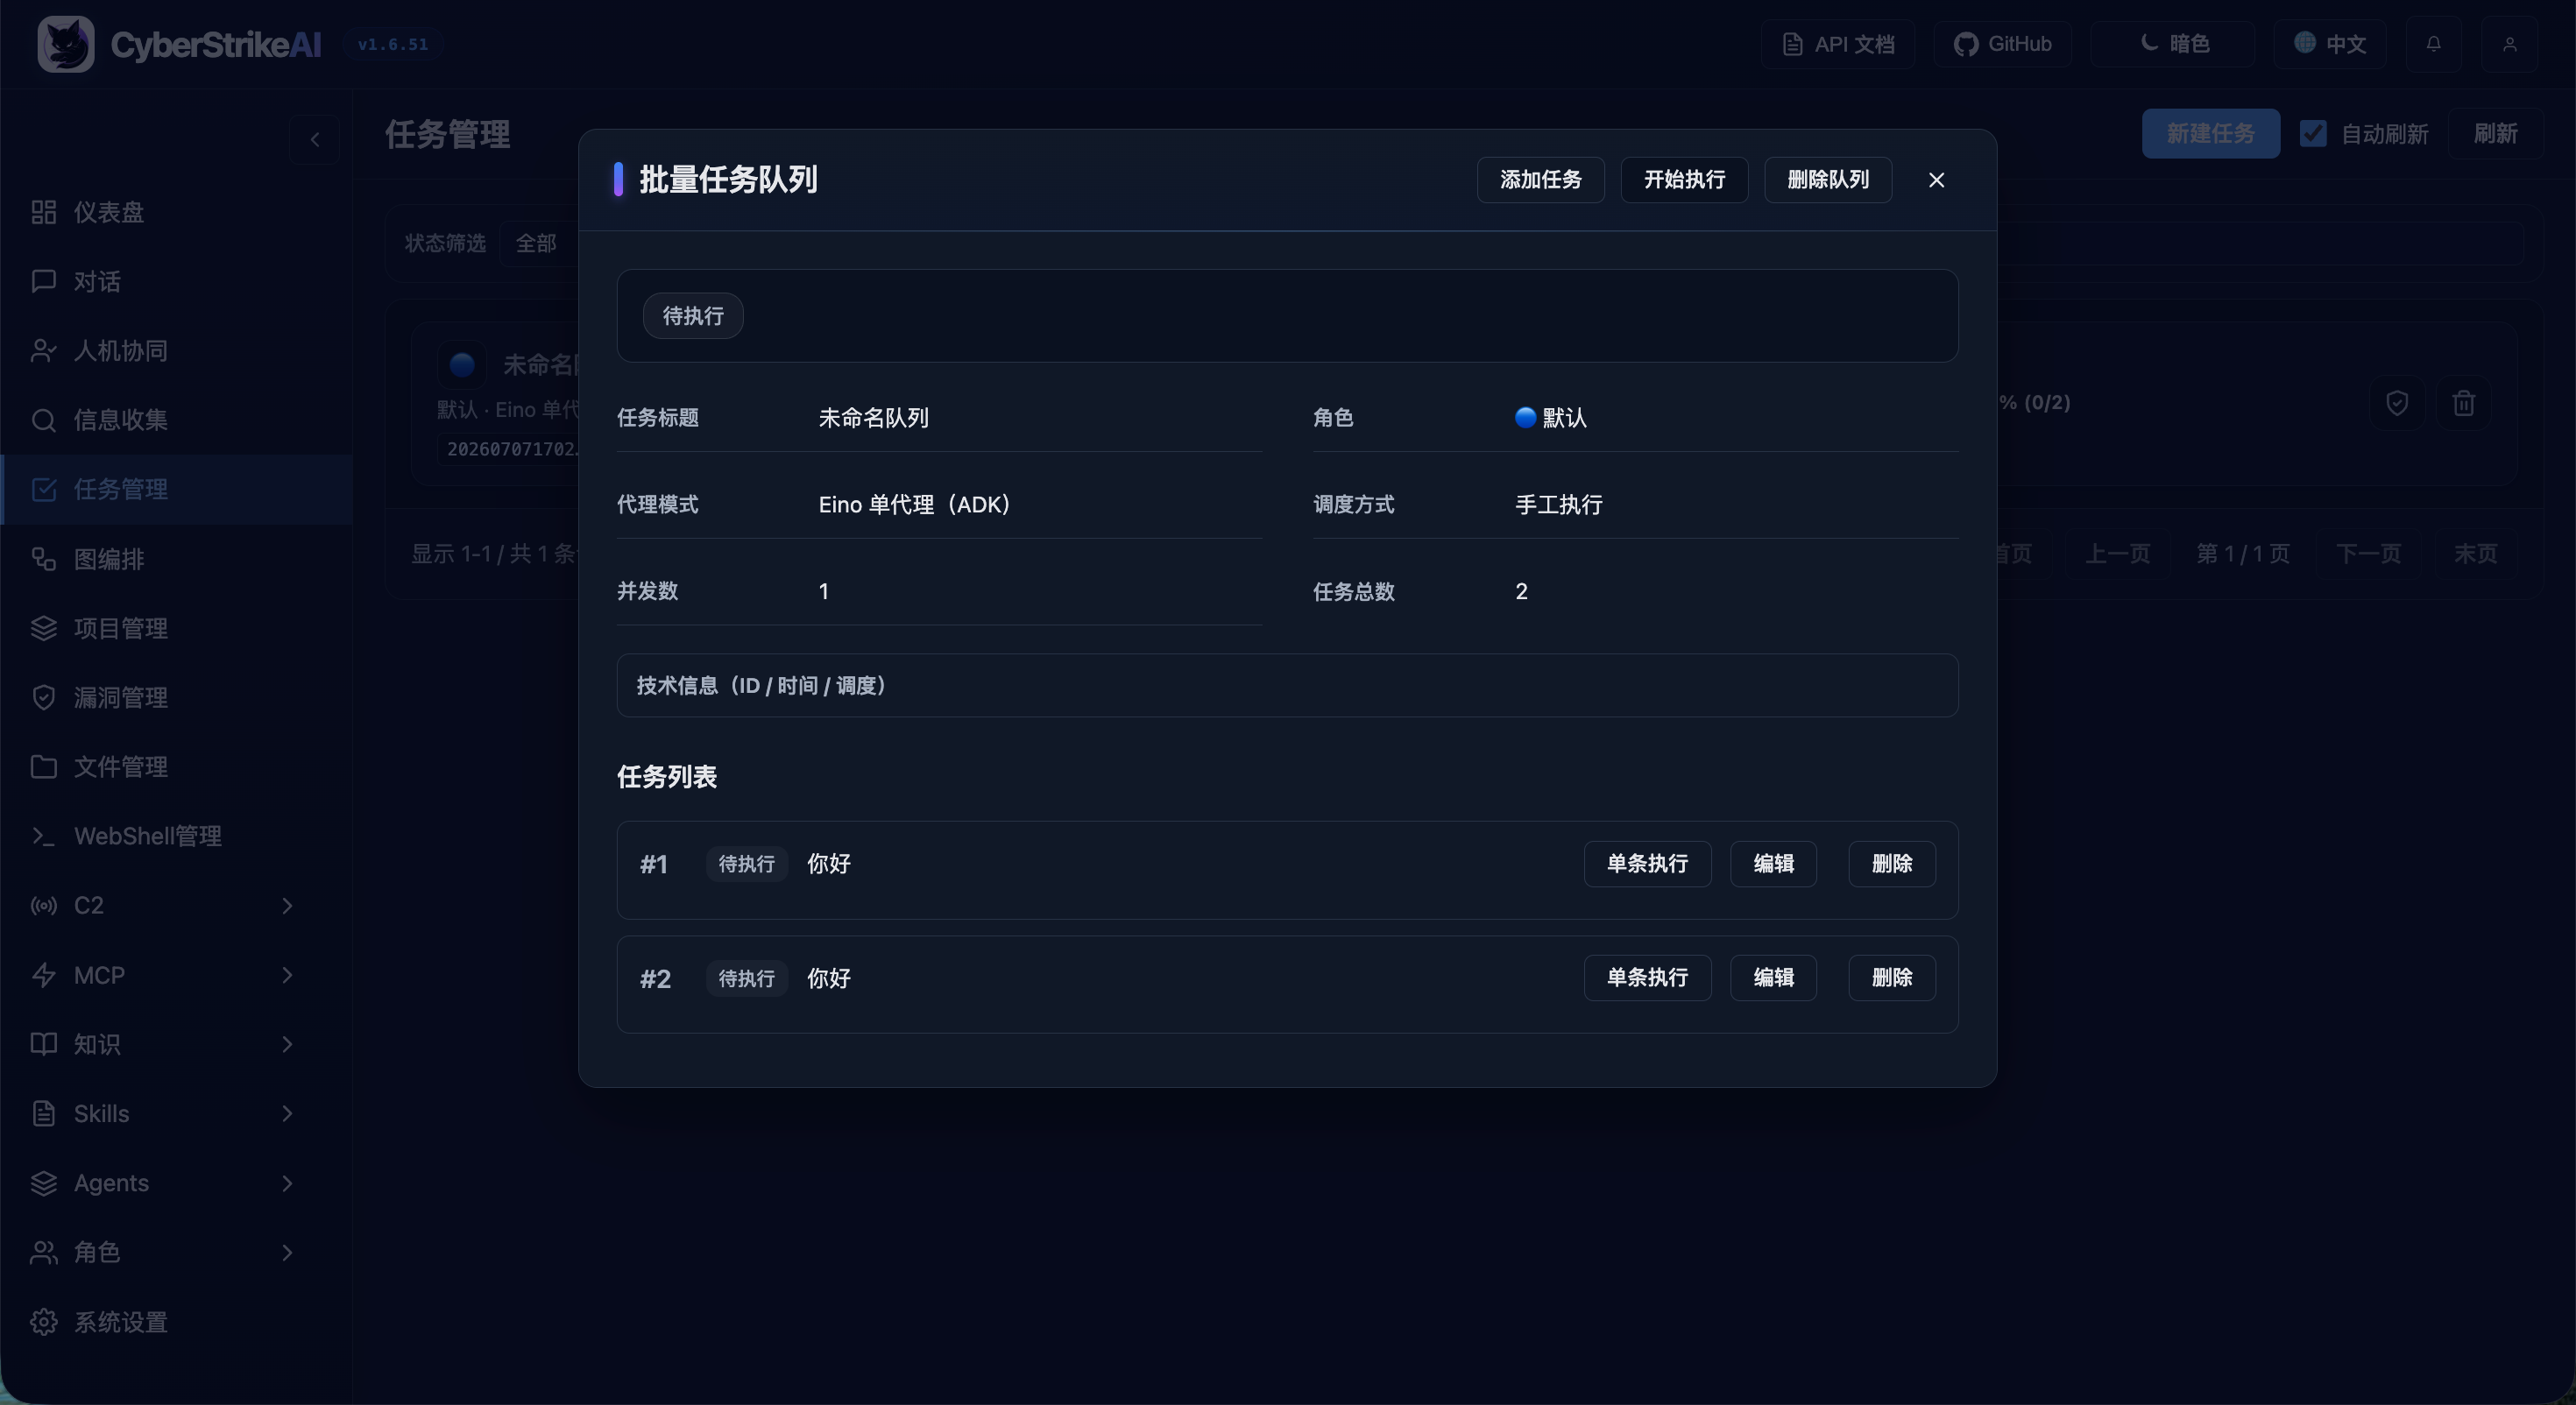
|
Gerenciamento de Vulnerabilidades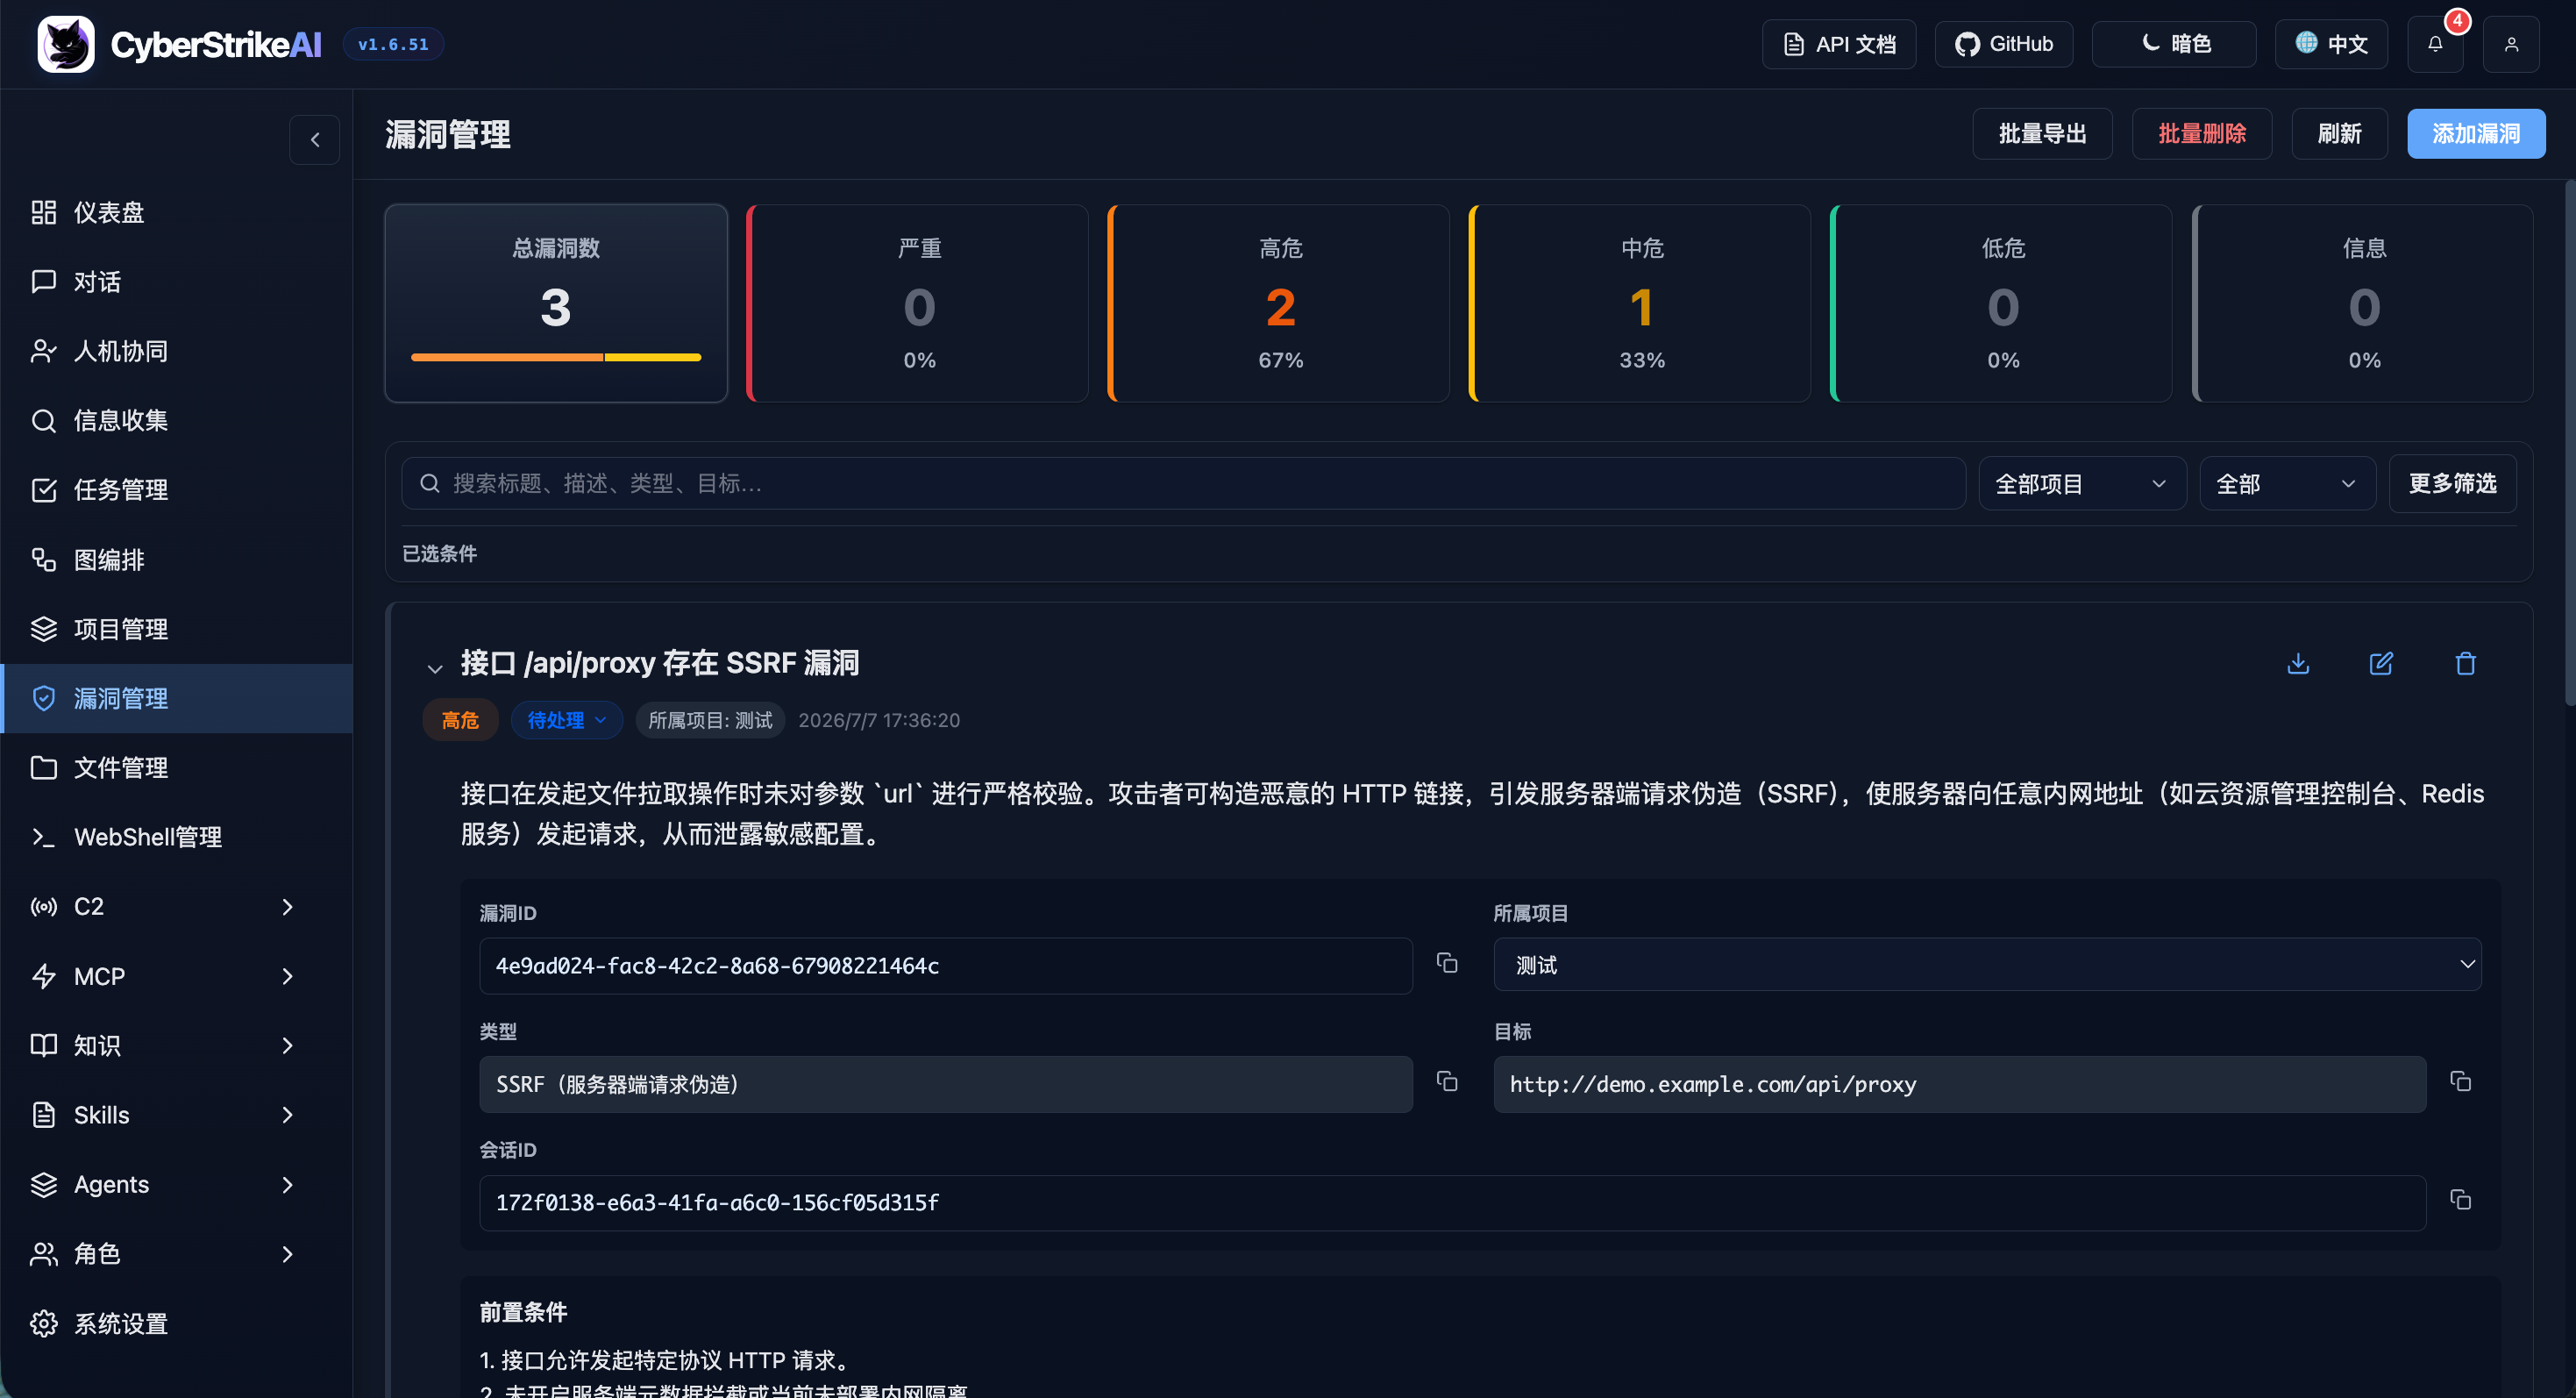
|
Gerenciamento de WebShell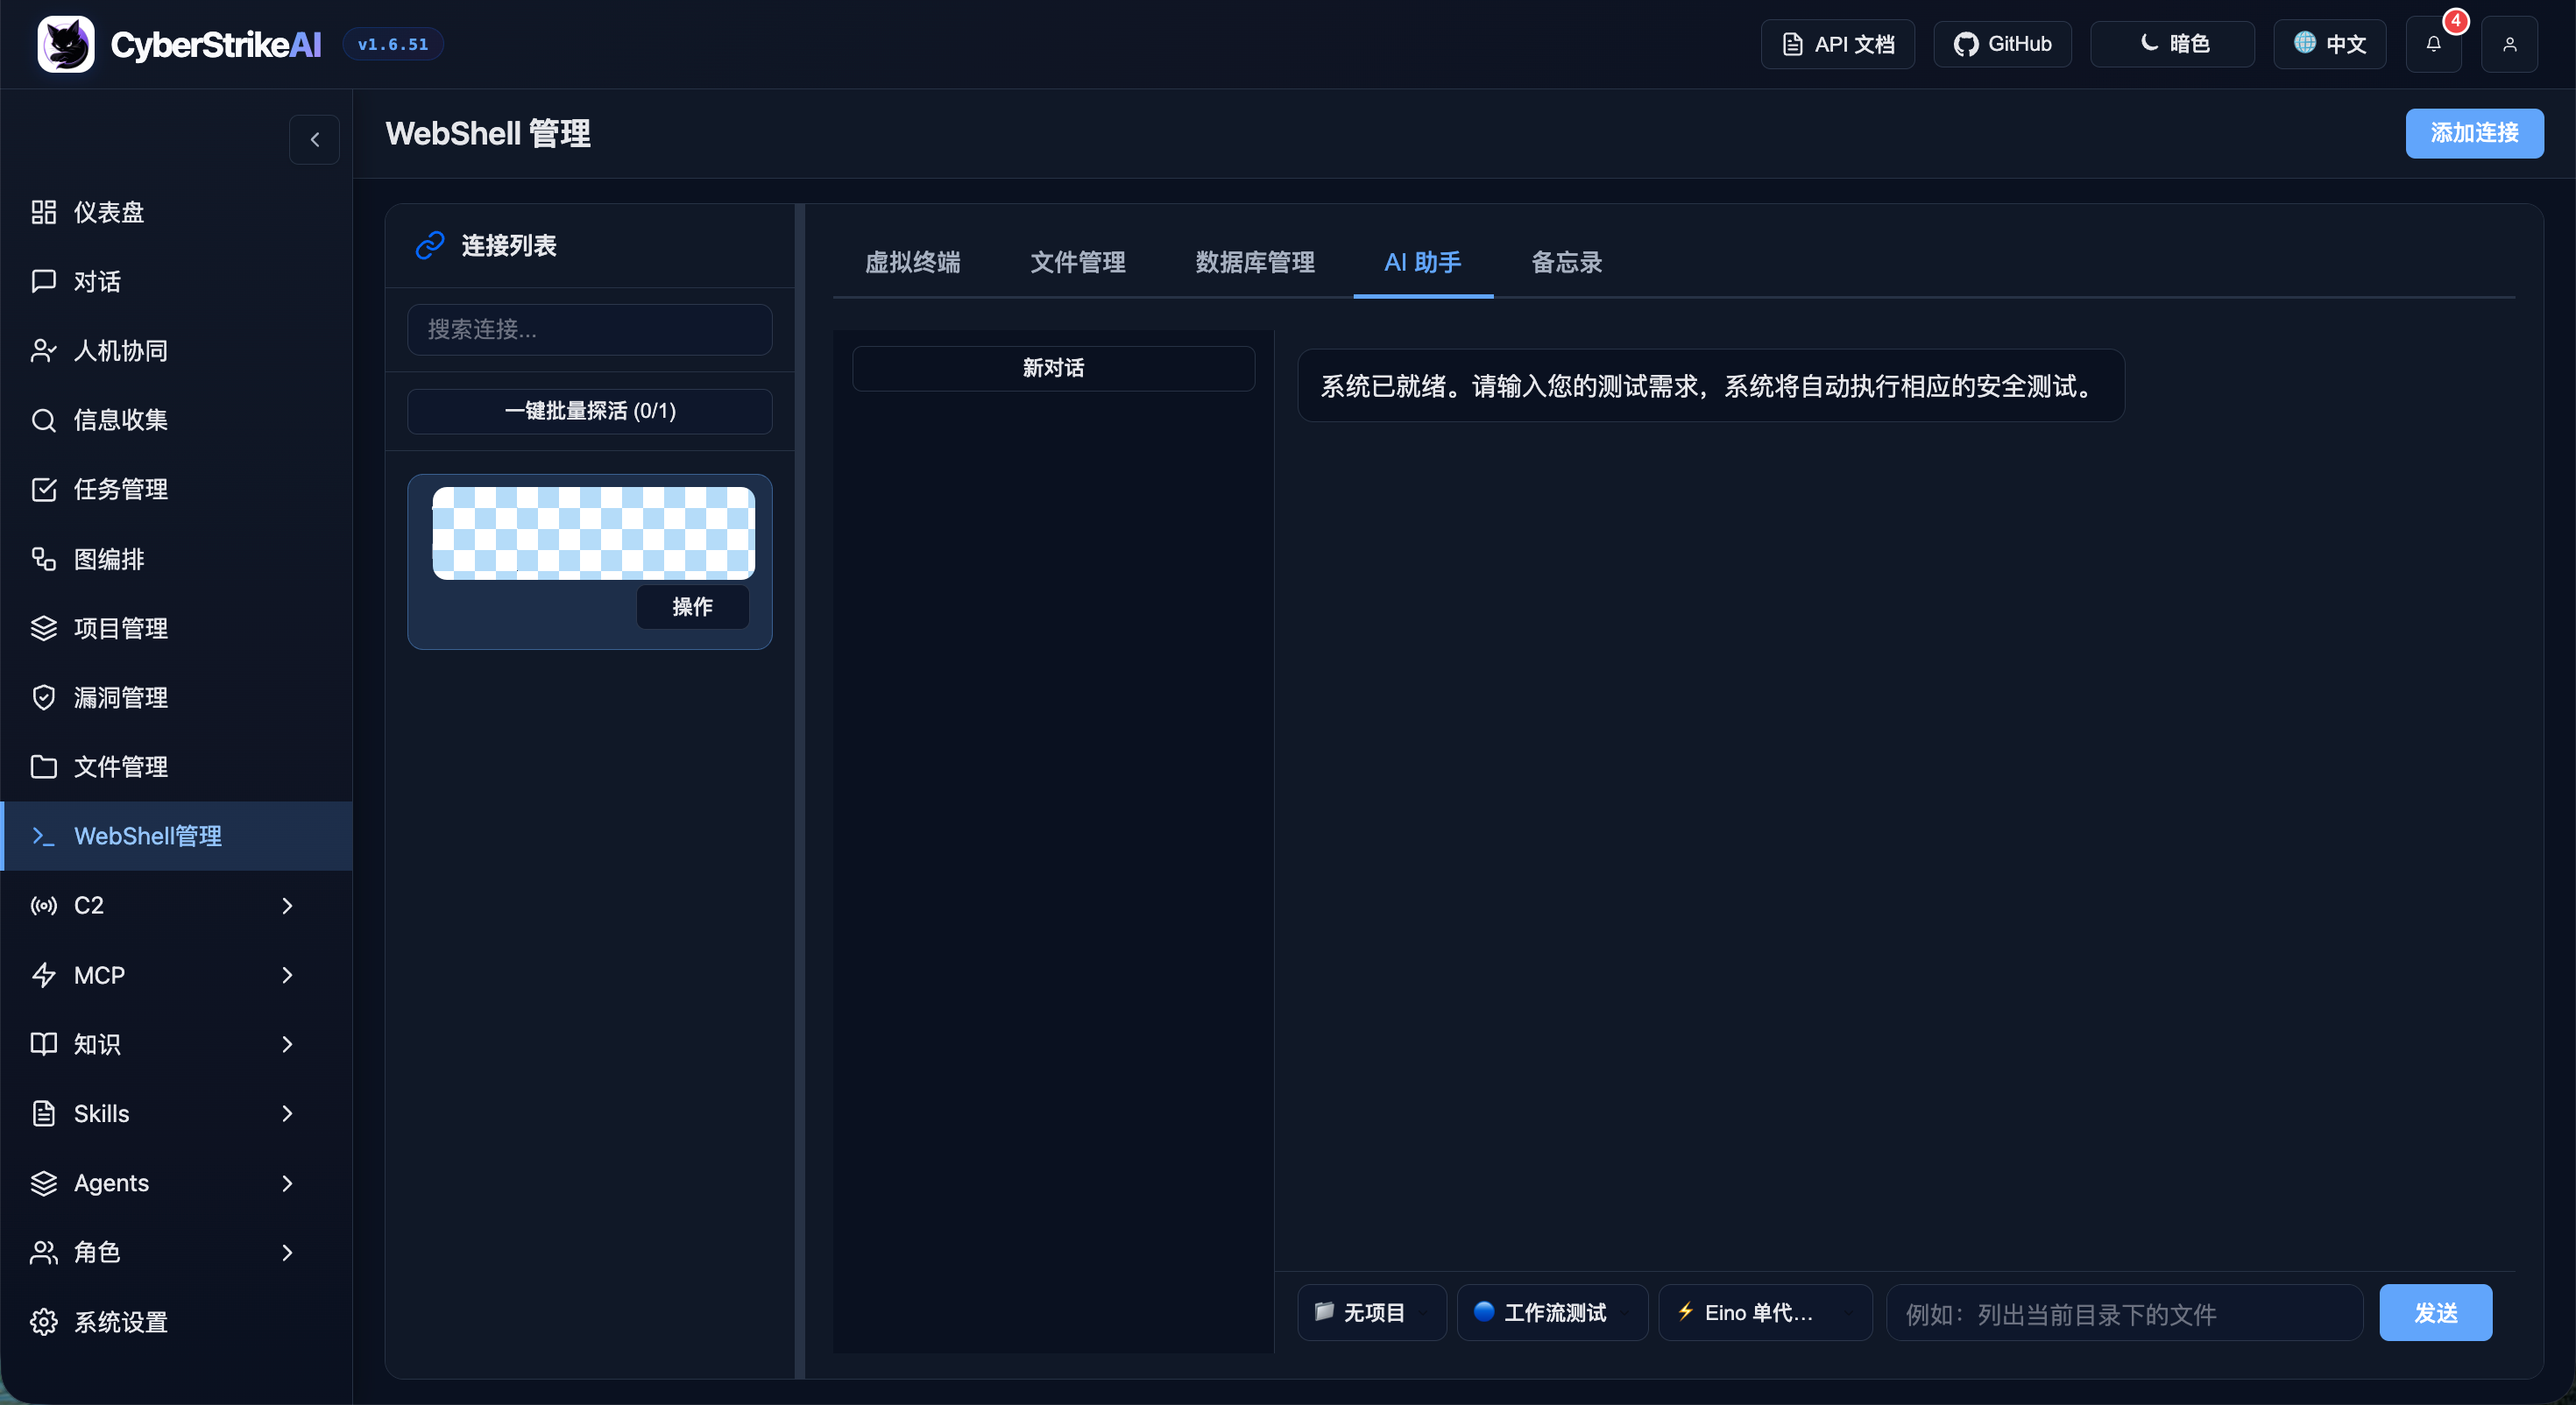
|
Gerenciamento de MCP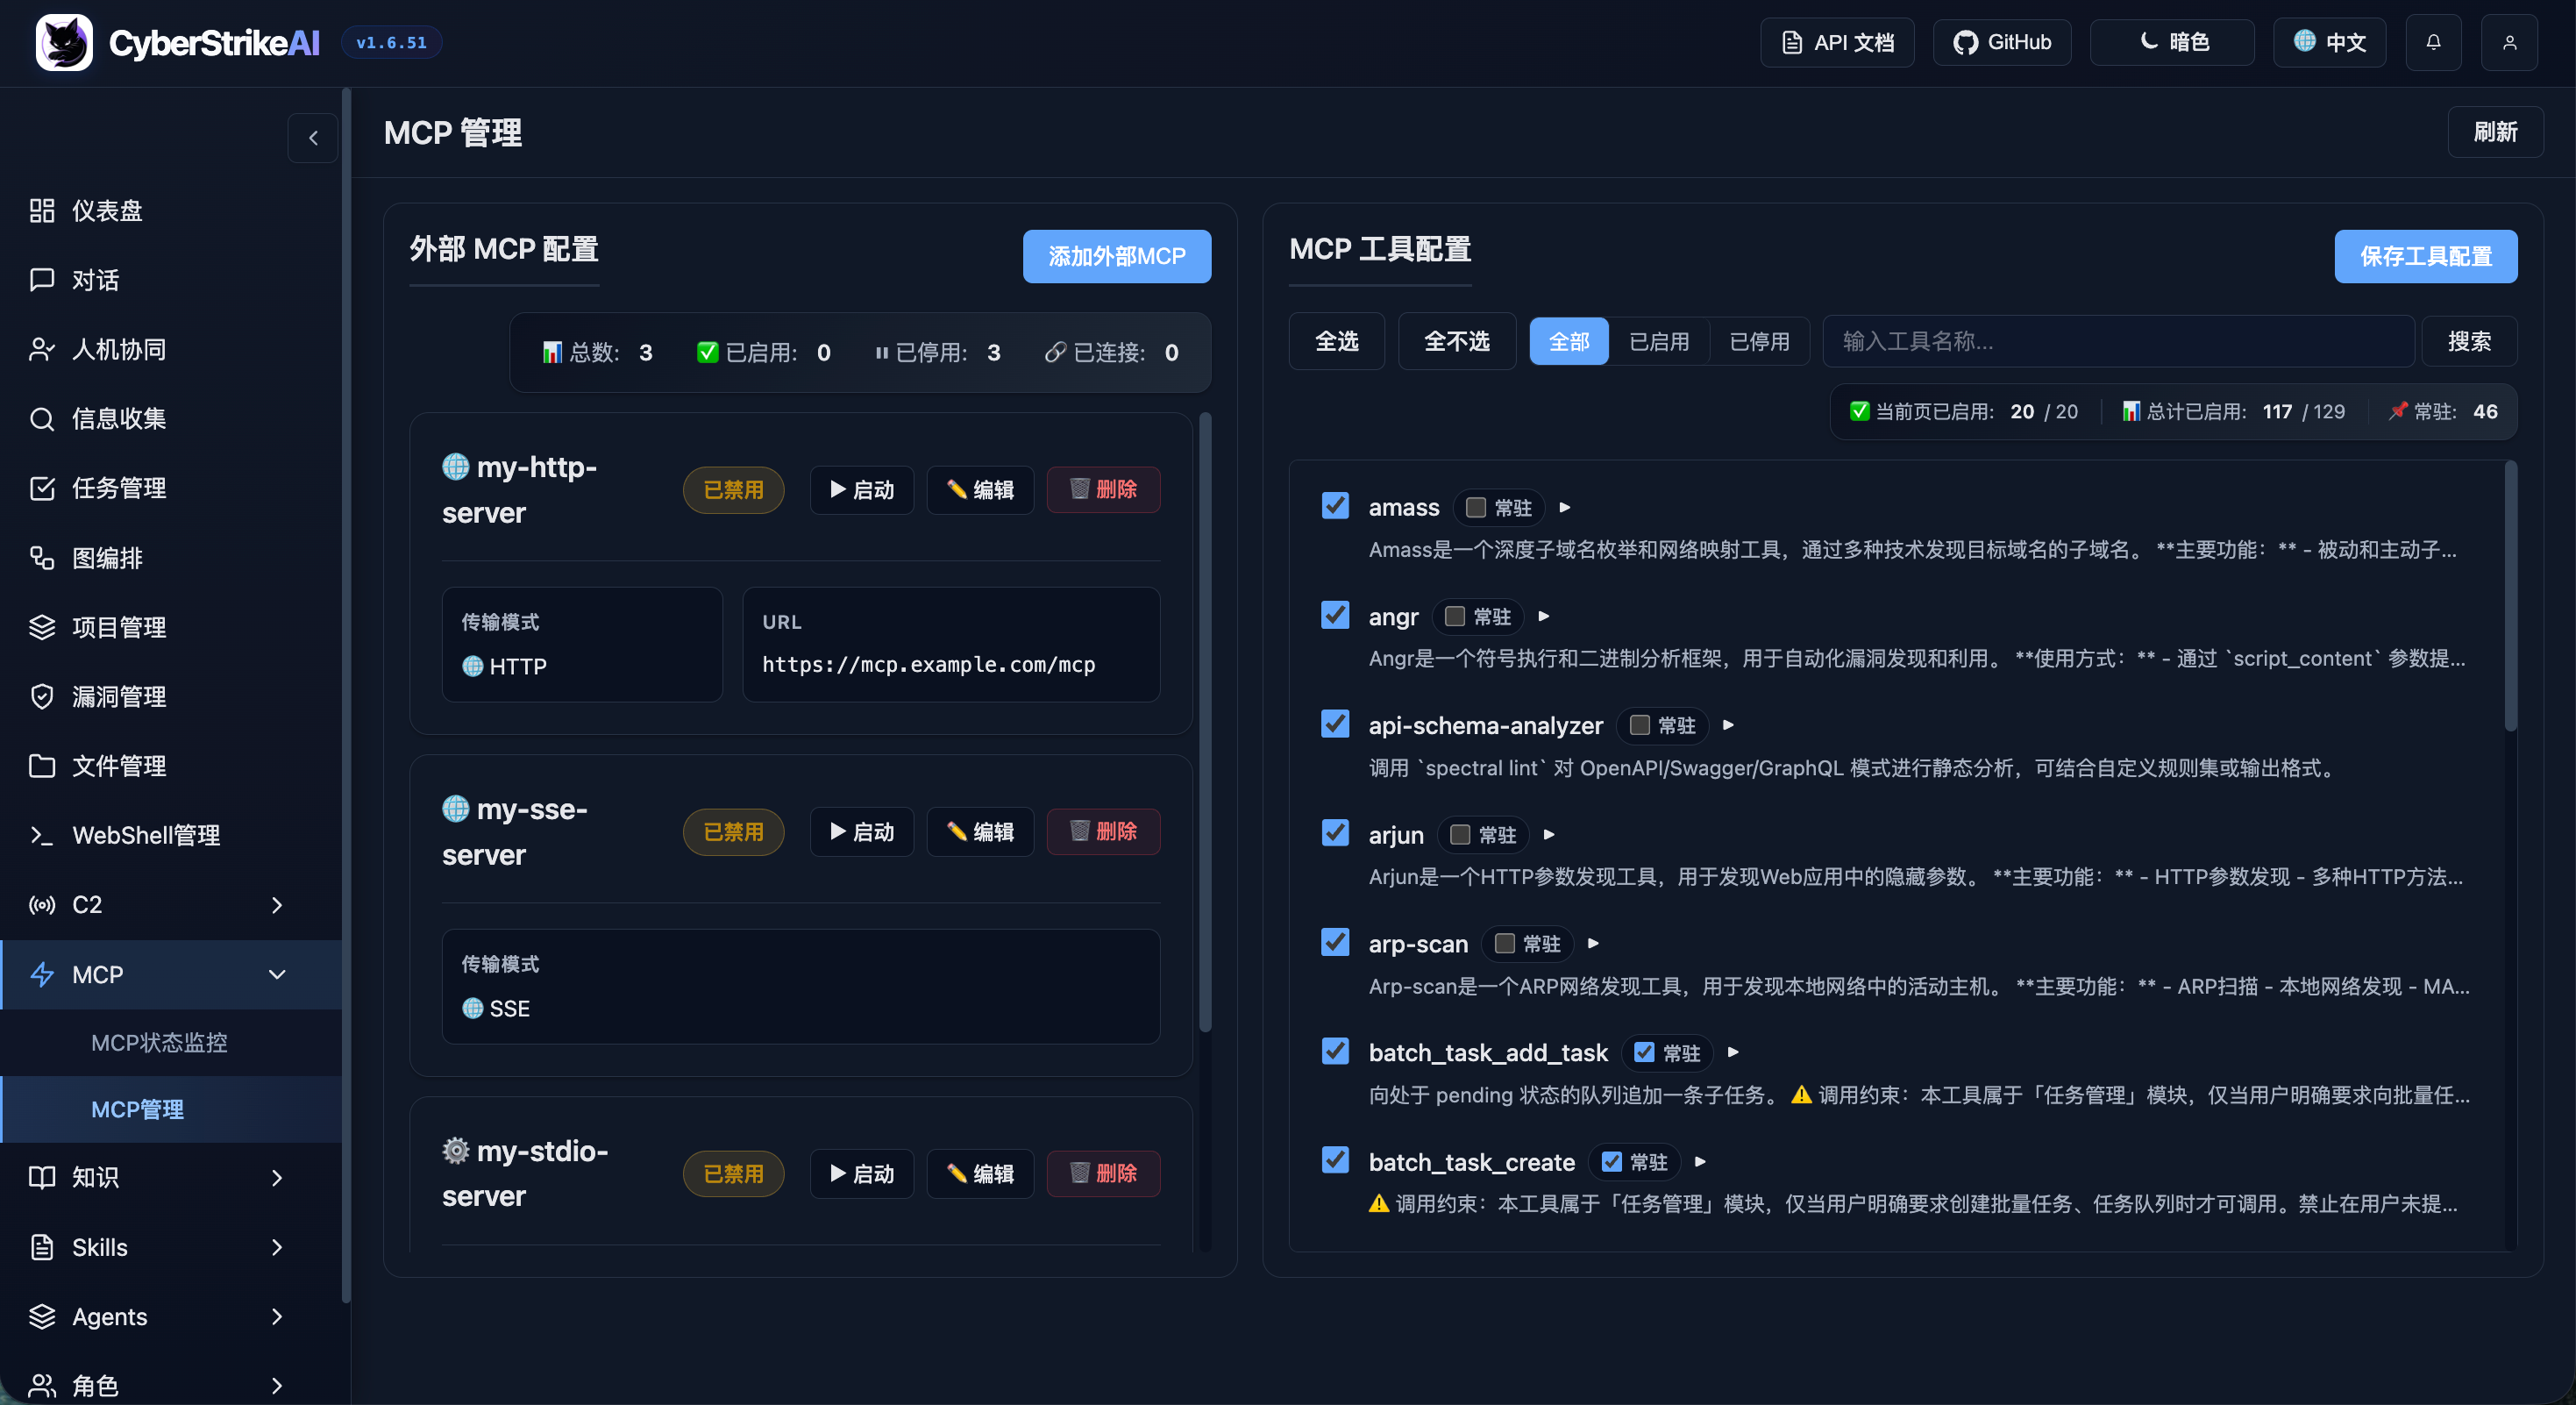
|
Base de Conhecimento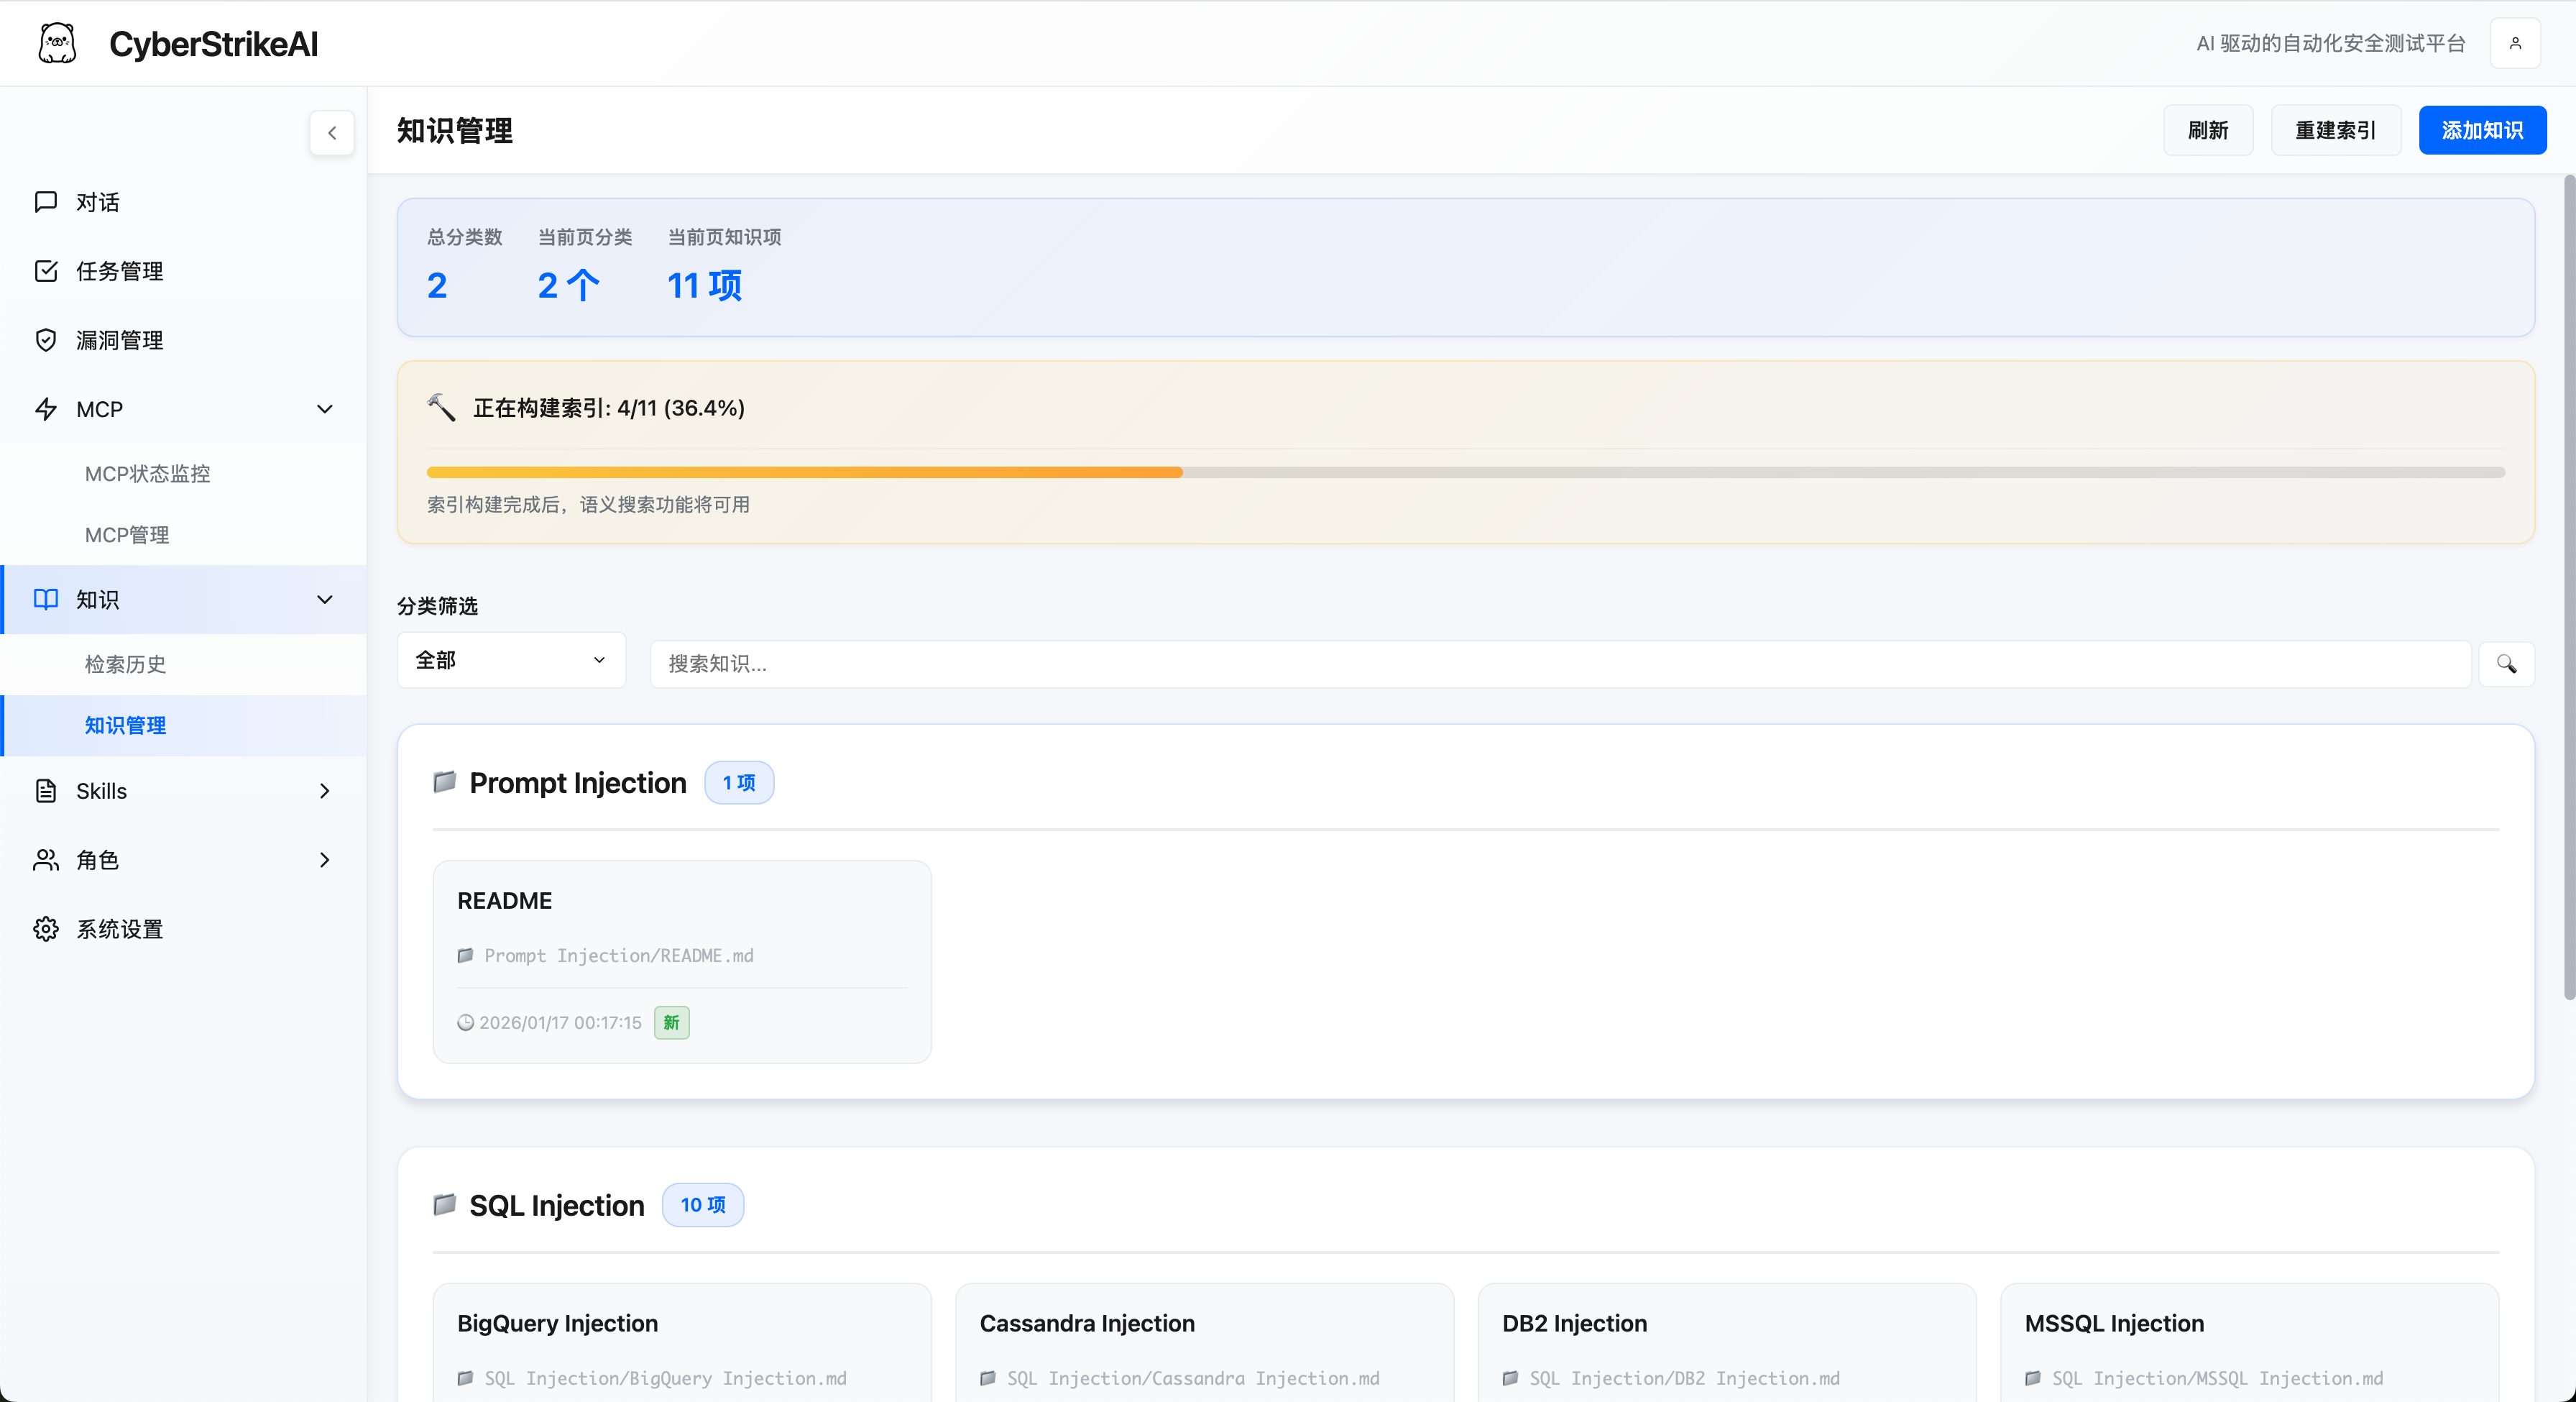
|
Gerenciamento de Skills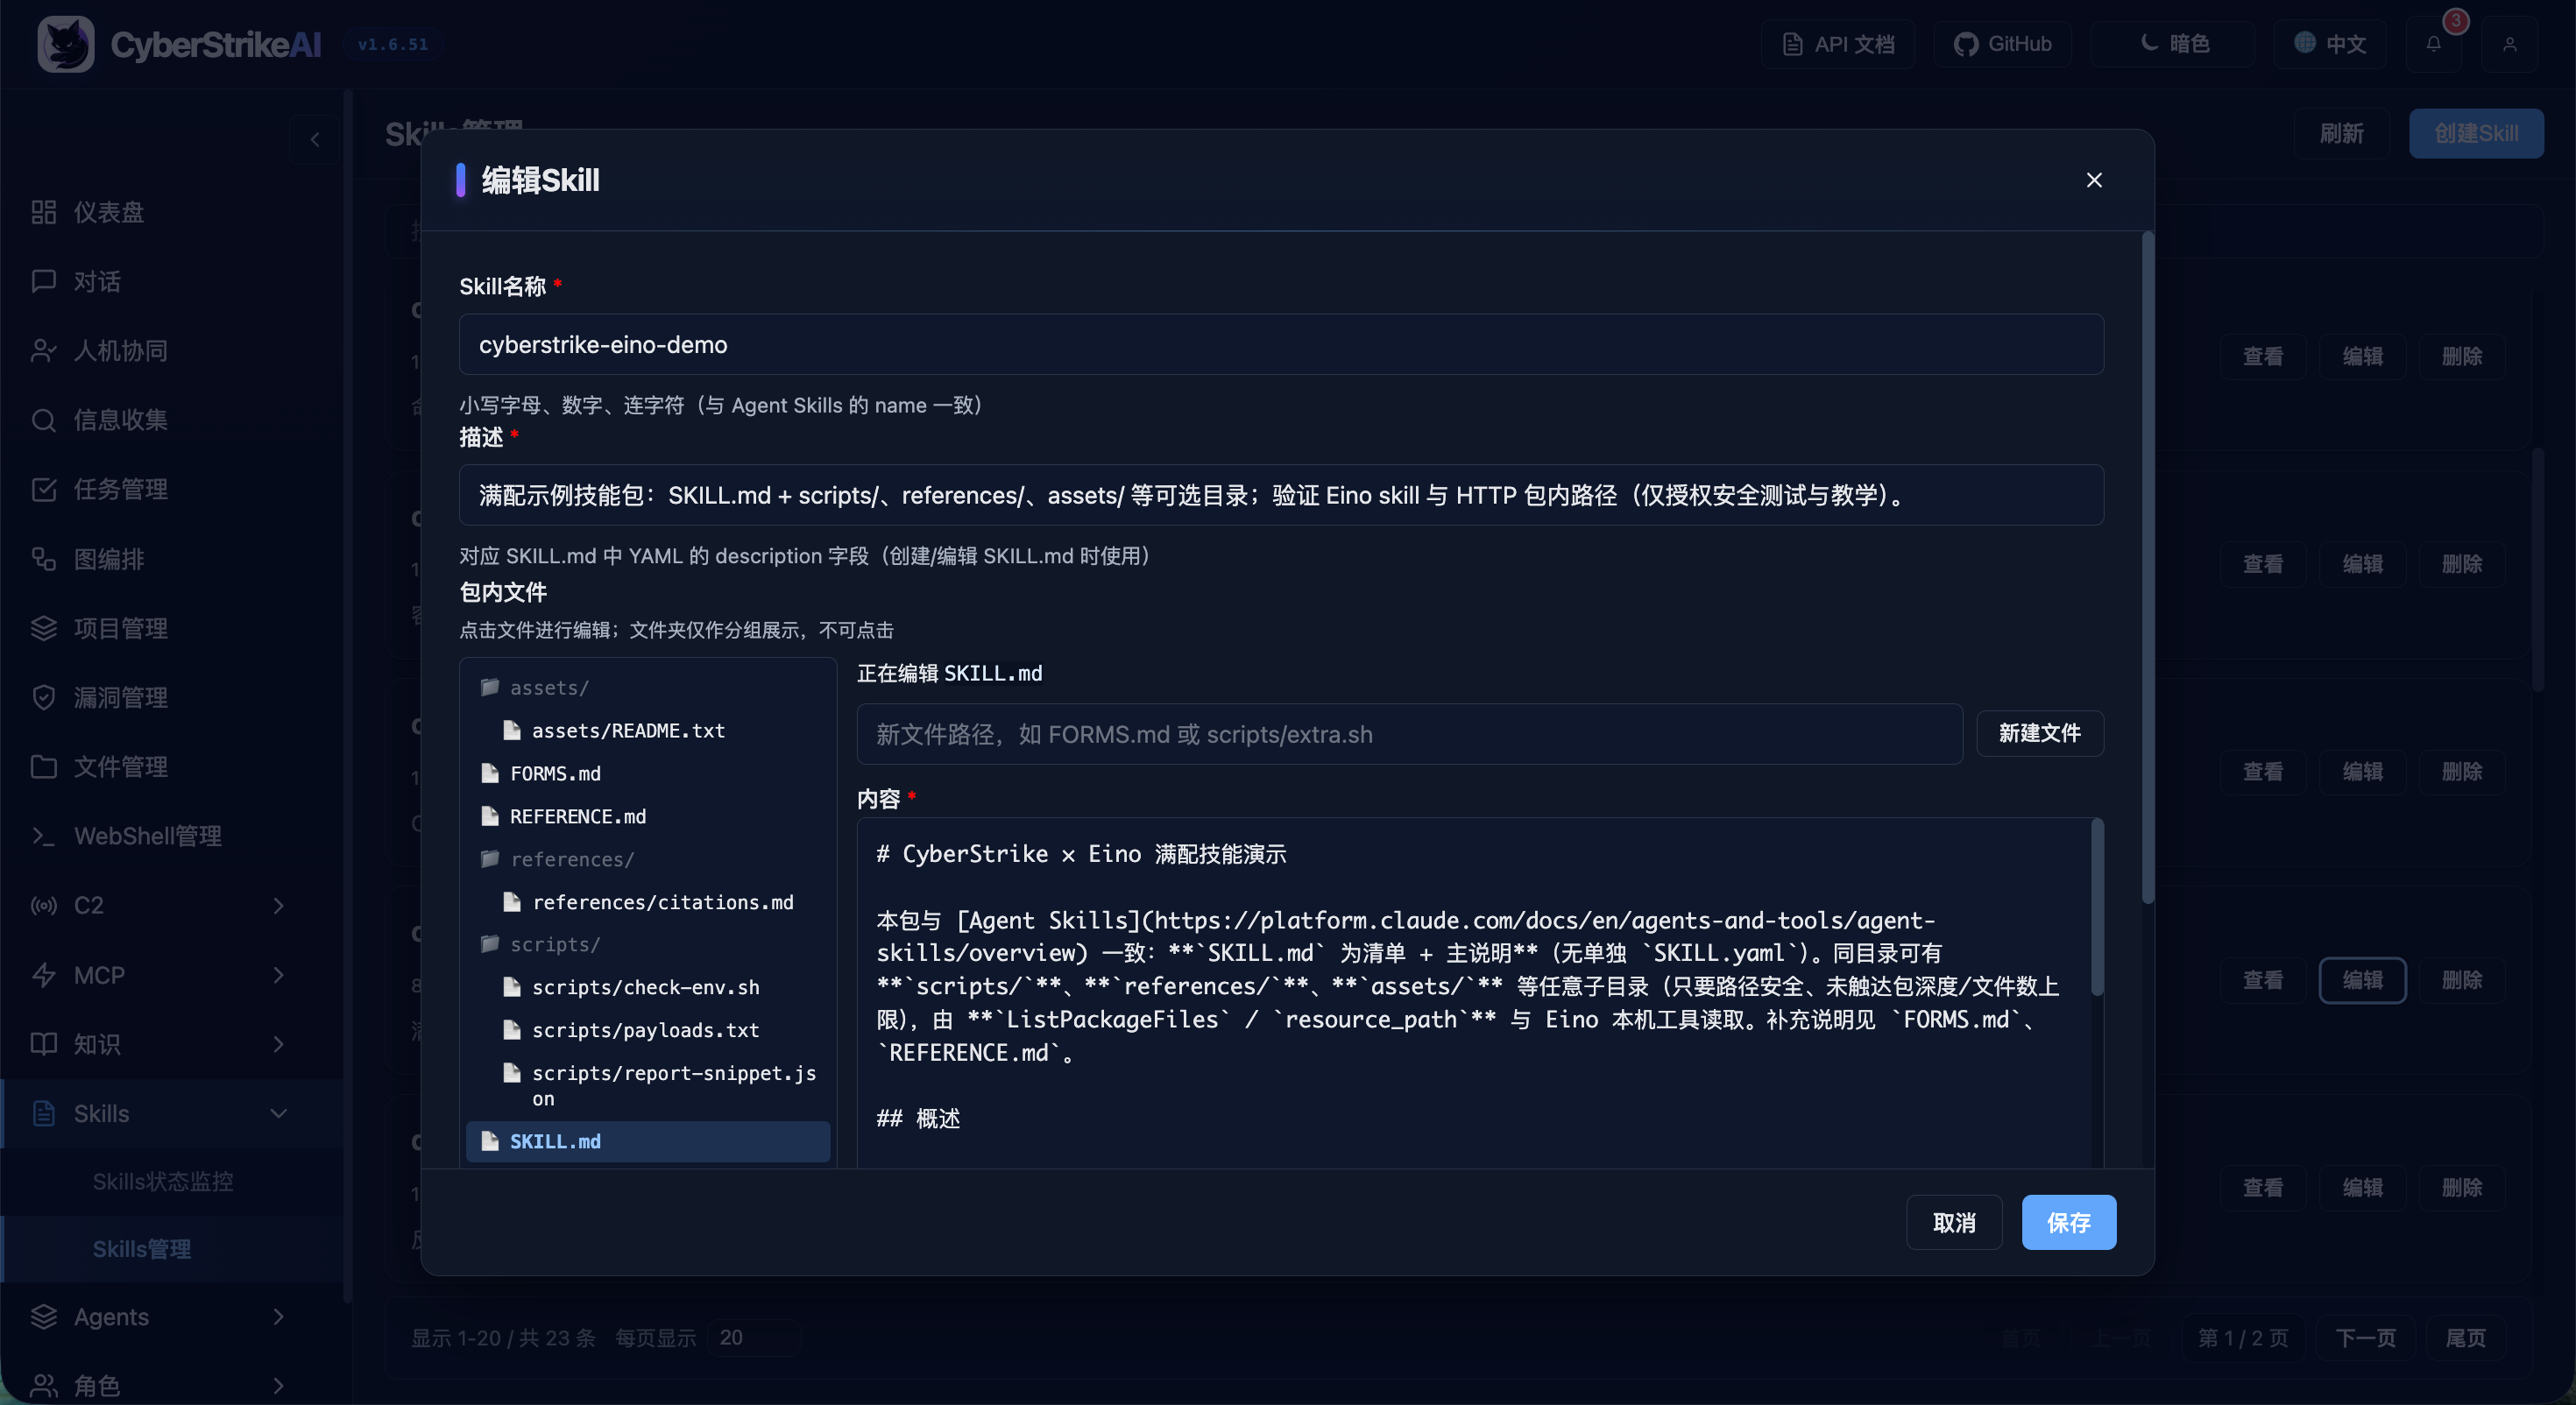
|
Gerenciamento de Agentes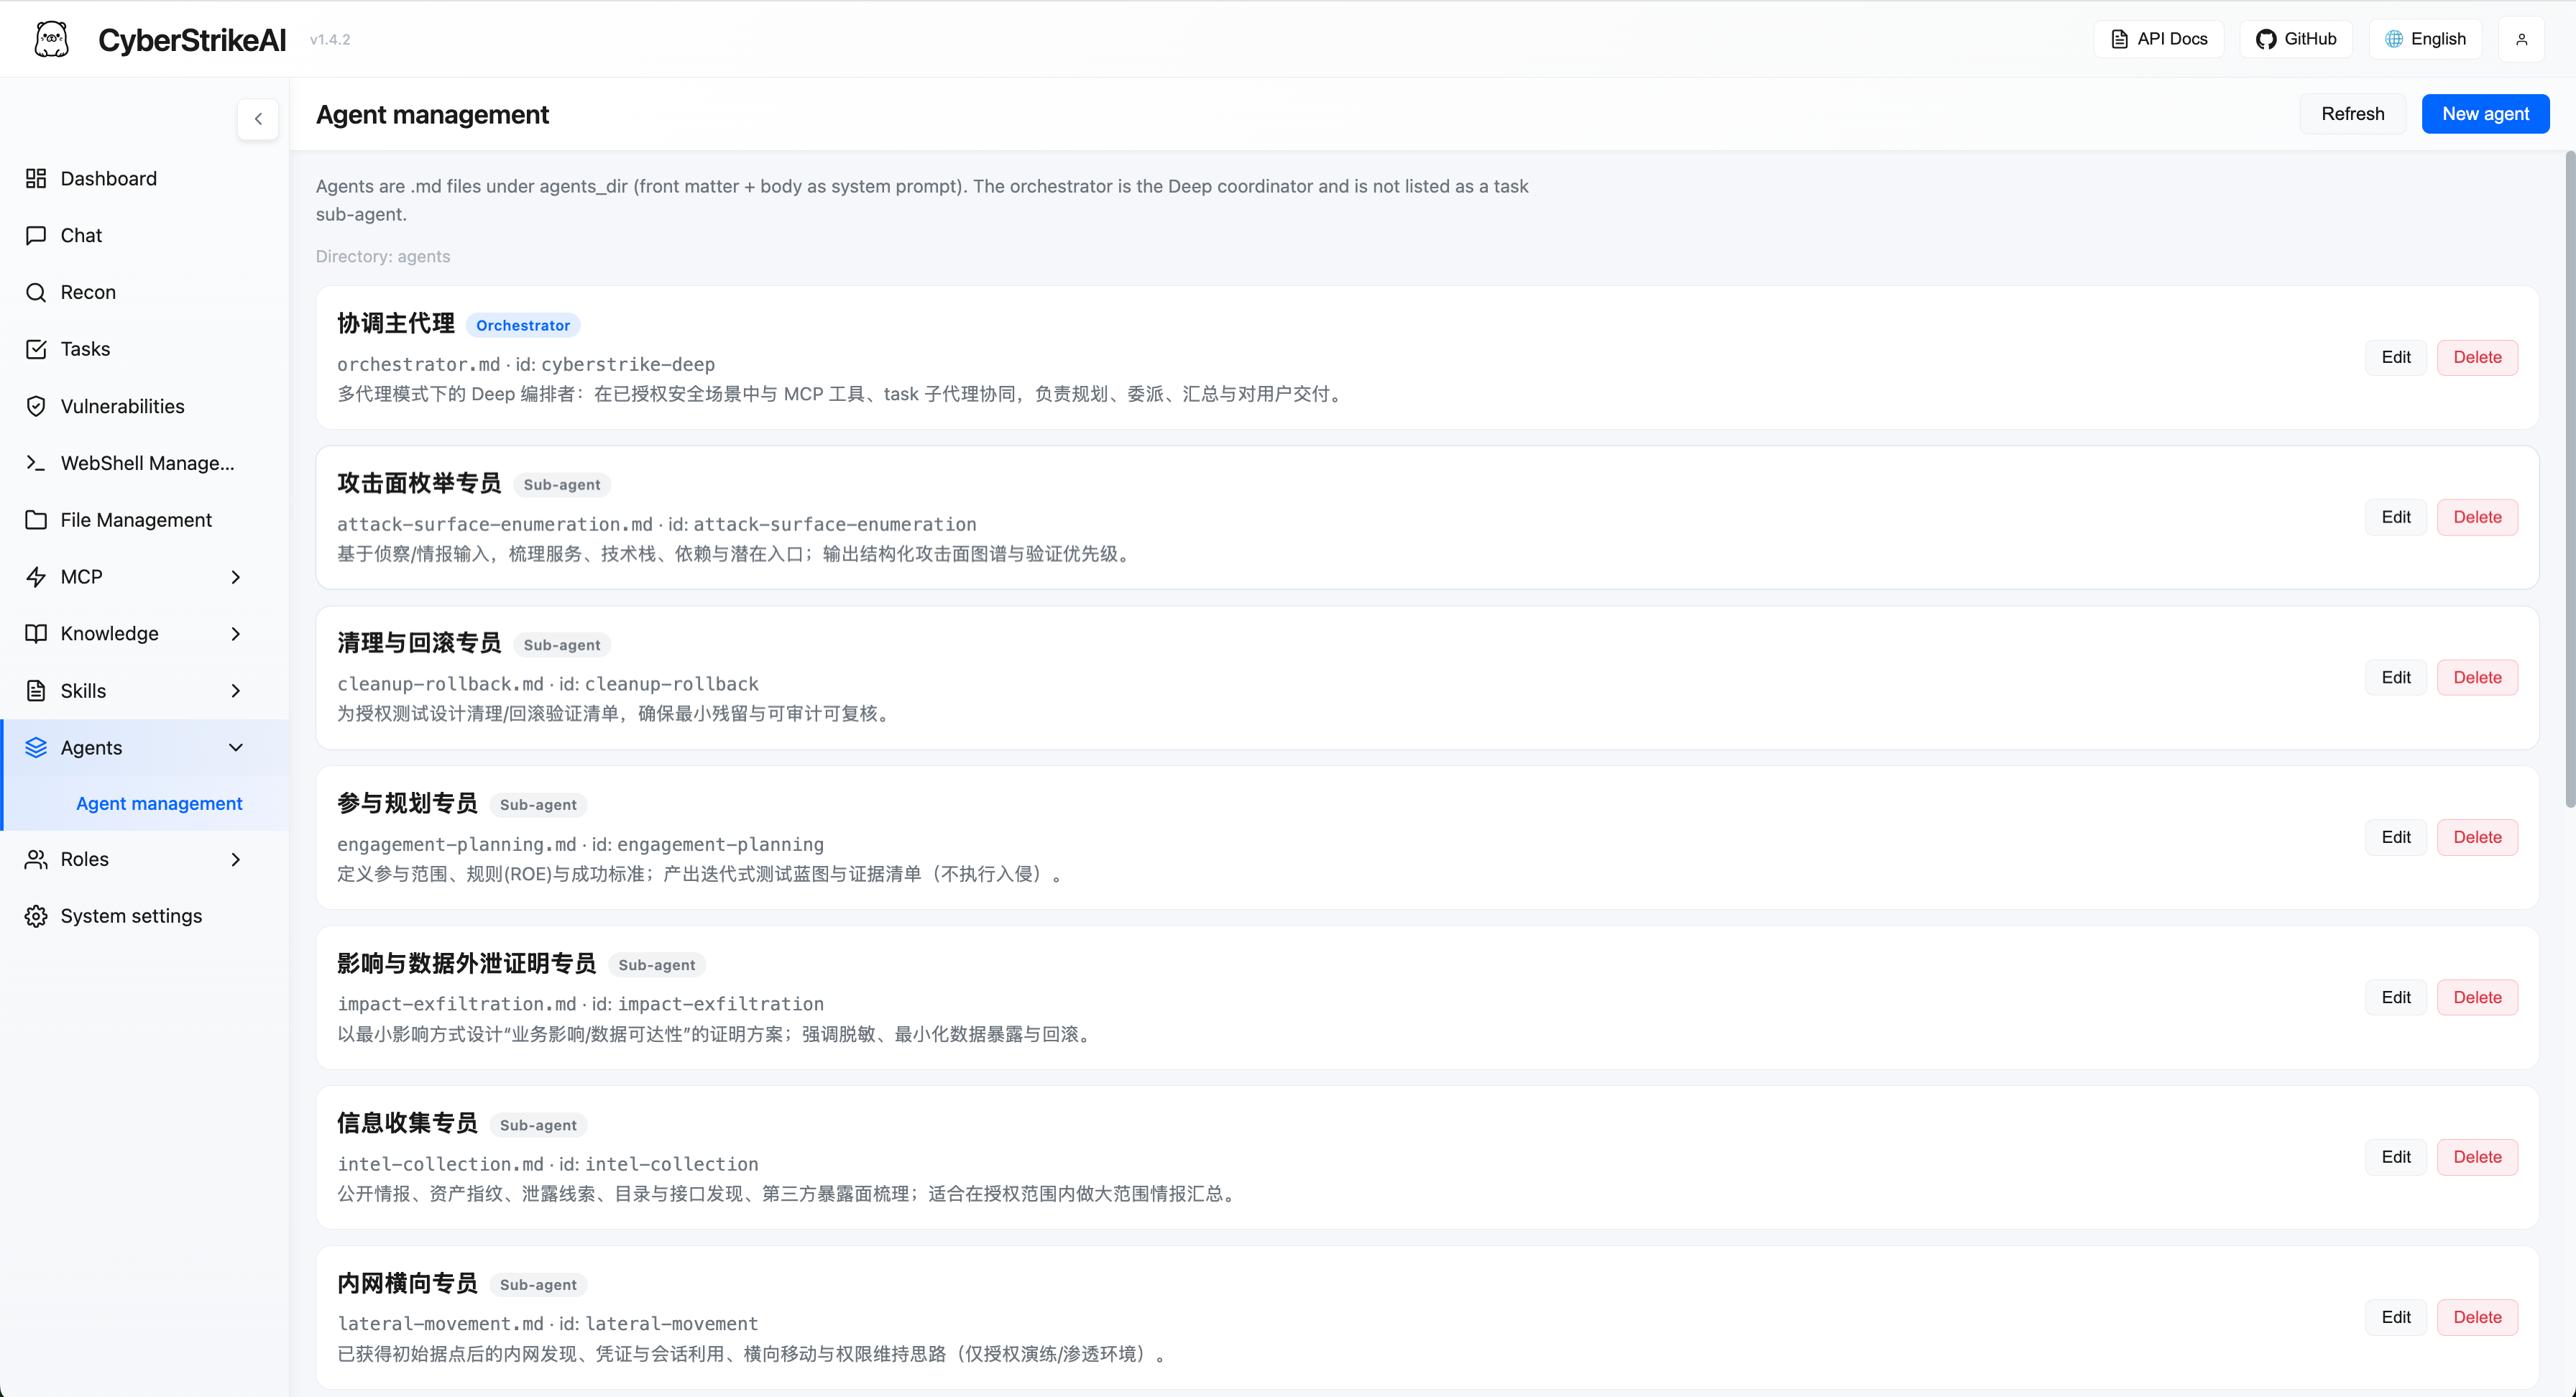
|
Gerenciamento de Funções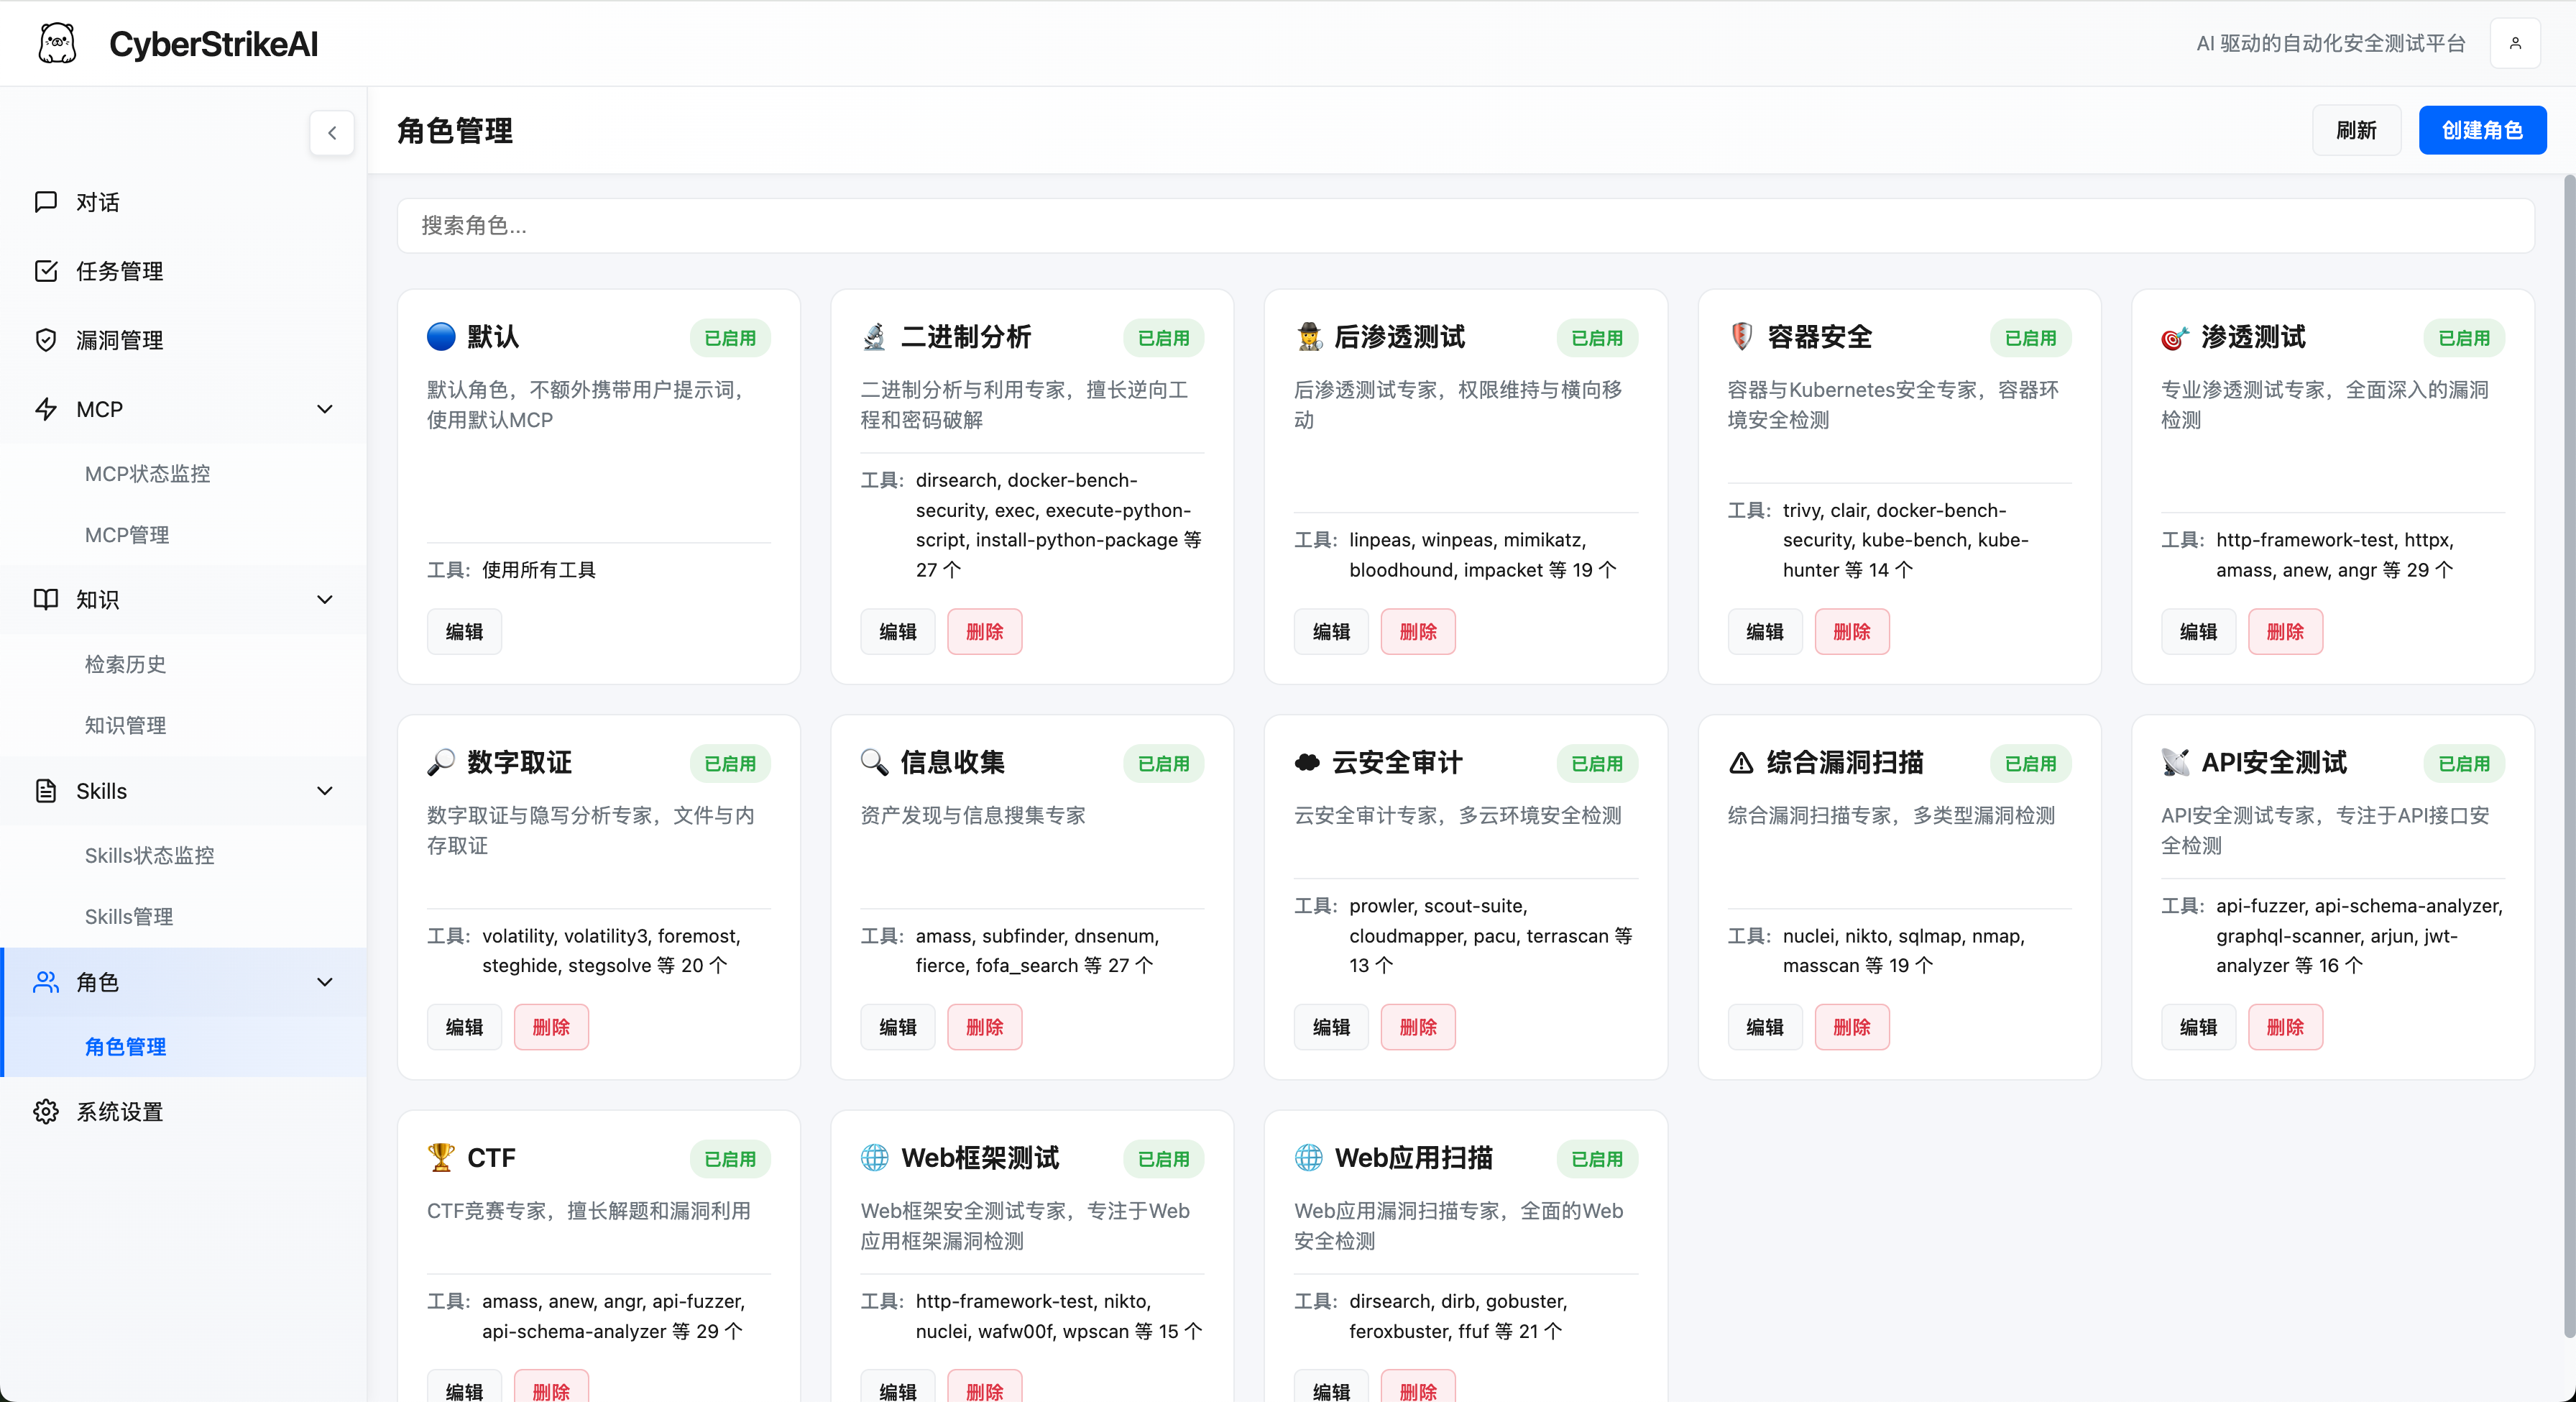
|
Configurações do Sistema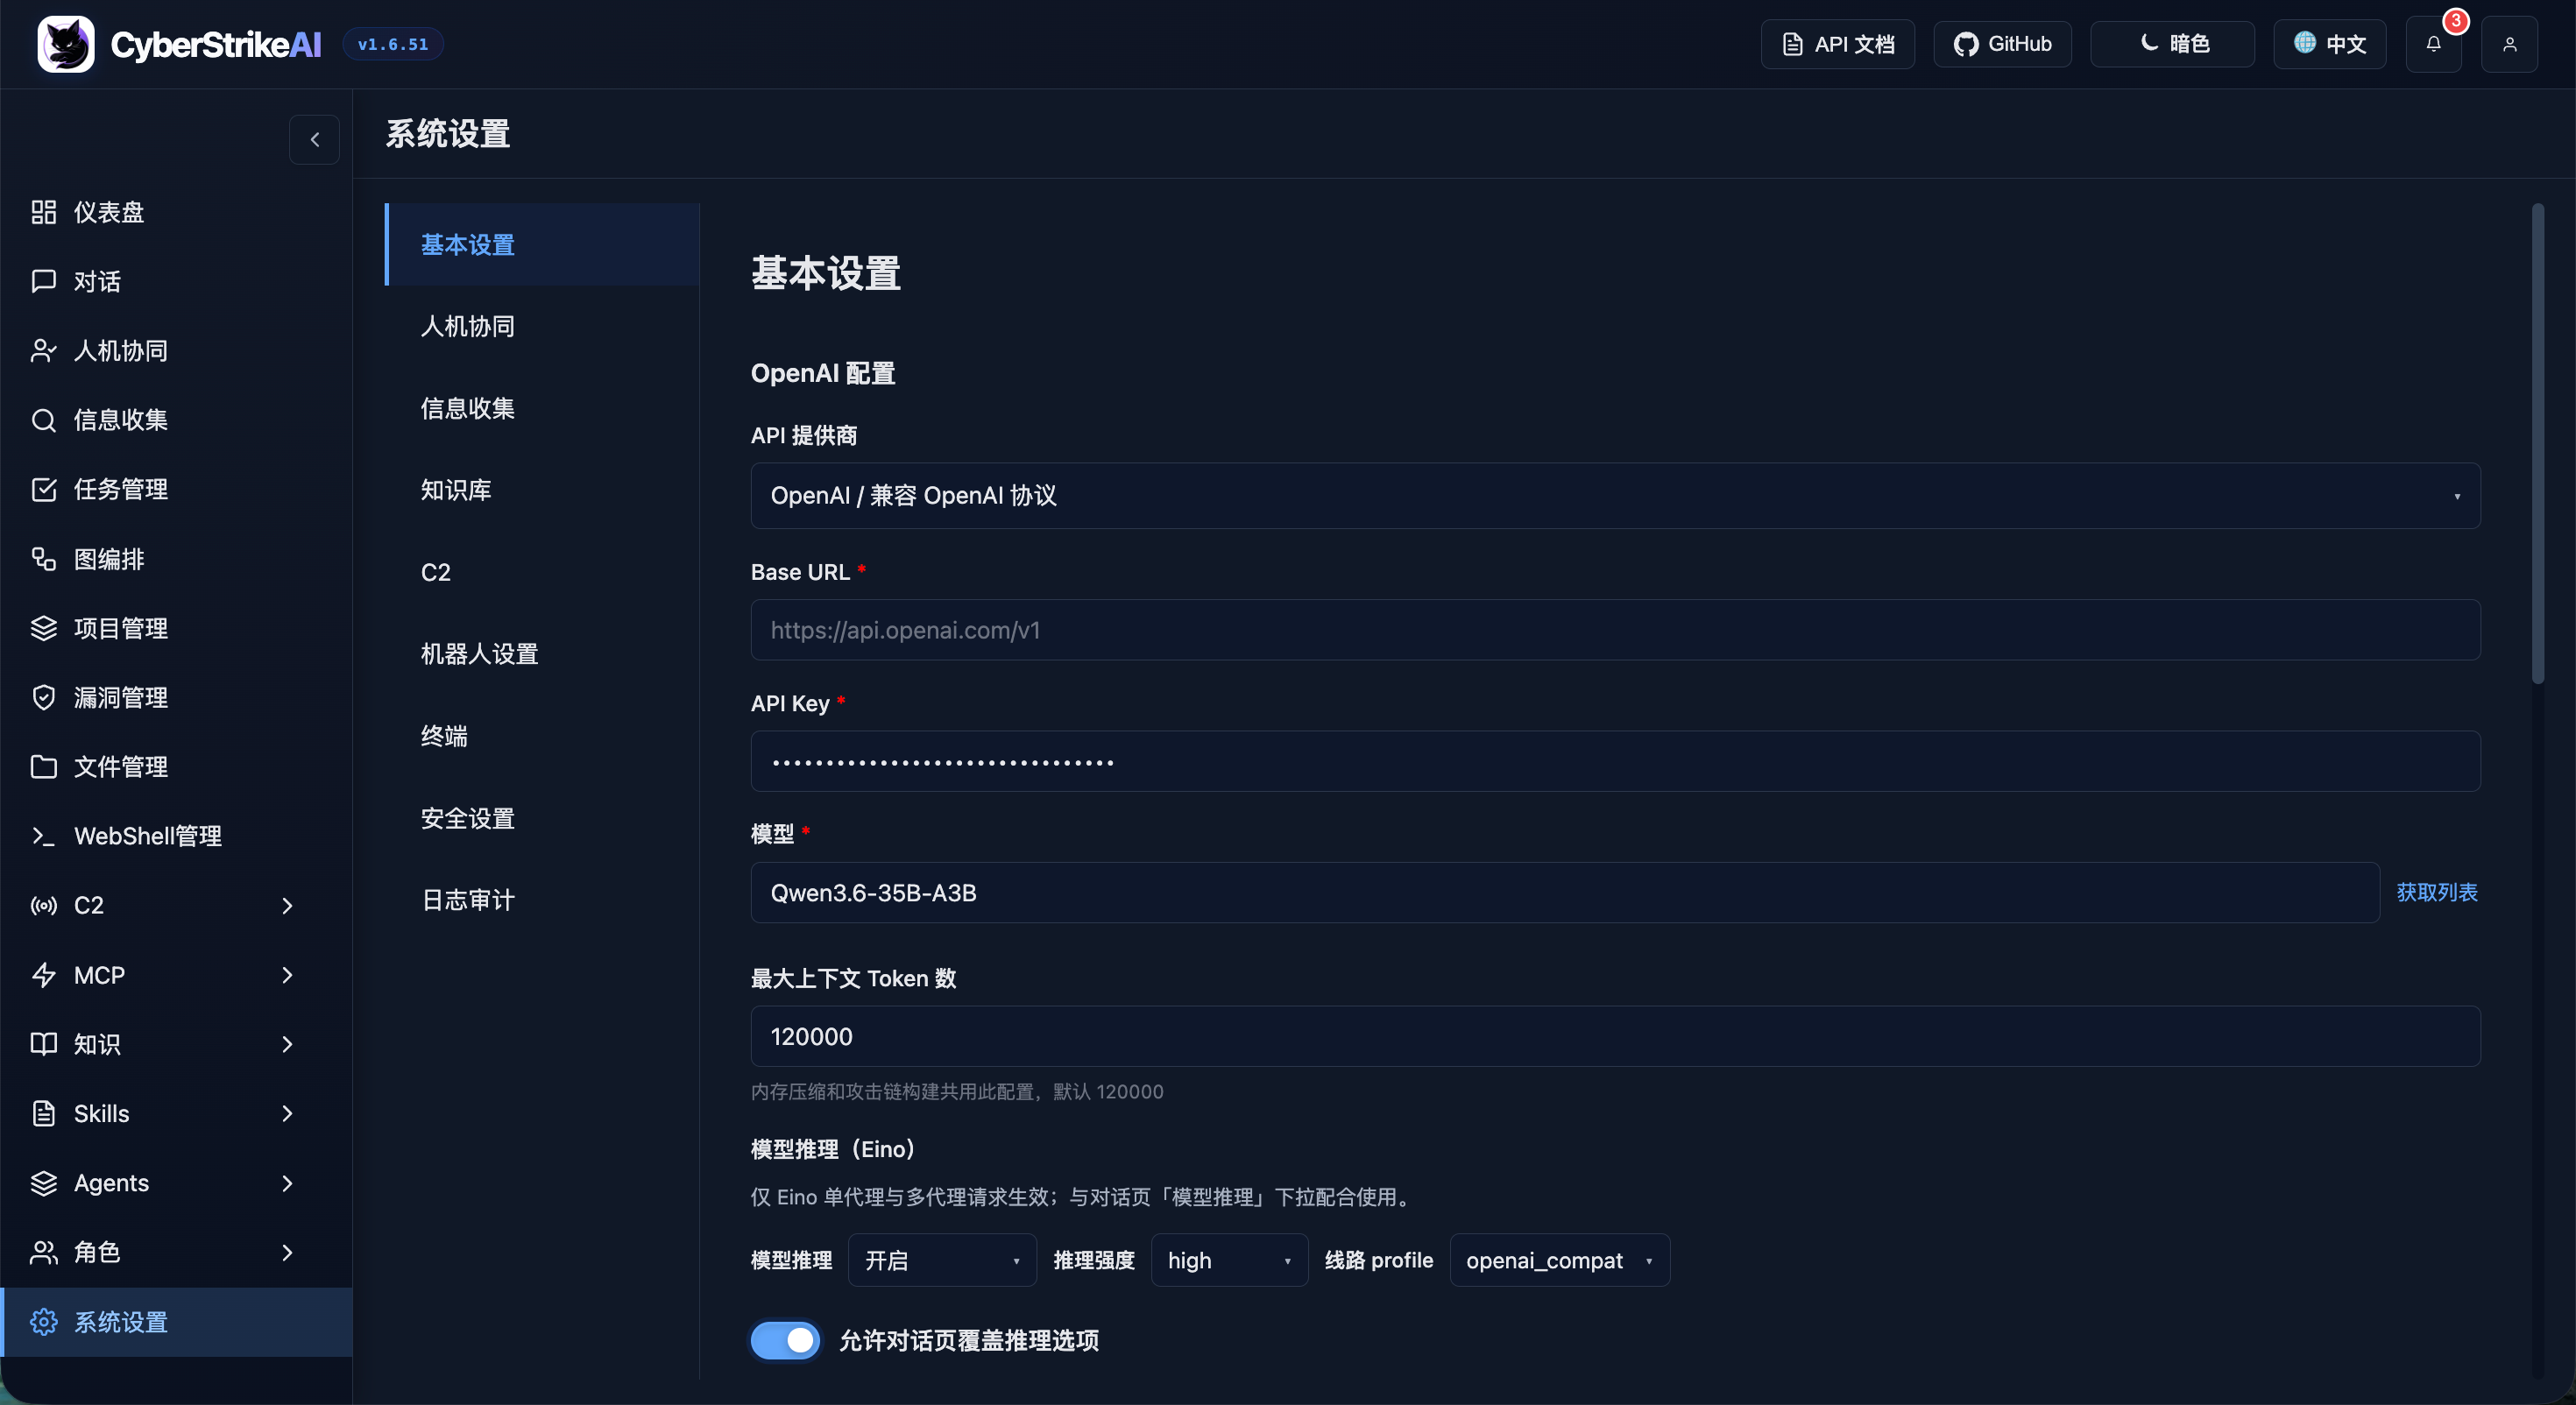
|
Modo MCP stdio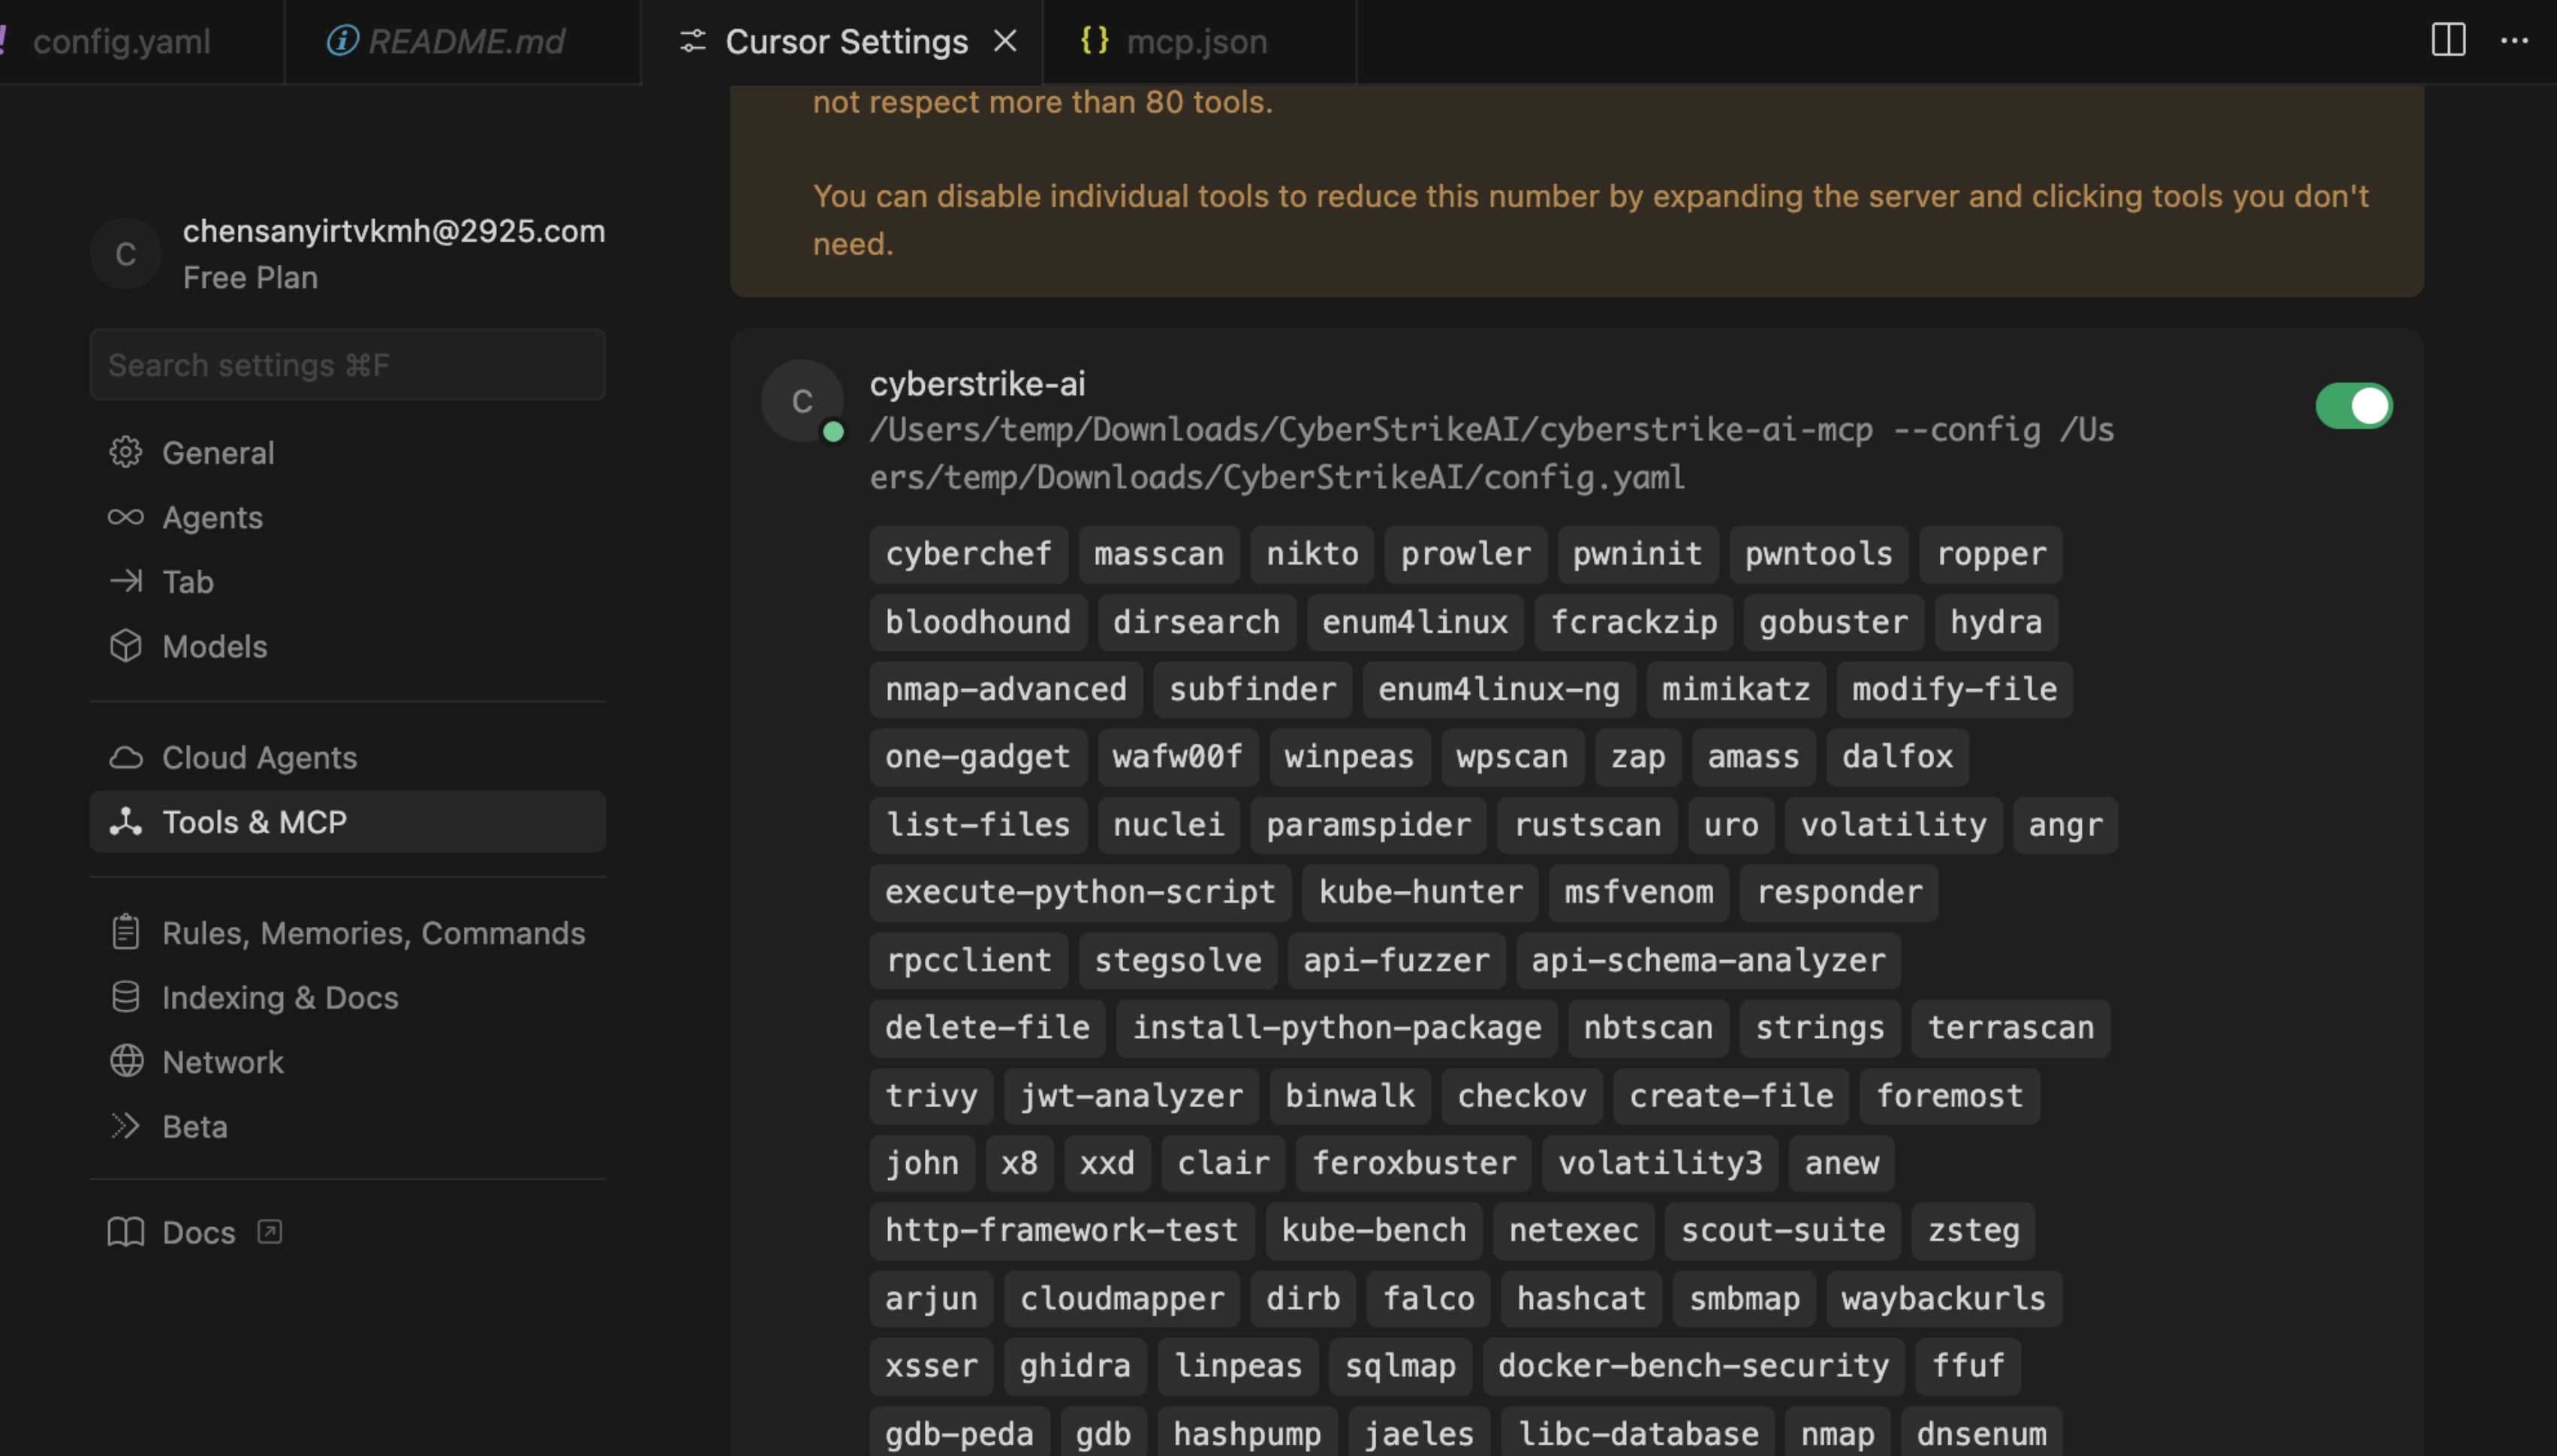
|
Plugin do Burp Suite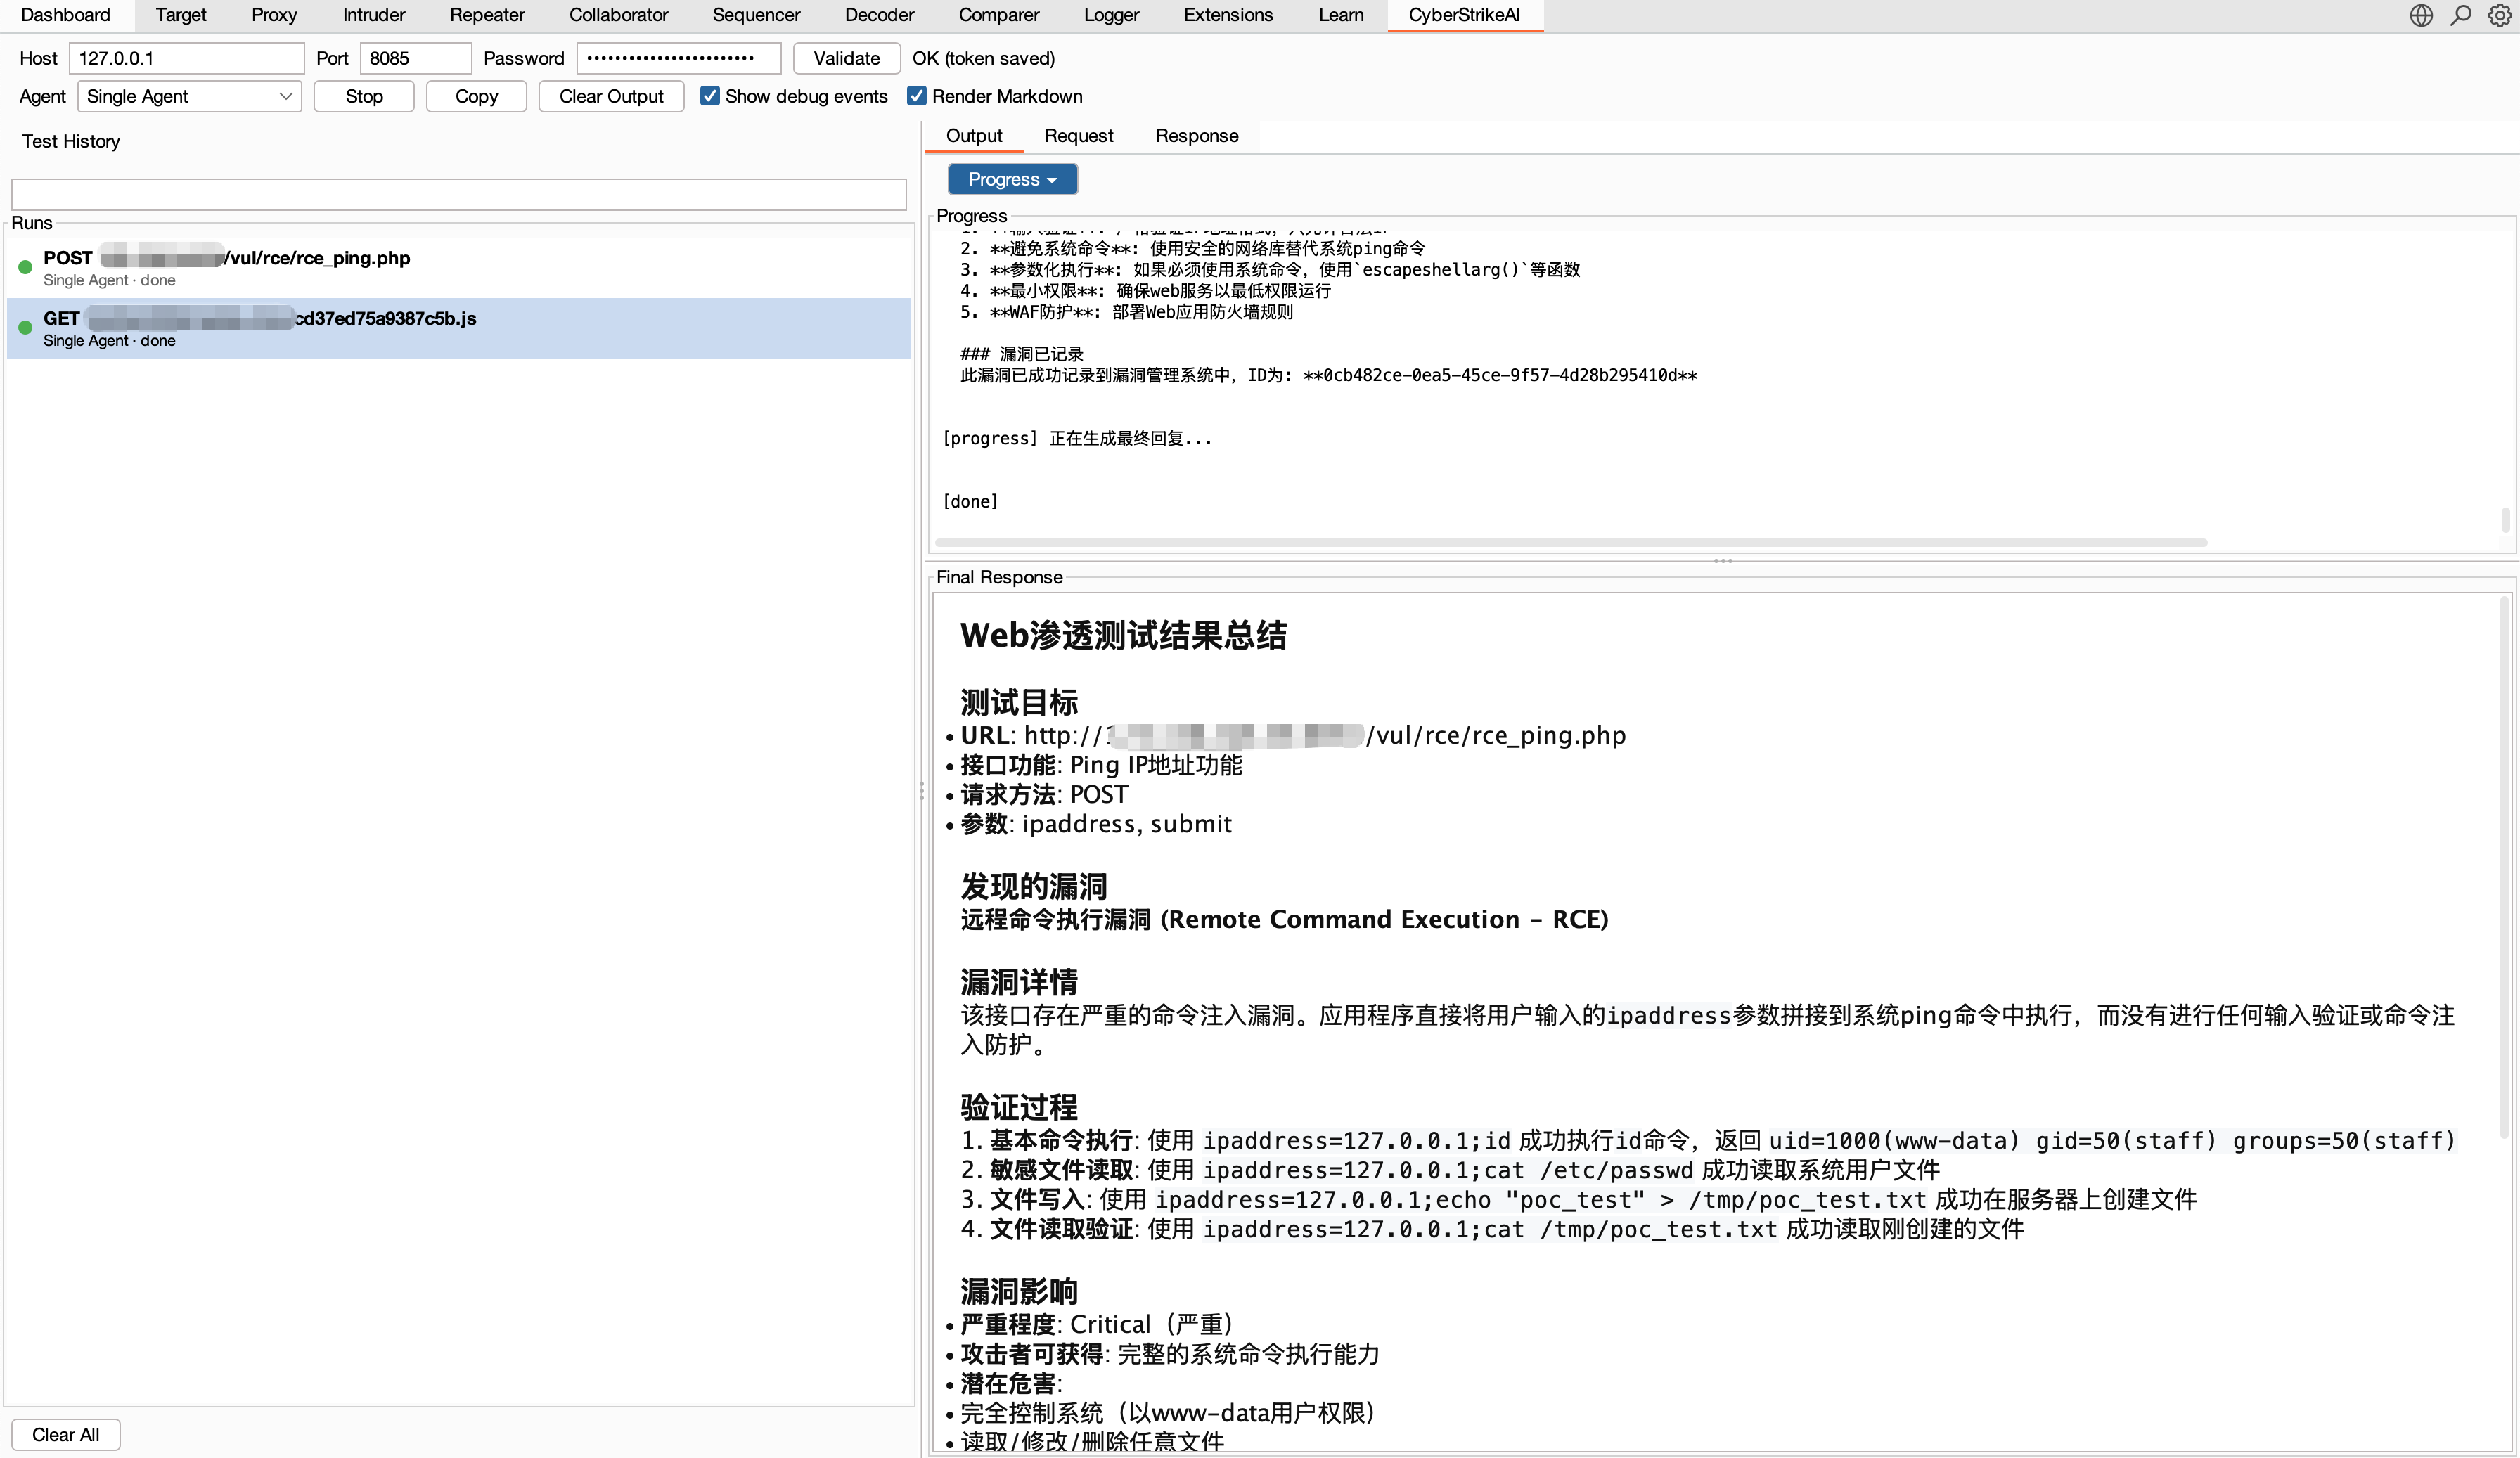
|
Destaques
Agentes e orquestração
- 🤖 Execução agêntica traduz a intenção em linguagem natural em ações de segurança governadas e auditáveis.
- 🧩 Orquestração Pi suporta execução de agente único, além dos modos multiagente Deep, Plan-Execute e Supervisor.
- 🔀 Fluxos de trabalho em grafo combinam Agentes, ferramentas, condições, aprovações e saídas em fluxos reutilizáveis.
- 🎭 Testes baseados em funções fornecem prompts focados e políticas de ferramentas para cenários de segurança comuns.
Ferramentas e conhecimento
- 🧰 Ferramentas de segurança incluem mais de 100 receitas YAML selecionadas, com extensões personalizadas e acesso com escopo por função.
- 🔌 Integração MCP suporta HTTP, stdio, SSE, federação externa e descoberta dinâmica de ferramentas.
- ⏱️ Execução resiliente de ferramentas executa chamadas MCP/ferramentas bloqueantes em workers com esperas de agente limitadas, polling de
execution_idretomável, cancelamento, circuit breakers por servidor, limites de concorrência e limites unificados de saída. - 🎯 Agent Skills seguem o layout padrão de Skill e suportam carregamento progressivo e sob demanda.
- 📚 Base de conhecimento combina reescrita de consultas, recuperação vetorial, reranking e pós-processamento de resultados.
- 🖼️ Análise de visão usa um modelo de visão separado para capturas de tela, captchas e UI, mantendo apenas resumos de texto.
Governança e auditoria
- 🧑⚖️ Human in the loop fornece modos de aprovação, listas de permissões de ferramentas, revisão por agente de auditoria e decisões rastreáveis.
- 🛡️ Bloqueio de chamadas em Segurança adiciona verificações regex configuráveis antes da execução MCP, modelos de lembrete e execuções de teste, com proteção de domínio governamental habilitada por padrão. Consulte Bloqueio de chamadas de ferramentas.
- 🔐 RBAC da plataforma suporta múltiplos usuários, funções de sistema e personalizadas, permissões com escopo, propriedade e atribuições explícitas.
- 🔒 Segurança e auditoria fornecem acesso autenticado, logs de auditoria, persistência em SQLite e retenção de evidências operacionais.
- 📄 Governança de resultados armazena o mesmo resultado de ferramenta limitado visto pelo agente, protege caminhos de retomada contra saídas históricas superdimensionadas e adiciona salvaguardas de UI para visualizações detalhadas grandes. Consulte Governança de Execução de Ferramentas.