
gitgalaxy
 squid-protocol1/gitgalaxy
Motor de grafo de conhecimento heurístico sem AST para inteligência profunda de repositórios e verificação de segurança zero-trust. Integra-se como…
vulnerability-scannersstatic-code-analysiscode-analysis+3
squid-protocol1/gitgalaxyMotor de grafo de conhecimento heurístico sem AST para inteligência profunda de repositórios e verificação de segurança zero-trust. Integra-se como…

 joshuaprovoste/deserializer
Analisador de Código Estático baseado em AST com Mapeamento de Relacionamentos Potencializado por LLM Agêntico para descobrir caminhos de RCE em…
 githubsecuritylab/seclab-taskflow-agent
Estrutura multiagente com suporte a MCP para fluxos de trabalho agênticos declarativos orientados por YAML, usada para auditoria de código assistida…
 zappaboy/vuln-scanner
Scanner de Avaliação de Vulnerabilidades com Geração de Relatórios
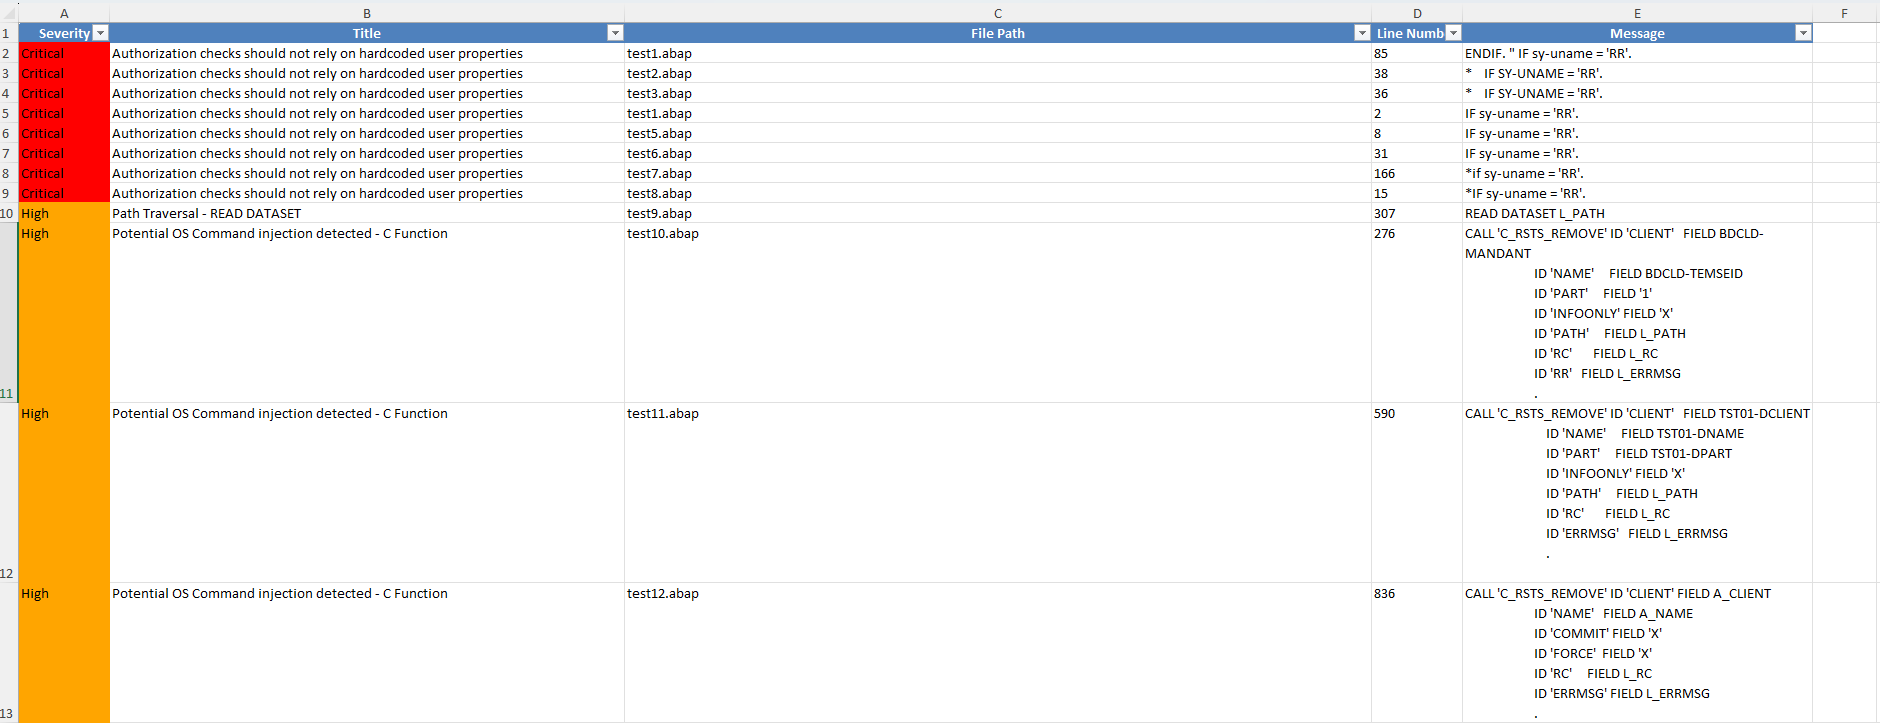 owasp/abap-code-scanner
Analisador de Código ABAP
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 pycqa/bandit
Bandit é uma ferramenta projetada para encontrar problemas comuns de segurança em código Python.
 gitlab-org/security-products/sast-rules
Repositório de regras Semgrep selecionado para SAST do GitLab, fornecendo padrões de análise estática para detectar vulnerabilidades de segurança em…
 ajinabraham/nodejsscan
nodejsscan é um scanner de segurança estático de código para aplicações Node.js.
 ajinabraham/njsscan
Scanner SAST com consciência semântica para aplicações Node.js que detecta padrões de código inseguros usando correspondência de padrões do libsast e…
 cc1a2b/jshunter
jshunter é uma ferramenta de linha de comando projetada para analisar arquivos JavaScript e extrair endpoints. Esta ferramenta é especializada em…
 m14r41/scan4secrets
Encontre credenciais e segredos com mais de 170 regras abrangendo código-fonte, URL da Web e CI/CD, verifica-os em relação às APIs dos fornecedores e…
 microsoft/applicationinspector
Um analisador de código-fonte construído para destacar funcionalidades de interesse e outras características, respondendo rapidamente à pergunta 'O…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 openbreach/canop
CLI de análise estática que escaneia código gerado por IA em busca de vulnerabilidades como injeção de SQL, reflexão insegura e segredos embutidos no…
 arian-gogani/enforcement-coverage
Encontra rotas de API com autorização mais fraca do que suas irmãs. Recuperou o CVE-2026-45316 a partir do código-fonte. Inclui os resultados…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de estouro de buffer de pilha CWE-120 de CVE-2020-8597 (pppd EAP) como um alvo de análise estática CodeQL
 luiscastellanos-dev/cobol-shield
Kit de ferramentas de fortalecimento de segurança para sistemas legados COBOL — deteção de Unicode invisível, análise de limites de formato,…