

gosec
 securego/gosec
Verificador de segurança Go
static-code-analysisvulnerability-analysiscode-analysis+1
securego/gosecVerificador de segurança Go
 joshuaprovoste/deserializer
Analisador de Código Estático baseado em AST com Mapeamento de Relacionamentos Potencializado por LLM Agêntico para descobrir caminhos de RCE em…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
 githubsecuritylab/seclab-taskflow-agent
Estrutura multiagente com suporte a MCP para fluxos de trabalho agênticos declarativos orientados por YAML, usada para auditoria de código assistida…
 checkmarx/kics
Scanner de análise estática para infraestrutura como código que detecta vulnerabilidades de segurança, violações de conformidade e configurações…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 sonarsource/sonarqube
Plataforma de qualidade de código e análise estática com quality gates, varredura multilíngue e regras focadas em segurança para detectar…
 whgojp/javaseclab
Laboratório abrangente de vulnerabilidades Java com código vulnerável e corrigido, cenários de ataque, notas de auditoria de source/sink e orientação…
 phpstan/phpstan
Ferramenta de Análise Estática PHP - descubra bugs no seu código sem executá-lo!
 microsoft/applicationinspector
Um analisador de código-fonte construído para destacar funcionalidades de interesse e outras características, respondendo rapidamente à pergunta 'O…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
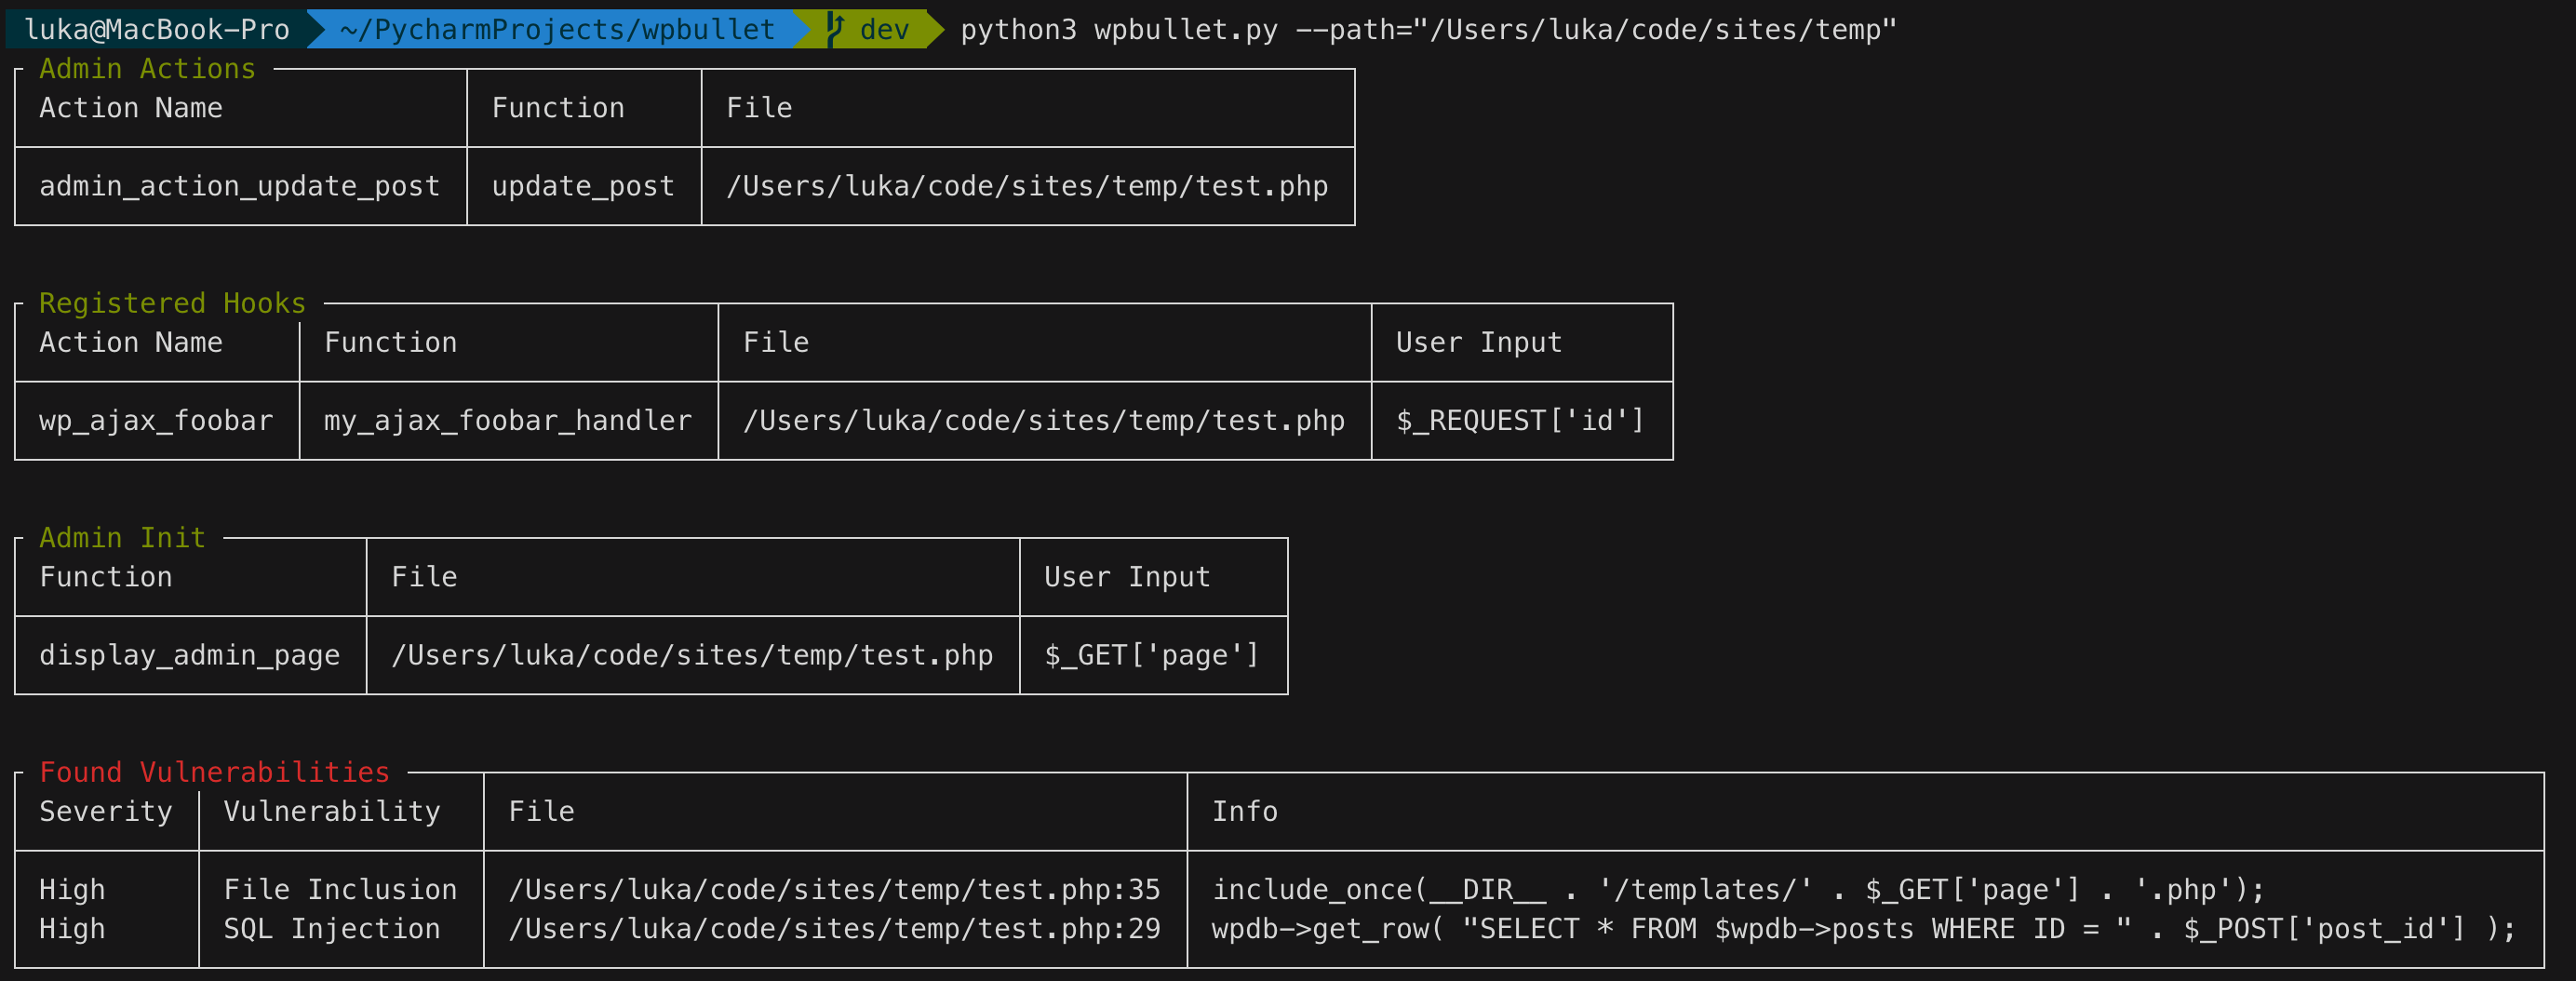 webarx-security/wpbullet
Uma análise estática de código para WordPress (e PHP)
 david-a-wheeler/flawfinder
uma ferramenta de análise estática para encontrar vulnerabilidades em código-fonte C/C++
 niffyhunt/codeguard-copilot
Copiloto de segurança com IA que detecta vulnerabilidades enquanto você programa. Verificação de segurança em tempo real, explicações educativas e…
 stackrox/kube-linter
KubeLinter é uma ferramenta de análise estática que verifica arquivos YAML do Kubernetes e charts Helm para garantir que as aplicações representadas…
 splx-ai/agentic-radar
Um scanner de segurança para seus fluxos de trabalho agênticos de LLM
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…