

FUD-UUID-Shellcode
 bl4ckm1rror/fud-uuid-shellcode
Técnica de injeção de shellcode em C++ usando criptografia XOR e conversão de string UUID para contornar o Windows Defender, com ofuscação de chamada…
defensive-toolsexploitationids-ips-evasion+6
333
bl4ckm1rror/fud-uuid-shellcodeTécnica de injeção de shellcode em C++ usando criptografia XOR e conversão de string UUID para contornar o Windows Defender, com ofuscação de chamada…
 f1zm0/hades
Carregador de shellcode em Go que combina múltiplas técnicas de evasão
 d3lb3/keefarcereborn
Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit com stack-spraying
 deepinstinct/dirty-vanity
Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…
 enkomio/brokenflow
Um PoC simples para invocar um shellcode cifrado usando uma chamada oculta
 capt-meelo/lazzzy
Carregador de shellcode demonstrando múltiplas técnicas de execução incluindo chamadas diretas ao sistema (syscalls), evasão de IAT, payloads…
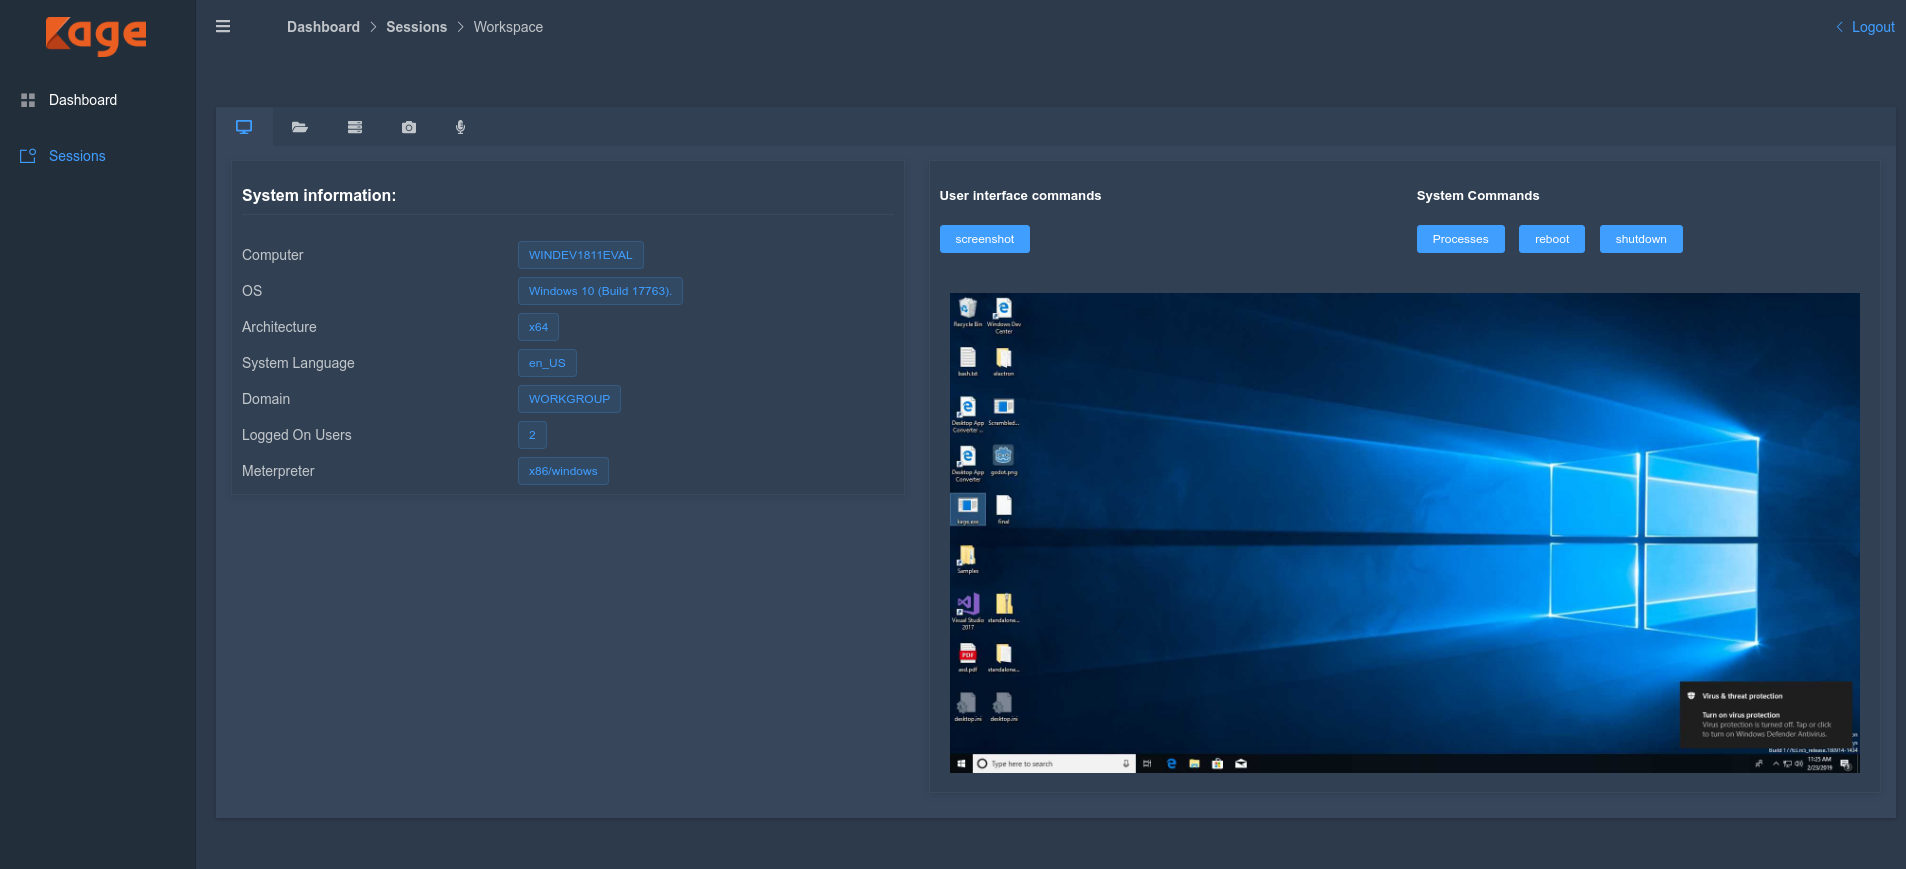 zerx0r/kage
Kage é uma Interface Gráfica de Usuário para Metasploit Meterpreter e Session Handler
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - todos os payloads têm o mesmo hash MD5
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
 tanc7/exocet-av-evasion
EXOCET - Ferramenta de entrega de payload com evasão de AV e indetectável
 techryptic/pokemon-shellcode-loader
Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus ASSASSINO FURTIVO. O MorphAES é o primeiro motor de shellcode polimórfico do mundo, com propriedades metamórficas e…
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
 monoxgas/srdi
Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.
 icyguider/nimcrypt2
..NET, PE e Raw Shellcode Packer/Loader Escrito em Nim
 rburrito/payloadgenerator
Um wrapper para o MSFvenom que permite a fácil geração de payloads