

glimmer
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
5
linnemanlabs/glimmerEmulação de adversários e framework C2 para pesquisa de segurança
 0xrootpls/fritter
Gerador de shellcode polimórfico para execução em memória de EXE, DLL, .NET, VBScript e JScript com randomização por saída e por build para evasão e…
 s3cur3th1ssh1t/nimsyscallpacker
Empacota assemblies C#, arquivos PE ou shellcode em binários Nim criptografados com recursos avançados de evasão, incluindo bypass de AMSI/ETW,…
 taviso/avscript
Avast JavaScript Shell Interativo
 trustedsec/lazzzy_dump
Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…
 redsiege/excelntdonut
Gerador de Macros Excel 4.0 (XLM) para injetar DLLs e EXEs na memória.
 doudoudedi/hackembedded
Esta ferramenta é usada para criptografar backdoor,shellcode,geração de proxy socks5,recuperação de informações e organização de POC para…
 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito com Unicorn Framework com Ambiente de Emulação de Dump de Processo
 blacksnufkin/novaldr
Threadless Module Stomping In Rust com algumas funcionalidades (Em memória daqueles assassinados no massacre da Nova party)
 konatabrk/shellen
:cherry_blossom: Ambiente interativo de shellcoding para criar shellcodes facilmente
 capt-meelo/lazzzy
Carregador de shellcode demonstrando múltiplas técnicas de execução incluindo chamadas diretas ao sistema (syscalls), evasão de IAT, payloads…
 chris1sflaggin/lcsajdump
Uma abordagem baseada em gráfico e multiarquitetura impulsionada por ML para detecção de gadgets ROP
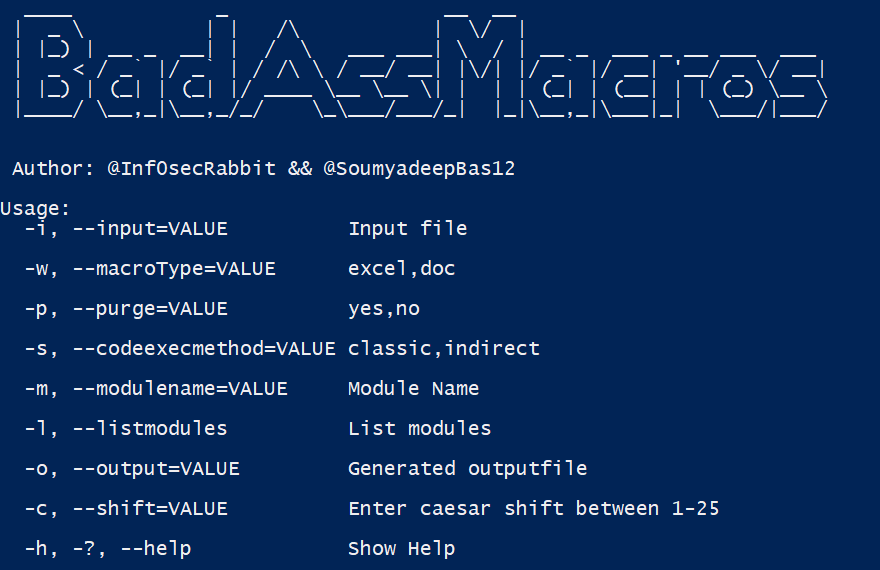 inf0secrabbit/badassmacros
Ferramenta em C# que gera macros VBA maliciosas com injeção de shellcode, purgação de VBA e detecção de sandbox para operações de red team.
 thewover/donut
Gera shellcode independente de posição para x86, x64 ou AMD64+x86 que carrega assemblies .NET, arquivos PE e outros payloads do Windows a partir da…
 redcode-labs/gosh
Gerador de reverse/bind shell em Golang
 allevon412/teamsimplant
Implantação furtiva de DLL proxy para o Microsoft Teams que injeta shellcode criptografado com AES por meio de técnicas de unhooking, fornecendo…
 kasturixbm5/staged-dll-injection-smb-
Prova de conceito de injeção de DLL em estágios construída em C usando APIs Win32 — desenvolvida em um ambiente de laboratório isolado para estudo de…
 egebalci/sgn
Codificador binário polimórfico para payloads de segurança ofensiva. Codifica shellcode com loop de feedback baseado em LFSR, injeção de instruções…