
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BadAssMacros — Ferramenta em C# que gera macros VBA maliciosas com injeção de shellcode, purgação de VBA e detecção de sandbox para operações de red team. | Kitploit
Ferramentas/GitHubGitHub/inf0secrabbit/badassmacros
Frameworks de ExploraçãoGeração de PayloadsShellcodeRed Teaming
GitHubinf0secrabbit/badassmacros

BadAssMacros

Ferramenta em C# que gera macros VBA maliciosas com injeção de shellcode, purgação de VBA e detecção de sandbox para operações de red team.

Ver Repositório
4448590há 5 anosRevisado pelo Kitploit
Compartilhar

Supported Python versions

BadAssMacros


Descrição

Ferramenta de Prova de Conceito para gerar macros maliciosas usando técnicas como VBA Purging e Ofuscação de Shellcode para evadir mecanismos de AV.

Esta ferramenta recebe shellcode bruto que pode ser gerado por frameworks C2 populares como (Metasploit, Cobalt Strike etc) e gera uma macro VBA.

A ferramenta recebe o arquivo doc/excel malicioso pronto e incorporado com o código VBA gerado e realiza a purgação VBA.

Funcionalidades Atuais

BadAssMacros atualmente inclui as seguintes funcionalidades:

  • Injeção clássica de shellcode VBA.
  • Injeção indireta de shellcode VBA (usando LoadLibrary).
  • Detecção de Sandbox.
  • Purgação VBA.
  • Ofuscação de shellcode.
  • Randomização de nomes de variáveis.

Técnicas de Injeção de Shellcode

|   Name   | x32 |     x64     |
| -------- | --- | ----------- |
| Classic  | Yes | Yes         |
| Indirect | Yes | In Progress |

Uso Ético

A ferramenta BadAssMacros deve ser usada apenas para fins éticos. Não a use para coisas ruins.

Instruções de Compilação

Compilar a partir das fontes

BadAssMacros requer bibliotecas de terceiros que podem ser instaladas a partir do gerenciador de pacotes NuGet.

  • Clone o repositório no Visual Studio
  • Uma vez que o projeto esteja carregado no Visual Studio, vá em "Tools" --> "NuGet Package Manager" --> "Package Manager Settings" --> "NuGet Package Manager" --> "Package Sources"
  • Verifique se existe uma origem de pacote com URL - "https://api.nuget.org/v3/index.json". Caso contrário, crie a mesma.
  • Execute os seguintes comandos
    • Install-Package Costura.Fody -Version 3.3.3
    • Install-Package OpenMcdf -Version 2.2.1.3
    • Install-Package Fody -Version 4.0.2
  • Compile o projeto :)

O BadAssMacros.exe estará dentro do diretório bin.

Exemplos

  • Mostrar Ajuda
BadAssMacros.exe -h
  • Criar VBA para injeção clássica de shellcode a partir de shellcode bruto
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s classic -c <caesar_shift_value> -o <path_to_output_file>

ClassicVBA

  • Criar VBA para injeção indireta de shellcode a partir de shellcode bruto
BadAssMacros.exe -i <path_to_raw_shellcode_file> -w <doc/excel> -p no -s indirect -o <path_to_output_file>
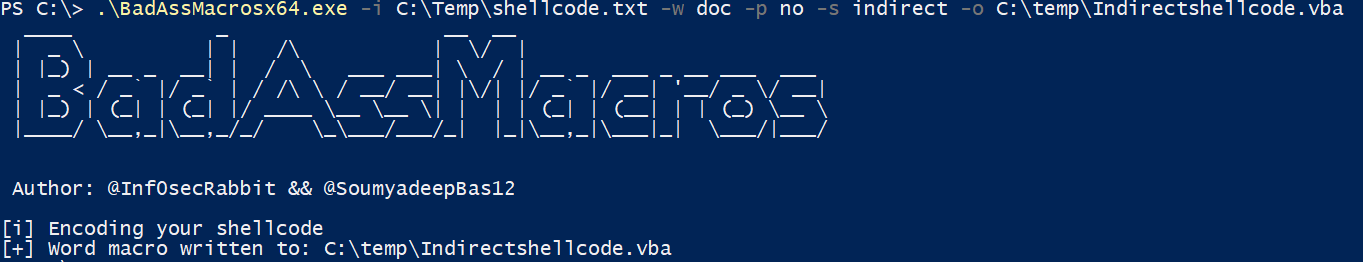
IndirectVBA

  • Listar módulos dentro do arquivo Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -l

ListingModules

  • Purgar arquivo Doc/Excel
BadAssMacros.exe -i <path_to_doc/excel_file> -w <doc/excel> -p yes -o <path_to_output_file> -m <module_name>

PurgedDocument

Detecção

BadAssMacro foi testado contra soluções antivírus locais e serviços online como antiscan.me. Os resultados do teste usando o método de execução indireta de shellcode estão anexados abaixo.
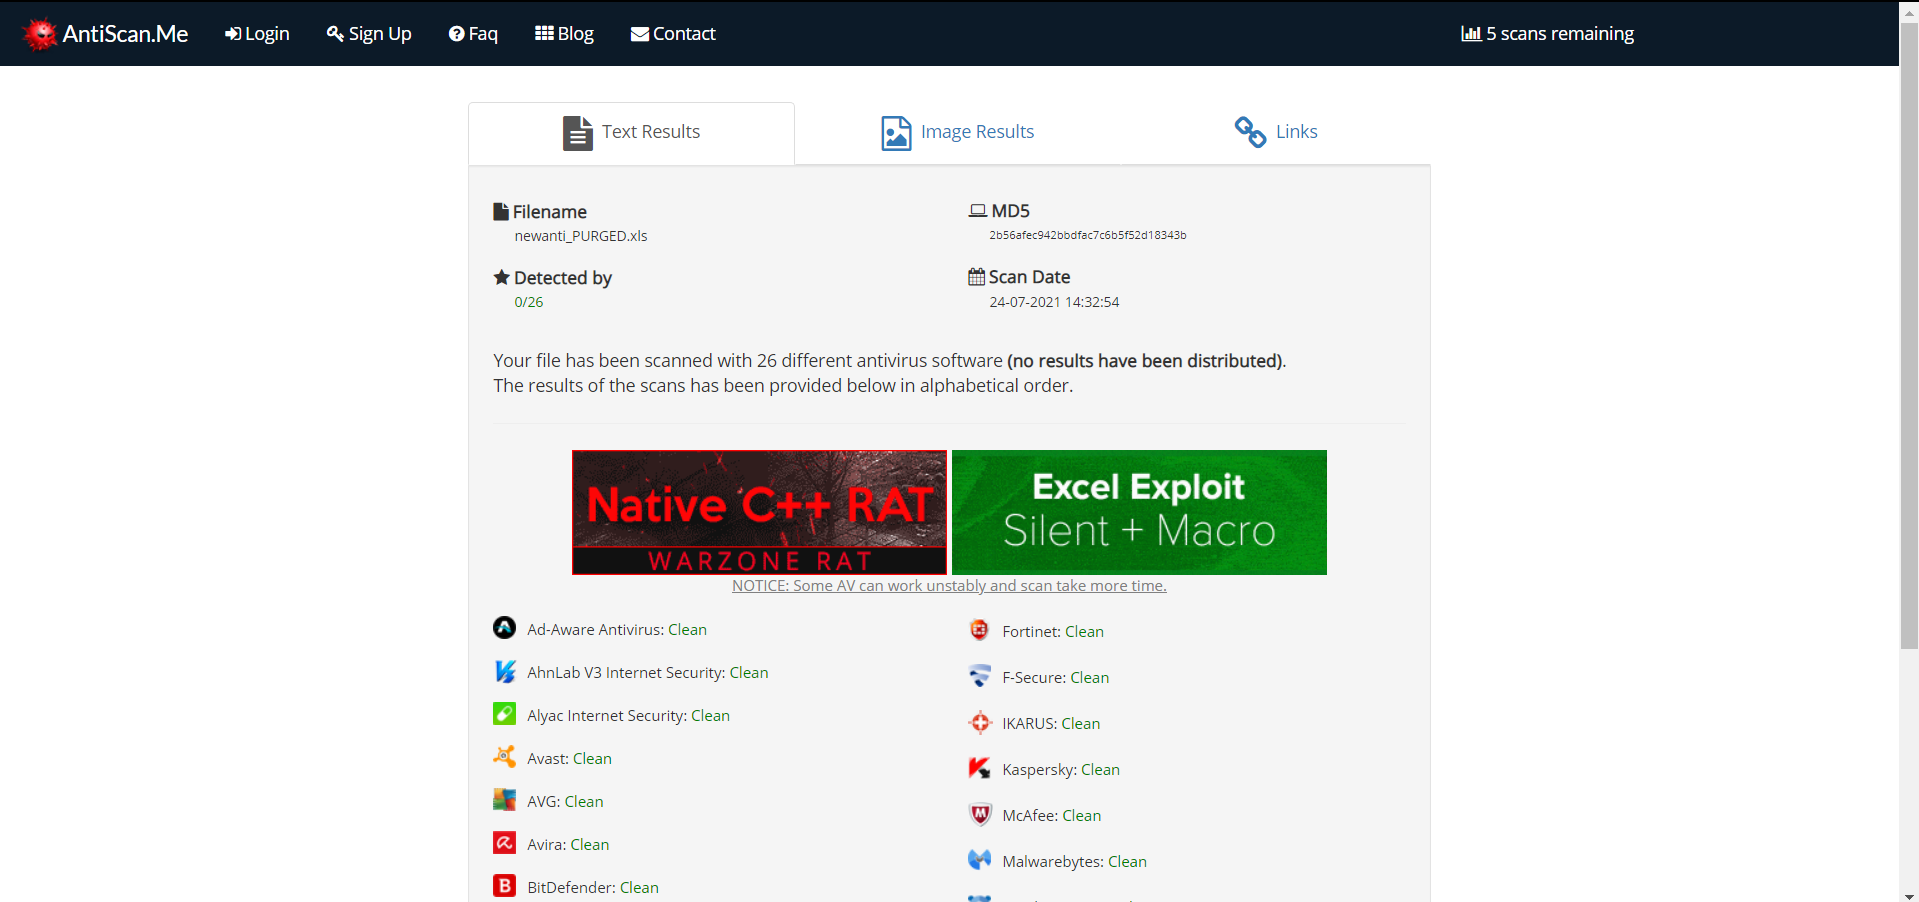
NOTA: Por favor, não envie as amostras para o VirusTotal


Contato

  • @Inf0secRabbit
  • @SoumyadeepBas12

Créditos

  • OfficePurge por FireEye aqui
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




