

win32k-callback-detouring
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
exploitationshellcodepost-exploitation+3
108
n0qword/win32k-callback-detouringAbusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
 hkl1x/bypass_av
Contorna AV e sandboxes no Windows usando verificações anti-sandbox, unhooking do ntdll, resolução dinâmica de API e ofuscação de shellcode em…
 airbus-cert/yara-ttd
Use regras YARA em rastros (traces) de Time Travel Debugging
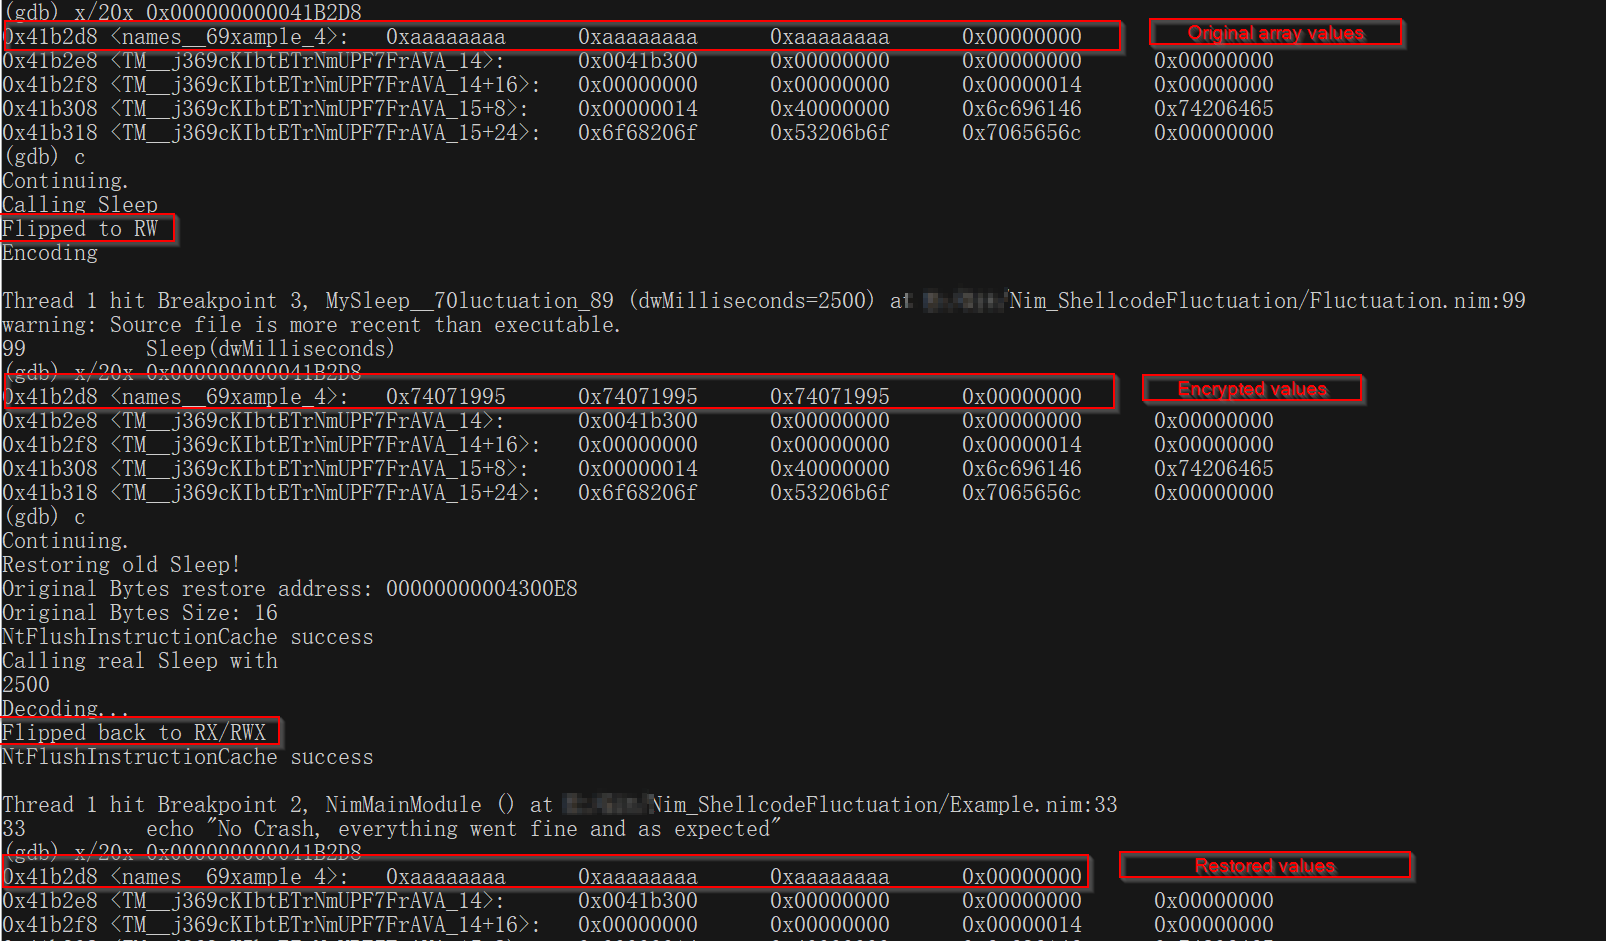 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC portado para Nim

 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 corrigido com correção para Shellshock (CVE-2014-6271). Fornece um Bourne Again SHell seguro com edição de linha de comando, controle de…
 jephthai/evilvm
Compilador baseado em Forth implantado como shellcode x86_64 independente de posição, fornecendo um agente de execução remota de código com REPL…
 mandiant/flare-ida
Utilitários para IDA Pro da equipe FLARE
 egebalci/amber
Empacotador reflexivo de PE.
 safebreach-labs/poolparty
Um conjunto de técnicas de injeção de processo totalmente indetectáveis que abusam dos Thread Pools do Windows.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC para uma técnica avançada de evasão na memória que permite ocultar melhor a alocação de memória do shellcode injetado de…
 rvn0xsy/cooolis-ms
Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…
 paulsec/twittor
Um backdoor completo que utiliza o Twitter como servidor de C&C
 lsecqt/offensivecpp
Este repositório contém trechos de código C/C++ que podem ser úteis em cenários ofensivos específicos.
 owasp/zsc
OWASP ZSC - Gerador de Shellcode/Código Ofuscado https://www.secologist.com/
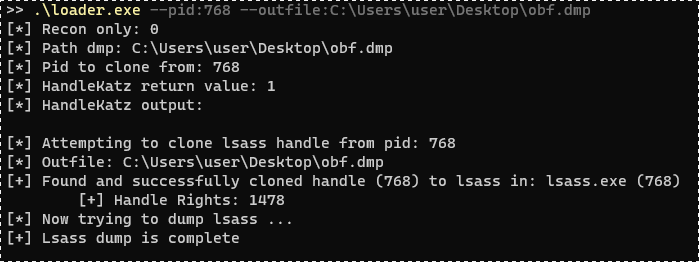 codewhitesec/handlekatz
Dumper de memória Lsass baseado em PIC usando handles clonados para evitar detecção, produzindo dumps ofuscados com pegada mínima de memória para…
 xdnice/pcshare
PCShare é um poderoso software de controle remoto que pode monitorar a tela, o registro e o sistema de arquivos da máquina alvo, entre outros.
 enkomio/alanframework
Um framework C2 de pós-exploração