

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Cavalo de Troia de Acesso Remoto — Ferramentas — Página 2 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
114 resultados
Empire preview

Empire

GitHubbc-security/empire

Empire é um framework de pós-exploração e emulação de adversários usado para auxiliar Red Teams e Penetration Testers.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k
há 1 mês
Xenon preview

Xenon

GitHubmythicagents/xenon

Um agente Mythic para Windows escrito em C

defensive-toolspenetration-testing-frameworksprivilege-escalation+9
188há 2 meses
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

Bootkit UEFI GRUB2 que instala um implante de pré-inicialização em rede via opção de inicialização NVRAM, faz chainload de um UKI, executa um payload…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
há 2 meses
PSSW100AVB preview

PSSW100AVB

GitHubtihanyin/pssw100avb

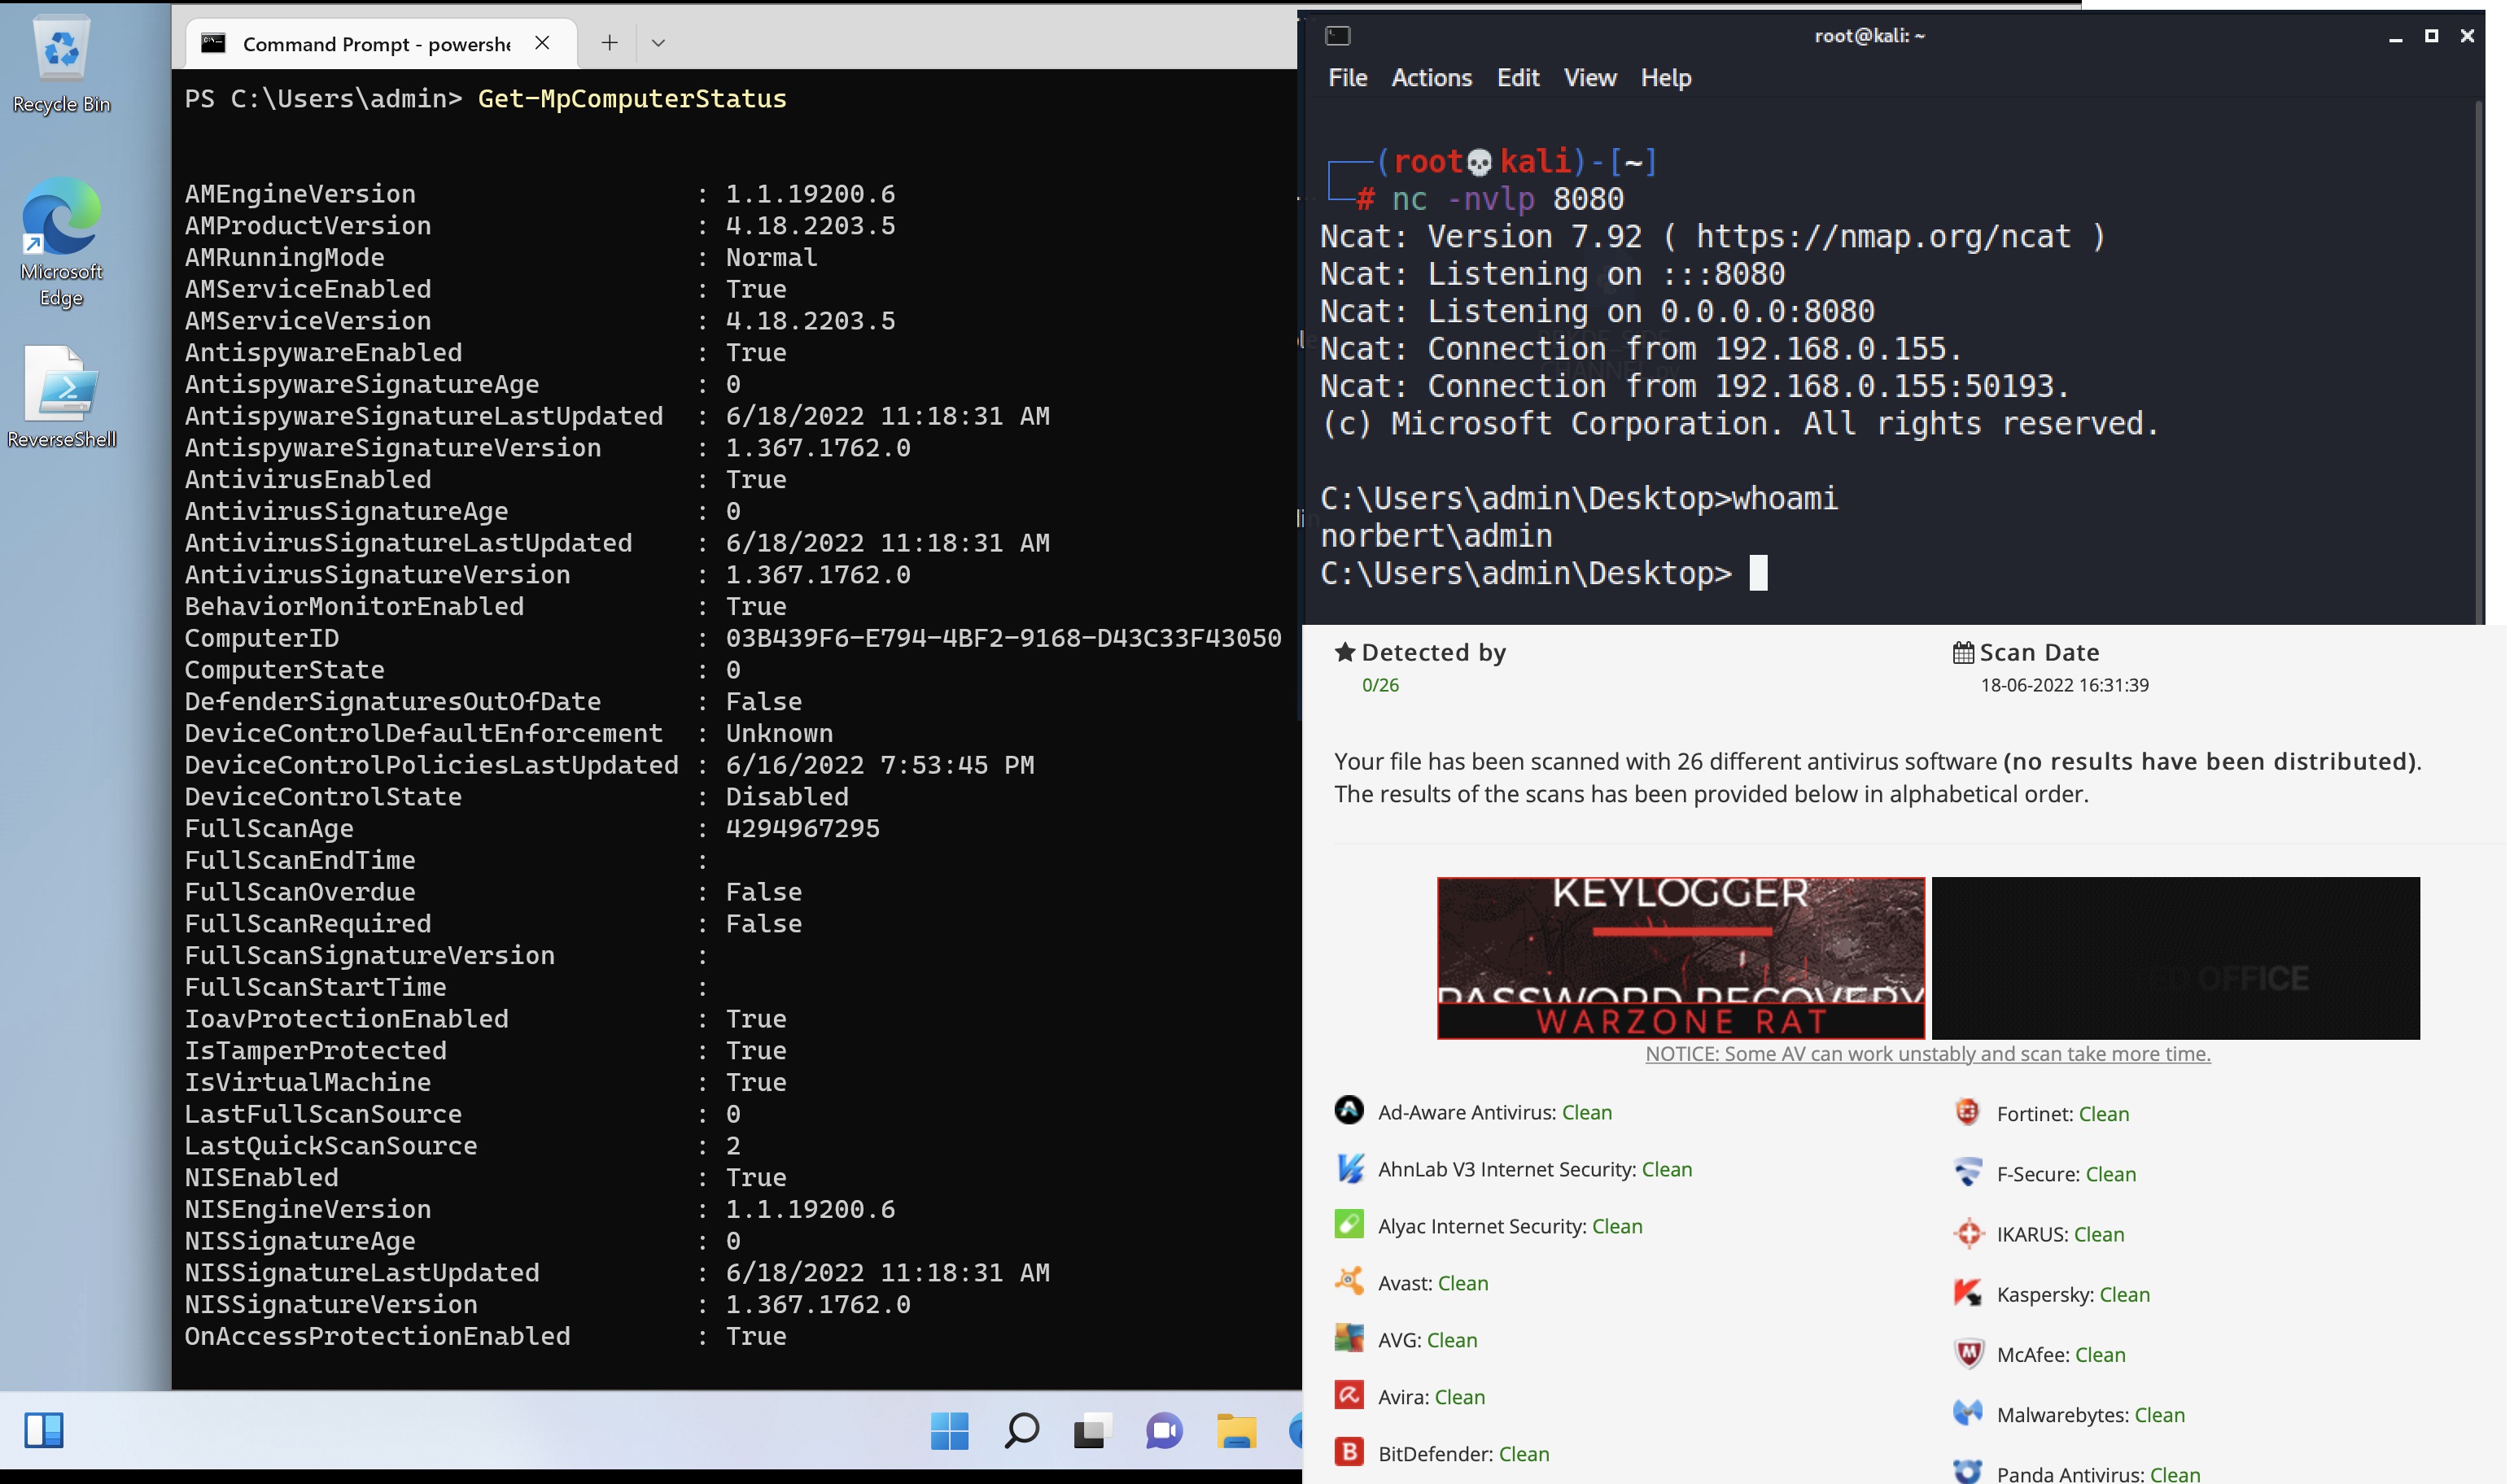
Uma lista de scripts Powershell úteis com 100% de bypass de AV (no momento da publicação).
ids-ips-evasionpost-exploitationpenetration-testing+5
1.4khá 4 meses
Xworm RAT preview

Xworm RAT

GitLabmanturever/xworm-rat

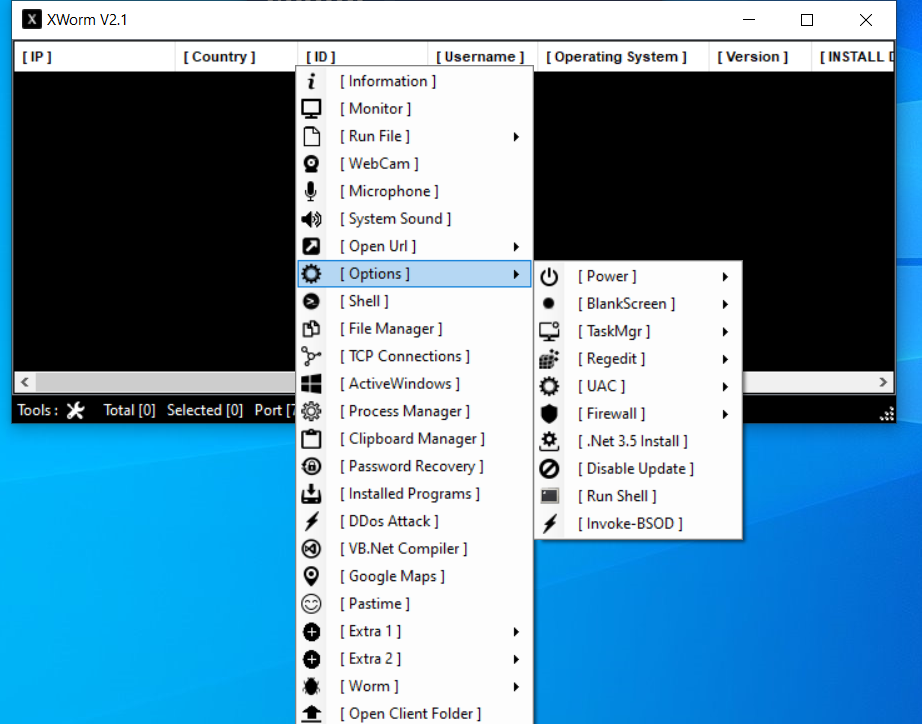
⭐️O famoso XWorm RAT, versão 2.1. Apenas para fins educacionais.

password-crackingphishing-toolsprivilege-escalation+8
3há 5 meses
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

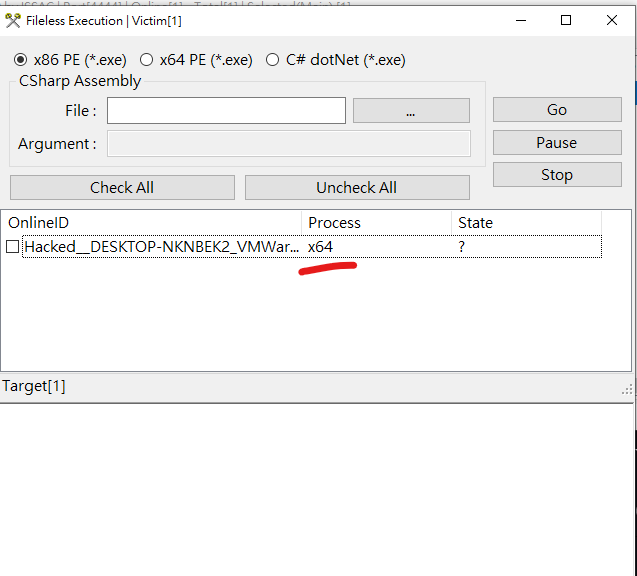
Um shell reverso sem arquivo e framework C2 que utiliza syscalls diretas, tunelamento por proxy e criptografia ChaCha20 para evasão de AV.
encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7há 5 meses
DuplexSpyCS preview

DuplexSpyCS

GitHubiss4cf0ng/duplexspycs

Uma ferramenta de administração remota (RAT) de código aberto, baseada em C#, que permite o controle completo de uma máquina Windows remota,…
privilege-escalationshellcodepost-exploitation+5
217há 7 meses
DesckVB-RAT preview

DesckVB-RAT

GitHubshadowopcode/desckvb-rat

Análise completa de um Trojan de Acesso Remoto nunca antes documentado ligado à toolchain Pjoao1578
ioc-managementosintmalware-analysis+8
9há 8 meses
claude-poc preview

claude-poc

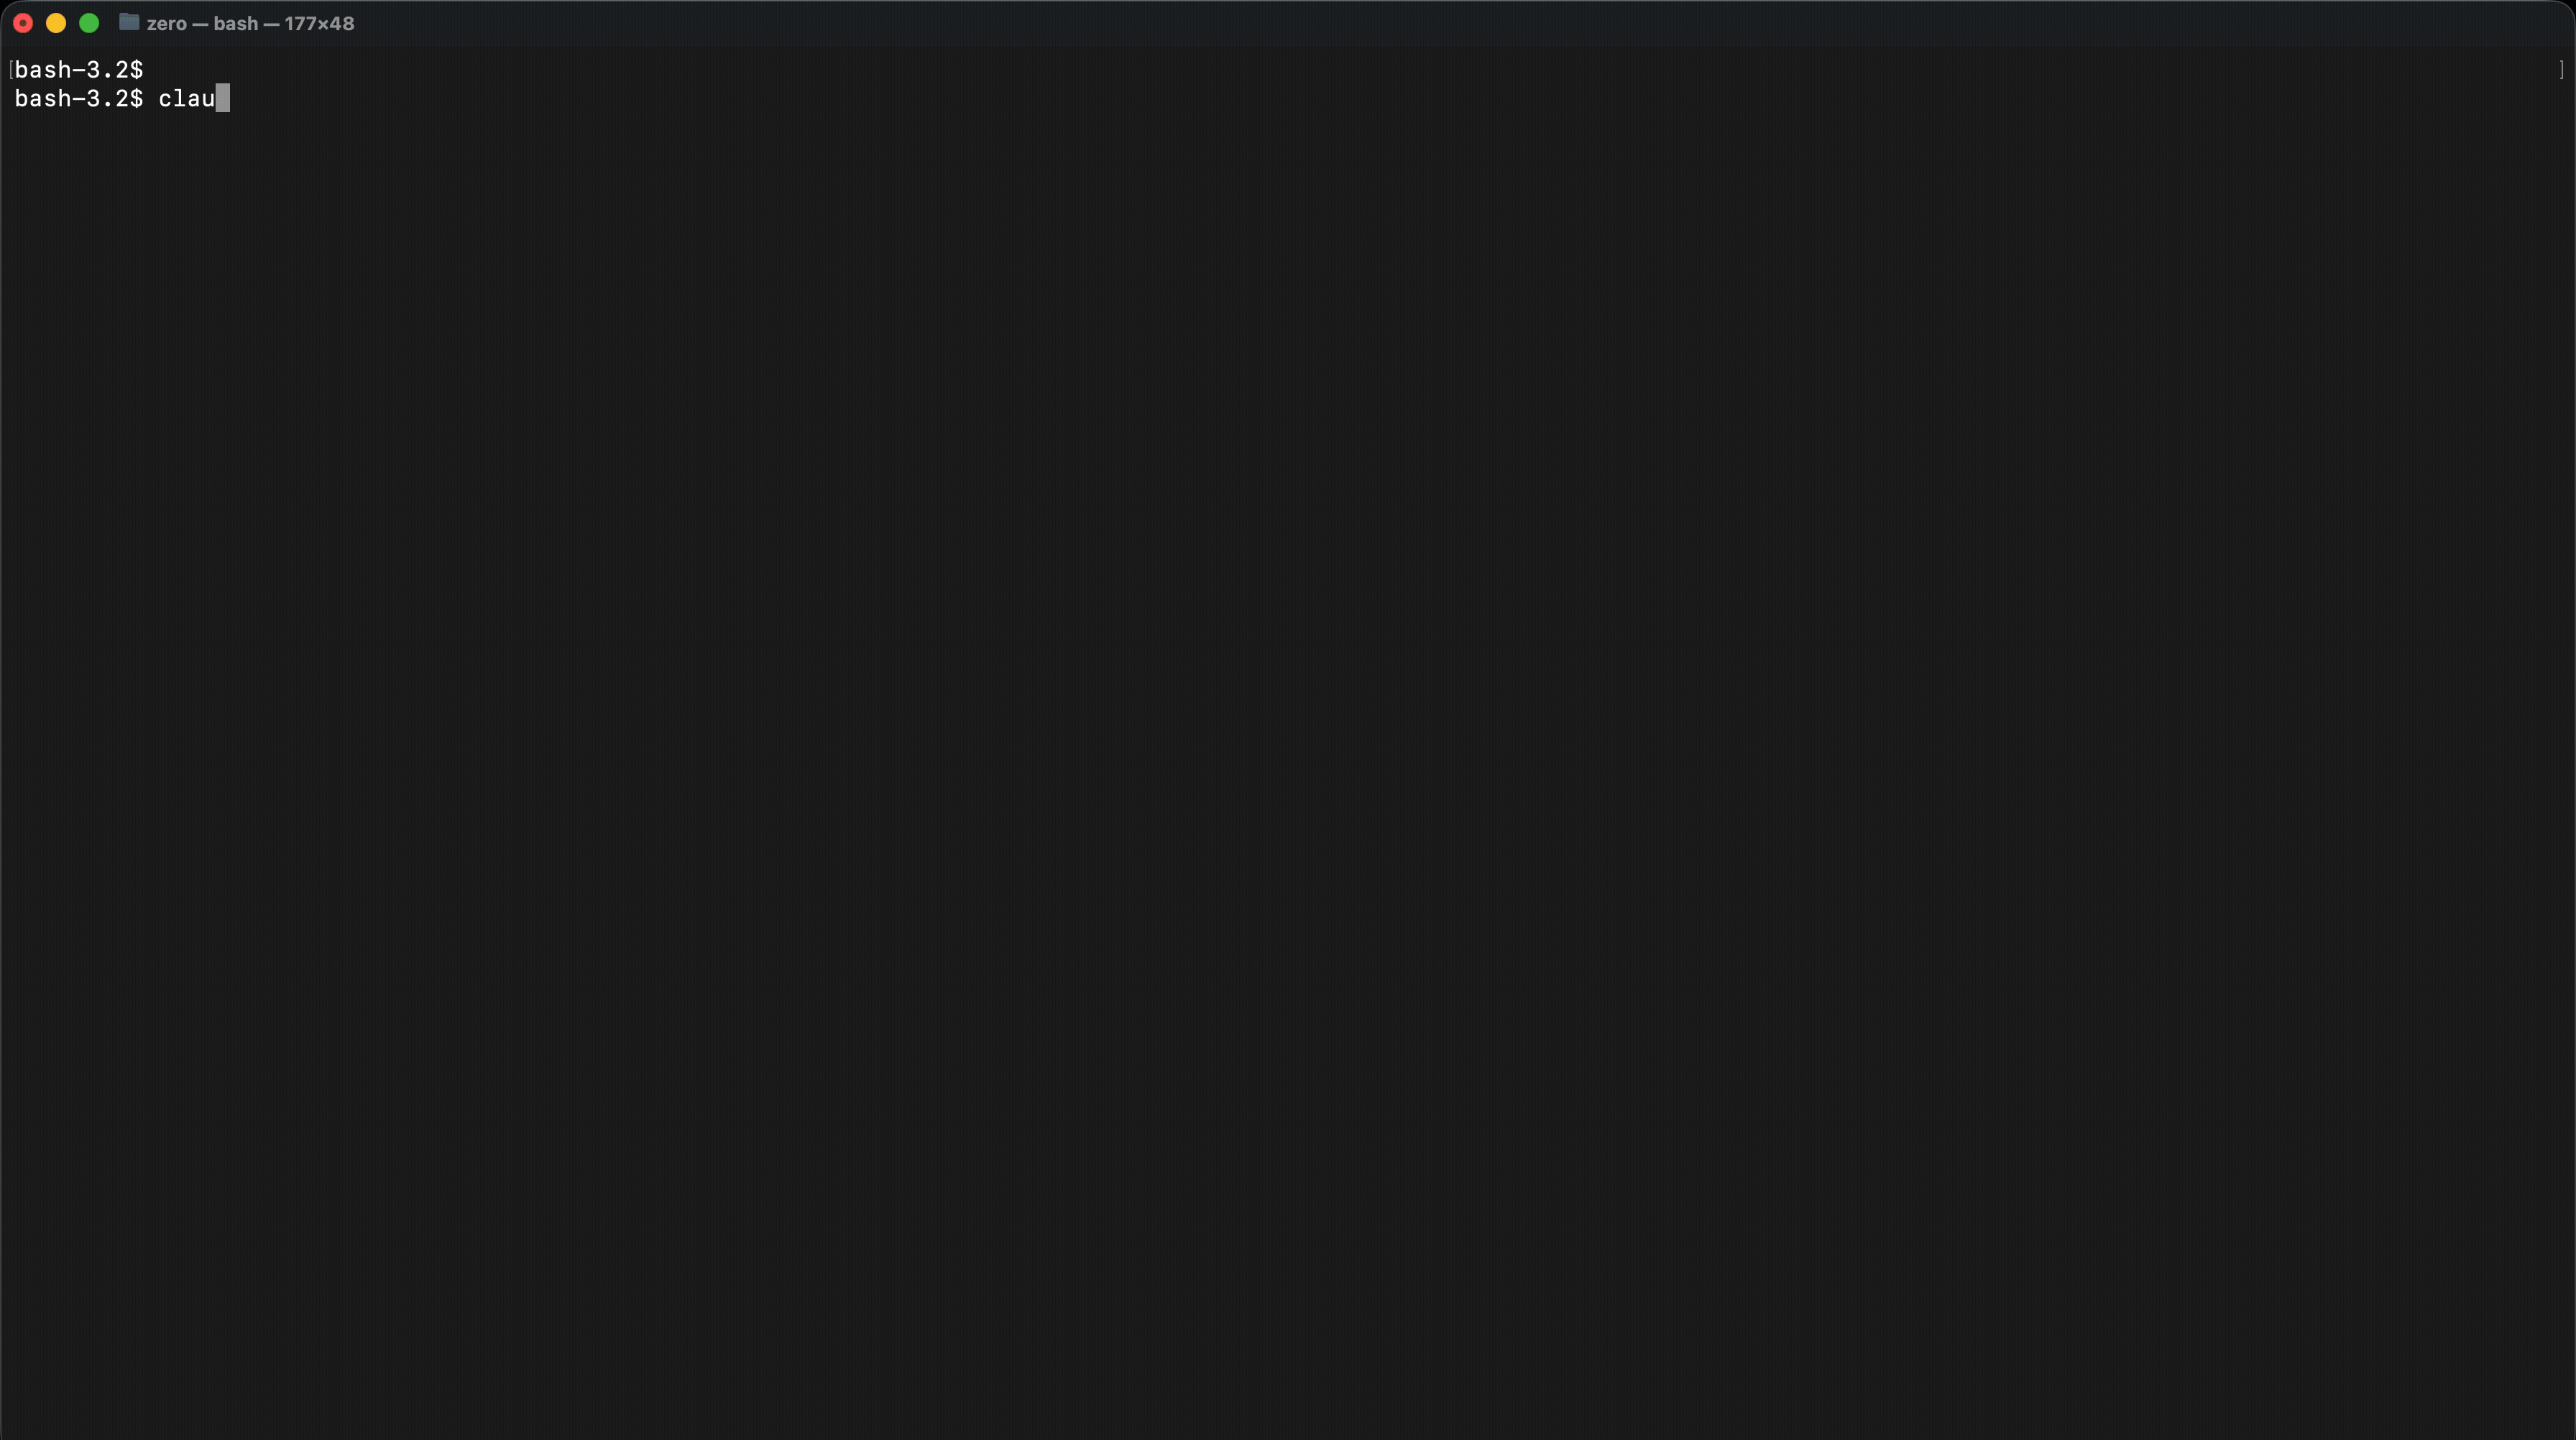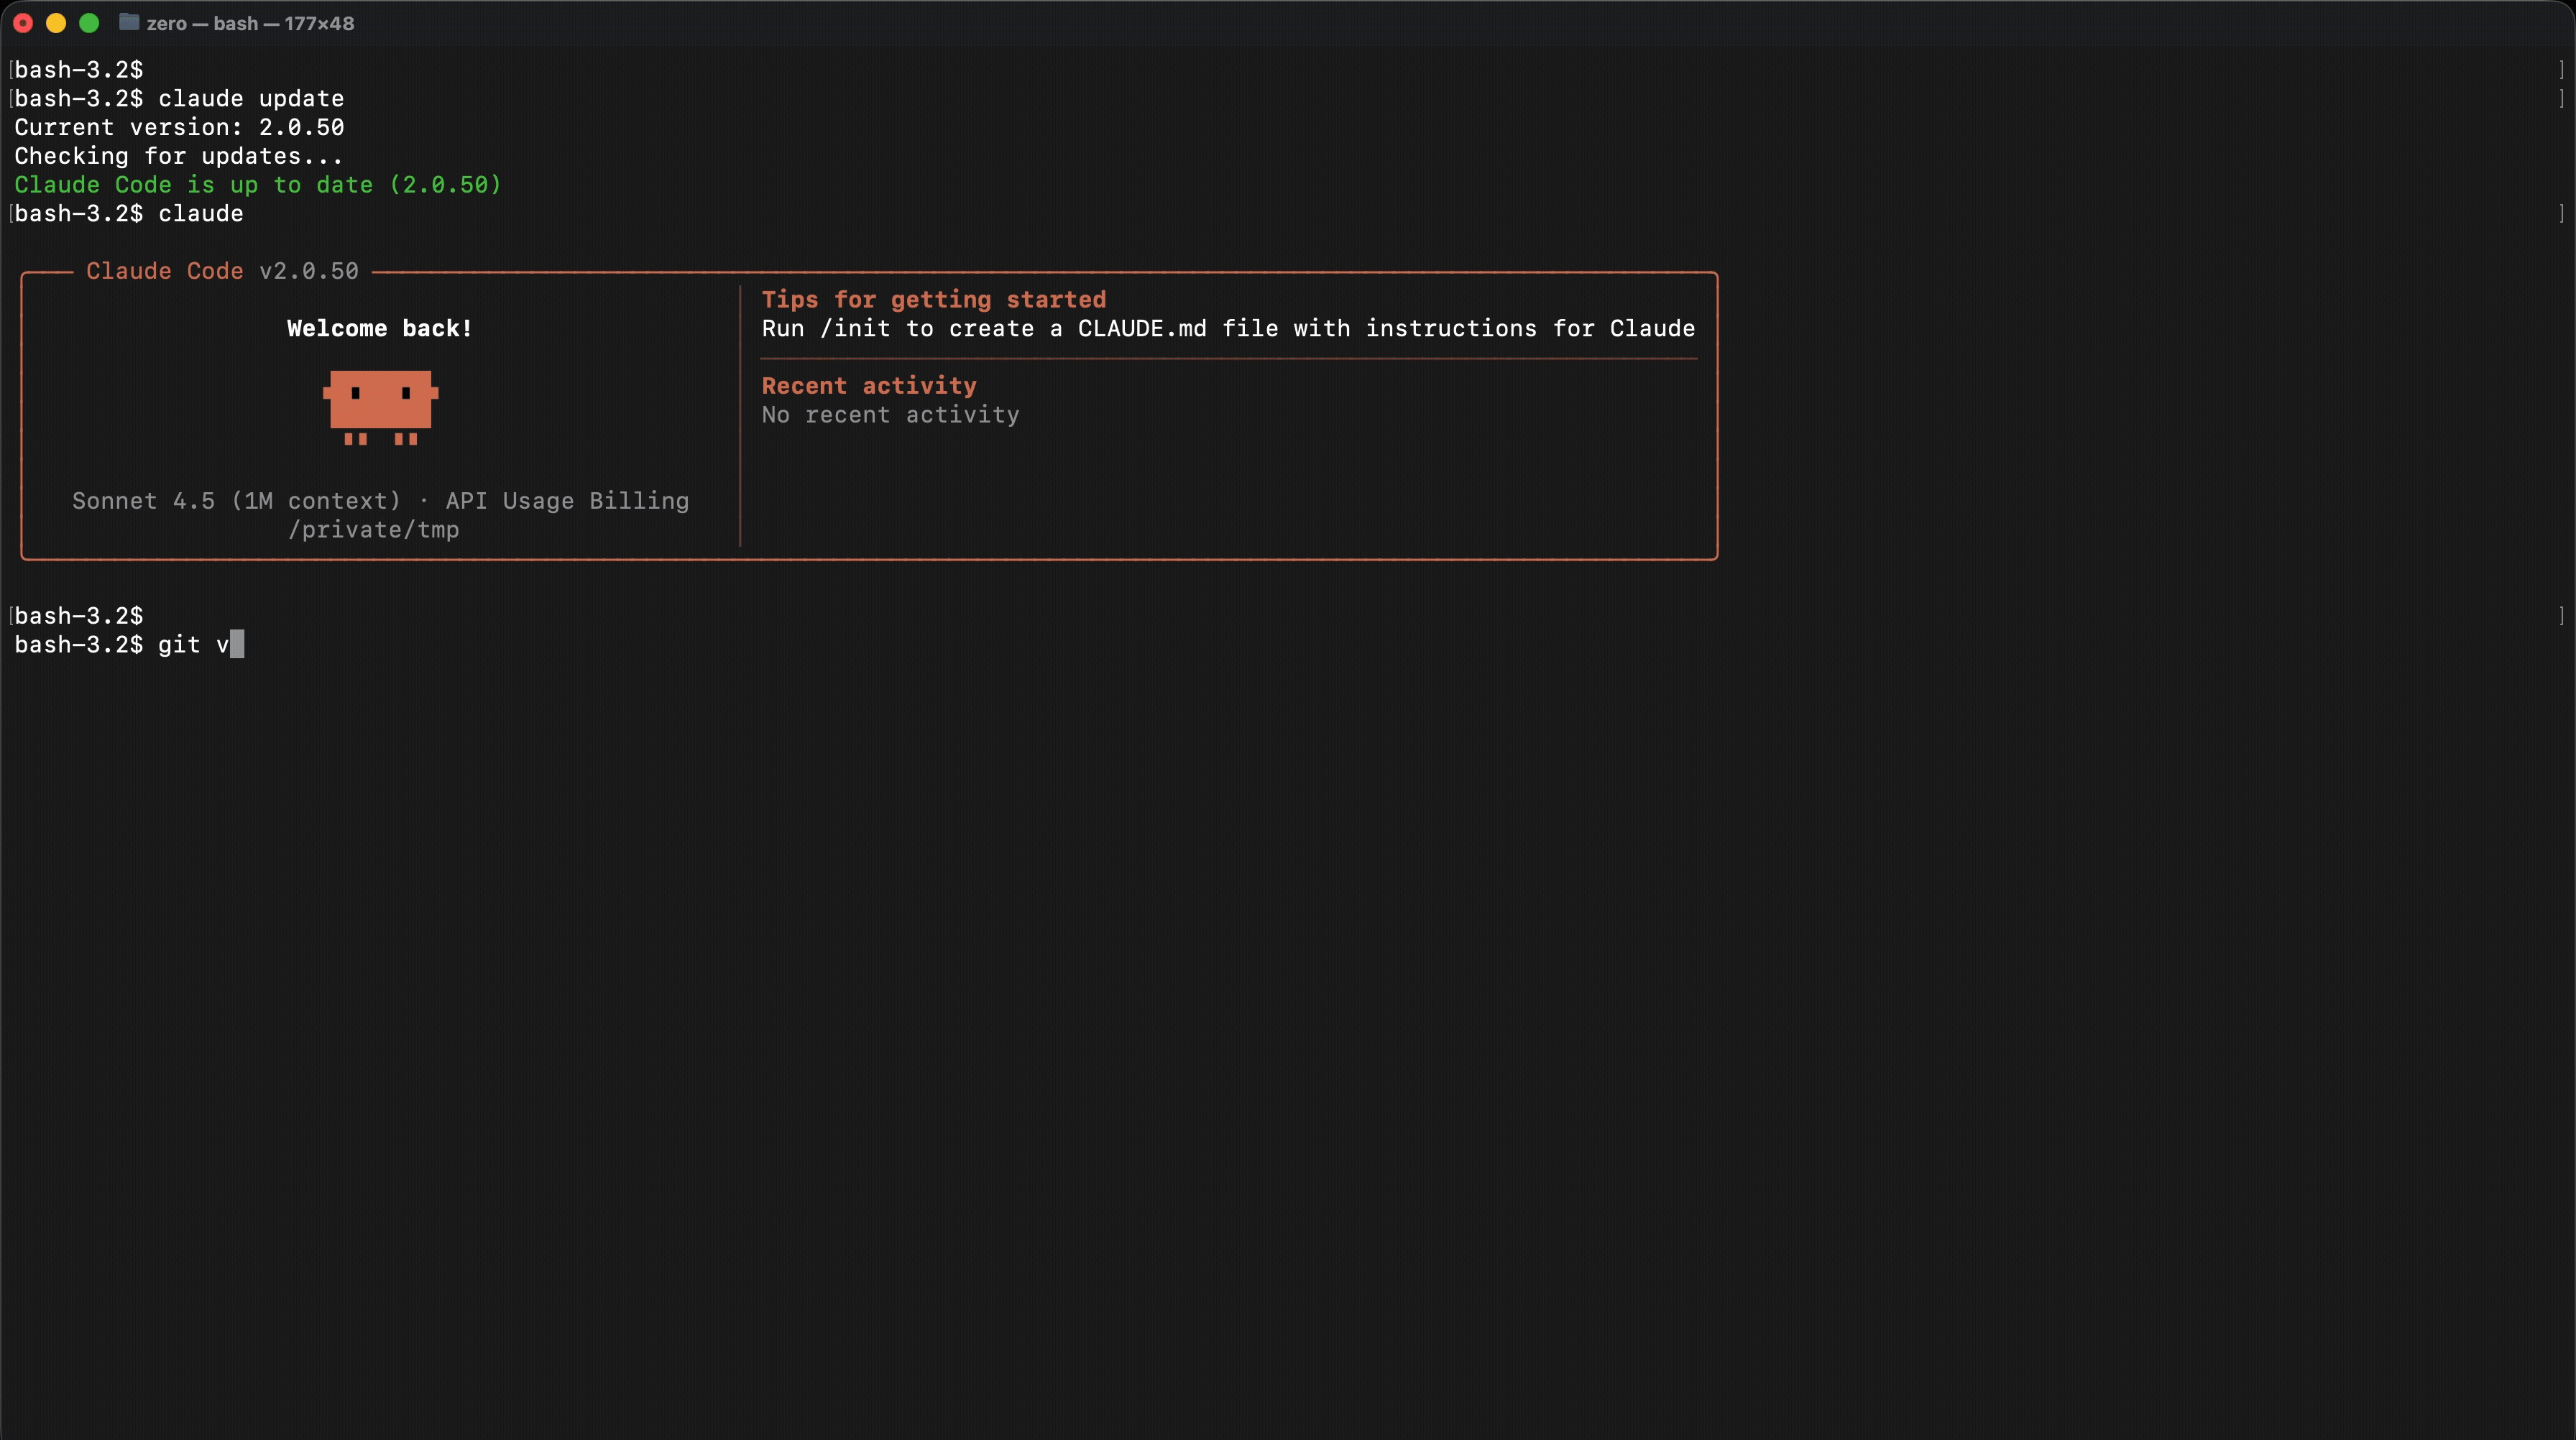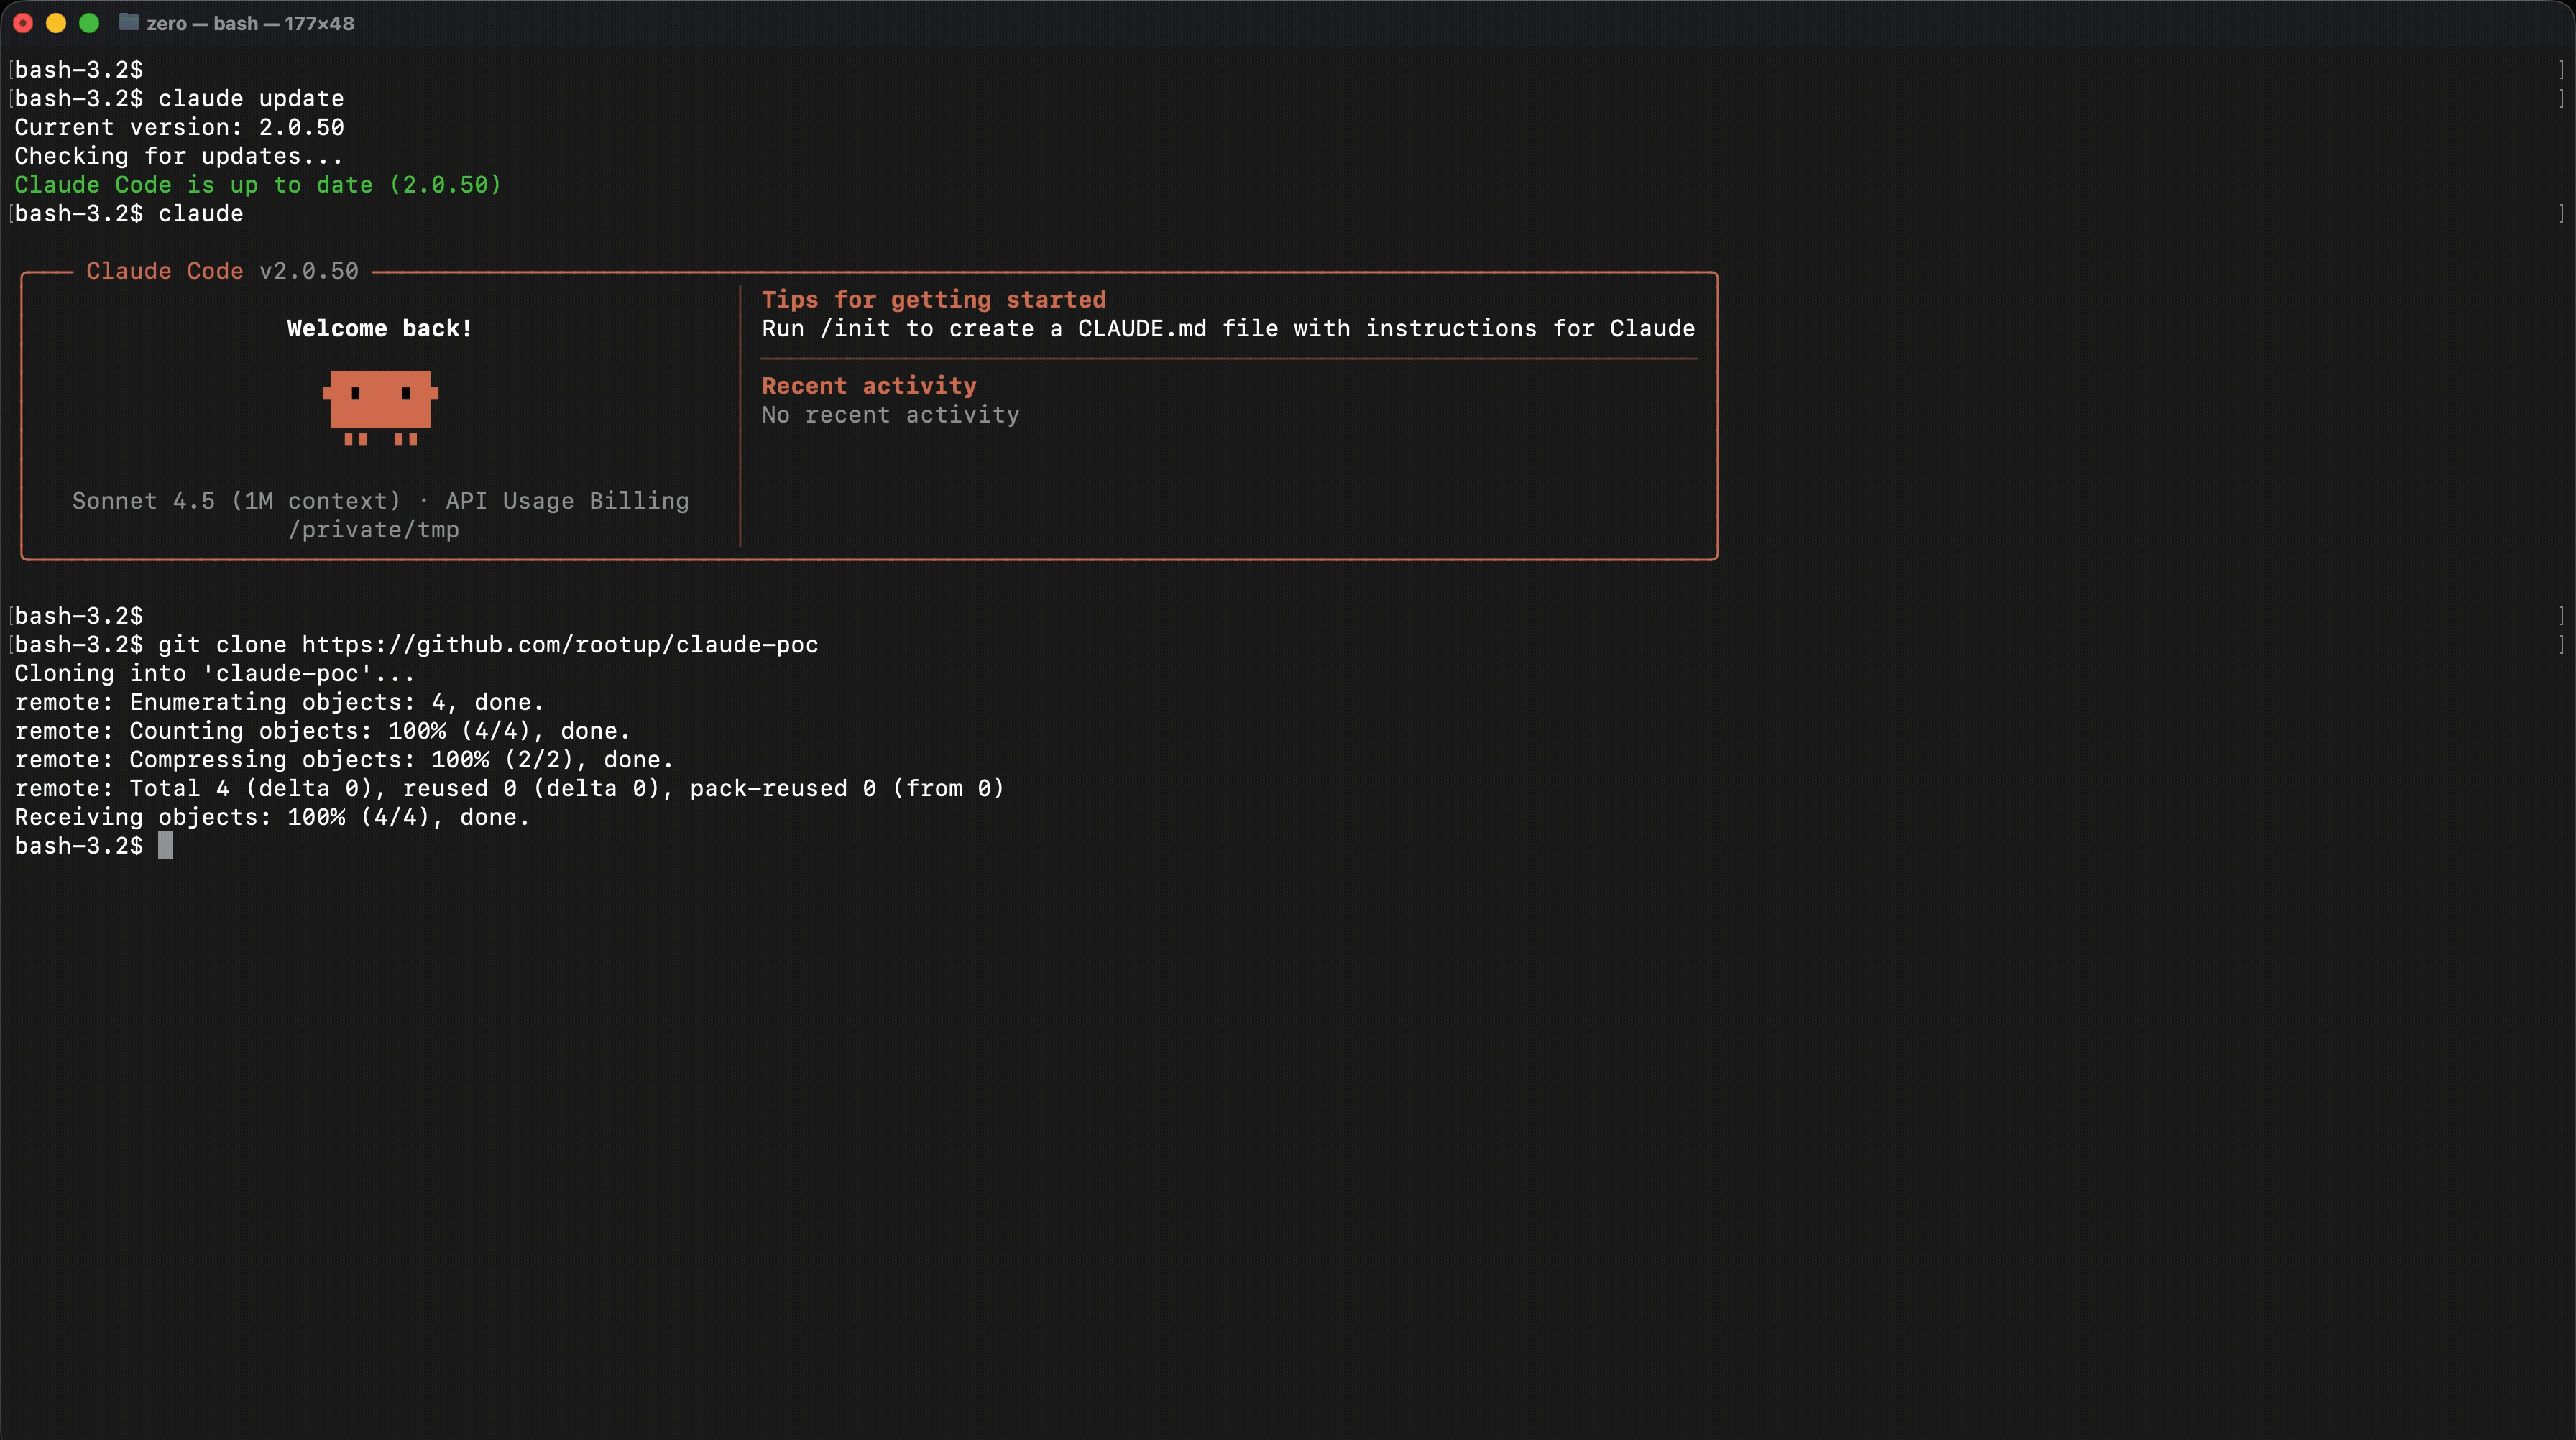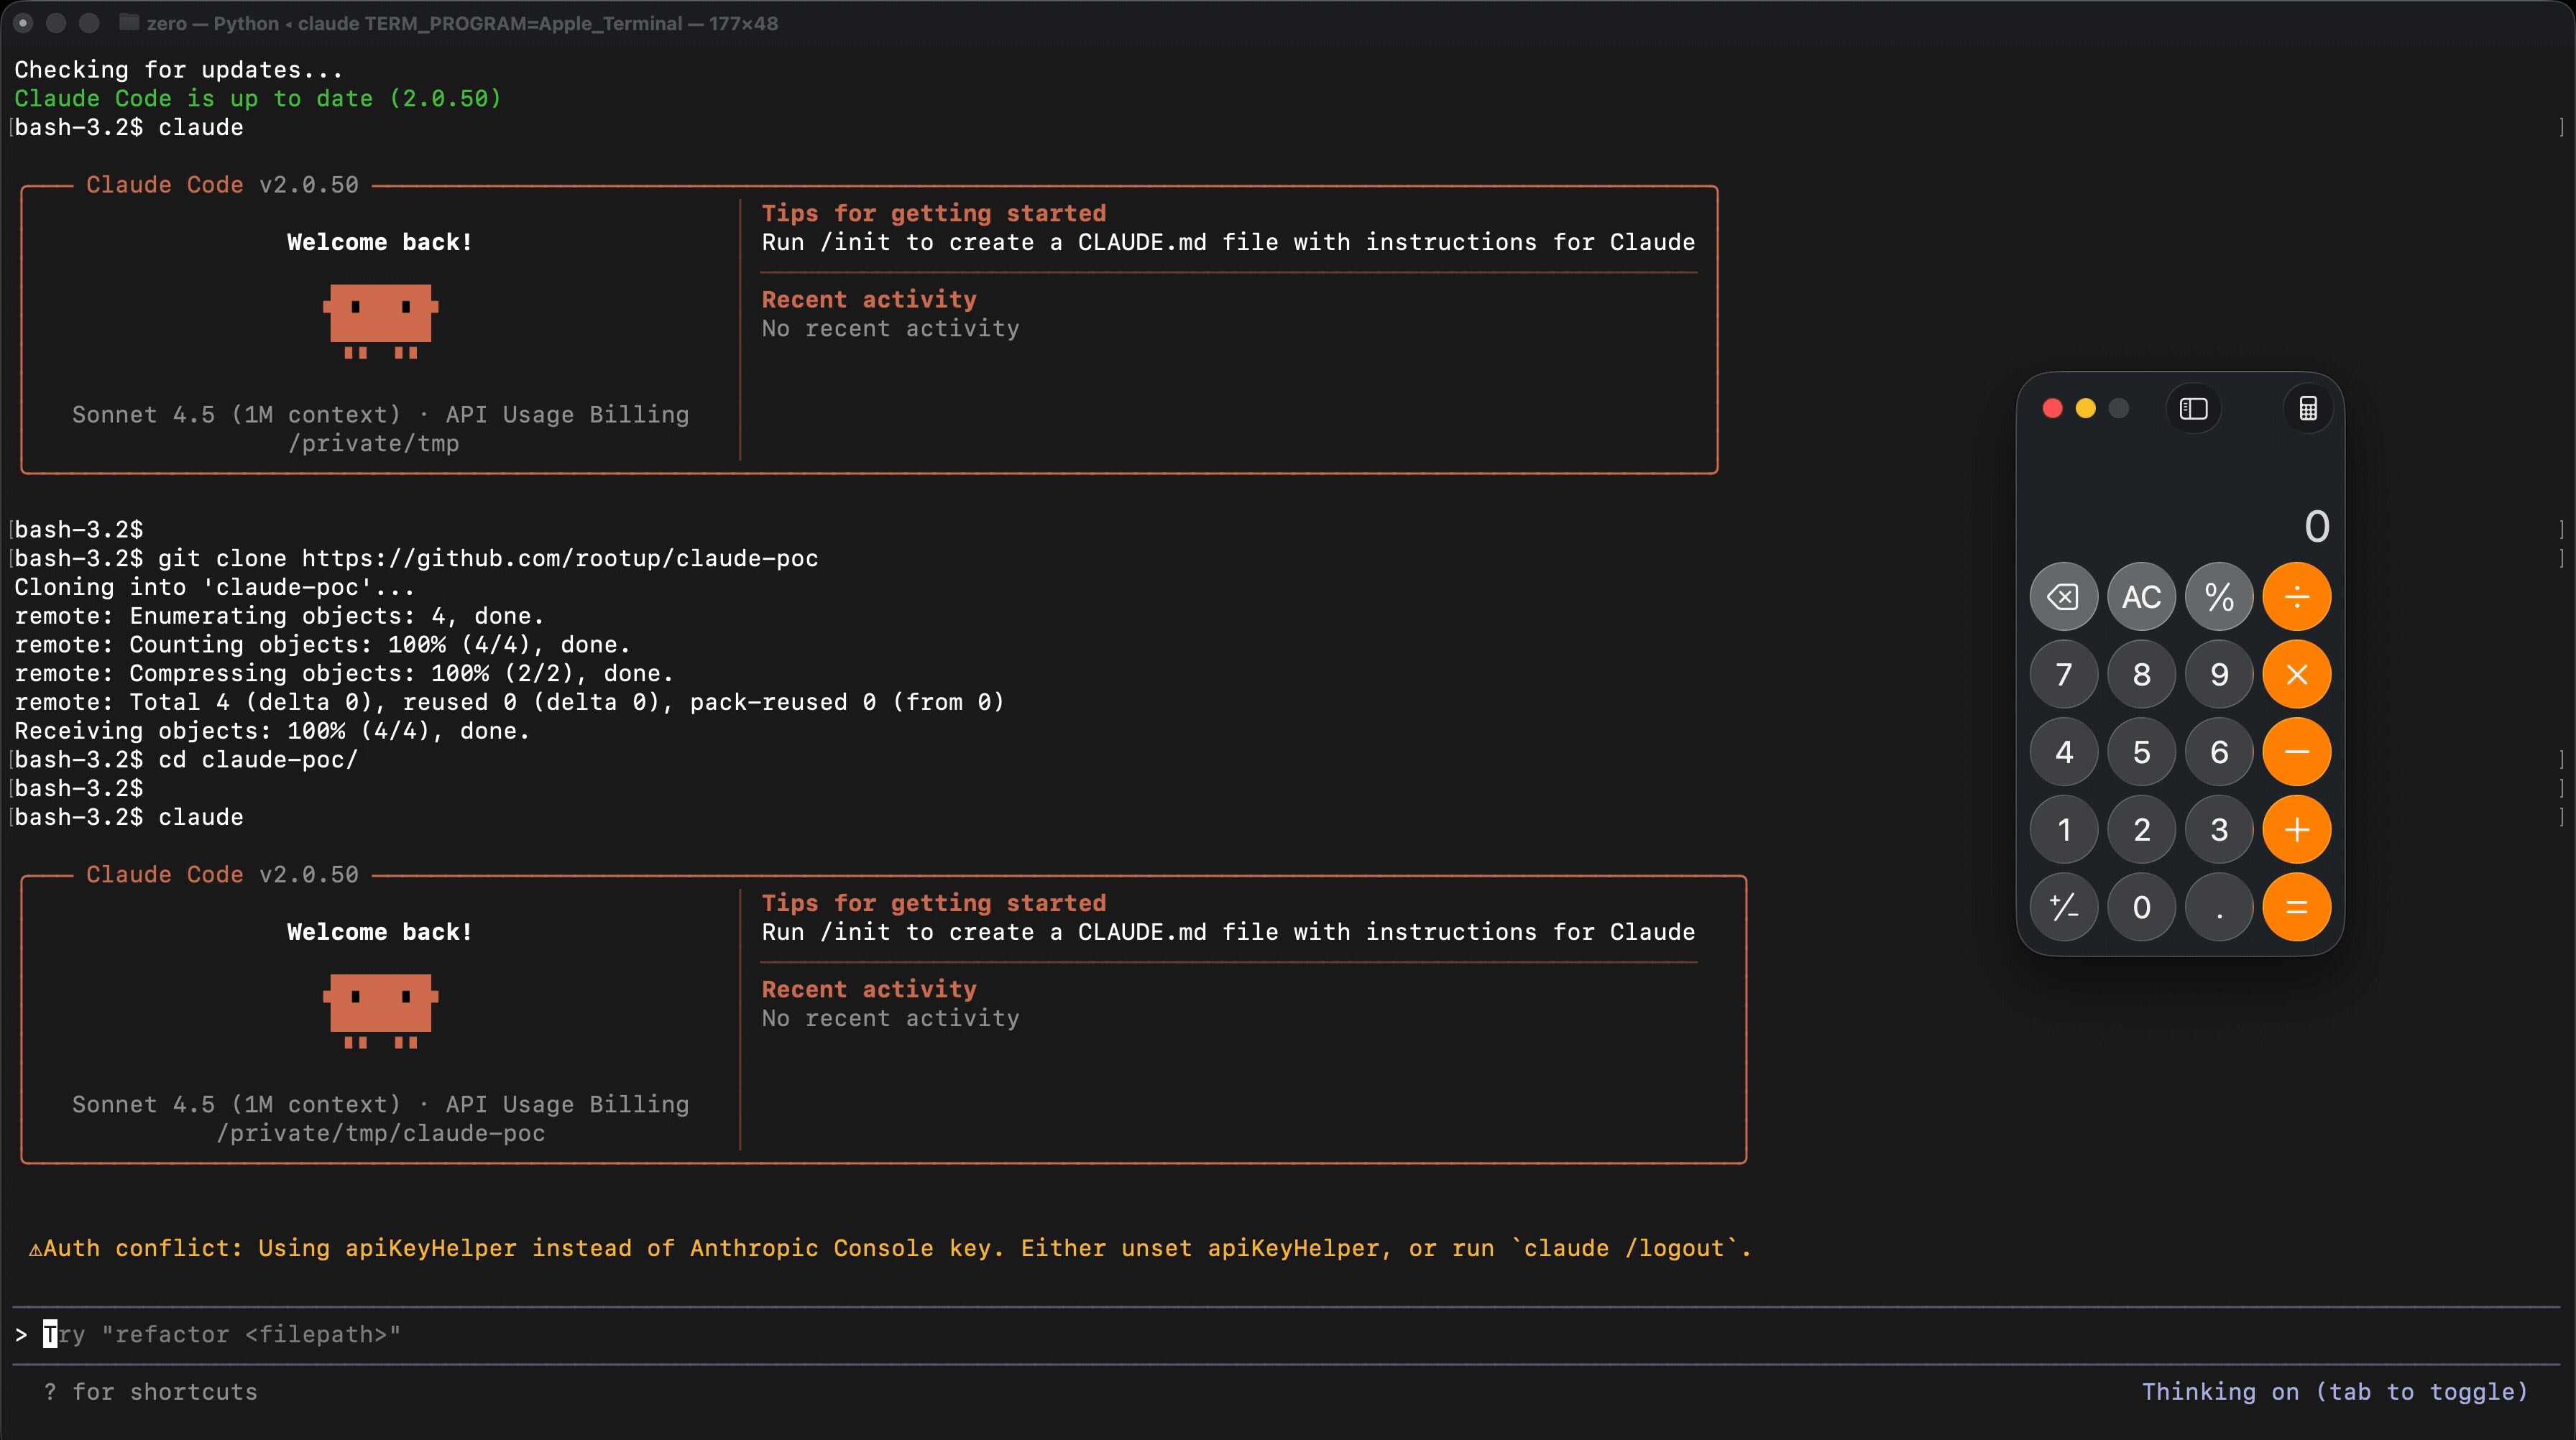
GitHubrootup/claude-poc

Execução Remota de Código do Claude Code
exploitationpenetration-testingcommand-and-control+3
15há 8 meses
Code-Roulette preview

Code-Roulette

GitHubsorcerio/code-roulette

Code Roulette é um jogo de Roleta Russa online multiplayer baseado em interface de terminal (TUI), onde o perdedor executa o arquivo de payload…
payload-generationctfcommand-and-control+3
7há 8 meses
PixelCode-Attack preview

PixelCode-Attack

GitHubs3n4t0r-0x0/pixelcode-attack

Malicious PixelCode é um projeto de pesquisa em segurança que demonstra uma técnica encoberta para codificar arquivos executáveis em dados de pixel e…
reverse-engineeringdata-exfiltrationpost-exploitation+8
171há 8 meses
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Ferramentas para manter acesso a sistemas e demonstrações de prova de conceito.
persistence-mechanismspost-exploitationcommand-and-control+3
182há 8 meses
moukthar preview

moukthar

GitHubtomiwa-ot/moukthar

Ferramenta de administração remota para Android
android-securitypayload-generationpersistence-mechanisms+6
675há 11 meses
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Um detector de malware AsyncRAT baseado em Zeek.
network-securitymalware-analysiscommand-and-control+3
3há 1 ano
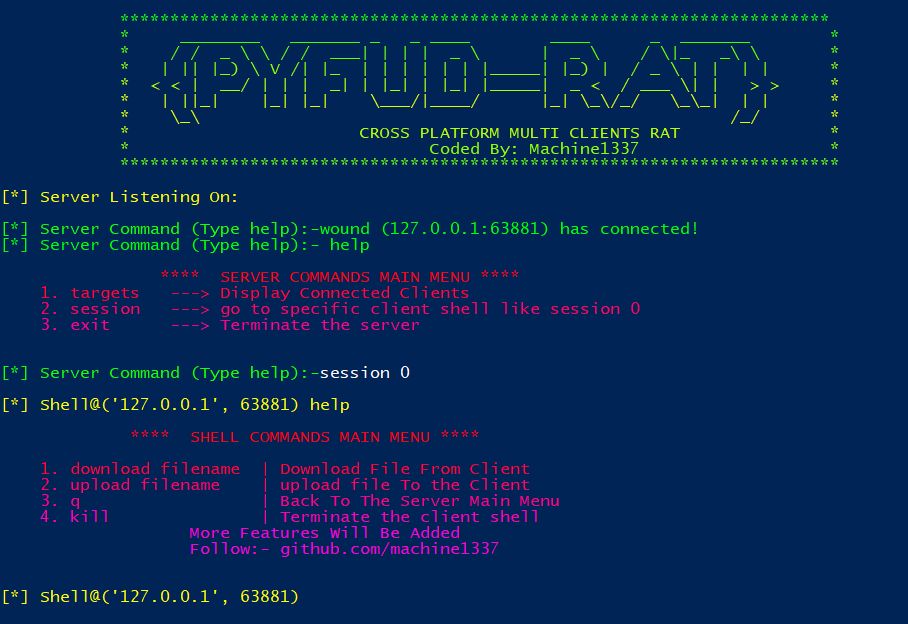
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

Trojan de Acesso Remoto Multiplataforma (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
118há 1 ano
TelegramRAT preview

TelegramRAT

GitHubmachine1337/telegramrat

RAT baseada no Telegram multiplataforma que se comunica via Telegram para evadir restrições de rede

information-gatheringpost-exploitationcommand-and-control+3
446há 1 ano
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implante PIC moderno para Windows (64 e 32 bits)

shellcodepost-exploitationcommand-and-control+4
105há 1 ano
kubesploit preview

kubesploit

GitHubcyberark/kubesploit

Kubesploit é um servidor de Comando & Controle HTTP/2 multiplataforma de pós-exploração e agente escrito em Golang, focado em ambientes…

penetration-testing-frameworksvulnerability-scannerscontainer-security+8
1.2khá 1 ano
Anterior1234567Próximo
