

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Triage-CVE-2021-44228-Log4Shell-Log4j- — O objetivo é fazer a triagem de ataques conhecidos e aprender como as equipes de segurança respondem rapidamente. | Kitploit
Ferramentas/GitHubGitHub/probablysecure/triage-cve-2021-44228-log4shell-log4j-
Análise de VulnerabilidadesAprendizado e EducaçãoResposta a IncidentesLabs e Prática
GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

Triage-CVE-2021-44228-Log4Shell-Log4j-

O objetivo é fazer a triagem de ataques conhecidos e aprender como as equipes de segurança respondem rapidamente.

Ver Repositório
26há 4 mesesAinda não revisado
Compartilhar

Triagem: CVE-2021-44228 (Log4Shell / Log4j)

Neste laboratório, o objetivo era fazer a triagem de outra vulnerabilidade real e bem conhecida, a Log4Shell, uma das vulnerabilidades mais exploradas dos últimos anos, devido à grande disseminação da biblioteca afetada em softwares empresariais.

Passo 1: Abrir o CVE no NVD

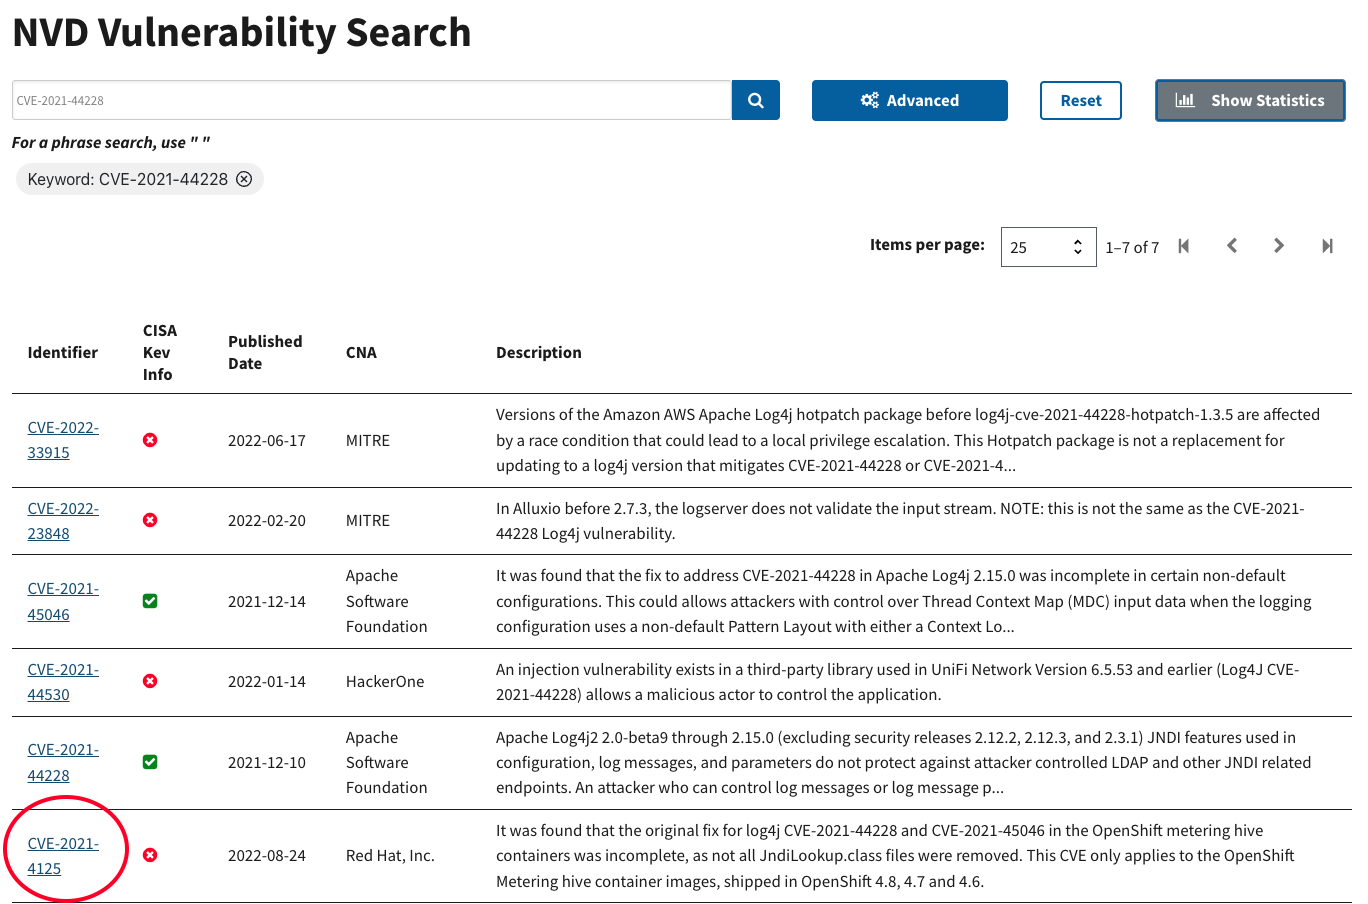
Eu fui ao National Vulnerability Database e pesquisei o CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

Eu pesquisei por CVE-2021-44228 e abri a página de resultados.
imagem

Passo 2: Identificar o ativo e a exposição

Depois de ler a descrição, respondi algumas perguntas básicas para entender o que está realmente em risco:

  • Que tipo de software é afetado? Apache Log4j2, versões 2.0-beta9 até 2.15.0
  • Onde esse software normalmente é executado? Em um servidor
  • O que o torna arriscado em ambientes empresariais? Os atacantes podem executar código arbitrário usando JNDI para alcançar um servidor LDAP controlado pelo atacante

Passo 3: Registrar a pontuação base CVSS e a string de vetor

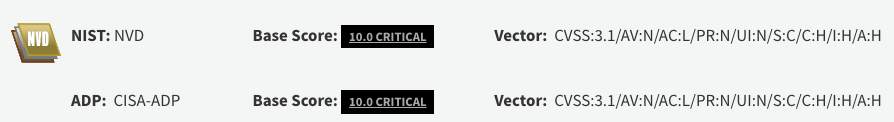
Encontrei a pontuação CVSS e a string de vetor listadas na página:
imagem

Passo 4: Detalhar a string de vetor

Examinei a string de vetor parte por parte para ver o que cada componente realmente significava:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
  • Vetor de Ataque - Rede
  • Complexidade de Ataque - Baixa
  • Privilégios Necessários - Nenhum
  • Interação do Usuário - Nenhuma
  • Escopo - Alterado
  • Confidencialidade - Alta
  • Integridade - Alta
  • Disponibilidade - Alta

Essa é praticamente a pior string de vetor possível: nenhum privilégio necessário, nenhuma interação do usuário, acessível pela rede e ainda pode afetar sistemas fora do próprio componente vulnerável (Escopo: Alterado). Essa combinação é parte do motivo pelo qual a Log4Shell foi tratada como uma questão tão urgente e generalizada quando foi divulgada.

Passo 5: Encontrar a categoria CWE

Eu verifiquei a seção Weakness Enumeration na página do NVD para este CVE.

A CWE listada é CWE-917: Improper Neutralization of Special Elements used in an Expression Language Statement. Em termos simples, isso significa que o software recebe uma entrada e a avalia como parte de uma expressão sem verificá-la adequadamente antes, o que permitiu que atacantes inserissem consultas JNDI maliciosas por meio de mensagens de log normais.
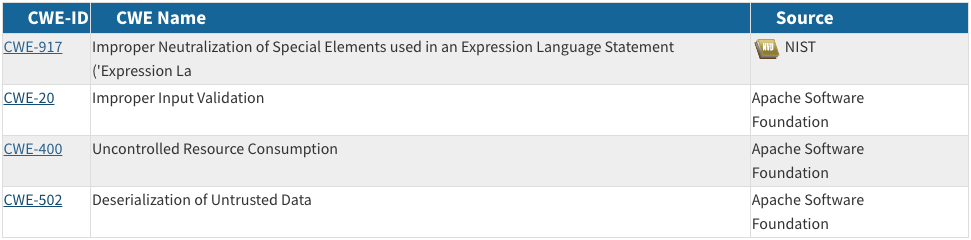
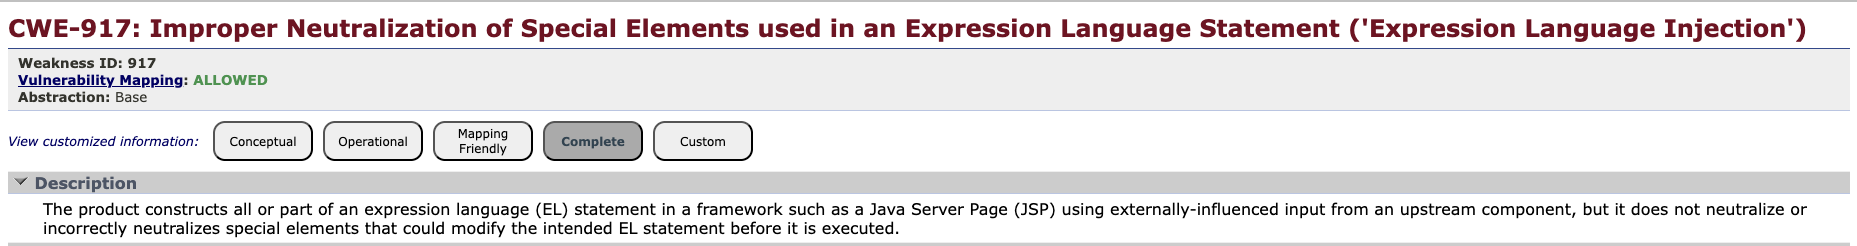
imagem imagem

Passo 6: Responder a uma questão de risco

Eu considerei se trataria isso como risco maior ou menor em dois cenários diferentes.

Cenário 1: O software vulnerável está ativo e acessível. Risco maior. Essa vulnerabilidade permite que um atacante acesse e modifique declarações EL (Expression Language), afetando diretamente a confidencialidade e a integridade.

Cenário 2: O software vulnerável está instalado em uma máquina desligada e inacessível. Risco menor. Se o software vulnerável não puder ser acessado de forma alguma, a confidencialidade e a integridade permanecem intactas, já que não há como um atacante interagir com ele.

Conclusão

Dentre os CVEs em que fiz a triagem até agora, este se destacou pela pouca coisa que um atacante precisa para explorá-lo: nenhum privilégio, nenhuma interação do usuário, apenas acesso à rede, somado ao fato de que a vulnerabilidade poderia afetar sistemas além do próprio componente. É um bom exemplo de por que a Log4Shell causou uma correria tão generalizada na indústria quando foi divulgada.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




