

Wireshark
 wireshark/wireshark
Repositório de código oficial do Wireshark. Você pode ajudar a manter os lançamentos doando em https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6k
wireshark/wiresharkRepositório de código oficial do Wireshark. Você pode ajudar a manter os lançamentos doando em https://wiresharkfoundation.org/donate/.

 onekey-sec/unblob
Extrair arquivos de qualquer formato de contêiner
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
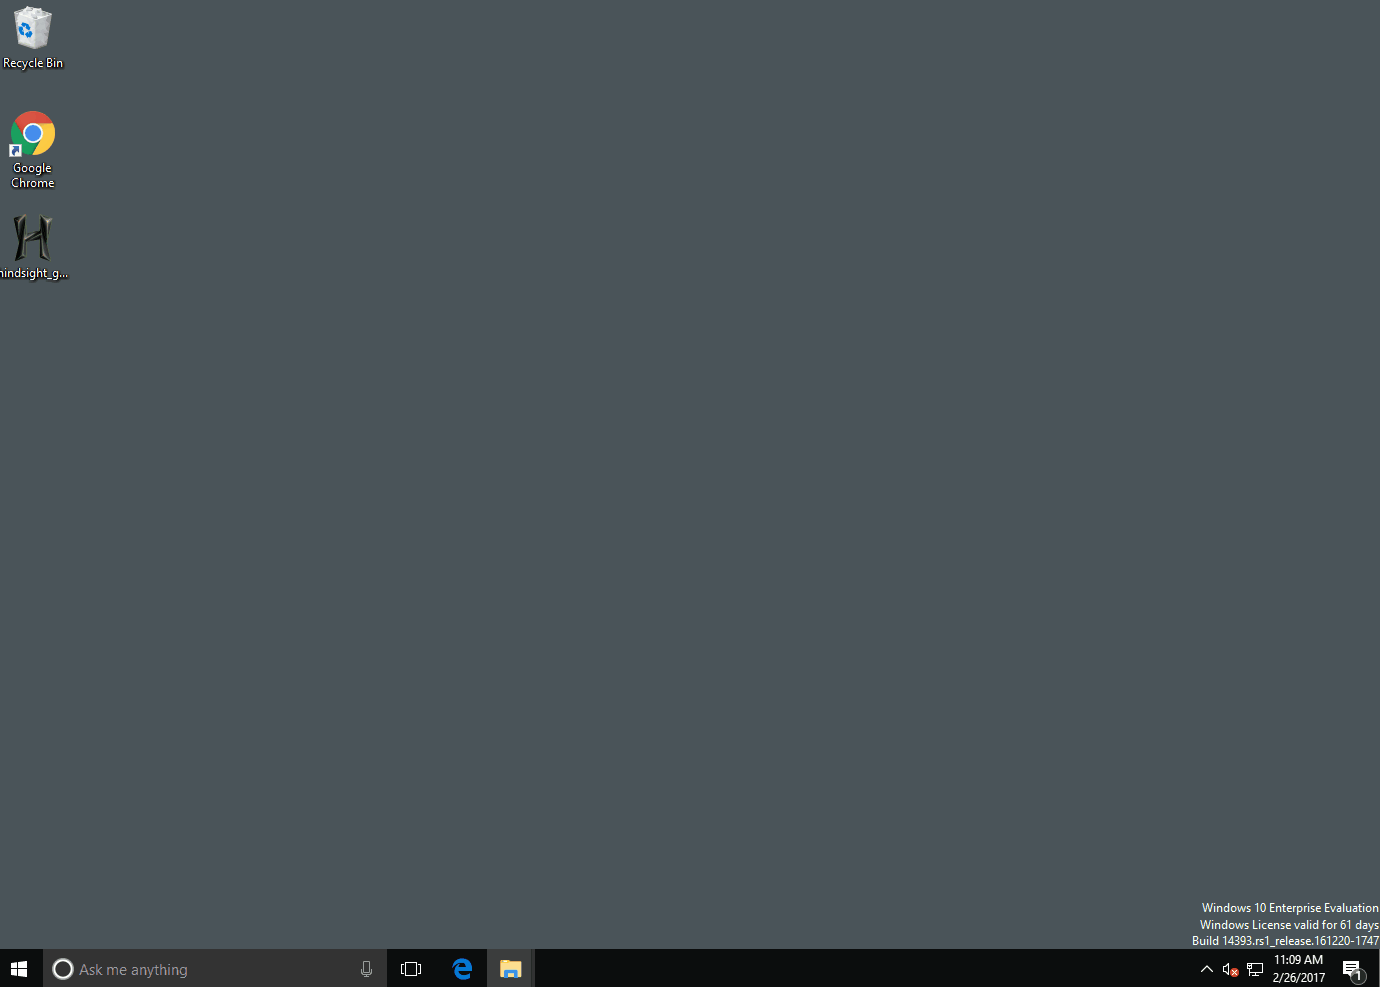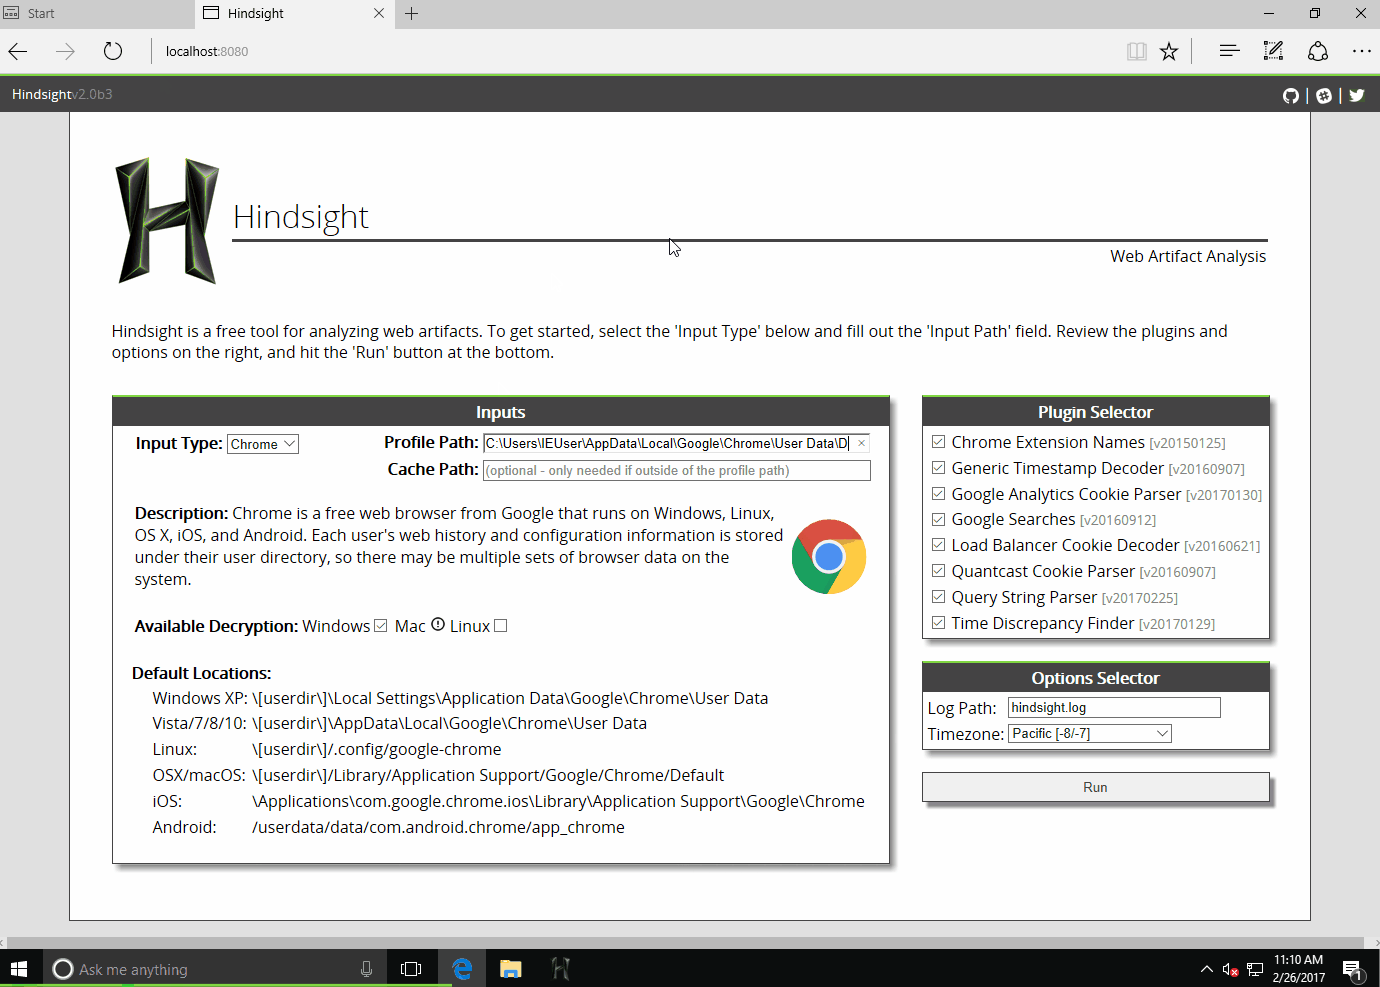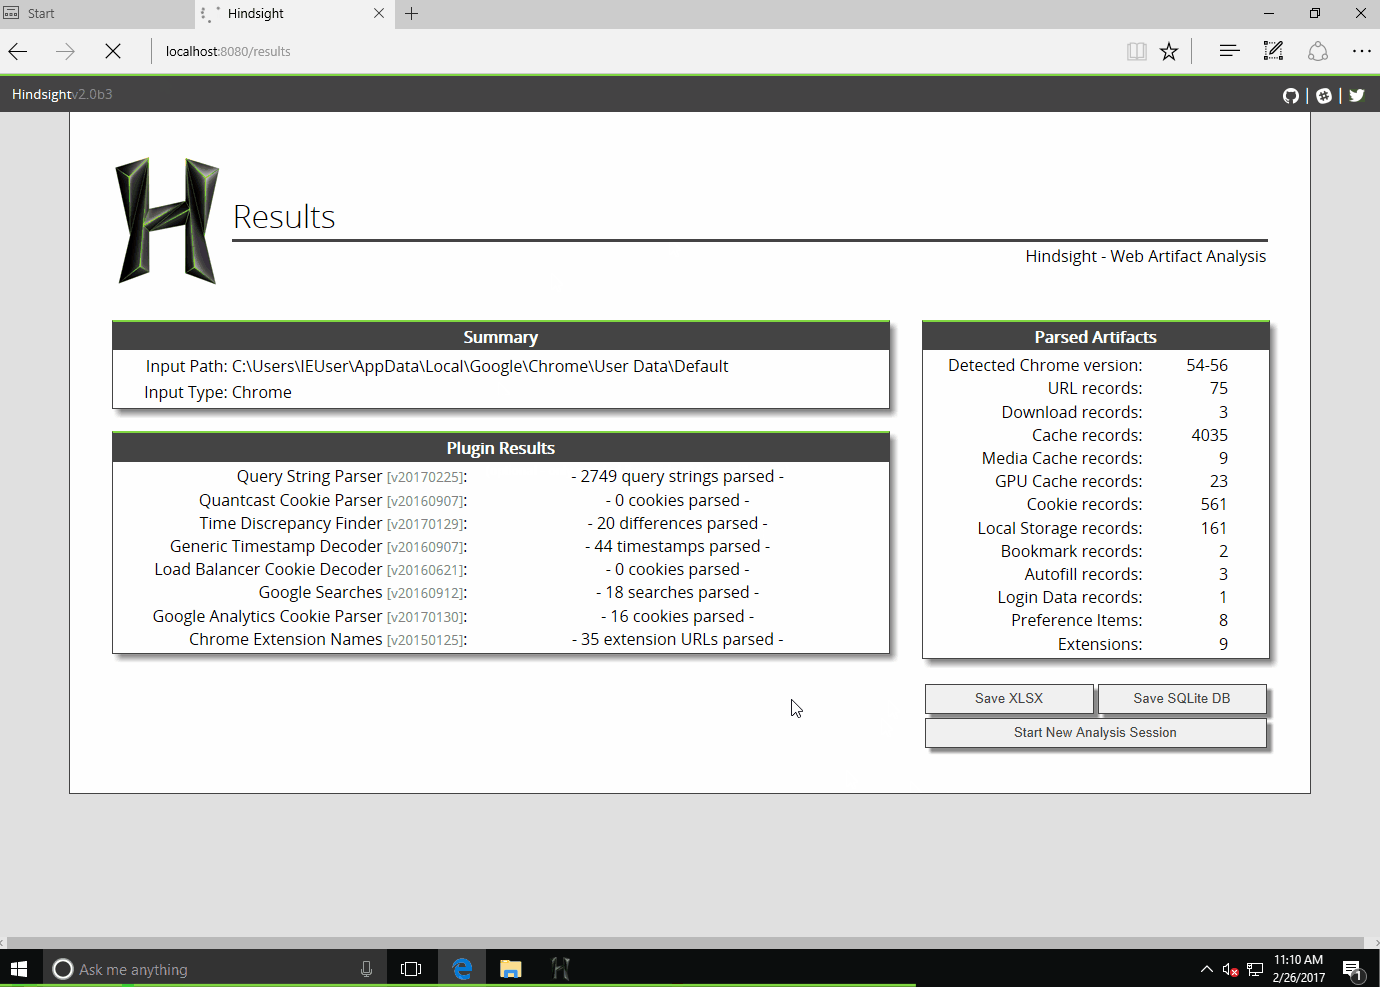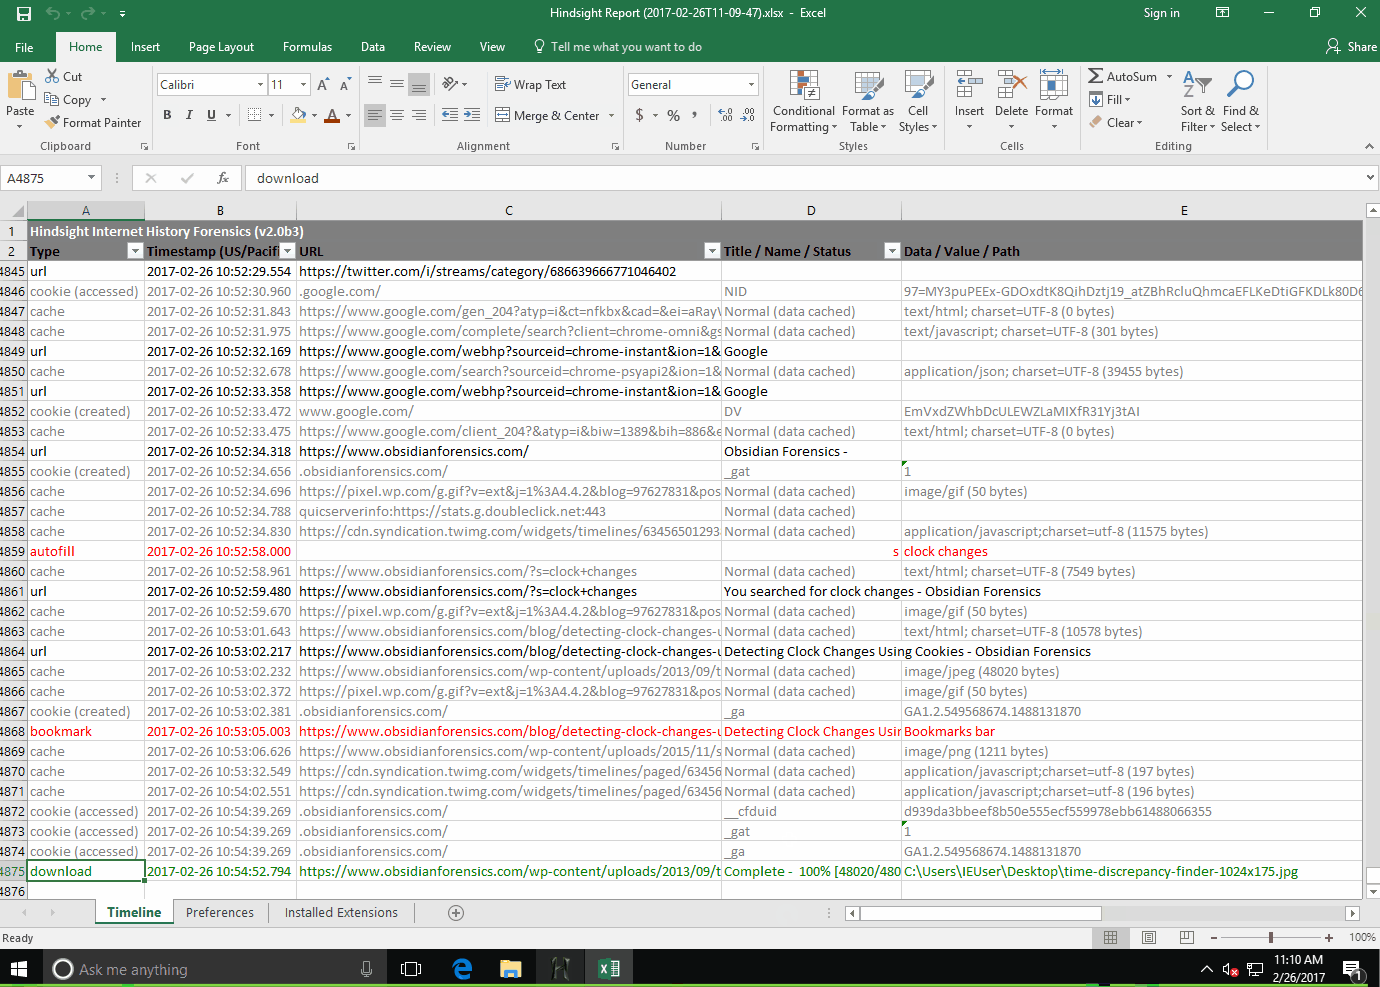 ryandfir/hindsight
Ferramenta forense para navegadores para Google Chrome, outros navegadores baseados em Chromium e Mozilla Firefox
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 omerbenamram/evtx
Um analisador rápido (e seguro) para o formato Windows XML Event Log (EVTX)
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 the-tcpdump-group/tcpdump
o dissecador de rede TCPdump
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 stanfrbd/cyberbro
Uma aplicação simples que extrai seus IoCs de uma entrada de lixo e verifica sua reputação usando vários serviços de CTI.
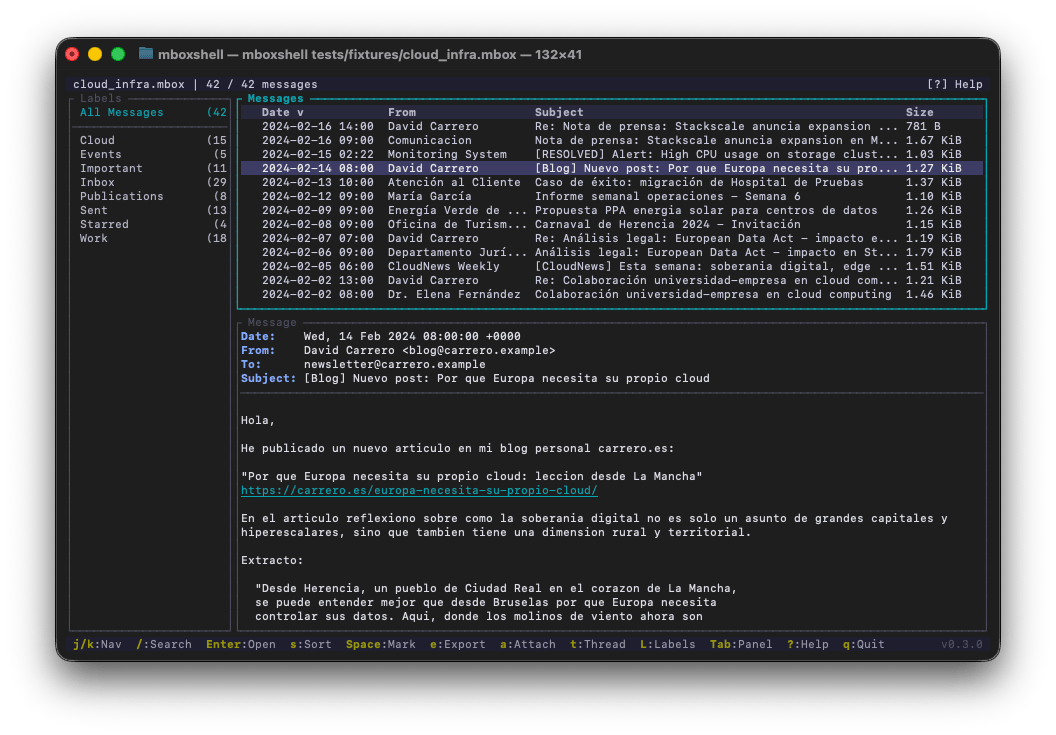 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 winsiderss/systeminformer
Monitor de sistema Windows em tempo real com análise avançada de processos, rede e disco, depuração de rastreamento de pilha, detecção de malware e…
 arkime/arkime
Arkime é um sistema de código aberto, em larga escala, de captura completa de pacotes, indexação e banco de dados.
 horsicq/detect-it-easy
Programa para determinar tipos de arquivos para Windows, Linux e MacOS.
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 kevoreilly/capev2
Extração de Configuração e Payload de Malware