
osint_toolkit
 dev-lu/osint_toolkit
Plataforma de código aberto para analistas de cibersegurança com muitos recursos para inteligência de ameaças e engenharia de detecção.
ioc-managementosintvulnerability-analysis+6
933
dev-lu/osint_toolkitPlataforma de código aberto para analistas de cibersegurança com muitos recursos para inteligência de ameaças e engenharia de detecção.
 damianofalcioni/ip-biter
IP-Biter: O Framework de Rastreamento de E-mail Amigável para Hackers (mas não apenas)
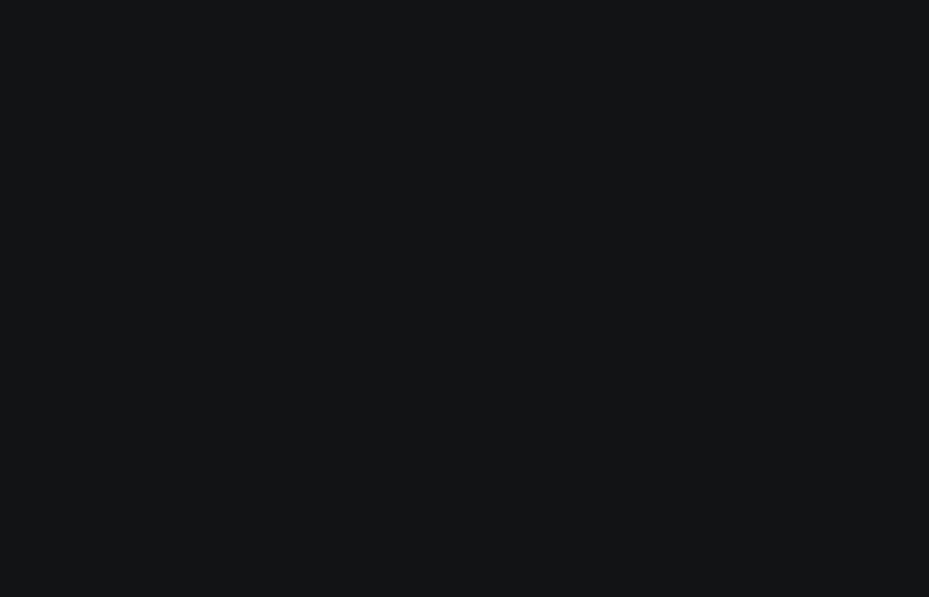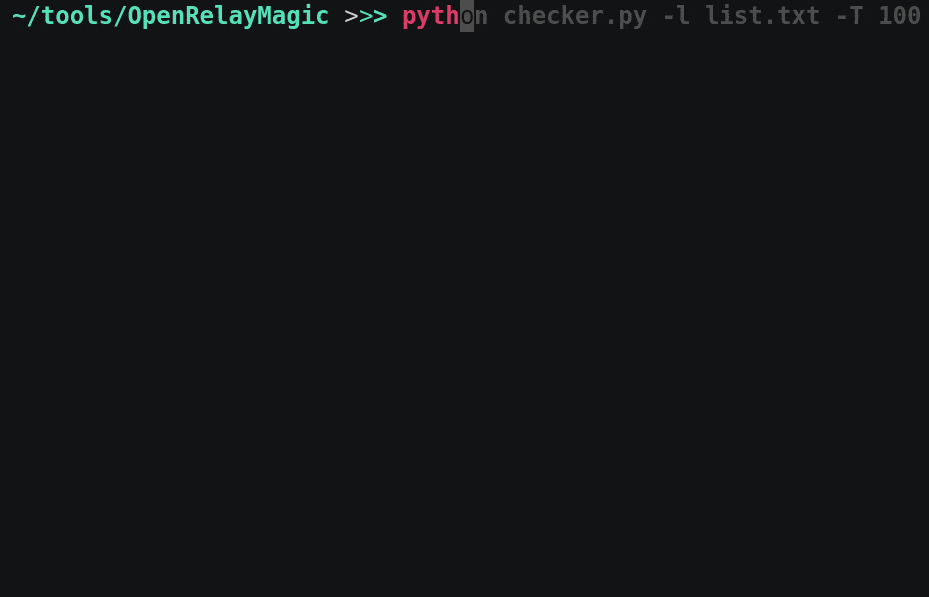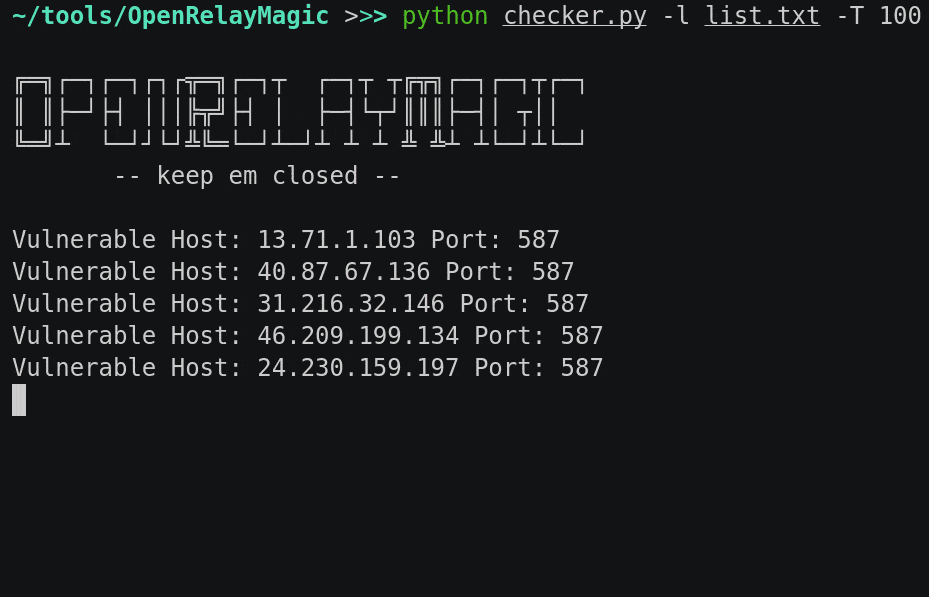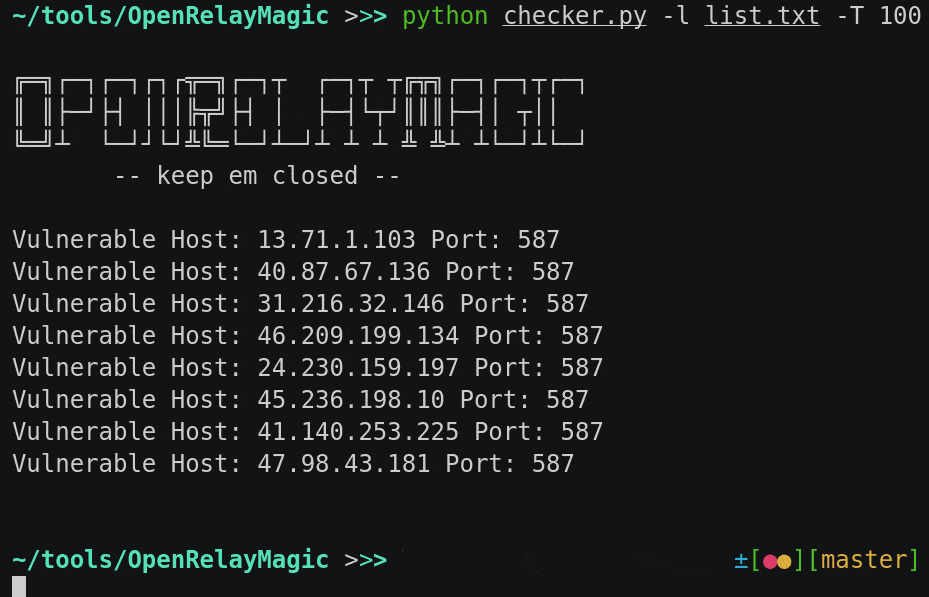 bl4ckmamb4/openrelaymagic
Ferramenta para encontrar servidores SMTP vulneráveis a relay aberto.
 portswigger/css-the-bomb-inside-your-inbox
Todos os materiais para a palestra de Gareth Heyes na Black Hat: CSS: a bomba dentro da sua caixa de entrada.
 noxxi/p5-ssl-tools
Scripts Perl para análise de SSL/TLS: verificar suporte a protocolos e cifras, validar certificados, testar OCSP e detectar Heartbleed em endpoints…
 sublime-security/ics-phishing-toolkit
Ferramenta de código aberto para combater phishing ICS (convites de calendário maliciosos)
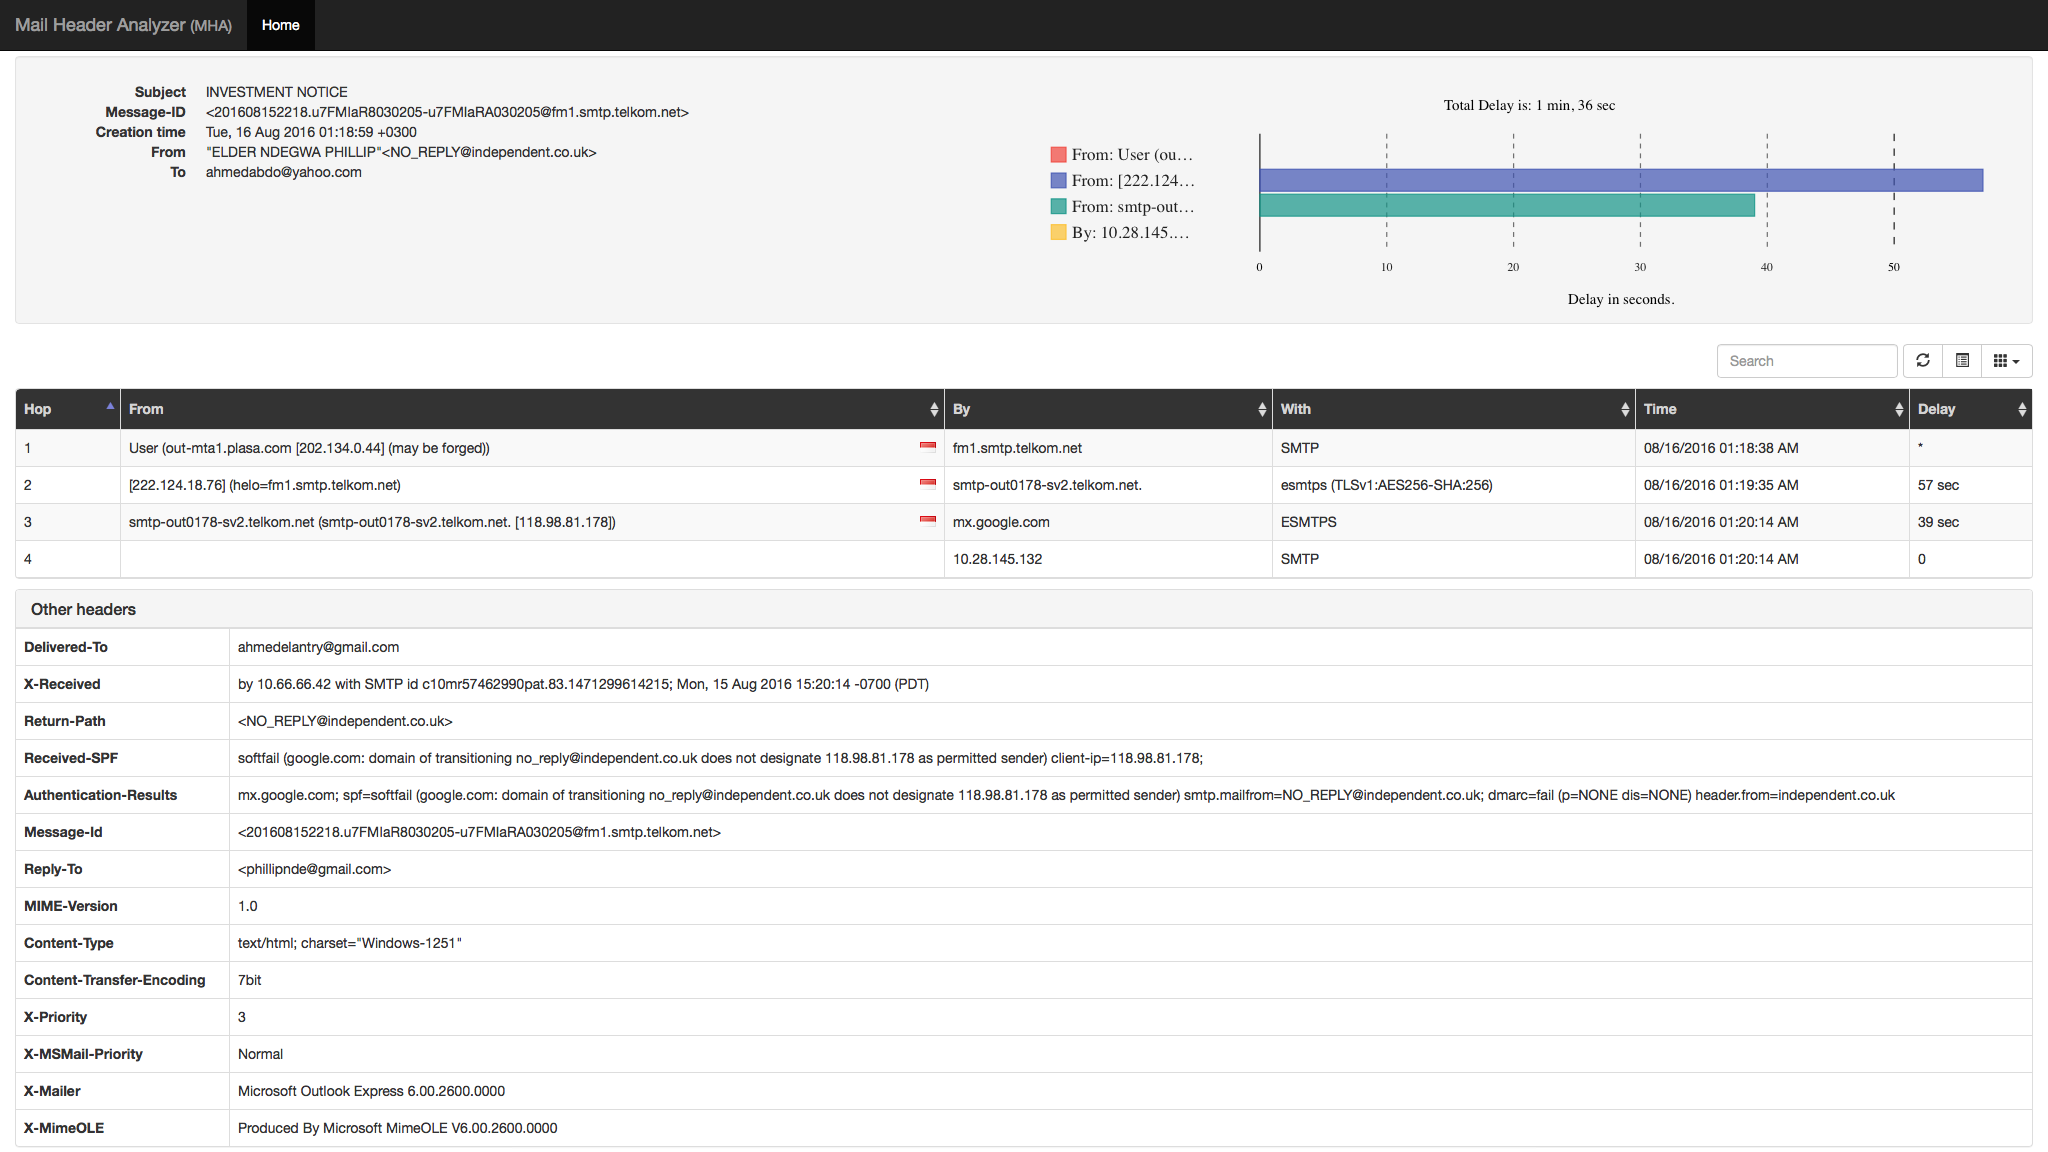 cyberdefenders/email-header-analyzer
Analisador de Cabeçalhos de E-mail
 randomaccess3/awesome-bec
Repositório de informações de ataque e defesa para investigações de Business Email Compromise
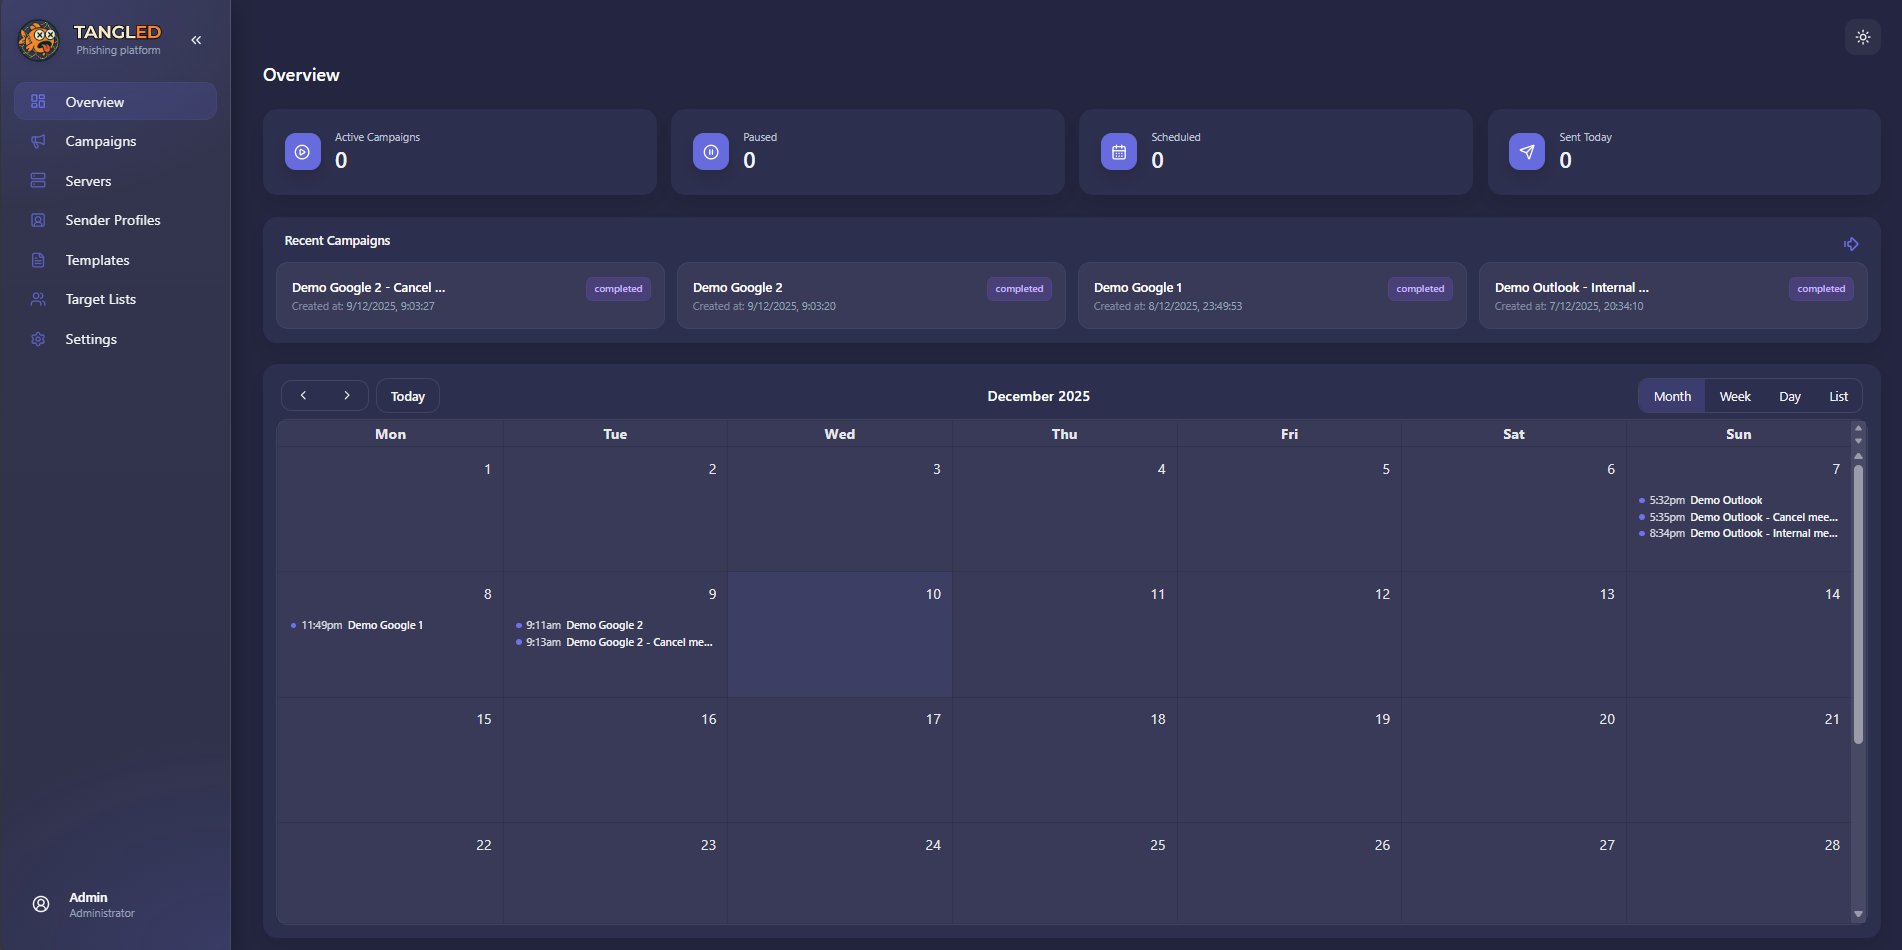 ineesdv/tangled
Plataforma de segurança ofensiva de código aberto para conduzir campanhas de phishing que arma o processamento automático de eventos iCalendar.
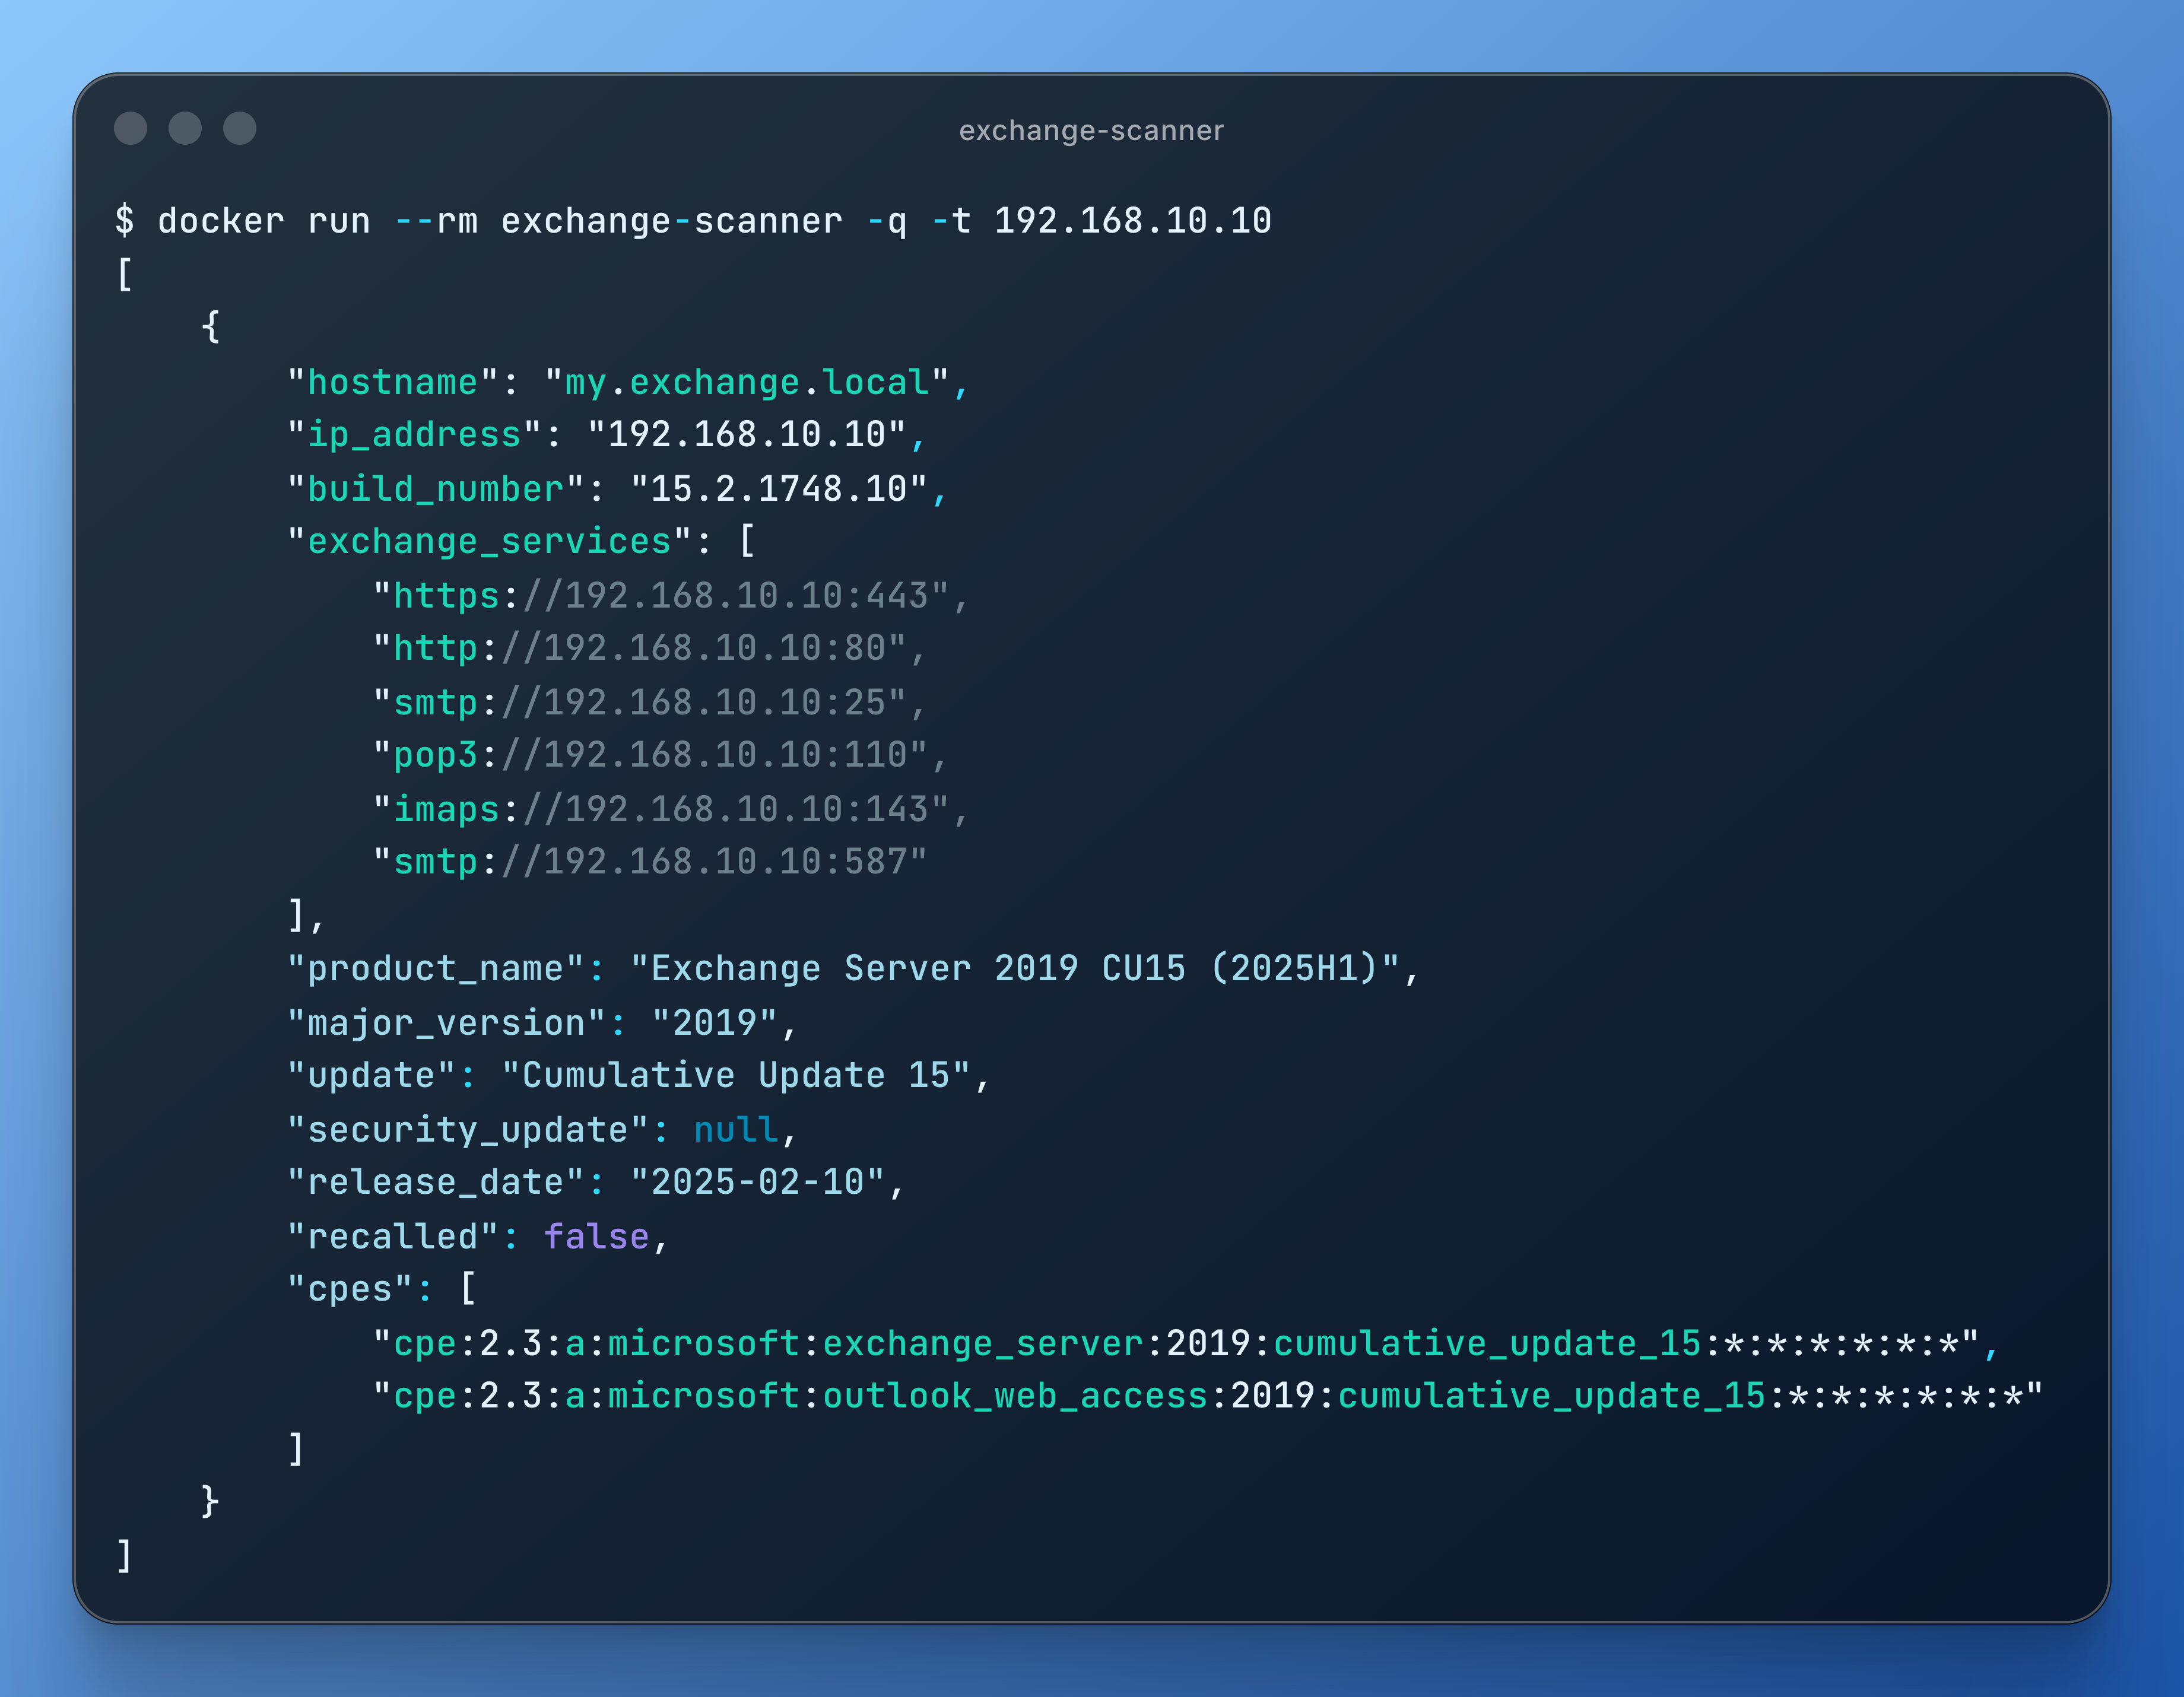 bishopfox/exchange-scanner
Identifique servidores Microsoft Exchange expostos publicamente e determine suas versões de software
 black-scorp10/email-vulnerability-checker
Verificador automatizado de configuração SPF e DMARC que identifica vulnerabilidades de falsificação de e-mail em domínios únicos ou em massa usando…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Servidor de email Java modular que suporta IMAP, SMTP, POP3 e JMAP com implantação em Docker, arquitetura distribuída e gerenciamento via CLI para…
 jb-selfcompany/tyr
E-mail P2P verdadeiro sobre a Yggdrasil Network para Android
 eksperience/knockoutlook
Ferramenta em C# para operações de red team que extrai contatos, metadados de caixa de correio e pesquisa e-mails através do objeto COM do Outlook,…
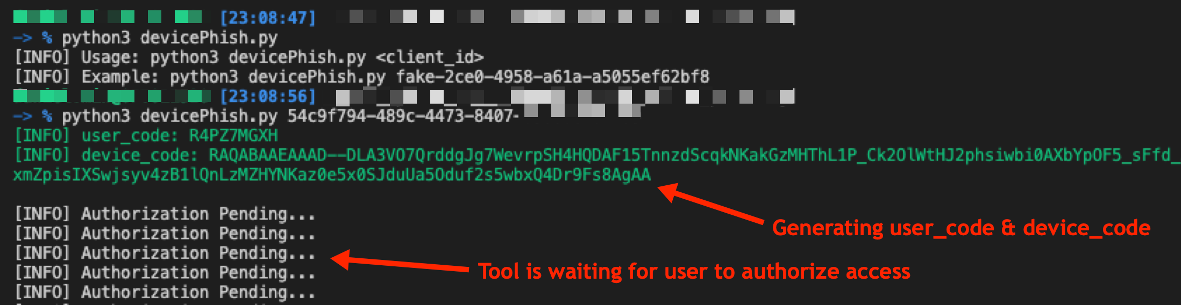 optiv/microsoft365_devicephish
Um script de prova de conceito para conduzir um ataque de phishing abusando do Fluxo de Autorização OAuth do Microsoft 365
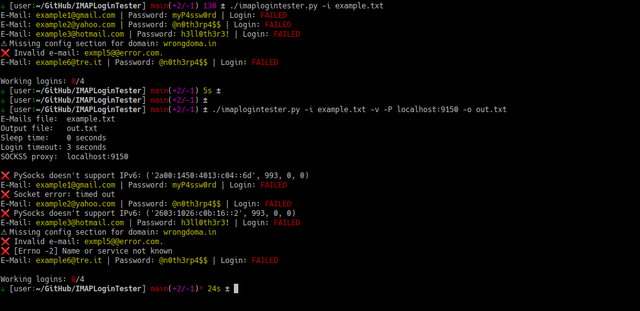 rm1984/imaplogintester
Um script Python simples que lê um arquivo de texto com muitos e-mails e senhas, e tenta verificar se essas credenciais são válidas tentando fazer…
 crowdstrike/owassrf
Utilitário de validação em PowerShell para a cadeia de vulnerabilidades OWASSRF do Exchange (CVE-2022-41040/CVE-2022-41080), visando SSRF do Outlook…
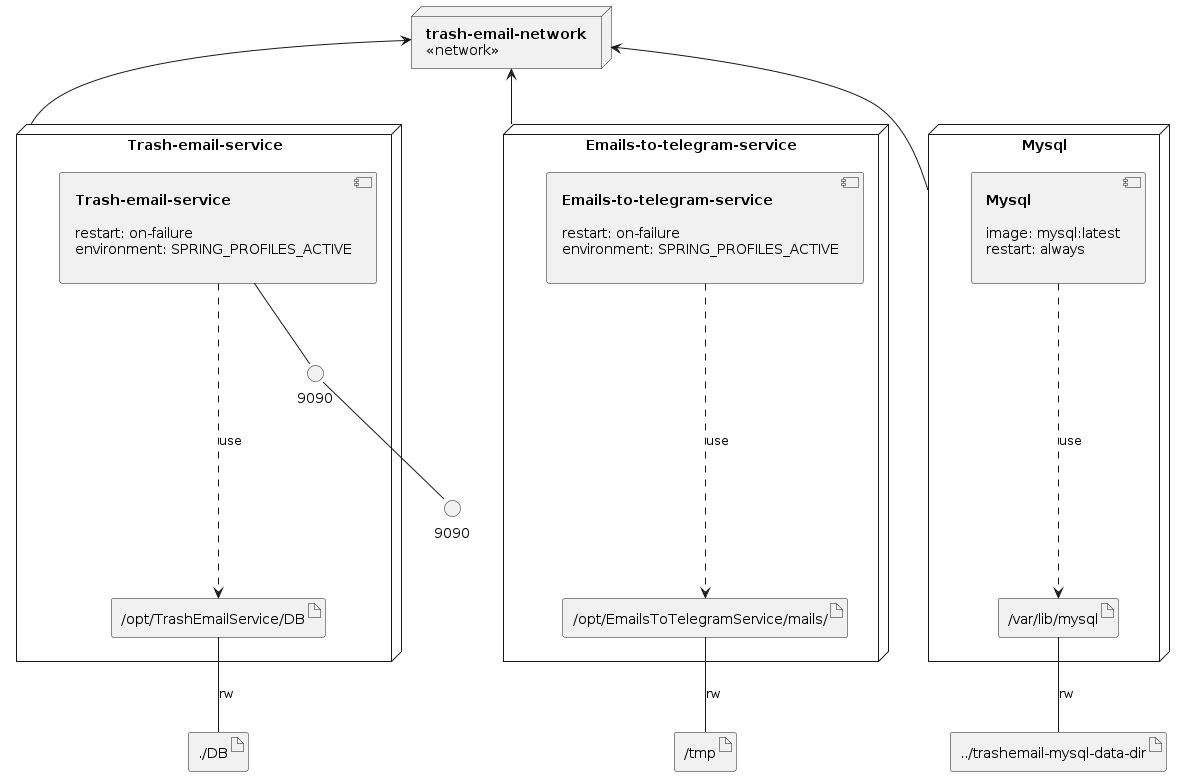 rosehgal/trashemail
Um bot de e-mail descartável hospedado no Telegram; Extremamente amigável à privacidade; Orgulhosamente hospedado para a comunidade.