IP-Biter - Framework
O Framework de Rastreamento Amigável para Hackers
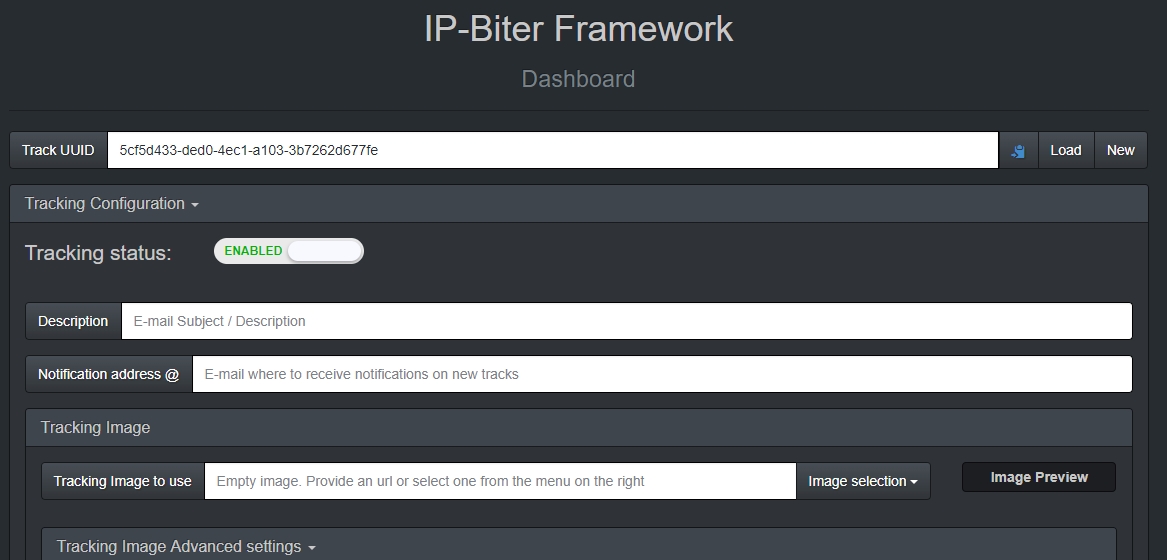
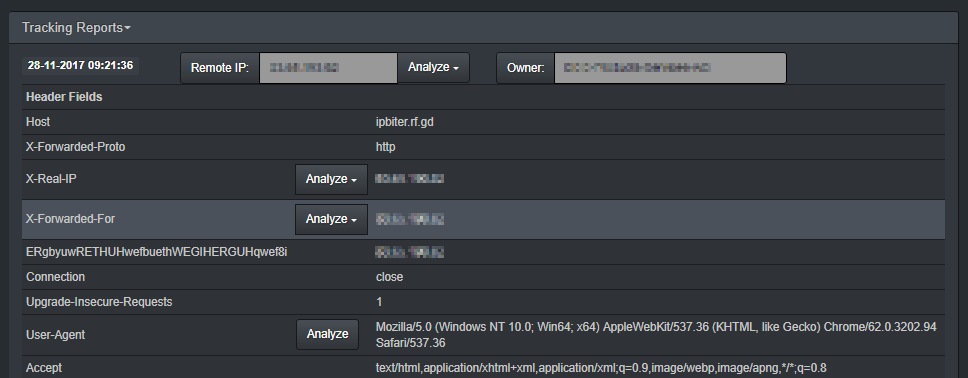
IP-Biter é um framework de rastreamento open source, fácil de implantar, que gera imagens e links de rastreamento altamente configuráveis e únicos para incorporar em e-mails, sites ou sistemas de chat e visualizar, em um dashboard amigável para hackers, relatórios altamente detalhados dos usuários rastreados que visualizam a imagem ou abrem os links.
Funcionalidades
- Geração de imagem de rastreamento altamente configurável
- Geração de links de rastreamento
- Rastreamento oculto e não reconhecível do ponto de vista do alvo
- Dashboard Integrado
- Dashboard de Visão Geral Integrada (Apenas Admin)
- Prevenção de auto-rastreamento
- Possibilidade de parar e iniciar o rastreamento a qualquer momento
- Possibilidade de ocultar o Dashboard e proteger seu acesso com senha
- Relatórios de rastreamento ao vivo do Dashboard
- Relatórios de rastreamento entregues ao vivo para um endereço de e-mail configurável e chat do Telegram
- Diferentes serviços de análise de IP
- Serviço de análise de User-Agent
- Serviço de encurtamento de URL integrado
- Arquivo PHP AllInOne
- Não necessita de banco de dados
- Código Aberto
...e muitos e muitos mais!
Experimente!
Começando
Implementar IP-Biter
- Copie o ipb.php no seu servidor PHP e opcionalmente crie um arquivo .htaccess conforme descrito nas próximas notas de segurança.
- Alguns parâmetros configuráveis estão disponíveis nas primeiras linhas PHP não comentadas do arquivo ipb.php, identificadas pelo comentário "START CONFIGURATION SECTION".
Acessar o Dashboard
- Acesse o dashboard através de ipb.php?op=$dashboardPage (substituindo $dashboardPage pelo seu valor efetivo).
- $dashboardPage é a variável PHP definida na "START CONFIGURATION SECTION" do arquivo ipb.php. O valor padrão é "dashboard", então a URL padrão é
ipb.php?op=dashboard.
- Se a variável PHP $dashboardPage estiver vazia, você pode acessar o dashboard através da URL
ipb.php.
- Se a variável PHP $dashboardPageSecret não estiver vazia, uma página de login aparecerá solicitando o valor de $dashboardPageSecret.
Criar uma nova configuração
- Quando o dashboard é aberto sem parâmetros, uma nova configuração é criada.
- Outra nova configuração vazia pode ser gerada clicando no botão "Novo".
- Opcionalmente, forneça e-mails e token do Bot do Telegram e chat id onde deseja ser notificado.
- Nota do Telegram: Para obter um token, crie um Bot do Telegram seguindo as instruções em https://core.telegram.org/bots/features#botfather.
- Nota do Telegram: Para obter um chat id, inicie um novo chat com seu bot, depois abra
https://api.telegram.org/bot<token>/getUpdates substituindo <token> pelo token do seu bot. Você encontrará seu chat id em result/message/chat/id do JSON retornado. Mais instruções para grupos ou tópicos chat id podem ser encontradas neste Gist.
- Configure a imagem de rastreamento e as configurações avançadas, se necessário.
- É possível deixar a url da imagem original vazia. Neste caso, uma imagem vazia será usada.
- Adicione links de rastreamento, se necessário.
- É possível deixar o link original vazio. Neste caso, o link gerará uma página 404.
- Salve a configuração
- Distribua a imagem gerada ou os links para iniciar o rastreamento.
- Você pode clicar no botão de copiar e colar em um editor de e-mail HTML rico, como o gmail.
- NOTA: Se você tentar abrir a imagem ou os links gerados, mas tiver no mesmo navegador a página do dashboard aberta e carregada, sua requisição não será rastreada (funcionalidade de prevenção de auto-rastreamento).
Carregar uma configuração existente
- Quando o dashboard é aberto com o parâmetro "uuid", a configuração associada é carregada.
- Outra configuração pode ser carregada colando o "Track UUID" no campo relativo do dashboard e clicando no botão "Carregar".
- Os relatórios serão automaticamente visualizados na seção "Tracking Reports" do dashboard.
Página de Visão Geral do Admin
- Acesse a página Admin através de ipb.php?op=$adminPage (substituindo $adminPage pelo seu valor efetivo).
- $adminPage é a variável PHP definida na "START CONFIGURATION SECTION" do arquivo ipb.php. O valor padrão é "admin", então a URL padrão é
ipb.php?op=admin.
- Se a variável PHP $adminPage estiver vazia, a página admin não estará disponível.
- Se a variável PHP $adminPageSecret não estiver vazia, uma página de login aparecerá solicitando o valor de $adminPageSecret.
- Todas as configurações definidas serão visualizadas em uma tabela.
Notas de Segurança
- Altere os nomes das pastas e a página do dashboard na seção de configuração para melhorar a segurança.
- Adicione as seguintes linhas ao arquivo .htaccess para negar o acesso às pastas "configs" e "reports":
DirectoryIndex ipb.php
<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteRule ^(configs/|reports/|error.log) - [F]
</IfModule>
DEMO ao Vivo
Dê uma olhada na DEMO.
Me apoie <3

 damianofalcioni/ip-biter







