
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Exploração de Binários — Ferramentas | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
415 resultados
etaHEN preview

etaHEN

GitHubetahen/etahen

Payload de habilitação de homebrew para PS5 que oferece recursos de pós-exploração: carregamento de plugins/payloads personalizados, suporte a…
privilege-escalationexploitationpost-exploitation+3
792
há 5 meses
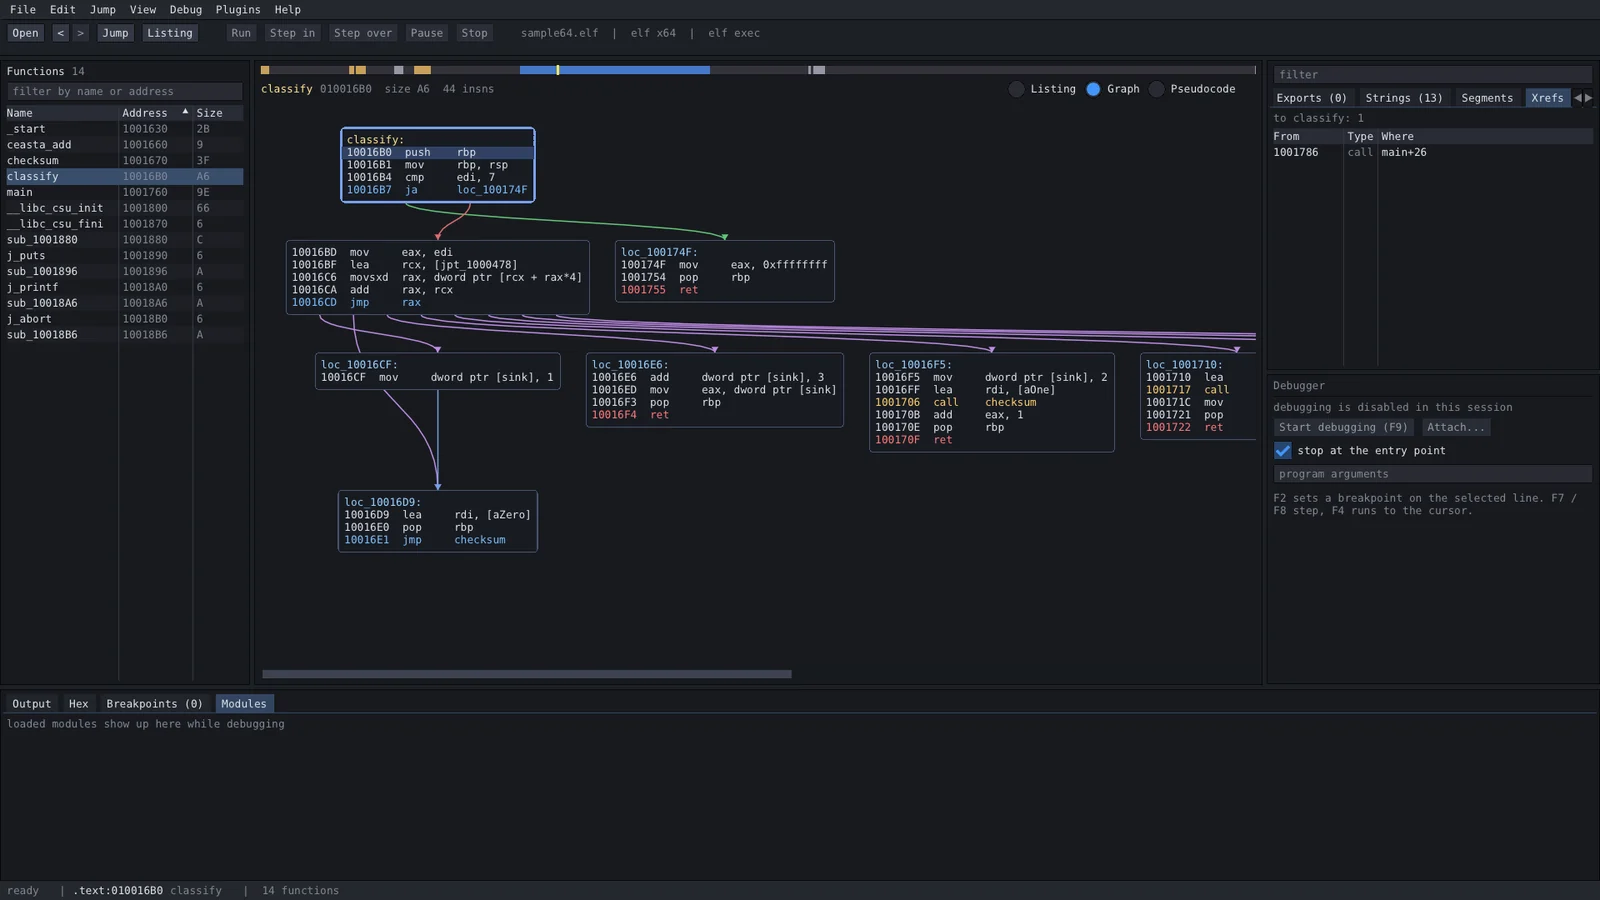
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
169há 22 dias
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Depurador em nível de kernel do Windows com interface estilo OllyDbg/IDA, breakpoints de software e hardware, símbolos PDB, descompilador e 17…

static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48há 4 meses
Pentest-Windows preview

Pentest-Windows

GitHubitm4n/pentest-windows

Coleção de pesquisas sobre internals do Windows e técnicas de exploração abrangendo escalonamento de privilégios, abuso de tokens e truques de…
privilege-escalationexploitationreverse-engineering+6
132há 1 mês
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
42há 15 dias
REx-skill preview

REx-skill

GitHubtihanyin/rex-skill

REx@Skill - Habilidade de Execução de Engenharia Reversa Agêntica para descoberta de vulnerabilidades em binários

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
112há 25 dias
KDU preview

KDU

GitHubhfiref0x/kdu

Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8khá 19 dias
PS5-IPV6-Kernel-Exploit preview

PS5-IPV6-Kernel-Exploit

GitHubcryptogenic/ps5-ipv6-kernel-exploit

Um exploit de kernel experimental baseado em webkit (Arb. R/W) para o PS5 em <= 4.51FW
embedded-systems-securityprivilege-escalationvulnerability-analysis+4
925há 2 anos
CTFs preview

CTFs

GitHubadamkadaban/ctfs

CTF Cheat Sheet + Writeups / Arquivos para alguns dos CTFs de Segurança que fiz

osintreverse-engineeringforensics+9
847há 11 meses
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1khá 9h 54m
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…
exploit-frameworksvulnerability-analysisreverse-engineering+6
96há 6 meses
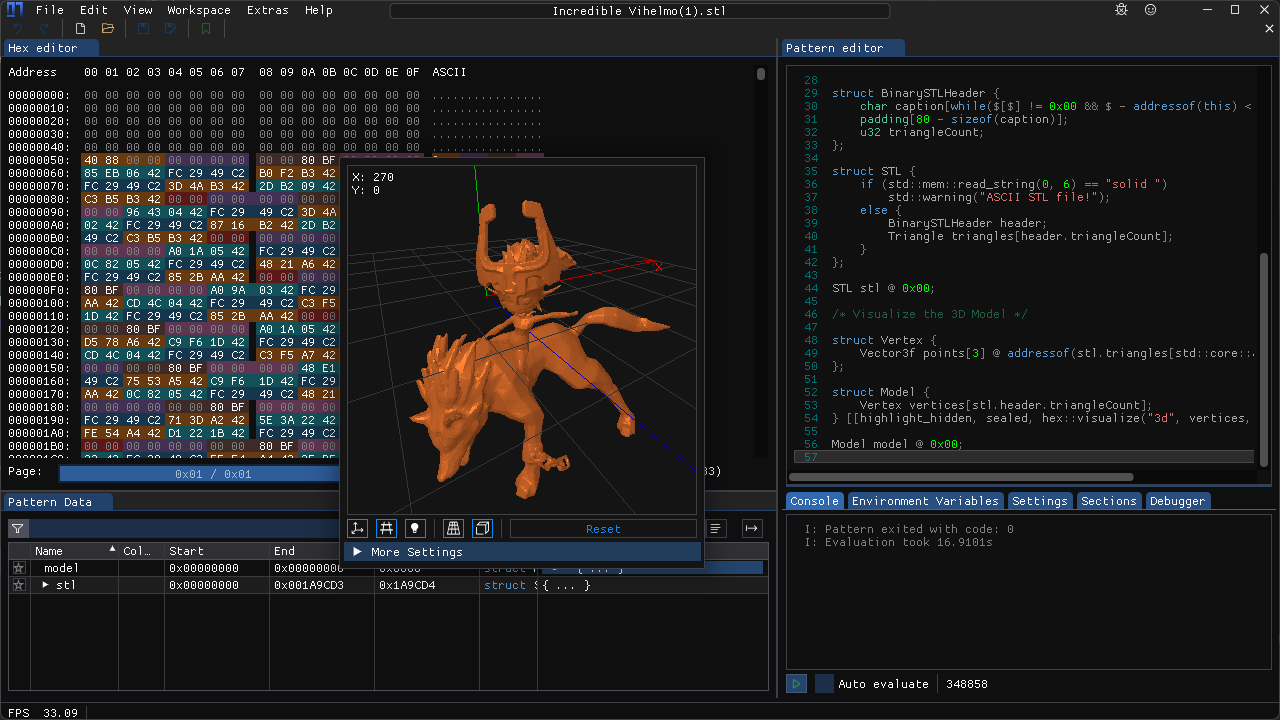
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.

static-analysismemory-forensicshash-analysis+10
54.4khá 10 dias
radare2 preview

radare2

GitHubradareorg/radare2

Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
android-securityembedded-systems-securitystatic-analysis+16
24.5khá 8h 23m
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Webinars técnicos sobre engenharia reversa, análise de malware e proteção de software.

reverse-engineeringmalware-analysisbinary-analysis+7
148há 25 dias
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Mapeador PE reflexivo e mecanismo de module stomping reforçado contra evasão para Windows x64
defensive-toolspersistence-mechanismsreverse-engineering+7
8há 2 dias
bl_sbx preview

bl_sbx

GitHubhanakim3945/bl_sbx

itunesstored e bookassetd escape de sbx
privilege-escalationios-securityexploitation+3
324há 11 meses
ghostlock-oneplus preview

ghostlock-oneplus

GitHubjoinchang/ghostlock-oneplus

GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
android-securityprivilege-escalationexploit-frameworks+5
235há 1 mês
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Aplicação de patches e hooks no kernel Linux usando apenas uma imagem de kernel Linux sem símbolos de depuração.

android-securityembedded-systems-securityexploitation+7
1.6khá 4 dias
Anterior12…24Próximo