
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) exploit de kernel para dispositivos Android com bootloader bloqueado

Exploit de kernel para dispositivos Android com bootloader bloqueado. Obtém root temporário + instalação do KernelSU sem desbloquear o bootloader ou modificar a imagem de boot. Detecção automática em tempo de execução da versão do kernel com tabela de offsets para múltiplos dispositivos.
CVE-2026-43499 — Use-After-Free em Futex PI (Herança de Prioridade)
Afeta o kernel Linux 5.7 ~ 7.1. Corrigido nas versões estáveis 6.1.175, 6.6.140, 6.12.86. A maioria dos dispositivos Android permanece sem correção em setembro de 2026.
A syscall pselect6 copia dados de fd_set para a pilha do kernel. Quando combinada com o mecanismo de waiter do futex PI, um frame de pilha liberado pode ser reocupado como uma estrutura rt_mutex_waiter. O rebalanceamento da rb-tree durante a travessia da cadeia PI então escreve valores controlados em endereços arbitrários do kernel.
| Dispositivo | SoC | Kernel | Branch GKI | SHIFT |
|---|---|---|---|---|
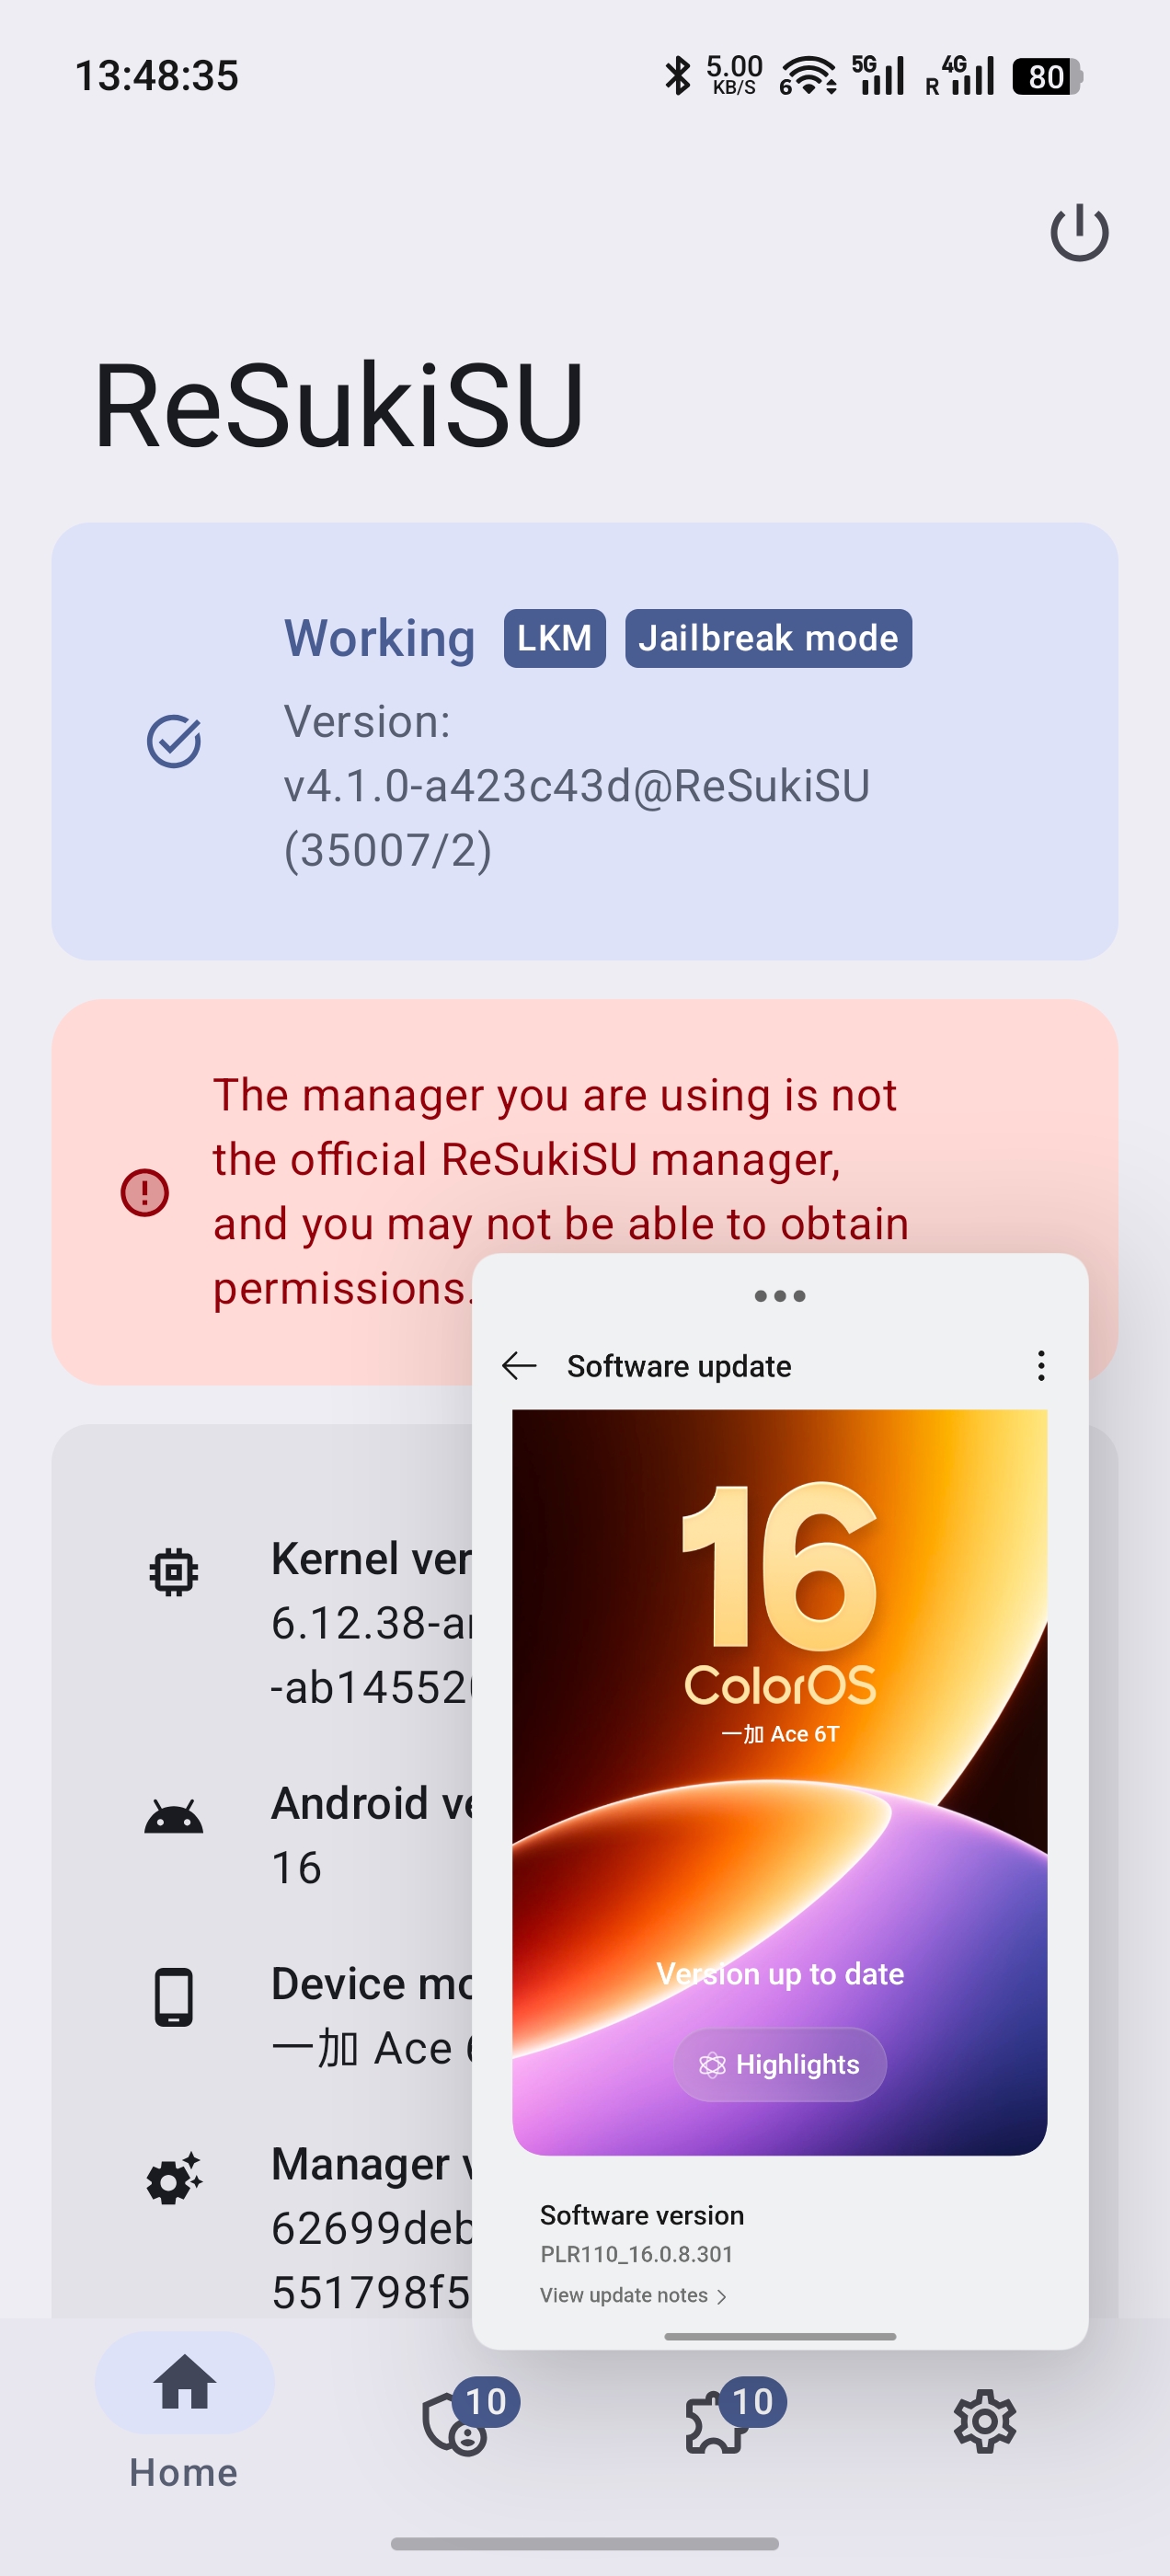
| OnePlus Ace 6T (PLR110) | SM8845 | 6.12.38 | android16-5 | 0 |
| OnePlus 15 (CPH2745/2747/2749) | SM8850 | 6.12.23 | android16-5 | 0 |
| OnePlus 15 (PLK110) | SM8850 | 6.12.58 | android16-6 | 0 |
| Xiaomi 17 (pudding) | SM8850 | 6.12.23 / 6.12.69 | android16-5 / android16-6 | 0 |
| OnePlus 13 (IN2060) | SM8750 | 6.6.89 | android15-8 | -2 |
| OPPO Pad 4 Pro | SM8750 | 6.6.89 | android15-8 | -2 |
| Dispositivo | SoC | Kernel | Observações |
|---|---|---|---|
| OnePlus 15T (PLZ110) | SM8845 | 6.12.38 | Mesmo kernel do Ace 6T |
| OPPO Reno10 Pro+ (CPH2521) | SM8475 | 5.10.236 | waiter compacto 5.10, waiter word=0 |
| Sony Xperia 1 IV (nagara) | SM8450 | 5.10.218 | waiter compacto 5.10, waiter word=0 |
| OPPO Find X9 Pro (PLG110) | D9400 | 6.12.23 | MediaTek, android16-5 |
| Vivo X200 Ultra (V2454A) | SM8750 | 6.6.89 | ashmem C, hooks tradicionais |
| Vivo X Fold3 Pro (PD2337) | SM8650 | 6.1.124 | waiter compacto 6.1, waiter word=3 |
| Vivo T4 | SM8650 | 6.1.145 | waiter compacto 6.1, waiter word=3 |
A sobreposição de pilha do pselect exige que o rt_mutex_waiter liberado caia dentro da região stack_fds controlável pelo usuário (words 0–14). Onde ele cai é determinado pelos perfis PGO/LTO do compilador, não pela versão do kernel. Veja Layout da Pilha.
| Dispositivo | SoC | Kernel | Causa Raiz |
|---|---|---|---|
| OPPO Find X9 Ultra | SM8750 | 6.12.58 | PGO elimina do_futex → waiter word=14 |
| OnePlus 15 (PLK110) | SM8850 | 6.12.69 | PGO faz inline de do_futex → waiter word=20 |
| OnePlus 12 | SM8650 | 6.1.141 | PGO faz inline de do_futex → waiter word=13/19 |
| OnePlus 13R / Ace 5 | SM8650 | 6.1.x | OPLUS 6.1: waiter word=13 |
| realme RMX5070 | SM6650 | 6.1.141 | OPLUS 6.1: waiter word=13 |
| OPPO Pad 5 (OPD2502) | MT6878 | 6.1.134 | OPLUS 6.1: waiter word=13 |
| Motorola Edge 60 Fusion | MT6878 | 6.1.145 | Não-OPLUS 6.1: mesmo resultado |
| iQOO Neo 10 CN | SM8650 | 6.1.84 | frame de do_futex 0xD0 → waiter word=-11 |
| OPPO PKW110 | — | 5.15.180 | frame de do_futex 0x140 → waiter word=-29 |
| iQOO Z9 5G | — | 5.15.178 | frame de do_futex muito grande |
| CPH2763 (OPPO) | — | 6.1.115 | OPLUS 6.1: PGO inline, waiter word=24 |
| iQOO 12 | SM8650 | 6.1.145 | 6.1: waiter word=9, task/lock em área zerada |
Nota sobre viabilidade no 6.1: Kernels OPLUS 6.1 são consistentemente inviáveis devido ao PGO fazer inline de
do_futex. No entanto, alguns kernels 6.1 não-OPLUS (vivo) mantêm a cadeia de chamadas padrão e são viáveis (vivo T4, X Fold3 Pro). A viabilidade deve ser verificada por dispositivo.
Dois caminhos de root, selecionados automaticamente com base nas capacidades do dispositivo:
Requer off_ashmem_misc_fops != 0 (ashmem C com miscdevice estático no BSS).
PI write (mode=4)  →  redirect miscdevice fops to fake fops
                   →  configfs r/w → pipe physrw (1-byte precise kernel r/w)
                   →  SELinux enforcing = 0 (single byte, no policycap corruption)
                   →  UMH: inject work_struct into system_unbound_wq
                   →  root script → ksud late-load → KSU installed
Disponível em: OnePlus 13, OPPO Pad 4 Pro, dispositivos com ashmem 5.10/6.1 C. Não disponível em ashmem Rust (6.12 GKI) — miscdevice alocado no heap.
Write 1 (mode=1)  →  SELinux enforcing = 0 (8-byte write, corrupts adjacent bytes)
Write 2 (mode=2)  →  task->cred = init_cred (uid=0, all capabilities)
Root shell         →  ksud late-load → KSU → SELinux policy fix
Após W1+W2, o exploit modifica o campo de configuração do binário da política SELinux (|= 0xC0000000 para ANDROID_NETLINK_ROUTE + GETNEIGH) e recarrega via /sys/fs/selinux/load para restaurar a conectividade de rede.
App (seccomp) → Write 1 → mini-adb TCP → adb shell: full exploit → root
O launcher de inicialização é fornecido pelo aplicativo separado GhostLock Anchor.
Com NFDS=320, core_sys_select aloca um buffer stack_fds de 256 bytes na pilha do kernel:
stack_fds:  0    5    10   14 | 15   20   25   29
            ├─in─┤─out─┤─ex──┤ ├res_in┤res_out┤res_ex┤
            ◄── USER CONTROLLED ──►│◄── KERNEL ZEROED ──►
O exploit coloca campos waiter falsos (task, lock) nos bitmaps de entrada fd_set. Para waiter aninhado 6.12 (14 palavras): palavra waiter máxima viável = 3. Para waiter compacto 5.10/6.1 (10 palavras): palavra waiter máxima viável = 7.
A posição do waiter depende da profundidade da cadeia de chamadas:
| Padrão | Cadeia de Chamadas | Viável |
|---|---|---|
| android16-5 (6.12) | sys_futex → do_futex → fwrpi | ✅ waiter word=2 |
| android16-6 (6.12.58) | sys_futex → do_futex → fwrpi | ✅ waiter word=2 |
| android16-6 (6.12.69 OPLUS) | sys_futex → fwrpi (PGO inlined) | ❌ waiter word=20 |
| android16-6 (X9 Ultra) | sys_futex → fwrpi (PGO inlined) | ❌ waiter word=14 |
| android15-8 (6.6) | sys_futex → do_futex → fwrpi | ✅ waiter word=2 (SHIFT=-2) |
| vivo 6.1 | sys_futex → do_futex → fwrpi | ✅ waiter word=3 |
| OPLUS 6.1 | sys_futex → fwrpi (PGO inlined) | ❌ waiter word=13+ |
| 5.10 OPLUS | sys_futex → do_futex → fwrpi | ✅ waiter word=0 |
Todas as escritas no kernel usam o alias do mapa linear. O bootloader escolhe kernel_phys_load, que varia por SoC:
| SoC | kernel_phys_load |
|---|---|
| SM8845 (Ace 6T, 15T) | 0xa8000000 |
| SM8750 (OnePlus 13, OPPO Pad 4 Pro) | 0xa8000000 |
| SM8650 (vivo T4, X Fold3 Pro) | 0xa8000000 |
| SM8850 (OnePlus 15, Xiaomi 17) | 0xc7800000 |
Um valor incorreto falha silenciosamente. Leia-o num dispositivo com root:
su -c 'grep -i "Kernel code" /proc/iomem' # c7810000-... → 0xc7800000
Substituir em tempo de execução: KPHYS=0xc7800000 /data/local/tmp/a/e
/data/local/tmp/a/e                        # Default (shift=0)
PSELECT_SHIFT=-2 /data/local/tmp/a/e       # OnePlus 13 (6.6)
Kernels 5.10 usam 0xffffffc008000000 (VA_BITS=39, diferente do padrão 0xffffffc080000000 do 6.x). Isso é tratado automaticamente por meio do campo kimage_text_base na entrada de offset do dispositivo.
make NDK_ROOT=/path/to/android-ndk
Ou diretamente:
