

pwndbg
 pwndbg/pwndbg
Desenvolvimento de Exploits e Engenharia Reversa com GDB e LLDB Facilitados
embedded-systems-securitystatic-analysismemory-forensics+12
pwndbg/pwndbgDesenvolvimento de Exploits e Engenharia Reversa com GDB e LLDB Facilitados
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 icsharpcode/ilspy
Decompilador .NET com suporte para geração de PDB, ReadyToRun, Metadados (&mais) - multiplataforma!
 dougwithseismic/dezlock-dump
Ferramenta de extração de esquema em tempo de execução + RTTI para Deadlock, CS2, Dota e outros (Source 2). Não requer source2gen.
 attify/firmware-analysis-toolkit
Plataforma de pesquisa de segurança de firmware que combina análise binária, rastreamento de taint e emulação em IoT, IA de borda, dispositivos…
 capstone-engine/capstone
Framework de desmontagem multiarquitetura que oferece uma API leve e thread-safe para análise de binários, engenharia reversa e pesquisa de malware…
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
 rizinorg/rizin
Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.
 krxi/asmsense
Small language model that names and describes functions in stripped x86-64 binaries, with an open dataset, baselines, and LoRA fine-tuning…
 advdebug/brovan
Emulador binário x86_64 em modo de usuário para análise de malware e engenharia reversa. Suporta PE, ELF, dumps de memória e binários brutos com…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 momo5502/sogen
🪅 Emulador de userspace para Windows e Linux
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
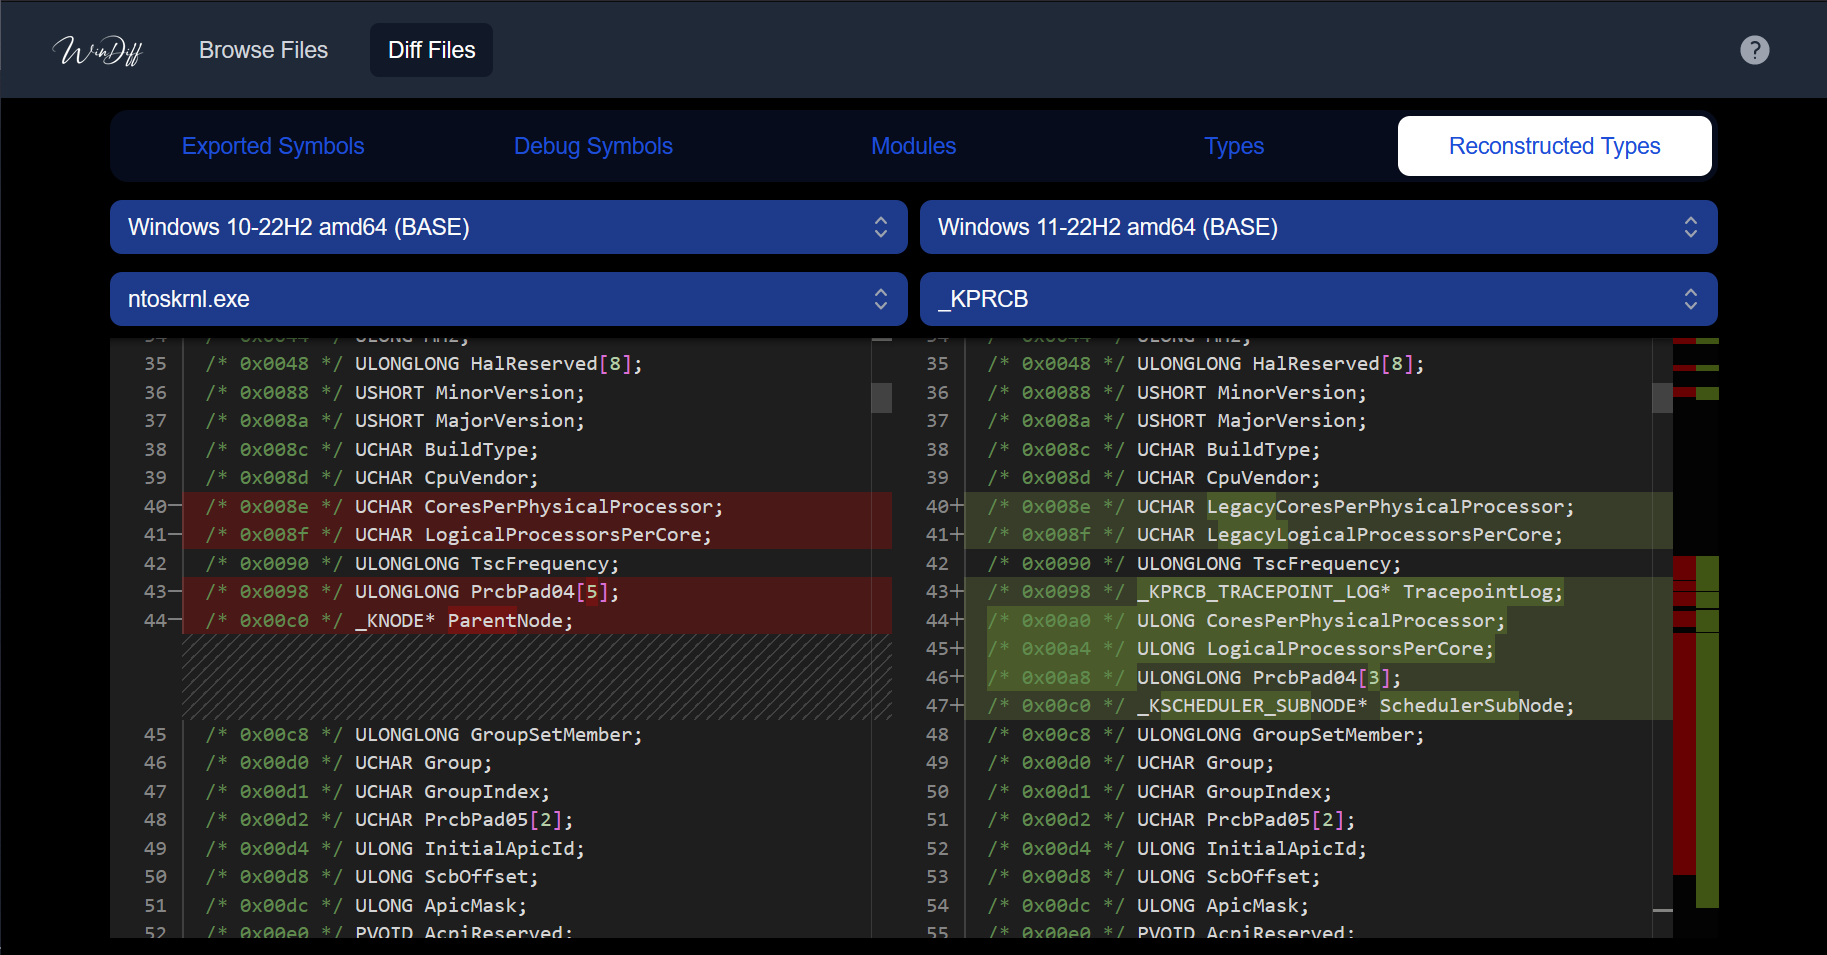 ergrelet/windiff
Ferramenta que permite comparar informações de símbolos, tipos e syscalls de binários do Microsoft Windows em diferentes versões do SO, usando uma…
 horsicq/detect-it-easy
Programa para determinar tipos de arquivos para Windows, Linux e MacOS.
 frida/frida
Repositório principal para hospedar binários de lançamento
 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 mwemuorg/mwemu
Simulador de hardware x86 puro em Rust e simulador de processos Windows para análise de malware, emulação de shellcode e descompactação de payloads.…