 zebberncve/cve-2026-118776
Advisory para node-forge ⌯⌲ 53 milhões de downloads semanais

Forge: Validação incompleta de padding PKCS#7 na descriptografia AES/DES CBC e ECB
| Campo | Valor |
|---|---|
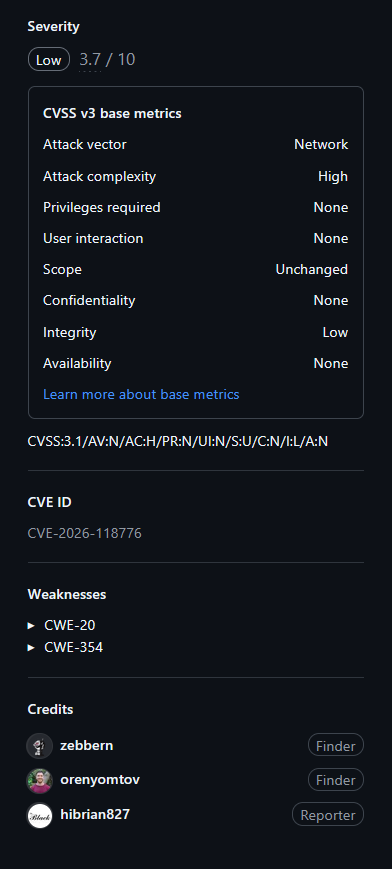
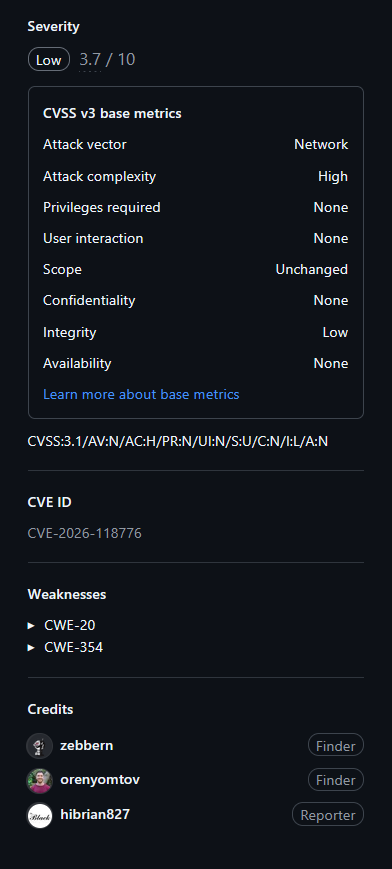
| ID CVE | CVE-2026-118776 |
| Estado | PUBLICADO |
| Atribuidor | GitHub_M |
| Data de Reserva | 2026-10-28T19:20:05.018Z |
| Data de Publicação | 2026-10-29T18:37:32.362Z |
| Data de Atualização | 2026-10-29T18:37:32.362Z |
Forge (também chamado de node-forge) é uma implementação nativa de Transport Layer Security em JavaScript. Antes da versão 1.4.1, a implementação afetada usava decipher.finish(), modos CBC e ECB, e padding PKCS#7 para processar a entrada relevante ou a decisão de segurança. O node-forge validava apenas o byte final do padding PKCS#7 durante a descriptografia CBC e ECB e aceitava bytes de padding zerados, superdimensionados ou incompatíveis. Texto cifrado malformado poderia, consequentemente, ser aceito e até quatro blocos de texto simples poderiam ser silenciosamente removidos, causando uma falha de integridade em aplicações que tratavam a descriptografia bem-sucedida como prova de padding válido. Este problema foi corrigido na versão 1.4.1.
| Fornecedor | Produto | Versões |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks), @zebbern e Brian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
Prova de conceito
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
Diretamente, o unpad() na 1.4.0 também aceita um bloco final terminando em 03 02 01 04 (removendo 4 bytes) e uma contagem de 0x20 em blocos de 16 bytes (removendo 32 bytes).
Os testes de regressão estão em tests/unit/aes.js ("PKCS#7 padding checks").
Aplicações que descriptografam dados AES ou DES nos modos CBC ou ECB e usam o resultado de decipher.finish() para decidir se os dados são válidos poderiam aceitar texto cifrado malformado, com até quatro blocos de texto simples final removidos. Isso também afeta a descriptografia de PKCS#7 EncryptedData/EnvelopedData, PKCS#12 e chaves privadas criptografadas. Como CBC e ECB sem MAC são maleáveis, a capacidade adicional concedida a um atacante é pequena. Não há impacto na confidencialidade ou disponibilidade.






