
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE ferramenta de exploração GUI gráfica com um clique para a vulnerabilidade de nível de bomba atômica, desenvolvida com JavaFx, operação gráfica mais simples, maior eficiência.

Ferramenta de exploração da vulnerabilidade de execução remota de comandos no Springboot Core, CVE-2022-22965, desenvolvida com JavaFx, operação gráfica mais simples e maior eficiência.
Nos últimos dias, estava reproduzindo vulnerabilidades e de repente percebi que havia perdido muitas vulnerabilidades clássicas, incluindo este RCE do Spring Core. Pesquisei bastante na internet e achei bem interessante, mas capturar e enviar pacotes era muito trabalhoso (na verdade não é trabalhoso, sou apenas preguiçoso e acho muito chato modificar os pacotes de requisição toda vez). Por isso, surgiu esta ferramenta gráfica de exploração para CVE-2022-22965 — Rexbb.jar ❤️.
Visualmente, não tem muito exagero; implementa apenas o básico: escrita automática de webshell + execução arbitrária de comandos. A ferramenta foi desenvolvida com base no JDK 1.8, ou seja, Java 8, porque o JDK 8 tem uma faixa de aplicação mais ampla, então não usei uma versão mais recente do JDK.

Anteriormente, muitos colegas disseram que minhas outras ferramentas não funcionavam 😤. Depois, conversei com cada um por mensagem privada e descobri que eram todos problemas com o ambiente Java do próprio computador deles 😁. Para evitar que isso aconteça novamente, antes de enviar para o Github, sempre executo a ferramenta na minha máquina virtual com JDK 1.8 e também no computador de outras pessoas. Tudo funciona. Se você me disser que a versão do Java é a mesma mas não funciona, então o problema é com o ambiente Java do seu computador 🤔.
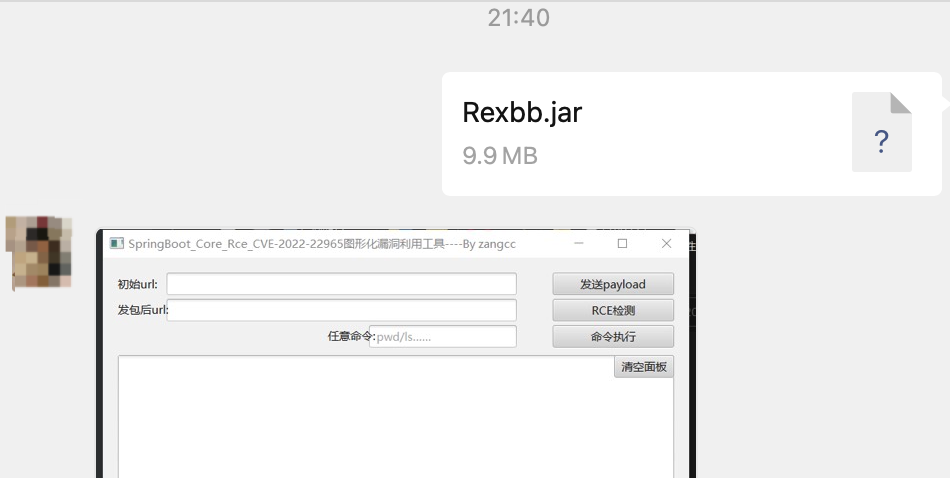
① Aqui eu uso o campo de tiro vulfocus para teste. Após iniciar o campo, insira a URL e clique primeiro no botão "Enviar payload".

② Depois de clicar em "Enviar payload", o conteúdo HTML da resposta após o envio do payload será exibido. Em seguida, a URL completa será mostrada na segunda caixa de texto. 📢 Atenção!! Esta caixa de texto está configurada como não editável, o usuário não pode modificá-la. Fiz isso para evitar que vocês alterem algo e impeçam a execução bem-sucedida dos comandos posteriores. Então, decidi que não pode ser alterada, apenas exibida. Veja a imagem:

③ Após exibir a URL, você pode clicar no segundo botão, "Verificação RCE". Aqui executa diretamente o comando whoami, e o resultado do comando será exibido na caixa de texto grande, como mostrado abaixo:

④ Se quiser executar outros comandos, você pode digitar na pequena caixa de texto abaixo. Aqui, por exemplo, executei ls /tmp e obtive a flag com sucesso. Outros comandos também funcionam.

Para entender os princípios e a lógica de desenvolvimento por trás desta ferramenta, ou os princípios da vulnerabilidade e os passos detalhados, consulte meu blog. Lá estão a reprodução da vulnerabilidade com captura de pacotes pelo Burp Suite e a ideia geral do desenvolvimento da ferramenta. Se houver algum defeito, por favor, critique à vontade 🙏
http://t.csdn.cn/Gp5eXhttps://blog.csdn.net/weixin_43847838/article/details/128475095






