
 yuyudhn/azsubenum
Ferramenta de enumeração de subdomínios baseada em DNS para serviços Azure, sondando App Services, Storage Accounts, Databases, Key Vaults e endpoints CDN por meio de técnicas de permutação e resolução.

AzSubEnum é uma ferramenta especializada de enumeração de subdomínios, adaptada para serviços Azure. Esta ferramenta foi concebida para pesquisar e identificar meticulosamente subdomínios associados a vários serviços Azure. Através de uma combinação de técnicas e consultas, o AzSubEnum aprofunda-se na estrutura de domínios Azure, sondando e recolhendo sistematicamente subdomínios relacionados com uma diversificada gama de serviços Azure.
O AzSubEnum opera tirando partido de técnicas de resolução DNS e métodos de permutação sistemática para revelar subdomínios associados a serviços Azure, tais como Azure App Services, Storage Accounts, Azure Databases (incluindo MSSQL, Cosmos DB e Redis), Key Vaults, CDN, Email, SharePoint, Azure Container Registry, entre outros. A sua funcionalidade estende-se à análise abrangente de diferentes domínios de serviços Azure para identificar os subdomínios associados.
Com esta ferramenta, os utilizadores podem realizar uma enumeração exaustiva de subdomínios em ambientes Azure, auxiliando profissionais de segurança, investigadores e administradores a obterem perceções sobre o vasto panorama dos serviços Azure e os seus respetivos subdomínios.
Durante a minha jornada de aprendizagem sobre exploração do Azure AD, descobri que a ferramenta de subdomínios Azure, Invoke-EnumerateAzureSubDomains da NetSPI, não conseguia ser executada no meu PowerShell do Debian. Consequentemente, criei uma implementação rudimentar dessa ferramenta em Python.
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
Enumeração básica:
python3 azsubenum.py -b retailcorp --threads 10
Utilização de wordlists de permutação:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
Com saída detalhada:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
Enumeração de contentores blob:
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
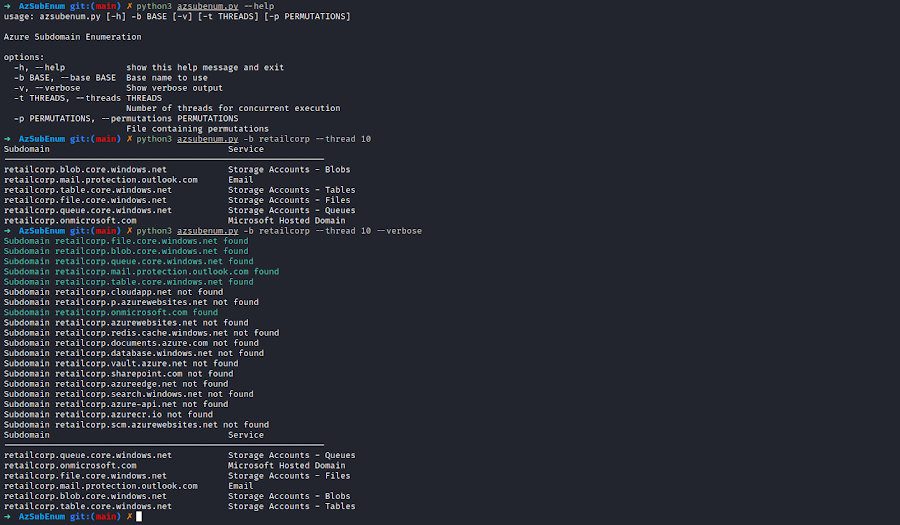
Tens alguma ideia sobre como melhorar esta ferramenta? Vamos contribuir!
BSD-3-Clause. Livre para usar, modificar e redistribuir (incluindo comercialmente), desde que os avisos de direitos de autor sejam mantidos. Ver LICENSE. Baseado em NetSPI/MicroBurst (BSD-3-Clause).
Quaisquer ações e/ou atividades relacionadas com o material contido nesta ferramenta são da tua inteira responsabilidade. A utilização indevida das informações contidas nesta ferramenta pode resultar em acusações criminais contra as pessoas em questão.






