
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-31594 — IC Realtime ICIP-P2012T 2.420 é vulnerável a Controle de Acesso Incorreto | Kitploit
Ferramentas/GitHubGitHub/yozarseef95/cve-2023-31594
ReconhecimentoSegurança IoTAnálise de VulnerabilidadesExploraçãoSegurança WebSegurança de Hardware
GitHubyozarseef95/cve-2023-31594

CVE-2023-31594

IC Realtime ICIP-P2012T 2.420 é vulnerável a Controle de Acesso Incorreto

Ver Repositório
128há 8 diasAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-31594

IC Realtime ICIP-P2012T é vulnerável a Controle de Acesso Incorreto

Canal de Streaming Não Autenticado na câmera IP PTZ Dome IC Realtime ICIP-P2012 versão de software: 2.420

O feed ao vivo (MJPEG) pode ser transmitido através de um canal HTTP exposto usando o stream de rede do VLC. Esta vulnerabilidade afeta criticamente a confidencialidade dos clientes e pode ser usada na fase de reconhecimento (identificar pessoas, ativos, senhas etc.).

Prova de Conceito (POC)

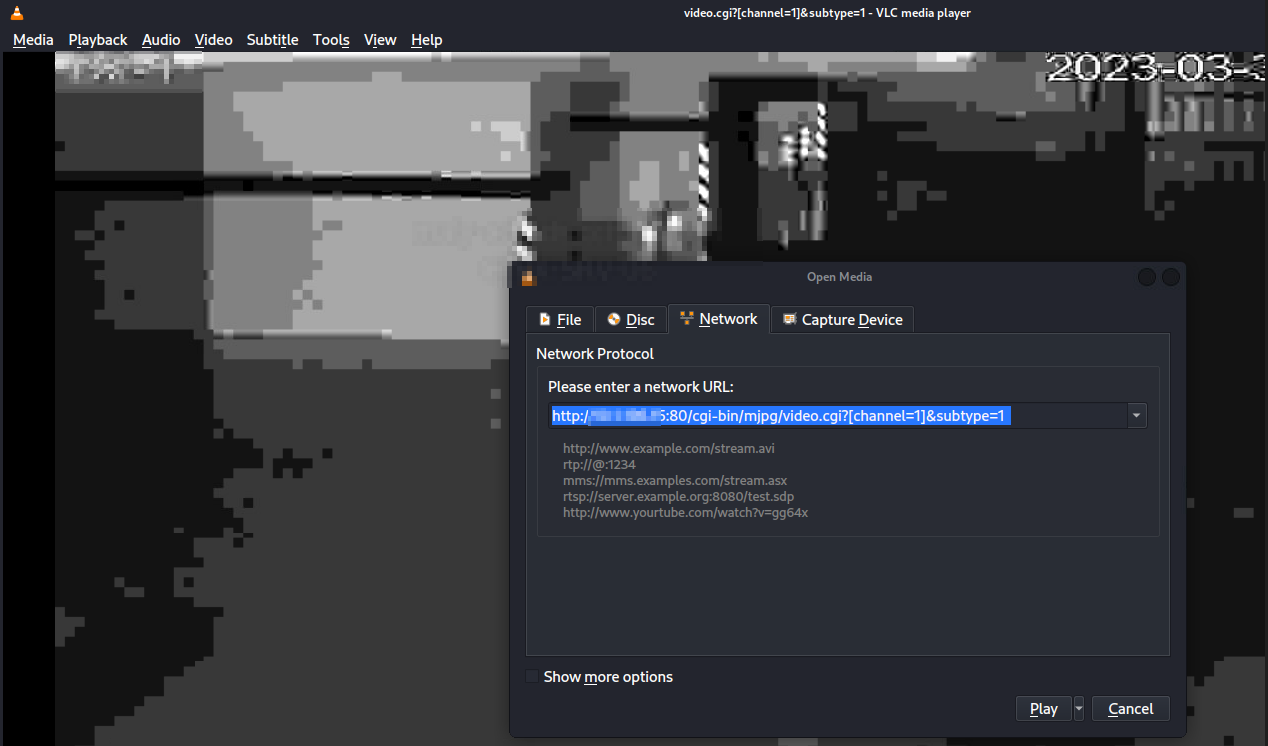
Se o streaming HTTP estiver permitido, um caminho de URL pode ser usado para permitir ao usuário transmitir a câmera MJPEG sem qualquer autenticação necessária.

O caminho: http://ip:port/cgi-bin/mjpg/video.cgi?[channel=1]&subtype=1
image

[Descobridor]

Youssef Mohamed - Cloud Consultancy for Digitalization & Security Muhammed Dabour - Orange Egypt

Baixar ferramenta