

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
TiEtwAgent — Agente de detecção de injeção de memória PoC baseado em ETW, para fins de pesquisa ofensiva e defensiva | Kitploit
Ferramentas/GitHubGitHub/xuanxuan0/tietwagent
Ferramentas DefensivasForensia de MemóriaAnálise de MalwareAprendizado e Educação
GitHubxuanxuan0/tietwagent

TiEtwAgent

Agente de detecção de injeção de memória PoC baseado em ETW, para fins de pesquisa ofensiva e defensiva

Ver Repositório
3004636há 5 anosRevisado pelo Kitploit
Compartilhar
Site

TiEtwAgent - Detecção de injeção de processo baseada em ETW

msbuild

Este projeto foi criado para pesquisar, construir e testar diferentes casos de uso de detecção de injeção de memória e técnicas de bypass. O agente utiliza o provedor de rastreamento de eventos Microsoft-Windows-Threat-Intelligence, como uma alternativa mais moderna e estável ao Userland-hooking, com o benefício da visibilidade em modo kernel.

O projeto depende da biblioteca microsoft/krabsetw para configuração e consumo do ETS.

Uma postagem de blog acompanhante pode ser encontrada aqui: https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
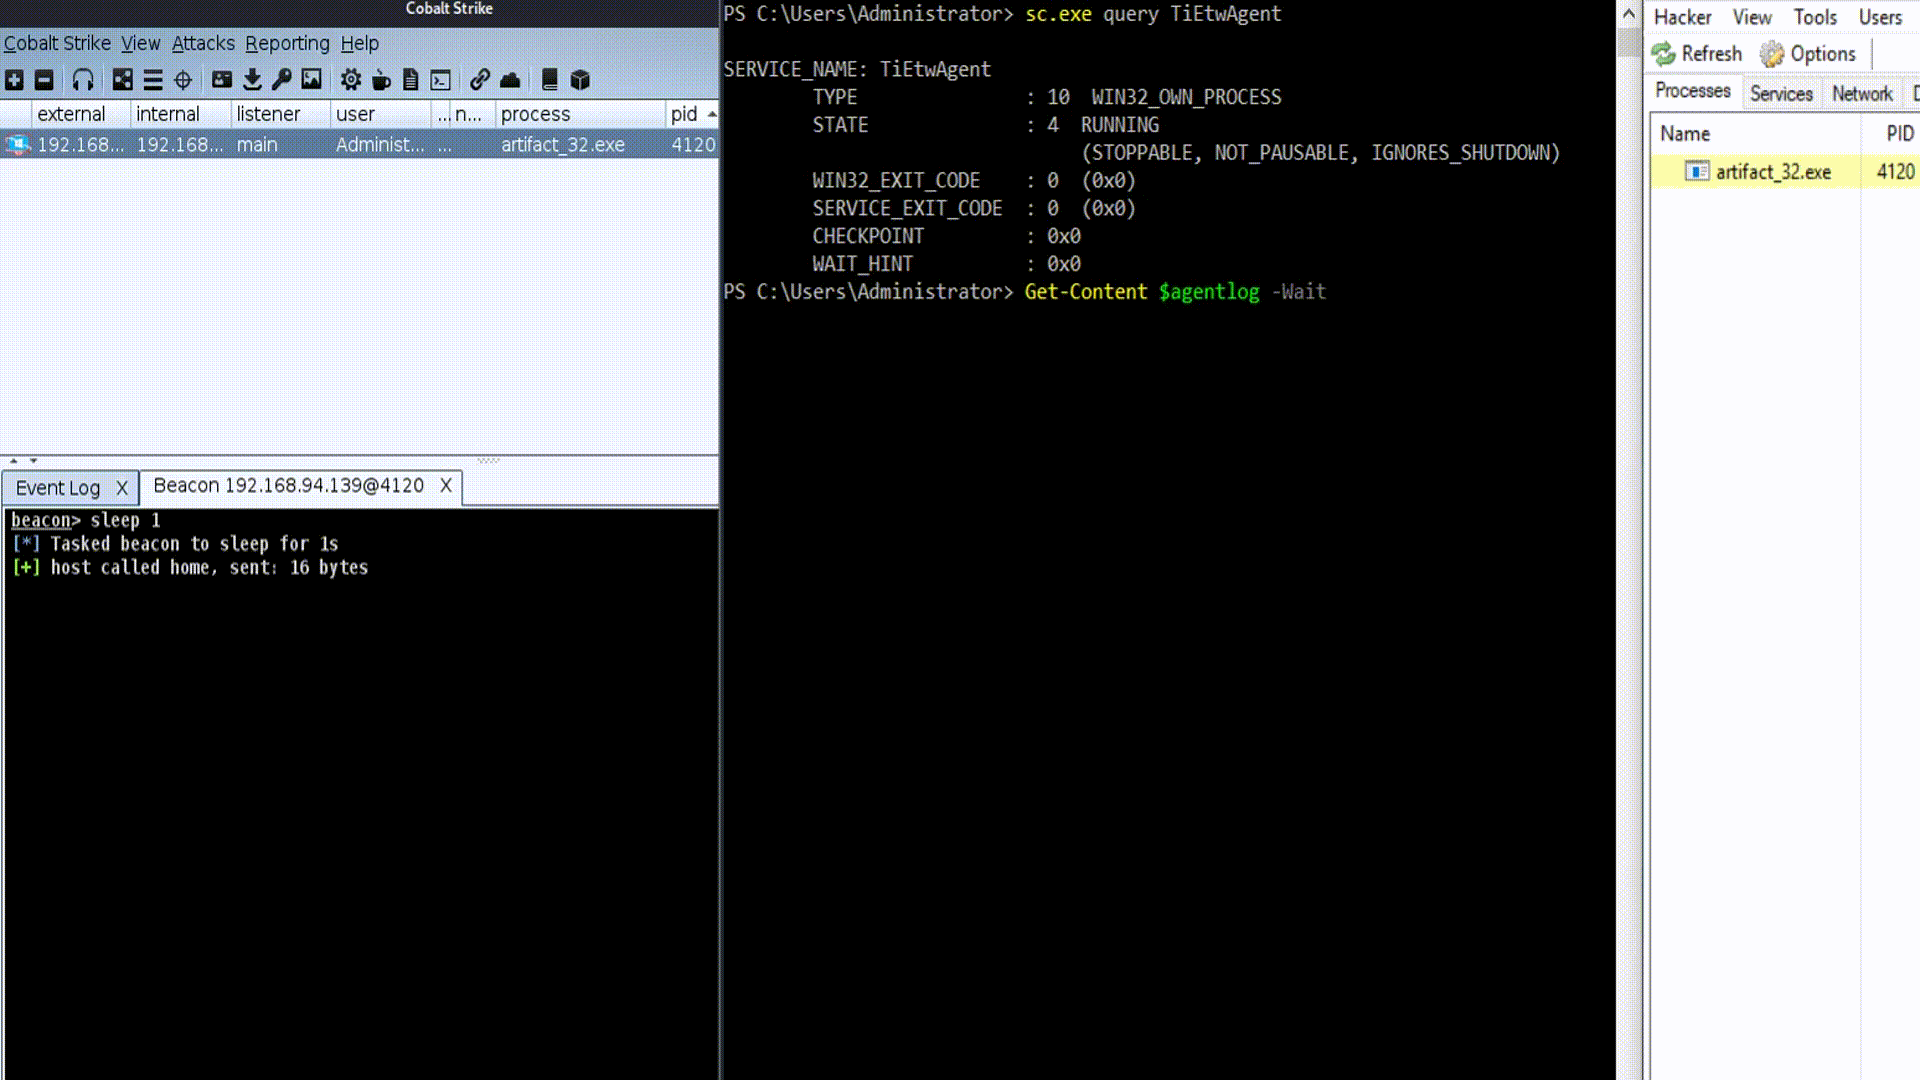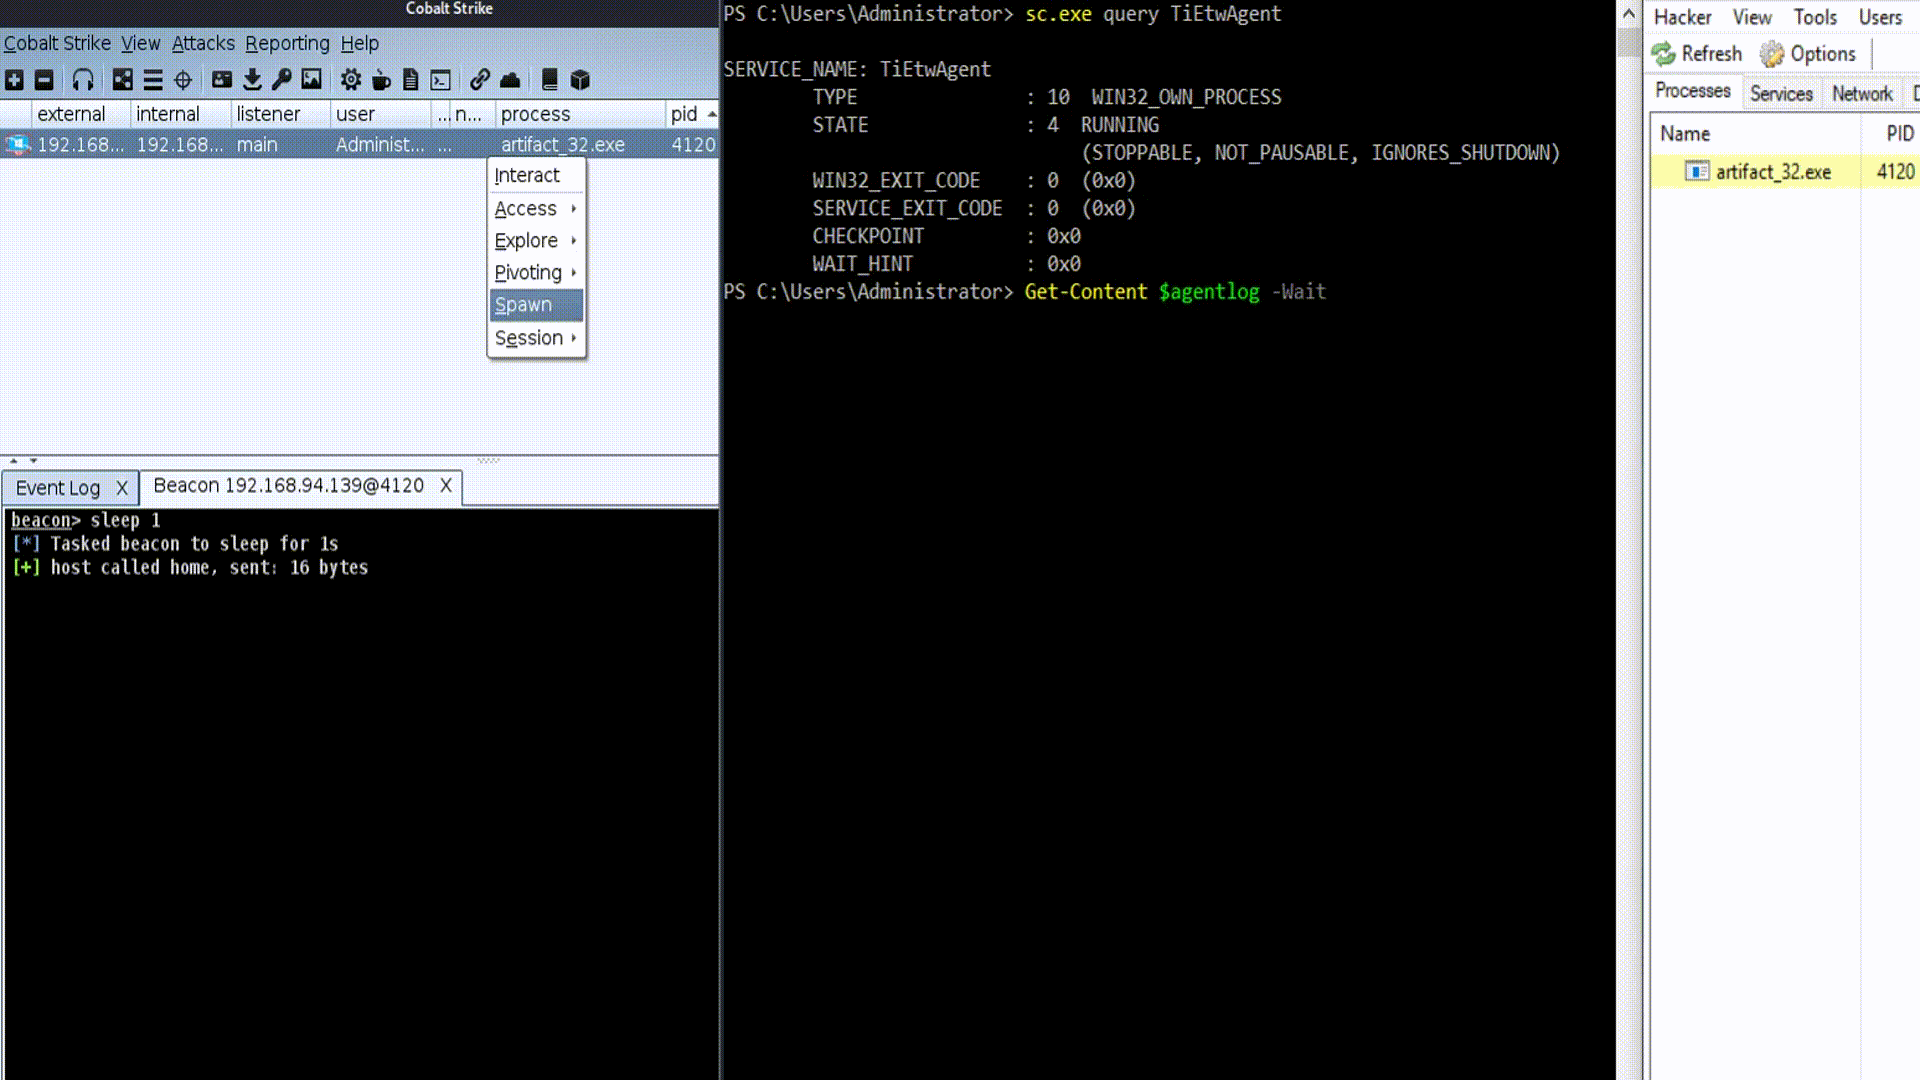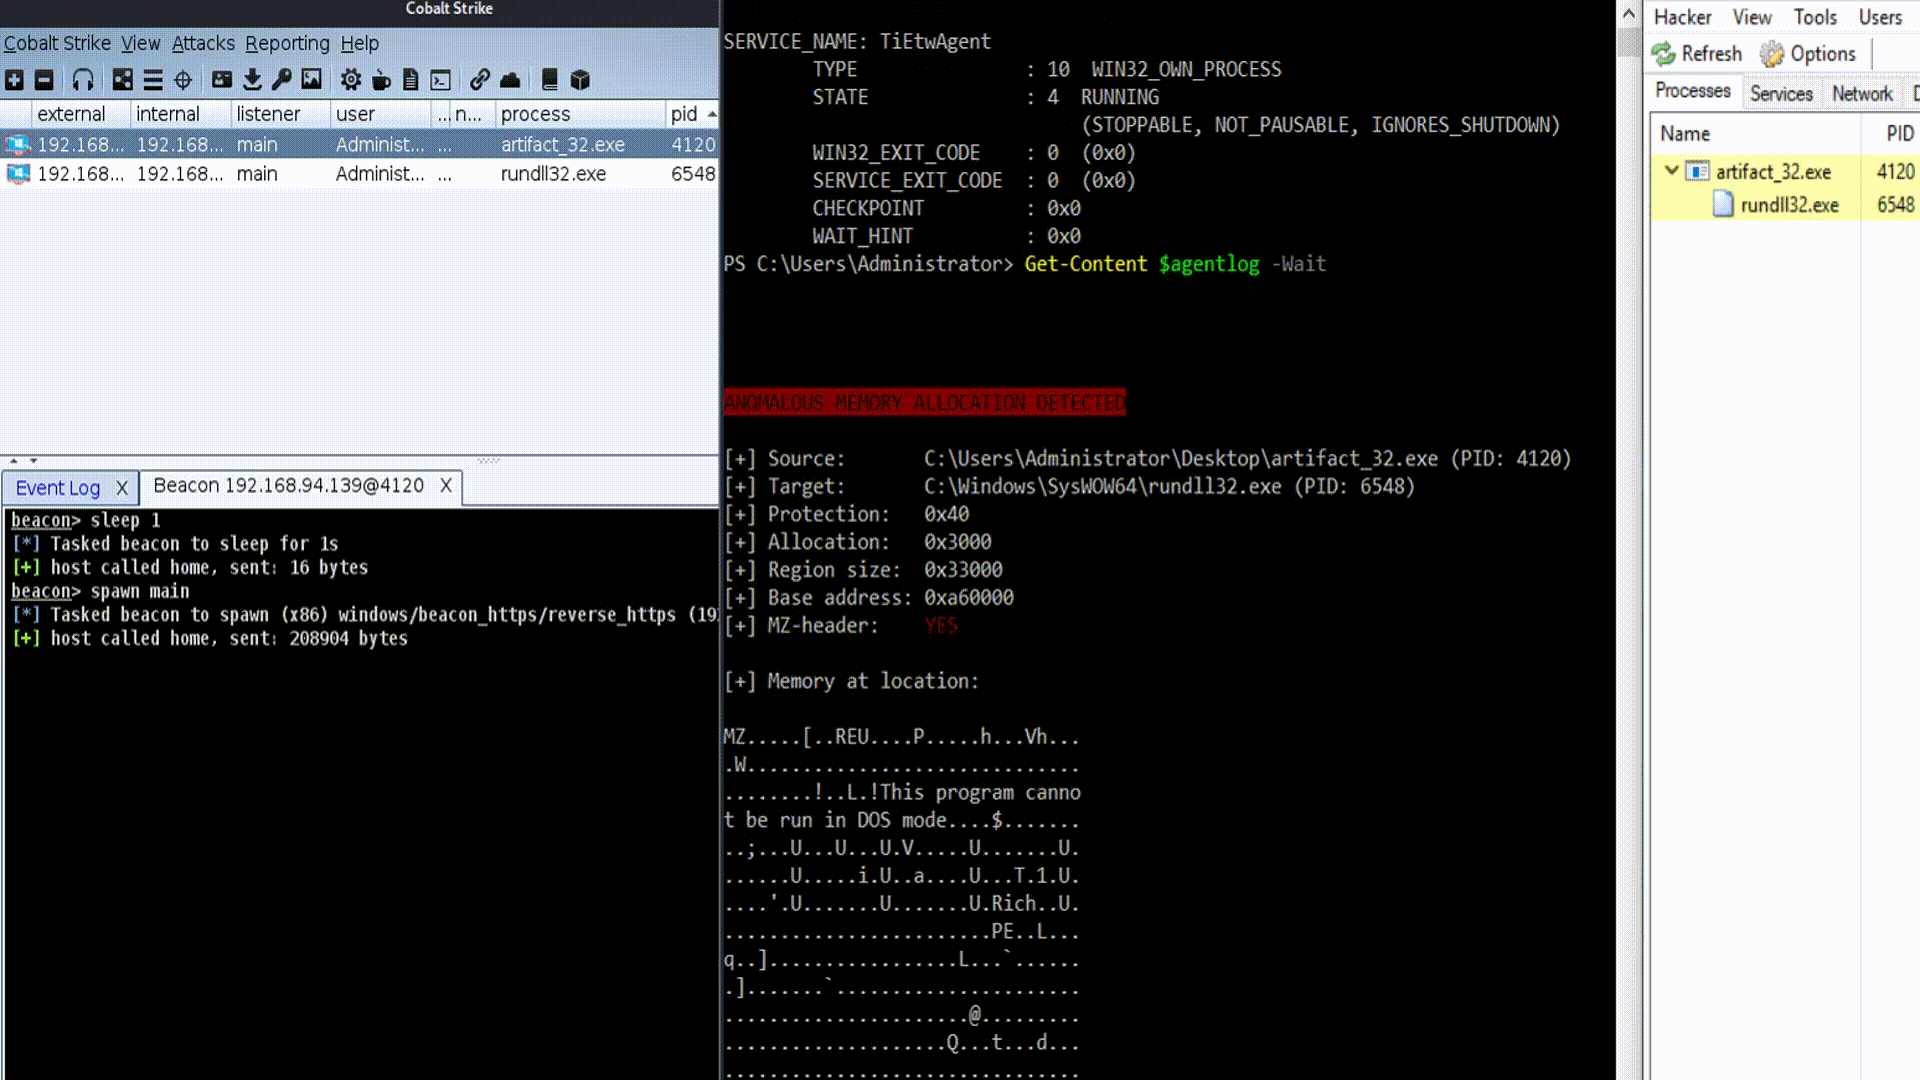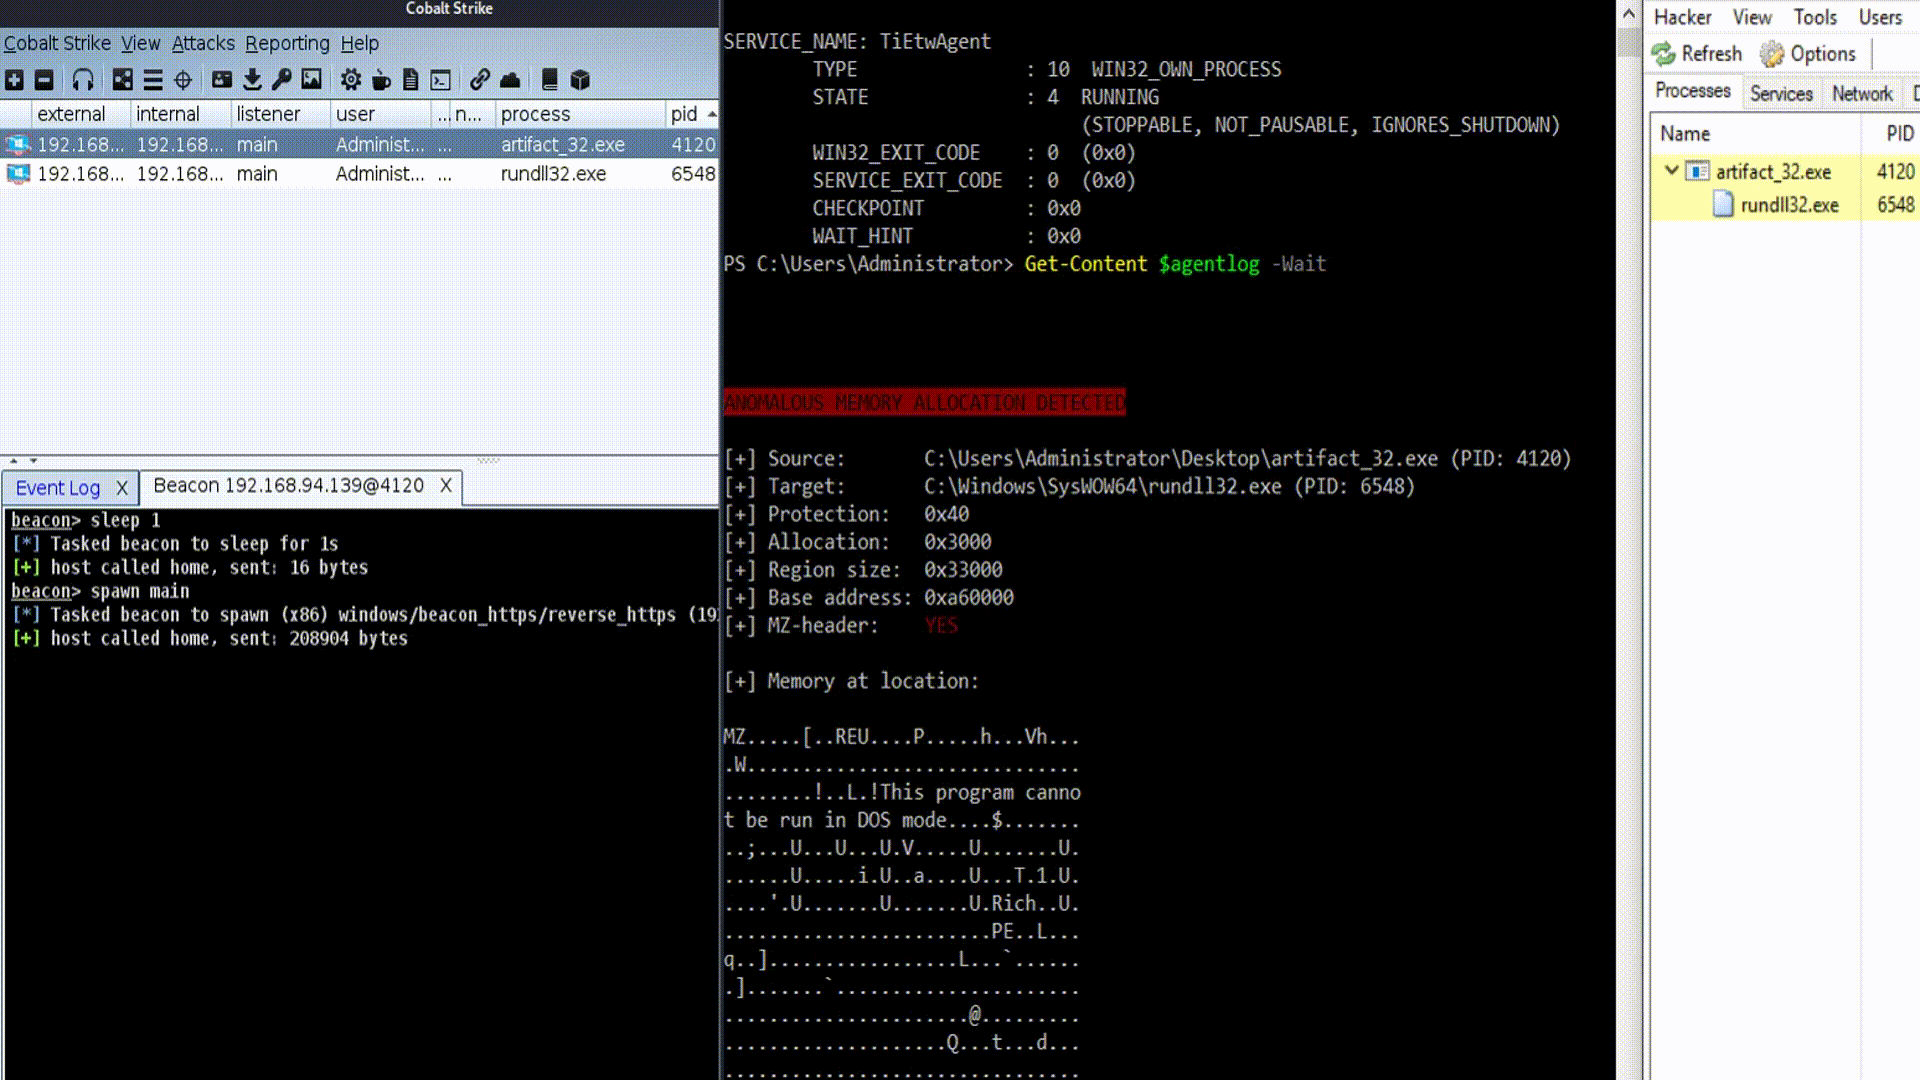
gif

Adicionando novas detecções

Funções de detecção podem ser facilmente adicionadas em DetectionLogic.cpp e chamadas a partir de detect_event(GenericEvent evt) para qualquer tipo de evento de origem. O suporte para novos campos de evento pode ser facilmente adicionado anexando seus nomes ao mapa na declaração da classe GenericEvent.

Instruções de configuração

Supondo que você não tenha um certificado de assinatura confiável da Microsoft:

  • Coloque sua máquina no modo de assinatura de teste com bcdedit
  • Gere um certificado autoassinado com ELAM e Code Signing EKU
  • Assine TiEtwAgent.exe e seu driver ELAM com o certificado
  • ./TiEtwAgent install
  • net start TiEtwAgent
  • Procure os logs, por padrão em C:\Windows\Temp\TiEtwAgent.txt

A FAZER

  • Serviço PPL, análise de eventos
  • Primeira detecção
  • Ciclo de vida da detecção
  • Ciclo de vida baseado em risco

PS. Se você não quiser escrever um driver ELAM, pode obter um em https://github.com/pathtofile/PPLRunner/tree/main/elam_driver

Agradecimentos especiais a @pathtofile pela postagem aqui: https://blog.tofile.dev/2020/12/16/elam.html


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




