
 xsanflip/begal-c2
Painel de comando e controle em Flask e Socket.IO com um agente de extensão de navegador maliciosa que coleta credenciais, exfiltra arquivos via Telegram e emite comandos remotos de webcam, captura de tela e microfone.

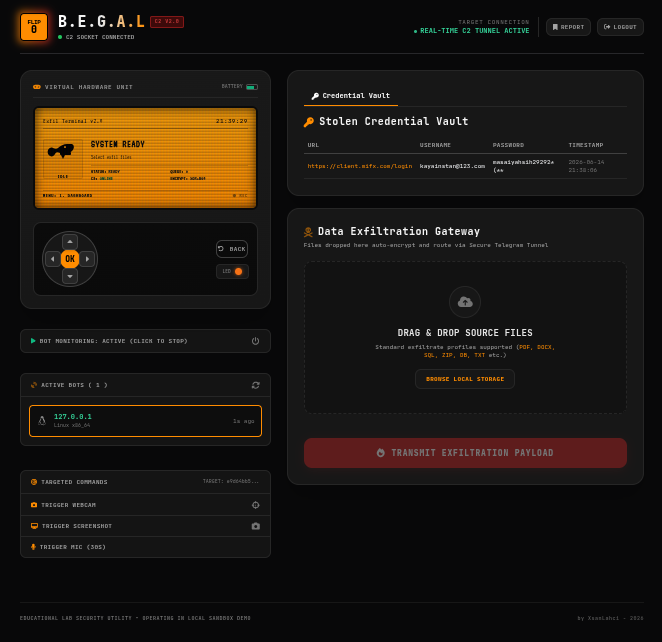
B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) é um painel interativo de Comando e Controle (C2) baseado na web, construído com Python (Flask & Socket.IO). Esta plataforma foi projetada especificamente para facilitar a pesquisa em cibersegurança, simulações de Red Teaming e fins educacionais, a fim de compreender como malwares/botnets modernos operam na exfiltração de dados e no controle remoto de alvos (bots).
ESTE PROJETO FOI CRIADO EXCLUSIVAMENTE PARA FINS EDUCACIONAIS E DE PESQUISA EM CIBERSEGURANÇA.
Qualquer uso indevido desta ferramenta para atividades ilegais, ataques não autorizados a sistemas, roubo de dados ou outros crimes cibernéticos é ESTRITAMENTE PROIBIDO. O autor, desenvolvedores e colaboradores não assumem qualquer responsabilidade por quaisquer perdas, danos ou ações legais decorrentes do uso deste software.
Você é inteiramente responsável por suas próprias ações. Ao usar esta ferramenta, você concorda em cumprir todas as leis aplicáveis:
config.yaml para melhor segurança e personalização mais fácil.Trigger Webcam (Acessar a câmera do alvo)Trigger Screenshot (Capturar a tela da área de trabalho do alvo)Trigger Mic (Gravar o áudio do alvo)/report).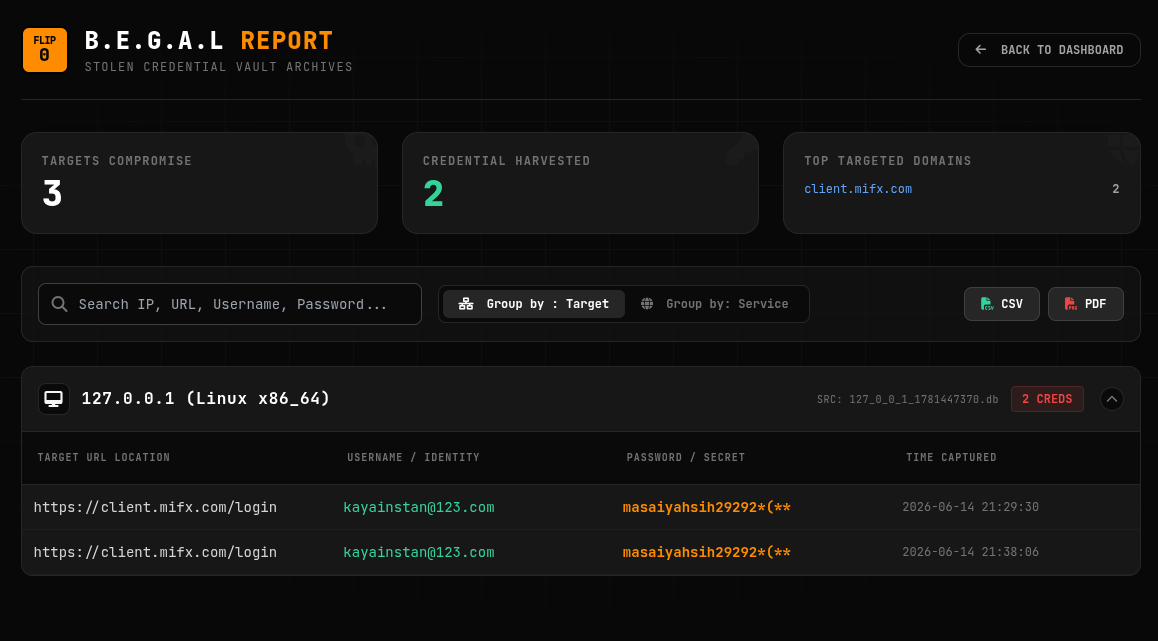
config.yaml)Na versão mais recente do B.E.G.A.L, o sistema de configurações tornou-se dinâmico por meio de um arquivo de configuração YAML. Se este arquivo não existir, o sistema o gerará automaticamente (com valores padrão) na primeira vez que begal-fixed.py for executado.
Abra o arquivo config.yaml criado no mesmo diretório e ajuste os seguintes parâmetros:
BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
BOT_TOKEN: O Token de API para o seu bot do Telegram (crie um via @BotFather).CHAT_ID: O ID do canal/grupo do Telegram usado como túnel de exfiltração de dados.XOR_KEY: Uma chave criptográfica simétrica usada para ofuscar a transmissão de dados entre o bot e o servidor C2. Certifique-se de que este valor corresponde ao da extensão do navegador.BCRYPT_PASSWORD_HASH: O hash para login no C2 (Senha padrão: datalost1337).DEFAULT USERNAME C2: flippergaruda-vpn)O B.E.G.A.L foi projetado para funcionar em conjunto com um "agente" ou payload. Neste repositório, o agente assume a forma de uma extensão de navegador maliciosa (addon) disfarçada como garuda-vpn.
Como a Integração Funciona:
garuda-vpn contém o payload malicioso (por exemplo, background.js, content.js e manifest.json). Esta extensão deve ser instalada no navegador alvo (por exemplo, via modo Load unpacked no Chrome/Edge).garuda-vpn serão criptografados usando a XOR_KEY e transmitidos silenciosamente (beaconing) para os endpoints da API do C2 B.E.G.A.L (como /api/v1/collector).garuda-vpn, que então força a execução da API da webcam no navegador alvo.python3 begal-c2.py).chrome://extensions na barra de URL. Ative o Modo de Desenvolvedor.garuda-vpn.pip install bcrypt Flask-SocketIO requests pyyaml
python3 begal-c2.py
datalost1337)