

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xoreaxlmbdx/die-in-browser
Análise EstáticaAnálise de HashEngenharia ReversaAnálise de MalwareAnálise de BináriosAnálise de Firmware
GitHubxoreaxlmbdx/die-in-browser

die-in-browser

Análise estática de binários com Detect It Easy — 100% no seu navegador, sem uploads.

Ver Repositório
65350há 3 mesesRevisado pelo Kitploit
Site
Compartilhar

die-in-browser

Análise estática de binários com Detect It Easy — 100% no seu navegador, sem uploads.
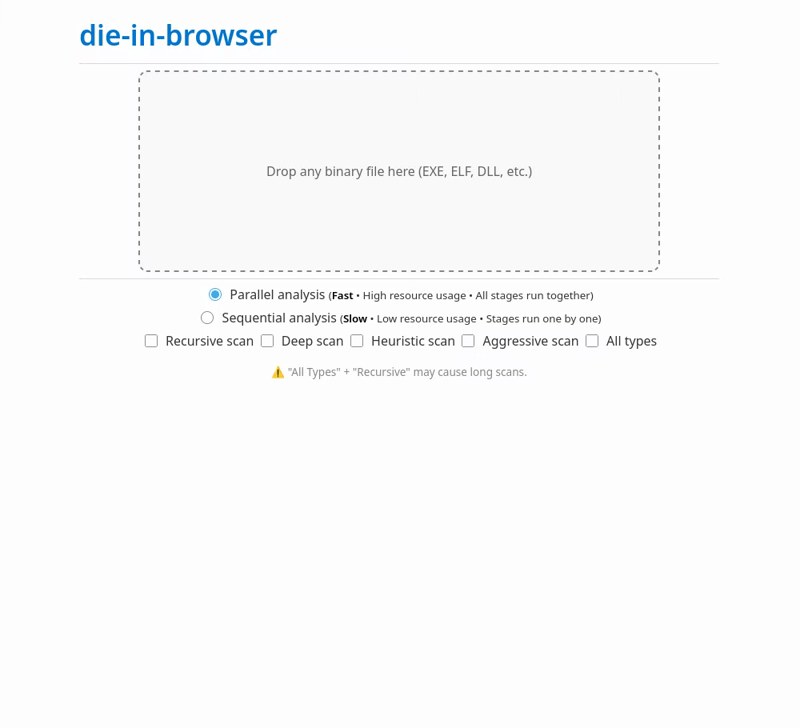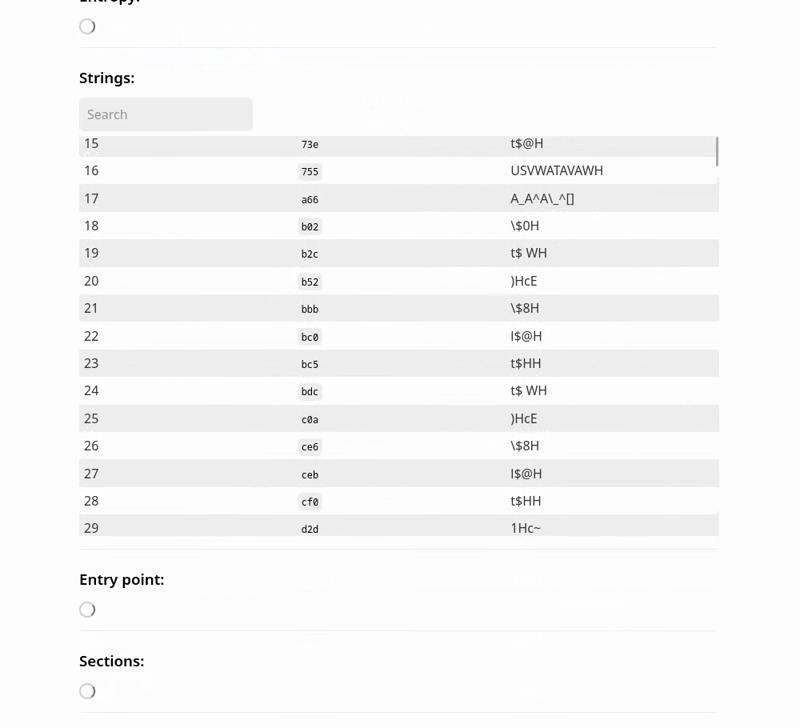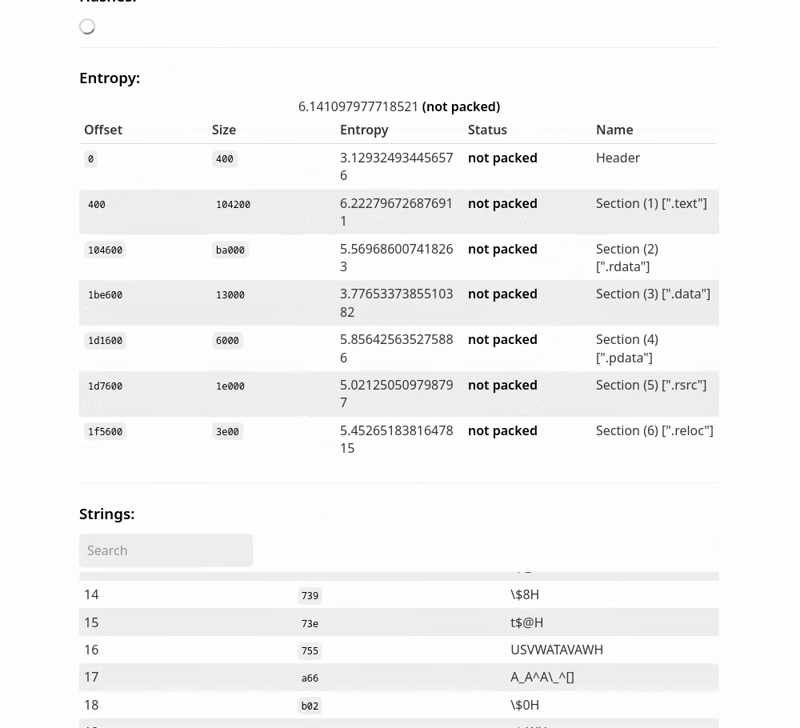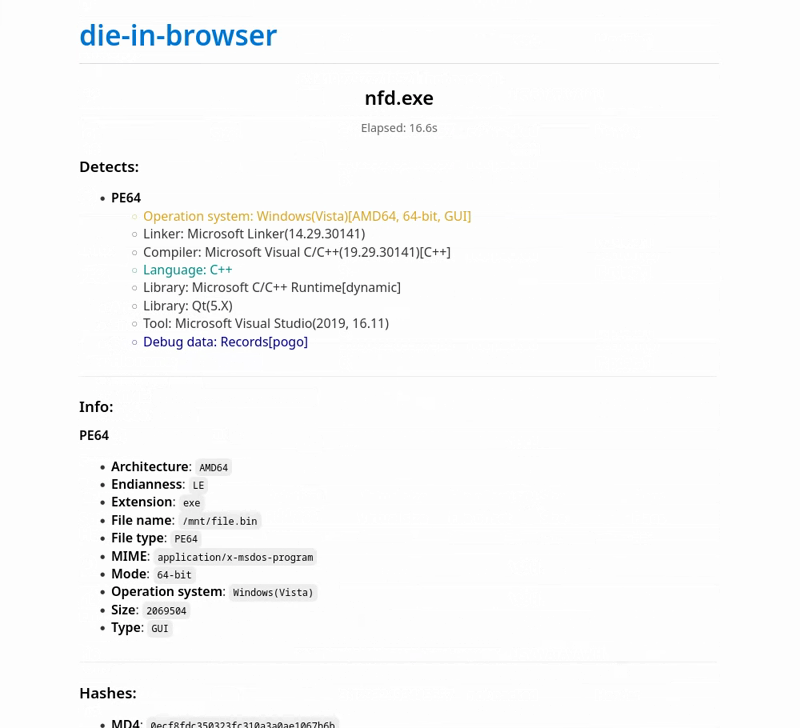
🔍 O que é isso?

Este projeto executa Detect It Easy (DIE) — um poderoso analisador estático de binários — inteiramente dentro do seu navegador usando o emulador v86.

  • ✅ Sem envio de arquivos: os binários são processados localmente.
  • ✅ Análise completa: todas as detecções, ponto de entrada, seções (em arquivos PE), hashes, entropia, strings.

Construído com:

  • Buildroot 2025.11 – sistema Linux mínimo para o SO convidado;
  • v86 – emulador x86 em JavaScript/WebAssembly;
  • Detect It Easy 3.21 (diec) – versão de console do DIE para análise sem interface gráfica;
  • Docker – para builds reproduzíveis;

🚀 Experimente agora

👉 Demonstração ao vivo

📂 Código-fonte – código-fonte da demo

⚠️ Tudo é executado no seu navegador — o carregamento inicial inclui um arquivo de estado do emulador de ~17 MB. Além disso, binários grandes podem demorar mais para serem analisados.

📦 Use como uma Biblioteca

Você pode incorporar este analisador diretamente no seu próprio aplicativo web.

Opção 1: Use os assets pré-construídos

Baixe tudo o que você precisa da página Releases:

  • v86.wasm, libv86.js
  • seabios.bin
  • Estado do emulador compactado (v86state.bin.zst)

💡 O arquivo v86state.bin.zst contém um snapshot completo do sistema Linux com DIE pré-instalado e tem aproximadamente 17 MB de tamanho.

Opção 2: Construa você mesmo

Siga as instruções na próxima seção.

Então:

  1. Coloque os arquivos no diretório do seu projeto.
  2. Coloque die.js na mesma pasta.

📌 Veja a pasta library/ para exemplos de uso e documentação completa da API.

🛠️ Compilar a partir do código-fonte

Pré-requisitos: Docker com BuildKit habilitado.

git clone https://github.com/xoreaxlmbdx/die-in-browser.git
cd die-in-browser
./build.sh

A saída do build aparecerá em ./build/ e inclui:

  • v86.wasm, libv86.js
  • seabios.bin
  • licenses.tar.gz
  • buildroot-state.bin.zst (snapshot compactado do emulador)

🙌 Agradecimentos

  • Emulador v86 — copy/v86;
  • Detect It Easy — horsicq/Detect-It-Easy;
  • Configuração do Buildroot — humphd/browser-vm;
  • Buildroot;

📝 Licença

MIT — livre para usar e modificar.

📄 O build inclui um arquivo licenses.tar.gz (gerado pelo Buildroot) que contém os textos das licenças de todos os componentes usados no sistema convidado.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




