
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
regreSSHion-checker — Identifica rapidamente servidores vulneráveis ao OpenSSH 'regreSSHion' (CVE-2024-6387). | Kitploit
Ferramentas/GitHubGitHub/xonoxitron/regresshion-checker
ReconhecimentoScanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança de RedeTestes de Penetração
GitHubxonoxitron/regresshion-checker

regreSSHion-checker

Identifica rapidamente servidores vulneráveis ao OpenSSH 'regreSSHion' (CVE-2024-6387).

Ver Repositório
10644há 2 anosAinda não revisado
Compartilhar
Site

regreSSHion-checker

📜 Descrição

O regreSSHion-checker é uma ferramenta leve e eficiente projetada para identificar servidores executando versões vulneráveis do OpenSSH, visando especificamente a vulnerabilidade regreSSHion recentemente descoberta (CVE-2024-6387). Esta ferramenta facilita a varredura rápida de múltiplos endereços IP, nomes de domínio e intervalos de rede CIDR para detectar potenciais vulnerabilidades e garantir a segurança da sua infraestrutura.

regreSSHion-checker

🌟 Funcionalidades

  • Varredura Rápida: Escaneie rapidamente múltiplos endereços IP, nomes de domínio e intervalos CIDR em busca da vulnerabilidade CVE-2024-6387.
  • Recuperação de Banner: Obtém banners SSH de forma eficiente sem autenticação.
  • Concorrência: Utiliza o modelo de concorrência do Go (goroutines) para execução paralela, reduzindo significativamente os tempos de varredura.
  • Saída Clara: Fornece saída clara, codificada com emojis, resumindo os resultados da varredura.
  • Verificação de Porta: Identifica portas fechadas e fornece um resumo dos hosts que não responderam.

🛠️ Instalação ou Compilação

Para instalar o regreSSHion-checker a partir do repositório GitHub, certifique-se de ter o Go instalado e configurado corretamente. Use o seguinte comando:

go get github.com/xonoxitron/regreSSHion-checker

Após a instalação, você pode usar o regreSSHion-checker conforme descrito na seção de uso abaixo.

Para compilar o regreSSHion-checker a partir do código fonte, certifique-se de ter o Go instalado e siga estes passos:

  1. Clone o repositório ou baixe o código fonte.

    git clone https://github.com/your/repo.git
    cd regreSSHion-checker
    
  2. Compile o binário usando go build.

    go build regreSSHion-checker.go
    
  3. Opcionalmente, defina permissões de execução.

    chmod +x regreSSHion-checker
    

Agora você pode usar ./regreSSHion-checker para escanear vulnerabilidades CVE-2024-6387 no OpenSSH em sua infraestrutura.

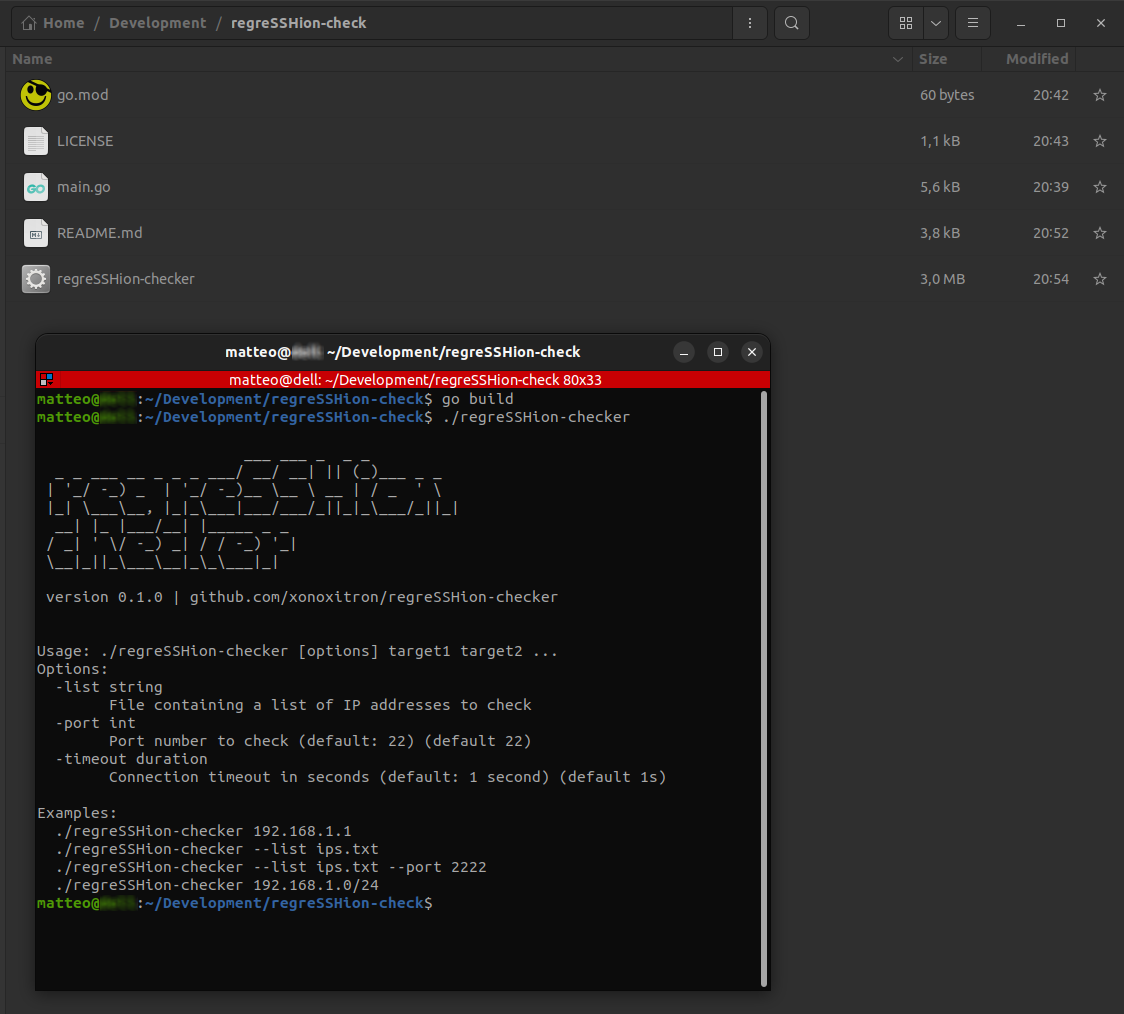
🚀 Uso

./regreSSHion-checker <alvos> [--port PORTA]

Exemplos

IP Único

./regreSSHion-checker 192.168.1.1

IPs de uma Lista

./regreSSHion-checker -list ip_list.txt

Múltiplos IPs e Domínios

./regreSSHion-checker 192.168.1.1 example.com 192.168.1.2

Intervalo CIDR

./regreSSHion-checker 192.168.1.0/24

Com Porta Personalizada

./regreSSHion-checker 192.168.1.1 example.com --port 2222

Saída

A ferramenta fornece um resumo dos alvos escaneados:

  • 🛡️ Não Vulnerável: Servidores executando uma versão não vulnerável do OpenSSH.
  • 🚨 Vulnerável: Servidores executando uma versão vulnerável do OpenSSH.
  • 🔒 Portas Fechadas: Contagem de servidores com a porta 22 (ou porta especificada) fechada.
  • 📊 Total Escaneado: Número total de alvos escaneados.
🛡️ Servers not vulnerable: 1

   [+] Server at 157.90.125.31 (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)

🚨 Servers likely vulnerable: 2

   [+] Server at 4.231.170.121 (running SSH-2.0-OpenSSH_8.9p1 Ubuntu-3ubuntu0.10)
   [+] Server at 4.231.170.122 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257

📚 Referências

  • Blog da Qualys sobre a Vulnerabilidade regreSSHion

Notas:

  • Certifique-se de ter o Go instalado para compilar e executar a ferramenta (go build regreSSHion-checker.go).
  • Substitua regreSSHion-checker pelo nome do binário Go compilado a partir do seu arquivo fonte.
  • Ajuste as permissões se necessário (chmod +x regreSSHion-checker) para executar o binário diretamente.

Este arquivo README.md agora reflete o uso e as funcionalidades da versão Go da ferramenta regreSSHion-checker, fornecendo aos usuários instruções claras e exemplos para uma varredura eficaz de vulnerabilidades em servidores OpenSSH.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




