
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-10289-XSS — Prova de conceito para uma vulnerabilidade de XSS armazenado no Hotel and Tourism Reservation System 1.0, demonstrando injeção não autenticada e sequestro de sessão de administrador. | Kitploit
Ferramentas/GitHubGitHub/xmyronn/cve-2026-10289-xss
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubxmyronn/cve-2026-10289-xss

CVE-2026-10289-XSS

Prova de conceito para uma vulnerabilidade de XSS armazenado no Hotel and Tourism Reservation System 1.0, demonstrando injeção não autenticada e sequestro de sessão de administrador.

Ver Repositório
28há 6 mesesAinda não revisado
Compartilhar

Sistema de Reserva de Hotel e Turismo - Cross-Site Scripting (XSS) Armazenado

Detalhes da Vulnerabilidade

CampoDetalhes
TítuloSistema de Reserva de Hotel e Turismo - Cross-Site Scripting (XSS) Armazenado
ID CVEAtribuição Pendente
Fornecedorcode-projects.org
URL do Fornecedorhttps://code-projects.org/hotel-and-tourism-reservation-in-php-with-source-code/
ProdutoSistema de Reserva de Hotel e Turismo
Versão1.0
Tipo de VulnerabilidadeCross-Site Scripting Armazenado
CWECWE-79
Pontuação CVSS8.3 (Alta)
Vetor CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:L/A:L
Endpoint Afetado (Injeção)/ht/tour.php
Endpoint Afetado (Gatilho)/ht/admin/tour_reserves.php
Autenticação NecessáriaNão (injeção) / Sim (gatilho)
Explorável RemotamenteSim
PesquisadorSyed Imad Uddin Alvi

Descrição

Existe uma vulnerabilidade de Cross-Site Scripting (XSS) Armazenado na funcionalidade de reserva de passeios do Sistema de Reserva de Hotel e Turismo 1.0. Um atacante não autenticado pode injetar JavaScript arbitrário nos campos do formulário de reserva em /ht/tour.php. O payload malicioso é armazenado no banco de dados sem sanitização. Quando um administrador visita a página de gerenciamento de reservas de passeios em /ht/admin/tour_reserves.php, o payload armazenado é executado no contexto do navegador do administrador — permitindo sequestro de sessão, roubo de credenciais ou comprometimento total da conta de administrador.


Componente Afetado

Arquivo: tour.php (ponto de injeção) Arquivo: admin/tour_reserves.php (ponto de execução) Parâmetro: name , email , people , number / campos de contato (POST) Armazenamento: hotel_db — tabela de reservas de passeios


Passos para Reproduzir

Configuração: Instale o Sistema de Reserva de Hotel e Turismo 1.0 no XAMPP e acesse em http://<target>/ht/

Passo 1 — Navegue até a página de reserva de passeios como usuário não autenticado:

http://<target>/ht/tour.php?tour=4

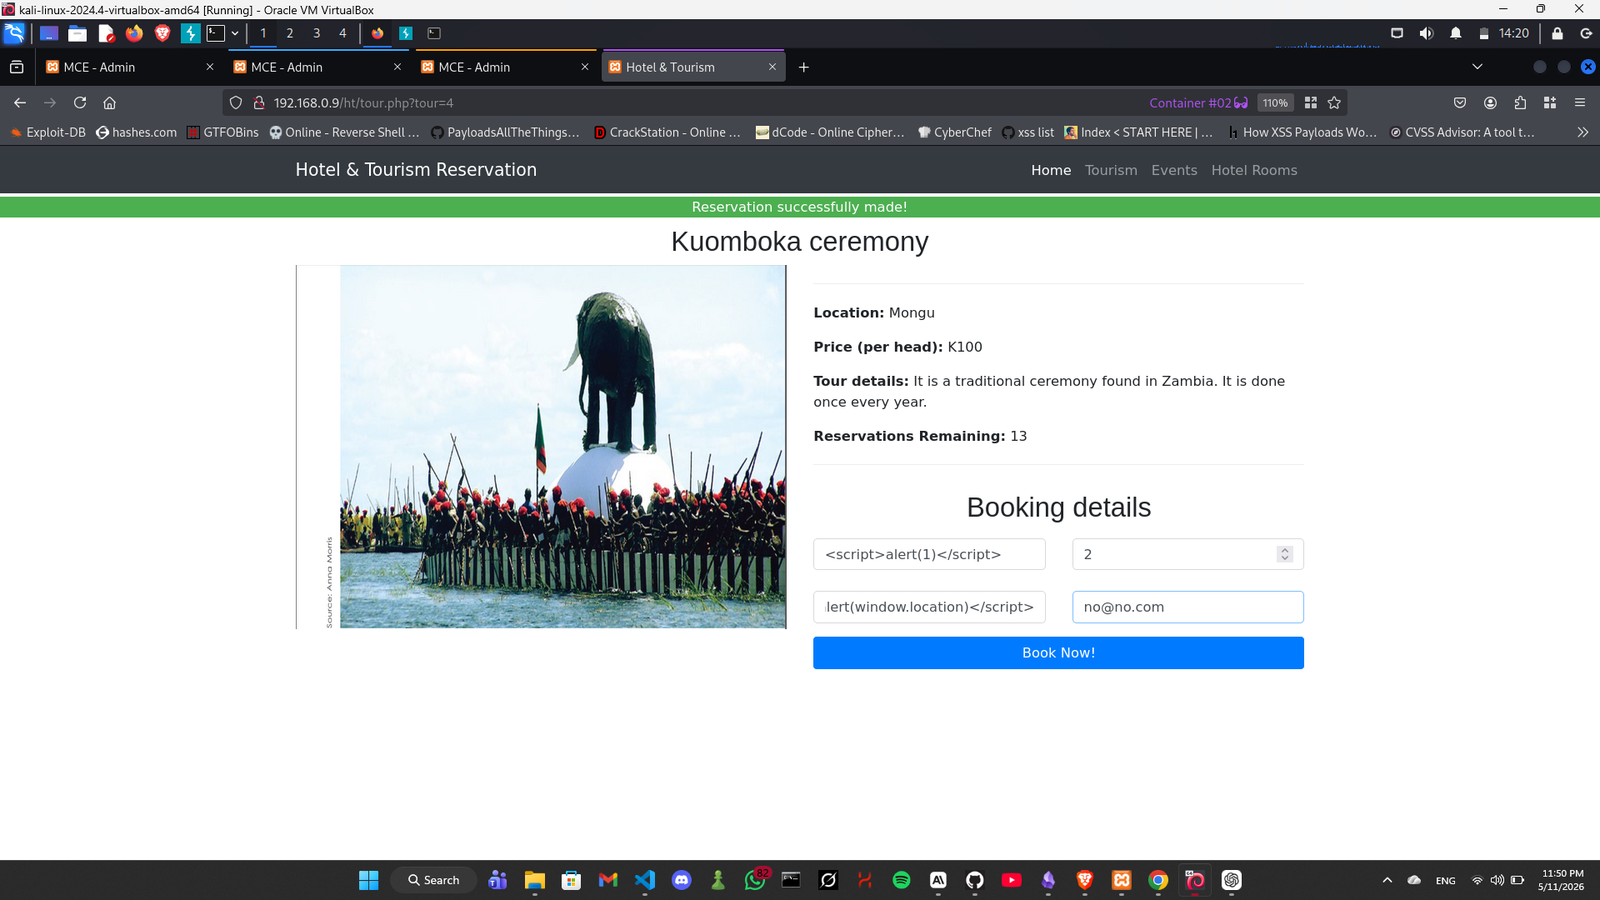
Passo 2 — Insira o payload XSS no campo de nome ou em qualquer campo, pois todos são vulneráveis a XSS, e clique em Reservar Agora:

<script>alert(1)</script>

Resultado: "Reserva feita com sucesso!" — o payload agora está armazenado no banco de dados.
Screenshot 2026-05-11 235058

Passo 3 — Faça login como administrador e navegue até o painel de reservas de passeios:

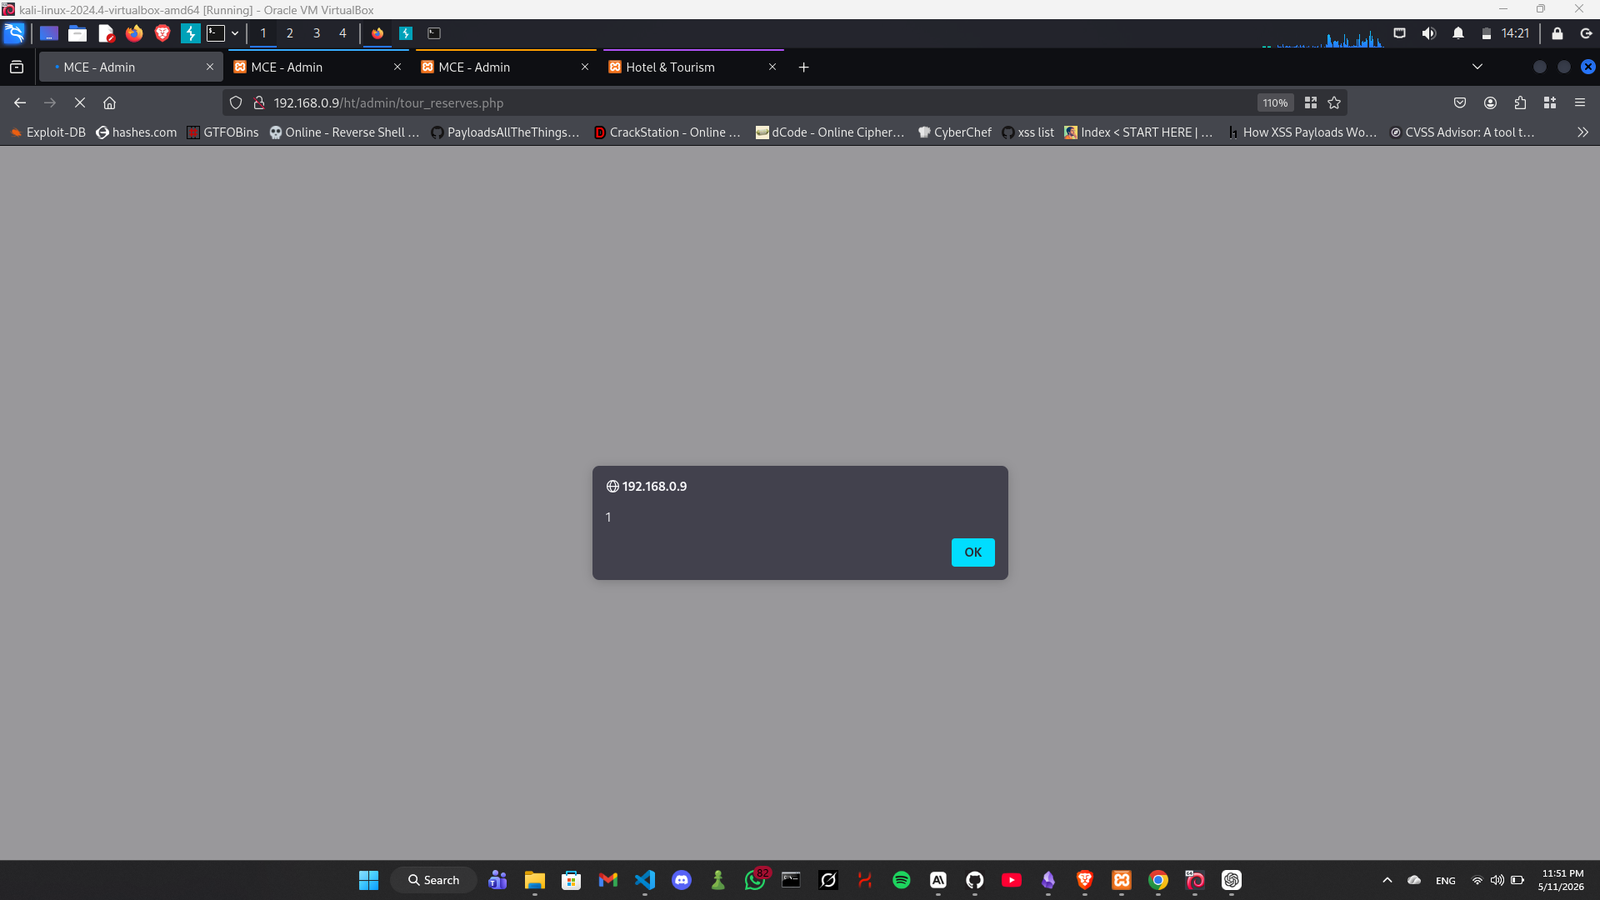
http://<target>/ht/admin/tour_reserves.php

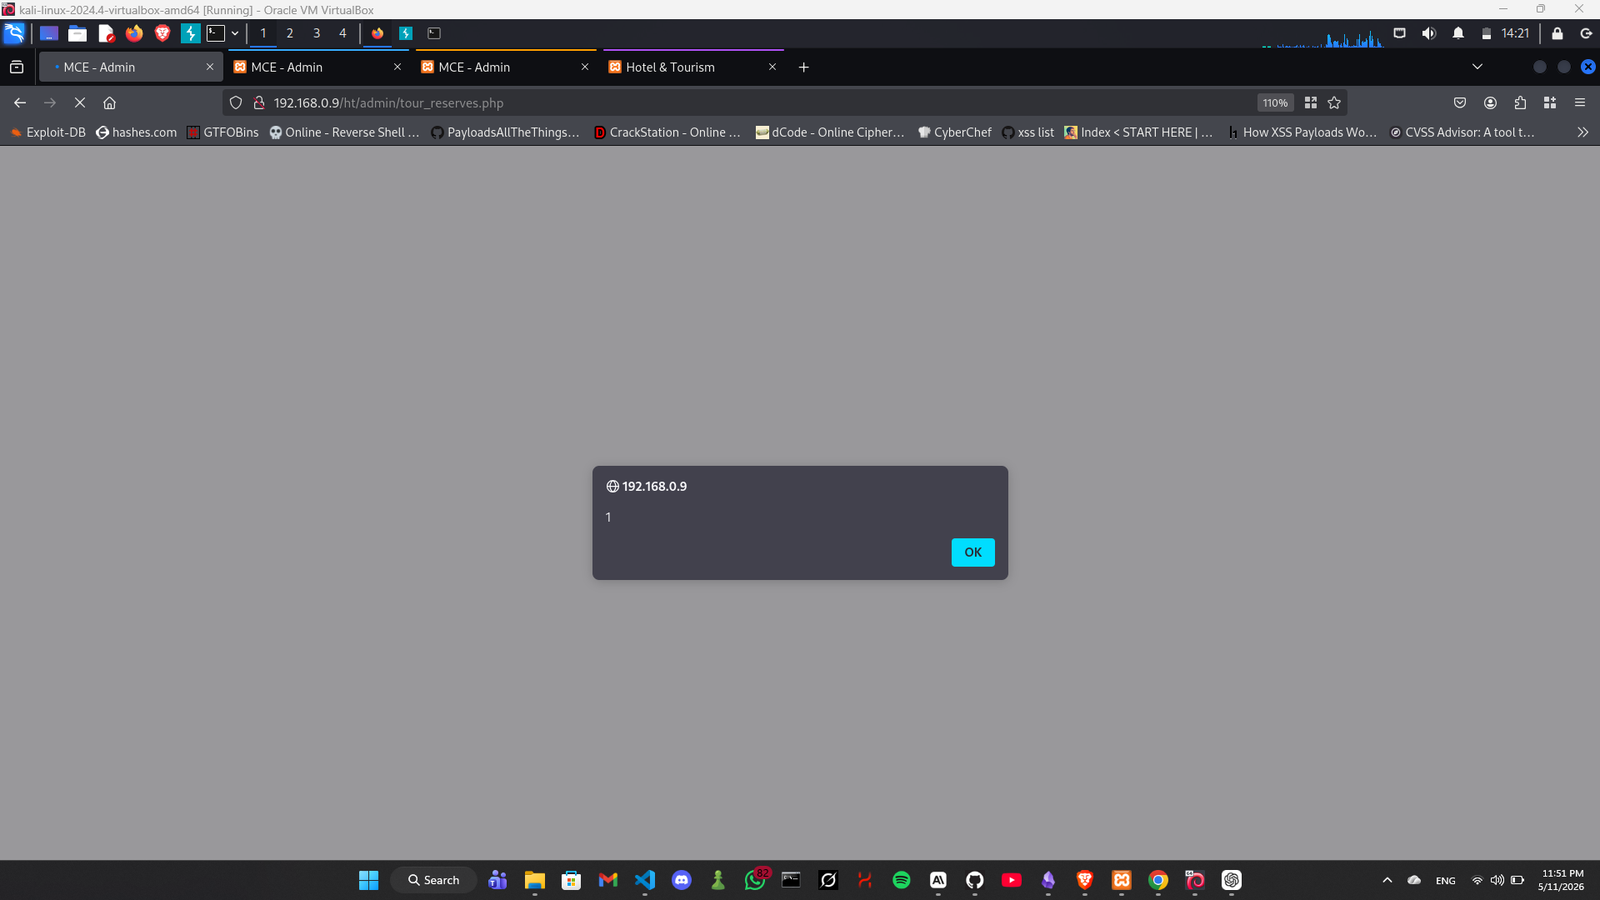
Resultado: O payload XSS armazenado é executado imediatamente no contexto do navegador do administrador.
Screenshot 2026-05-11 235117

Impacto

Um atacante não autenticado pode:

  • Executar JavaScript arbitrário no navegador do administrador
  • Roubar cookies de sessão do administrador → comprometimento total da conta
  • Redirecionar o administrador para páginas de phishing controladas pelo atacante
  • Injetar formulários de login falsos para coletar credenciais
  • Realizar qualquer ação administrativa em nome da vítima

Causa Raiz

O formulário de reserva em tour.php armazena a entrada do usuário diretamente no banco de dados sem sanitização. O painel administrativo em tour_reserves.php exibe o valor armazenado cru na resposta HTML sem codificação de saída, permitindo que scripts injetados sejam executados.


Correção Recomendada

// Na saída — sempre codifique antes de renderizar
echo htmlspecialchars($reservation['name'], ENT_QUOTES, 'UTF-8');

Referências

  • CWE-79: Neutralização Incorreta de Entrada Durante a Geração de Páginas Web
  • OWASP: Cross-Site Scripting (XSS)
  • Sistema de Reserva de Hotel e Turismo — code-projects.org

Descoberto Por

** Imad Alvi** — Pesquisador Independente de Segurança GitHub: Xmyronn

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    308

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





