

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
hikihack — Hikvision CVE-2017-7921 hack | Kitploit
Ferramentas/GitHubGitHub/xjghnxhlh/hikihack
Segurança IoTAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesAprendizado e Educação
GitHubxjghnxhlh/hikihack

hikihack

Hikvision CVE-2017-7921 hack
Ver Repositório
39há 24 diasAinda não revisado
Compartilhar

🛡️ CVE-2017-7921 — Estudo de caso e conscientização

License Scope

Este repositório documenta, com fins pedagógicos e de conscientização sobre cibersegurança, as possíveis consequências de um equipamento vulnerável a CVE-2017-7921 (vulnerabilidade pública, divulgada em 2017, que afeta determinados firmwares de câmeras/gravadores Hikvision não atualizados).

⚠️ Aviso legal

Todas as demonstrações deste repositório foram realizadas em um ambiente de teste autorizado, com fins exclusivamente educativos, de pesquisa e de conscientização. Antes da publicação, todas as informações sensíveis (identificadores, senhas, endereços IP, números de série, nomes de host, etc.) foram anonimizadas ou desfocadas.

Este repositório não constitui um guia de exploração nem um incentivo a agir contra sistemas pertencentes a terceiros. Qualquer utilização deve ocorrer em um quadro legal, ético e com a autorização explícita do proprietário dos equipamentos em questão.

📋 Sumário

  • Contexto
  • Relatório de prevenção
  • Ilustrações
  • Objetivo pedagógico
  • Licença

📚 Contexto

CVE-2017-7921 é uma vulnerabilidade pública que afeta determinados firmwares de equipamentos Hikvision, referenciada na base nacional de vulnerabilidades (NVD). Um equipamento exposto na Internet e não atualizado pode potencialmente divulgar informações sensíveis ou permitir acesso não autorizado à sua interface de administração.

Este repositório não tem como objetivo detalhar a mecânica de exploração, mas sim ilustrar por que esse tipo de vulnerabilidade é crítica e como se proteger dela (atualização do firmware, segmentação de rede, não exposição direta das interfaces de administração na Internet).

📄 Relatório de prevenção

Um relatório técnico detalhado acompanha este repositório. Ele apresenta, em especial:

  • uma descrição da vulnerabilidade CVE-2017-7921;
  • os produtos e versões afetados;
  • os riscos relacionados à exposição de um equipamento vulnerável;
  • os impactos potenciais sobre a confidencialidade, a integridade e a disponibilidade dos sistemas;
  • as recomendações de mitigação e as boas práticas de proteção.

➡️ Relatório de prevenção – CVE-2017-7921

📷 Ilustrações

As capturas abaixo foram realizadas em um ambiente de demonstração autorizado. Todos os elementos que permitem identificar um sistema real (identificadores, IP, proprietário…) foram anonimizados ou desfocados antes da publicação. Elas não constituem um manual de instruções, mas uma representação visual do impacto potencial de um equipamento não atualizado.

Ilustração nº 1 — Exemplo de obtenção de informações

Exemplo do tipo de informações que podem ser expostas quando um equipamento afetado por CVE-2017-7921 não foi corretamente atualizado ou protegido.
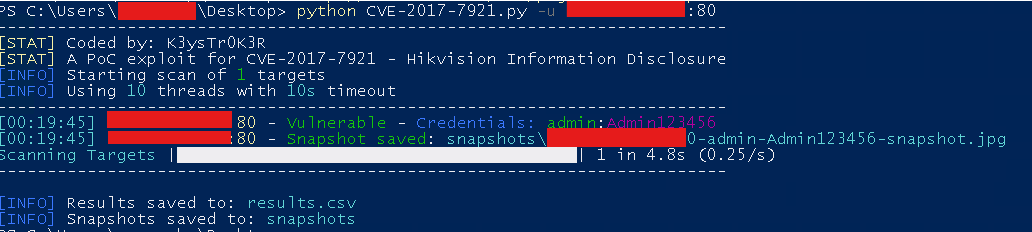
Informações obtidas — dados anonimizados

Ilustração nº 2 — Interface de administração

Interface de administração de um equipamento, em um ambiente de demonstração autorizado. Objetivo: ilustrar as consequências de uma vulnerabilidade não corrigida em um equipamento exposto sem medidas de segurança adequadas.
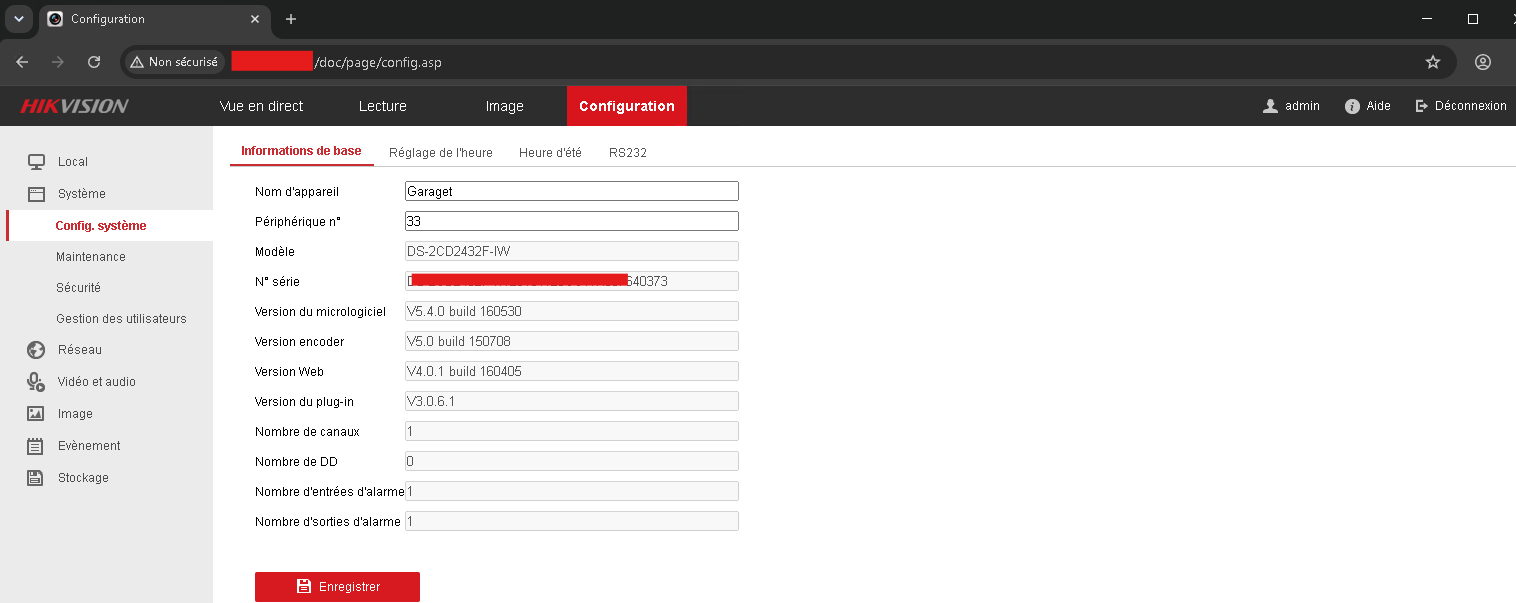
Interface de administração — ambiente de teste

🎯 Objetivo pedagógico

Esses recursos visam conscientizar administradores, pesquisadores de segurança e estudantes sobre as consequências de uma vulnerabilidade como a CVE-2017-7921 quando não é corrigida. Eles ilustram concretamente:

  • as informações suscetíveis de serem expostas em um equipamento vulnerável;
  • as consequências de uma configuração insuficientemente segura;
  • a importância de aplicar os patches publicados pelos fabricantes;
  • a necessidade de manter os firmwares atualizados e de limitar a exposição das interfaces de administração na Internet;
  • o interesse de auditorias regulares para identificar os equipamentos vulneráveis antes que sejam comprometidos.

📄 Licença

Distribuído sob licença MIT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







