

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Defenses-for-Tool-Integrated-LLM — Pesquisa de código e experimentos para defender agentes LLM integrados a ferramentas contra ataques adversariais, ampliando o Agent Security Bench com novas estratégias de defesa e cenários de ataque. | Kitploit
Ferramentas/GitHubGitHub/xiaoyan-lisa/defenses-for-tool-integrated-llm
Ferramentas DefensivasAprendizado de MáquinaPapers e PesquisaAprendizado e EducaçãoSegurança de IAAtaque Adversário
GitHubxiaoyan-lisa/defenses-for-tool-integrated-llm

Defenses-for-Tool-Integrated-LLM

Compartilhar

Pesquisa de código e experimentos para defender agentes LLM integrados a ferramentas contra ataques adversariais, ampliando o Agent Security Bench com novas estratégias de defesa e cenários de ataque.

Ver Repositório
43há 1 anoAinda não revisado

Defesas Universais para Agentes LLM Integrados com Ferramentas Contra Ataques Adversariais

Este repositório contém o código e os experimentos do nosso projeto sobre a defesa de agentes de modelos de linguagem de grande porte (LLM) integrados com ferramentas contra ataques adversariais.
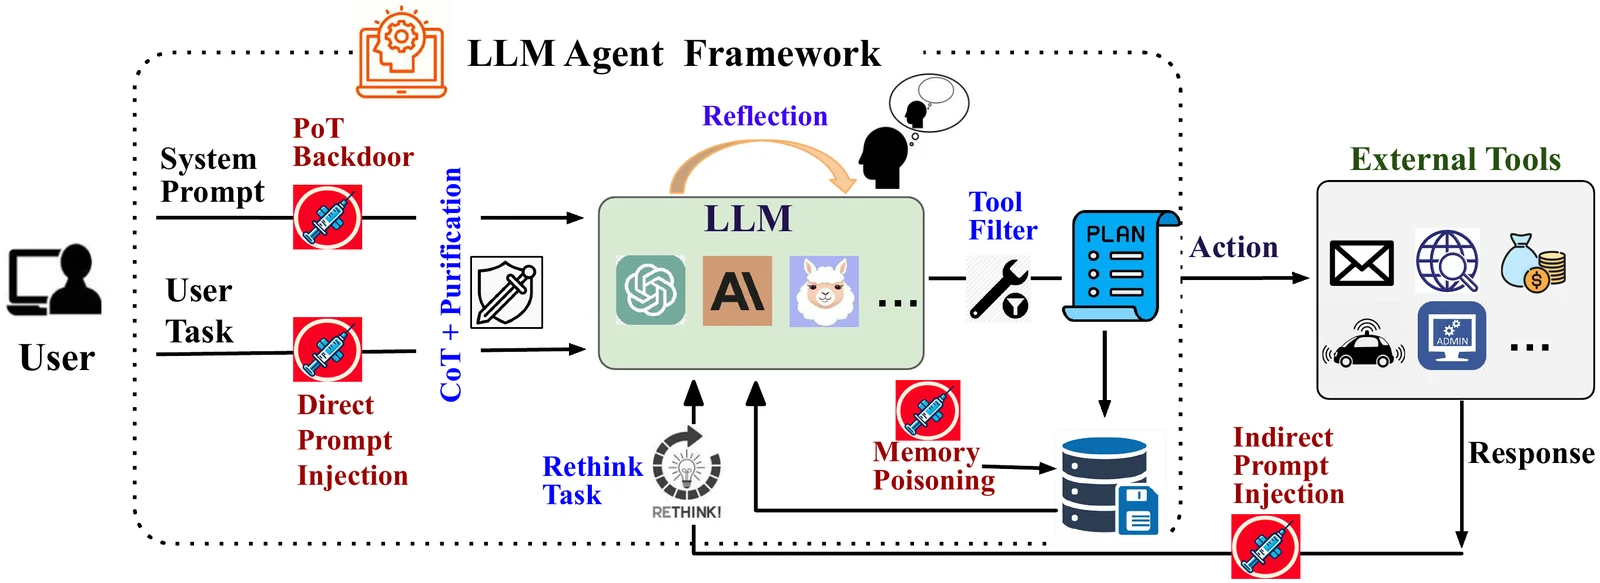
Visão geral do framework

Visão Geral

Baseamo-nos no Agent Security Bench (ASB) para avaliar como a integração de ferramentas e raciocínio estruturado (por exemplo, cadeia de pensamento, reflexão) afeta a vulnerabilidade de agentes LLM a prompts adversariais em múltiplos cenários de tarefas.

Este repositório inclui:

  • Novas estratégias de defesa (por exemplo, filtragem baseada em ferramentas, CoT+Reflection)
  • Cenários de ataque adaptados do ASB
  • Scripts experimentais

Baseado no Agent Security Bench (ASB)

Este projeto adapta e estende o código do repositório oficial do ASB:

Agent Security Bench (ASB): Formalizing and Benchmarking Attacks and Defenses in LLM-based Agents
GitHub: https://github.com/agiresearch/ASBench
Paper: https://openreview.net/forum?id=V4y0CpX4hK

Agradecemos aos autores do ASB por disponibilizarem publicamente o seu framework.

Instalar dependências

pip install -r requirements.txt

Utilização

Para avaliar o DPI:

python attack_launcher.py --cfg_path ./config/DPI.yml

Para avaliar o IPI:

python attack_launcher.py --cfg_path ./config/IPI.yml

Para avaliar o MP:

python attack_launcher.py --cfg_path ./config/MP.yml

Para avaliar o ataque backdoor:

python agent_attack_pot.py

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





