xen0nize/cve-2026-21096
Prova de conceito apenas de crash para CVE-2026-21096, um estouro de inteiro de 32 bits que leva a estouro de heap no decodificador JPEG Quram da Samsung, com notas de engenharia reversa e um harness adb.

Enquanto fazia engenharia reversa da biblioteca de codec de imagem da Samsung incluída no sistema, deparei-me com um crash que se revelou demasiado fácil de alcançar. O caminho de iteração do decodificador JPEG calcula o tamanho de um dos seus buffers internos com aritmética de 32 bits com sinal simples e nunca verifica o resultado. Forneça-lhe um JPEG que declara uma largura de 65535 píxeis e a alocação sofre wraparound de aproximadamente 4,29 GB para um bloco de 256 KB, enquanto os dois memsets que se seguem obtêm os seus tamanhos a partir de mais dois produtos de 32 bits que sofrem wraparound no sentido oposto. Um resulta num inofensivo 64 KB, o outro transforma-se num preenchimento de aproximadamente 2⁶⁴ bytes começando dois gigabytes abaixo do buffer. O processo morre antes de o decodificador chegar perto dos dados reais da imagem.
Este repositório documenta esse bug e torna-o reproduzível de forma independente. O que partilho aqui é apenas um PoC de crash, ou seja, o crash e não o exploit. Tudo o que é publicado aqui termina num segmentation fault determinístico dentro da biblioteca do fabricante. Sem heap grooming, sem sequestro de fluxo de controlo, sem execução de código, sem cadeia de entrega. O crash por si só é suficiente para provar que o bug é real e que a aritmética por trás dele se comporta exatamente como descrito. Construir algo mais a partir disto é um tipo diferente de trabalho, e não está incluído aqui. Todos os ficheiros necessários para reproduzir o crash são publicados juntamente com este README.
A Samsung corrigiu o bug na September 2026 Security Maintenance Release (SVE-2026-3282, "corrects implementation"). Tudo aqui foi verificado num telefone Galaxy cujo nível de patch de segurança é anterior a essa versão. O crash é determinístico, dez em dez execuções, e os frames em falta situam-se dentro do genuíno /system/lib64/libimagecodec.quram.so.
Este PoC demonstra o seguinte.
O repositório deliberadamente não contém o seguinte.
O crash é o objetivo. É suficiente para provar que a alocação e a escrita afetadas podem tornar-se inconsistentes, e é tudo o que estou a publicar.
CVE-2026-21096 é o identificador público deste bug. O aviso da Samsung acompanha-o internamente como SVE-2026-3282 no seu boletim mensal. A descrição que a Samsung Mobile apresentou ao MITRE como CNA é a seguinte.
Estouro de buffer baseado em heap no decodificador JPEG de libimagecodec.quram.so anterior ao SMR Sep-2026 Release 1 permite a atacantes remotos executar código arbitrário.
O registo tornou-se público a 9 de setembro de 2026 e está classificado como 9.2 CRITICAL segundo o CVSS 4.0 (CVSS-B). O vetor é mostrado abaixo.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
O vetor descreve um ataque adjacente à rede com baixa complexidade, sem
privilégios e sem interação do usuário (UI:N), que é de onde vem o enquadramento de "imagem de zero
clique" na cobertura de setembro. Ele também carrega
Attack Requirements Present (AT:P), o que significa que a exploração depende de
condições que precisam se manter no alvo. Isso corresponde exatamente ao que eu
encontrei durante a engenharia reversa. A biblioteca confia em qualquer geometria que seu chamador
lhe fornece, então a explorabilidade no mundo real depende de qual componente Samsung
empurra dimensões derivadas do atacante para o caminho de decodificação LTN. O impacto no
sistema vulnerável é alto em confidencialidade, integridade e
disponibilidade.
Segundo o NVD, as configurações afetadas são dispositivos móveis Samsung executando Android 14, 15, 16 ou 17 com um nível de patch anterior ao SMR Sep-2026 Release 1, e a classe de fraqueza é CWE-122 (estouro de buffer baseado em heap), a consequência direta de um estouro de inteiro (CWE-190) na aritmética de alocação. Um bug irmão no decodificador DNG da mesma biblioteca (CVE-2026-21095 / SVE-2026-3247) foi corrigido no mesmo boletim. Este repositório cobre apenas o de JPEG.
O registro CVE descreve potencial execução remota de código. Este repositório não tenta reproduzir esse impacto. Meu trabalho aqui cobre o caminho nativo vulnerável e um reprodutor de crash local, nada mais.
libimagecodec.quram.so é um codec de imagem de código fechado escrito pela
Quramsoft que a Samsung distribui em todos os dispositivos Galaxy recentes. Ele fica acima
dos decodificadores da plataforma Android. Quando um app Samsung (Galeria, pipeline
da câmera, pré-visualizações de mensagens) quer uma decodificação rápida ou em streaming de um JPEG,
ele chama esta biblioteca em vez do Skia. Duas builds são distribuídas em um dispositivo típico,
/system/lib64/libimagecodec.quram.so e uma versão gêmea de 32 bits em
/system/lib/ que é mapeada por mediaserver32. Verifiquei que a de 64 bits
é carregada dentro do processo da Galeria no meu telefone de teste.
A função que contém o bug é o ponto de entrada JNI por trás de
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN" é a iteração de decodificação lock-to-native da Samsung, o modo em que o chamador fornece a própria geometria de saída (row stride, altura total e quantas linhas cada bloco de iteração deve cobrir) e a biblioteca decodifica a imagem bloco a bloco em buffers nativos gerenciados pelo chamador. O caminho de burst da câmera é o consumidor natural deste modo.
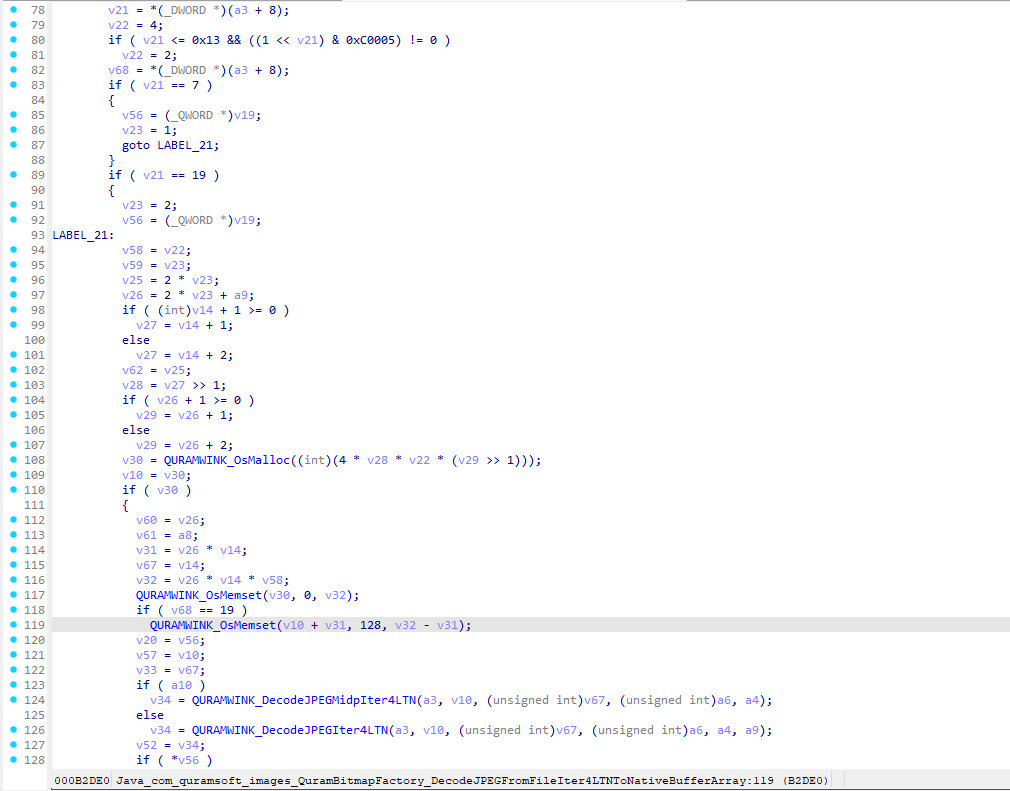
A captura de tela abaixo é o pseudocódigo descompilado do ponto de entrada JNI,
obtido diretamente no IDA Pro a partir do build arm64 vulnerável da biblioteca
(BuildId d49d229541cc09afa04a97266252f7f716e4f7aa). Ele vai da
seleção de color-config até os dois memsets, toda a vida dos
valores que sofrem wrap. Os argumentos que importam são os seguintes. a4 é a
flag de modo de decodificação (deve ser 1 ou 3), a5 é o row stride fornecido pelo chamador
(mantido em v14), a9 é a contagem de linhas por iteração fornecida pelo chamador, e
*(_DWORD *)(a3 + 8) é o valor de inPreferredConfig armazenado dentro da
struct decode-info, que seleciona v22 (bytes por pixel) e v23 (contagem de
planos). v58 é apenas v22 copiado para um slot da pilha.