Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PoC-Deployer-System — Ferramenta rápida para utilizar CVE-2024-31317 no Android | Kitploit

Ferramentas/GitHubGitHub/wqry085/poc-deployer-system
Segurança AndroidEscalada de PrivilégiosGeração de PayloadsExploraçãoPós-ExploraçãoTestes de PenetraçãoSegurança MóvelFerramenta de Acesso Remoto
GitHubwqry085/poc-deployer-system

PoC-Deployer-System

Ferramenta rápida para utilizar CVE-2024-31317 no Android

Ver Repositório
741053há 9 mesesRevisado pelo Kitploit
Compartilhar

PoC-Deployer-System

License: MIT Android

English | Chinês

Ferramenta visual baseada na ferramenta de injeção Zygote do CVE-2024-31317, integrando terminal remoto e transferência de arquivos.

Binder-CLI - acessar serviços do sistema via binder

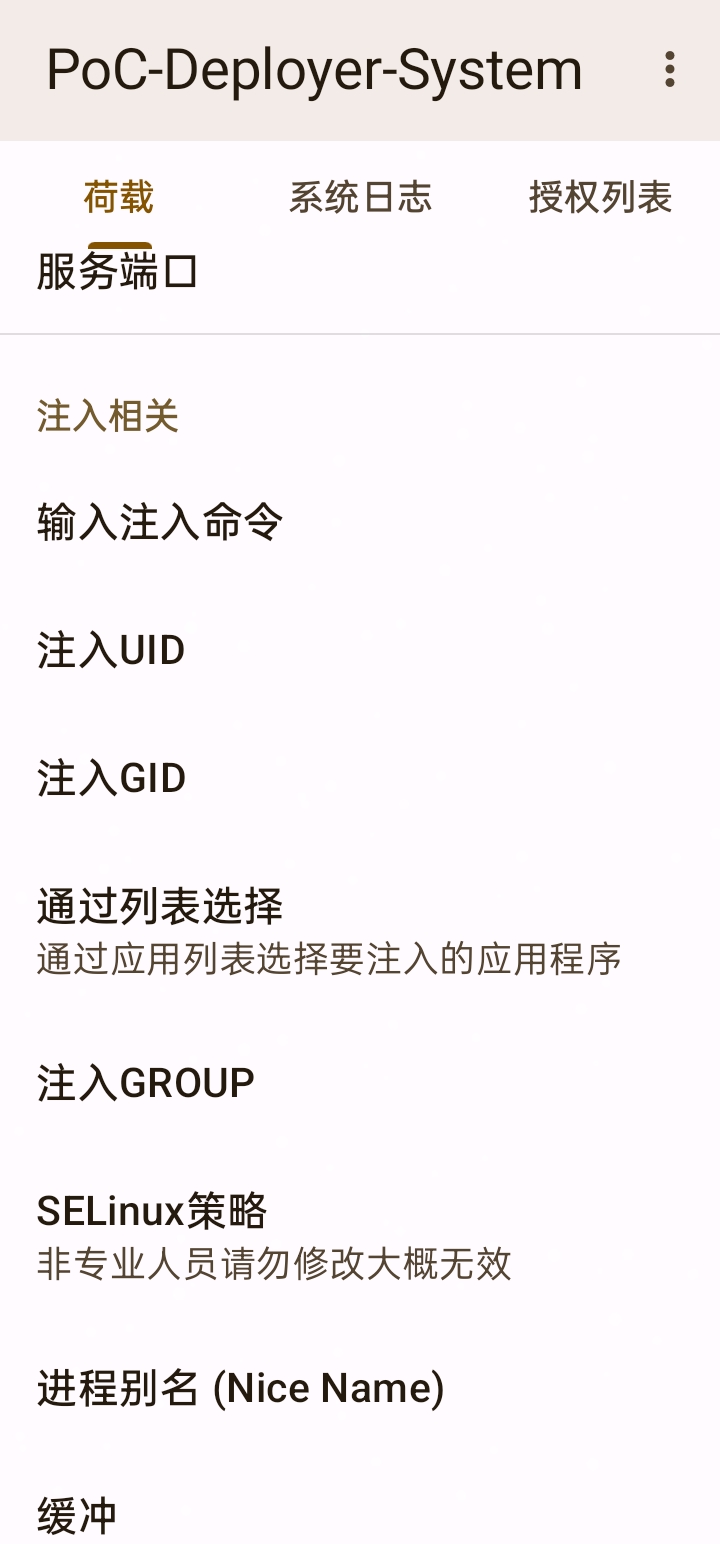
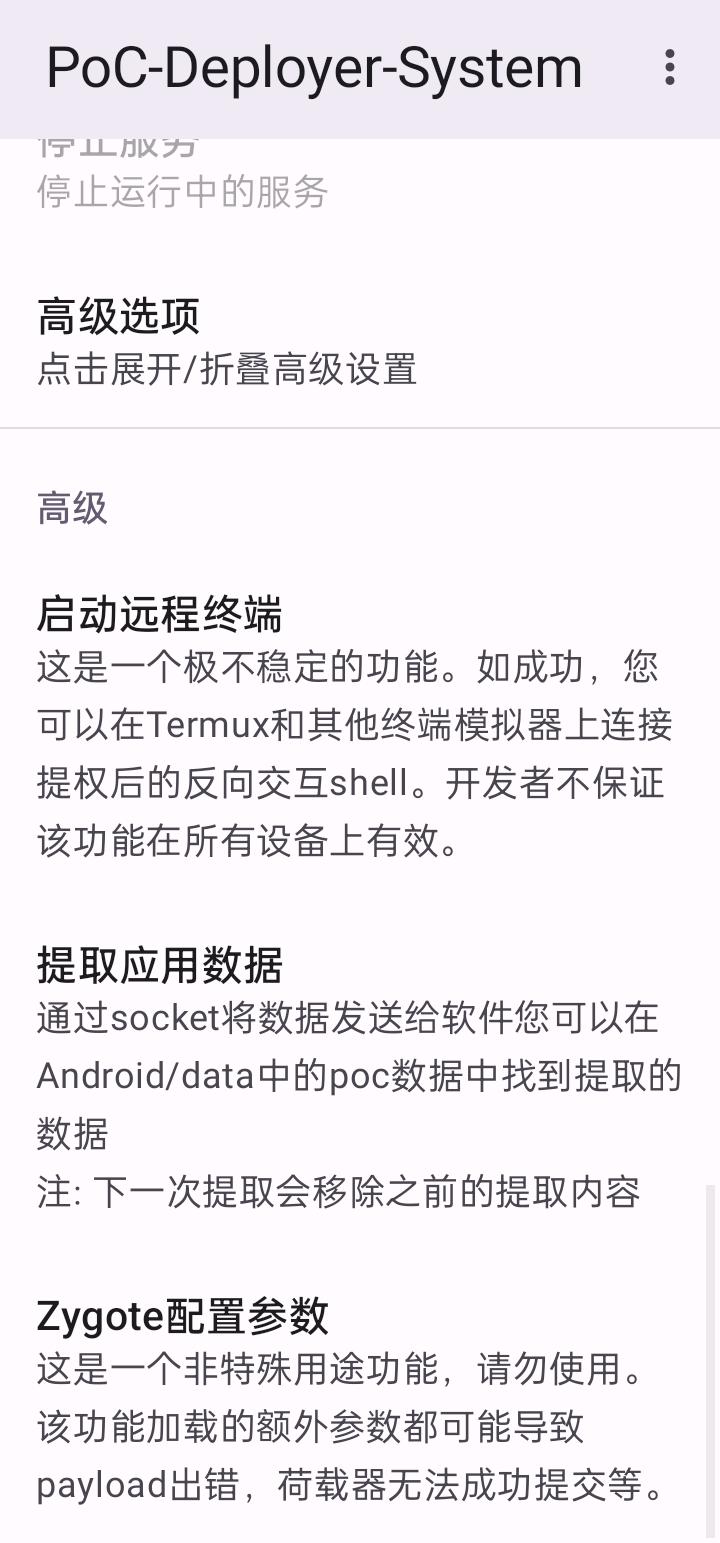
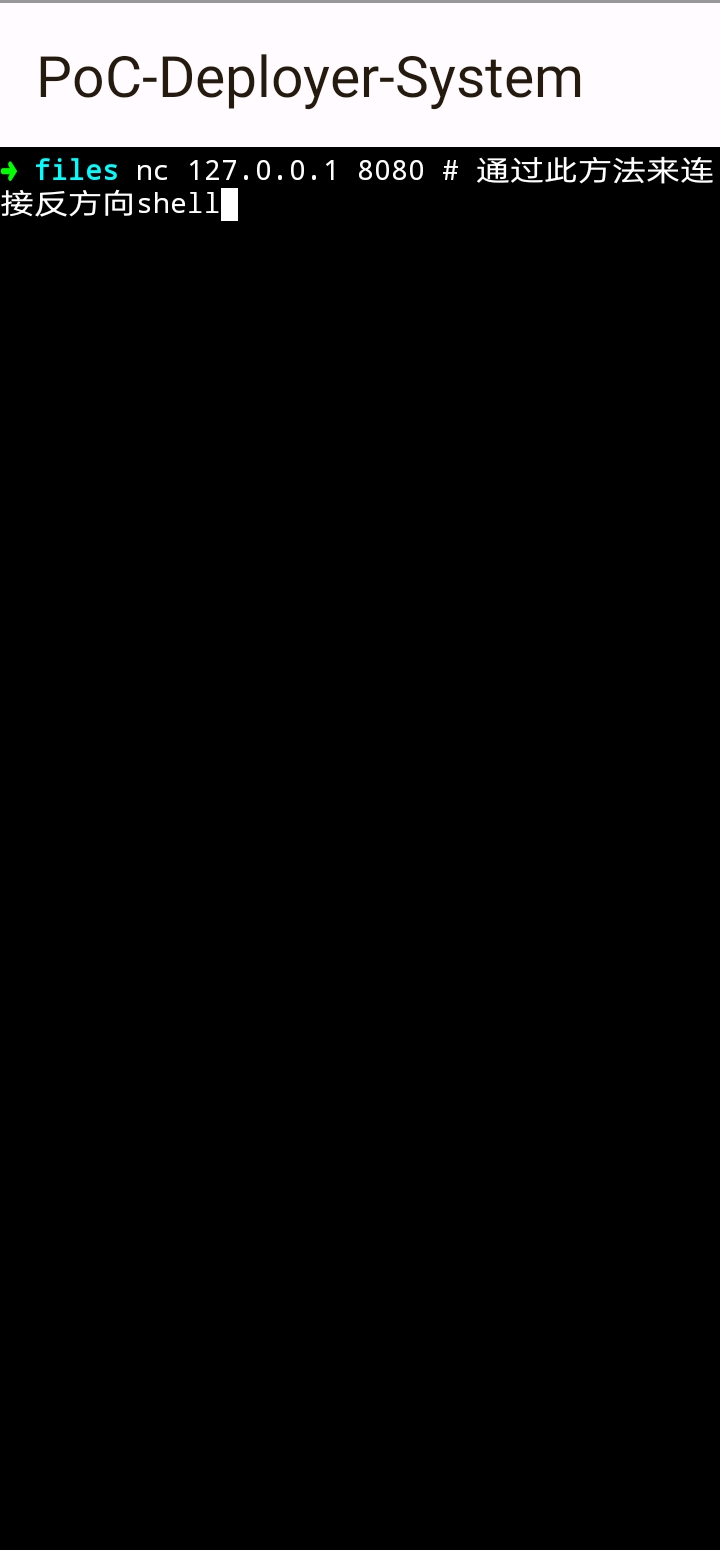
Capturas de tela

Injeção UID/GIDFunções AvançadasReverse Shell
InjeçãoAvançadoShell

Início Rápido

Requisitos de ambiente

  • Android 9-13, patch de segurança anterior a junho de 2024
  • Shizuku ativado
  • Dispositivos especiais precisam desativar restrições do fabricante (MIUI/ColorOS/OriginOS)

Passos de uso

  1. Instalar e ativar o Shizuku
  2. Instalar o aplicativo e conceder permissão ao Shizuku
  3. Configurar parâmetros de destino (UID/GID/contexto SELinux)
  4. Iniciar terminal remoto (reverse shell)
  5. Conectar reverse shell:
stty raw -echo; nc 127.0.0.1 8080; stty sane

Funcionalidades

FuncionalidadeDescrição
Injeção ZygoteImplementado via hidden_api_blacklist_exemptions
Terminal remotoPTY completo, suporte a redimensionamento de janela
Transferência de dados do aplicativoVelocidade de 50-100 MB/s
Controle de acessoLista de permissões UID

Descrição das portas

PortaFinalidadeAutenticação
8080Reverse shell localLista de permissões UID local
8081Interface de controleChave MD5
56423Recepção de arquivosLocal

Comandos de controle 8081

EXEC <cmd>       - Executar comando
STATUS           - Status do sistema
POLICY_ADD <uid> - Adicionar à lista de permissões
POLICY_LIST      - Visualizar lista de permissões
SEND_APP_DIR     - Enviar diretório do aplicativo

Solução de problemas

# Verificar processos
ps -A | grep zYg0te
# Verificar portas
netstat -tlnp | grep 56423
# Visualizar logs
logcat -s FolderReceiver:*

Aviso de isenção de responsabilidade

Apenas para pesquisa de segurança. Proibido uso ilegal. O usuário assume toda a responsabilidade.


Agradecimentos

https://github.com/Webldix

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →