Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2020-0618 — CVE-2020-0618 Honeypot | Kitploit
Ferramentas/GitHubGitHub/wortell/cve-2020-0618
Análise de VulnerabilidadesSegurança WebInteligência de AmeaçasDetecção de IntrusãoResposta a Incidentes
GitHubwortell/cve-2020-0618

cve-2020-0618

CVE-2020-0618 Honeypot

Ver Repositório
30584há 6 anosRevisado pelo Kitploit
Compartilhar

Honeypot CVE-2020-0618

  • Detecta e registra tentativas de explorar a CVE-020-0618 (RCE no SQL Reporting Services)
  • Serve conteúdo e cabeçalhos como o SSRS faria, para aumentar a chance de indexação em mecanismos de busca (ex.: google, shodan etc.)
  • Baseado no excelente trabalho de MDSec e x1sec

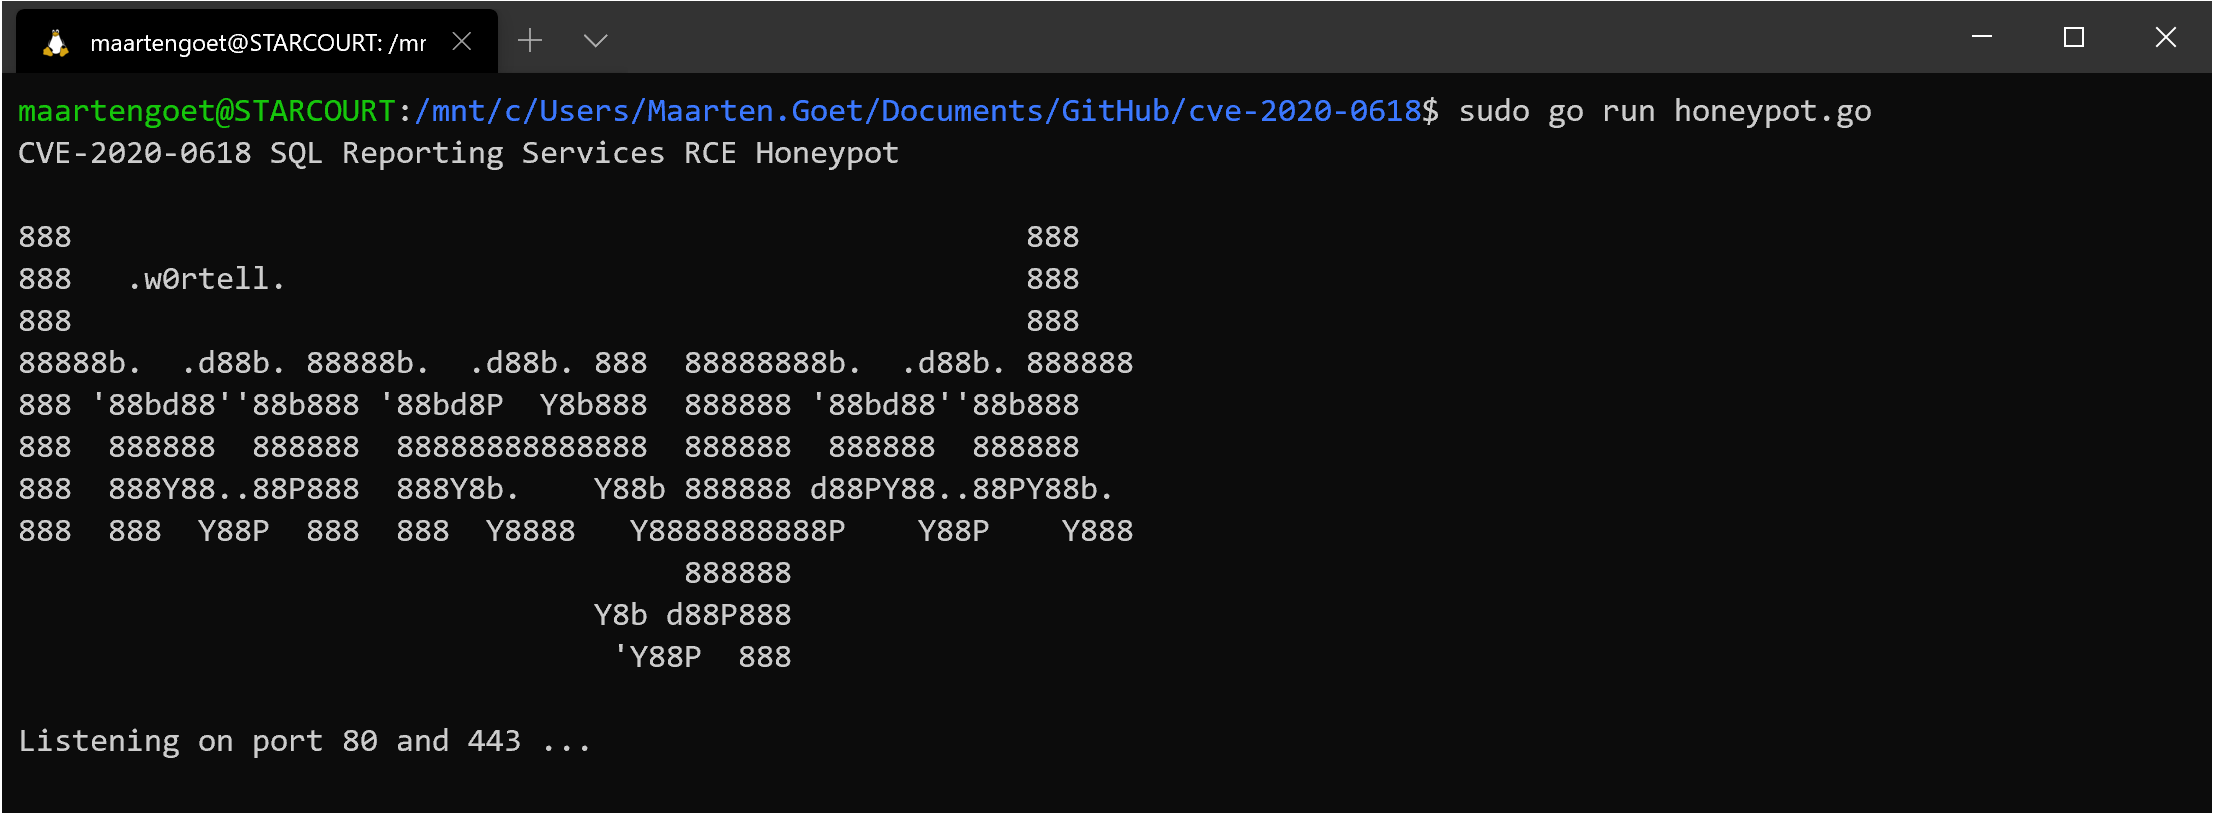
screenshot

Instalação

Obter o código

Certifique-se de ter um ambiente Go pronto para uso.

git clone https://github.com/wortell/cve-2020-0618

Gerar certificados

Gere um certificado autoassinado:

openssl genrsa -out server.key 2048
openssl ecparam -genkey -name secp384r1 -out server.key
openssl req -new -x509 -sha256 -key server.key -out server.crt -days 3650

Executar

É simples assim:

go get github.com/gorilla/mux
go run honeypot.go

O honeypot escutará nas portas 80 e 443 (portanto, deve ser executado como usuário root)

Ou, para desanexar e executar como processo em segundo plano:

nohup go run honeypot.go &

Docker

Ou execute-o em um container Docker:

git clone https://github.com/wortell/cve-2020-0618
cd cve-2020-0618
docker image build -t cve-2020-0618:1.0 .
docker container run --publish 80:80 --publish 443:443 --detach --name honeypot cve-2020-0618:1.0

DICA: Monte o diretório Logs localmente para não perder os arquivos

Logs

Resultados / dados são gravados no diretório ./log. São eles:

cve.log - Tentativas de exploração e tentativas de exploração com todos os dados (ex.: cabeçalhos, corpo do POST)

allrequests.log - Todas as requisições HTTP observadas chegando ao servidor

tls.log - Frequentemente, scanners da internet enviam dados inválidos para a porta 443. Erros de HTTPS são registrados aqui.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →