
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/woaiqiukui/cve-2020-1938tomcatajpscanner
ReconhecimentoScanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubwoaiqiukui/cve-2020-1938tomcatajpscanner

CVE-2020-1938TomcatAjpScanner

Compartilhar

Escaneamento em lote da vulnerabilidade AJP do Tomcat

Ver Repositório
14227há 6 anosAinda não revisado

CVE-2020-1938TomcatAjpScanner

Varredura em lote da vulnerabilidade TomcatAJP

Detalhes da vulnerabilidade

Em 6 de janeiro de 2020, a Plataforma Nacional de Compartilhamento de Informações sobre Vulnerabilidades de Segurança (CNVD) registrou a vulnerabilidade de inclusão de arquivos do Apache Tomcat (CNVD-2020-10487, correspondente à CVE-2020-1938). Ao explorar essa vulnerabilidade, um atacante pode ler remotamente, sem autorização, arquivos arbitrários em diretórios específicos. Atualmente, os detalhes da vulnerabilidade ainda não foram divulgados publicamente, e o fornecedor já lançou novas versões para corrigir a vulnerabilidade.

Análise da vulnerabilidade

https://mp.weixin.qq.com/s/8Wueh4lkKBtfNisjxOSoWA

Uso do script

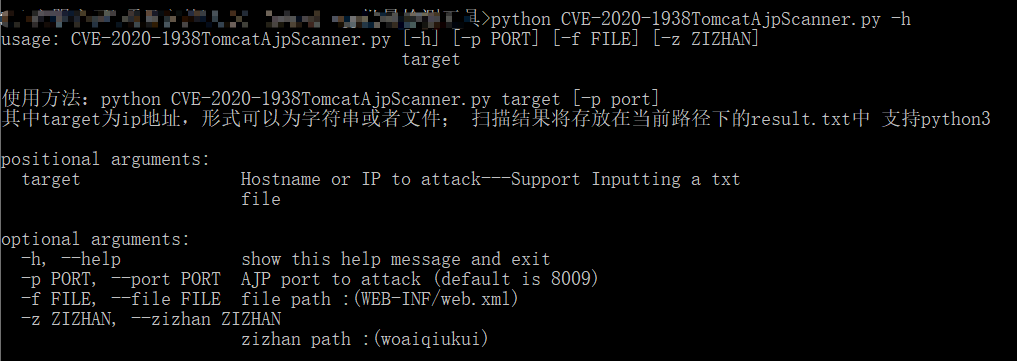
python CVE-2020-1938TomcatAjpScanner -h pode exibir as instruções de uso usage: CVE-2020-1938TomcatAjpScanner.py [-h] [-p PORT] [-f FILE] [-z ZIZHAN] target

Método de uso: python CVE-2020-1938TomcatAjpScanner.py target [-p port] Onde target é o endereço IP, podendo ser uma string ou um arquivo; os resultados da varredura serão salvos em result.txt no diretório atual. Suporta python3.

positional arguments: target Hostname or IP to attack---Support Inputting a txt file

optional arguments: -h, --help show this help message and exit -p PORT, --port PORT AJP port to attack (default is 8009) -f FILE, --file FILE file path :(WEB-INF/web.xml) -z ZIZHAN, --zizhan ZIZHAN zizhan path :(woaiqiukui)

[!]Atenção: ao utilizar, preste atenção ao problema de conflito de nomes de arquivo. Para evitar conflitos de conteúdo, em usos repetidos, limpe manualmente o arquivo result.txt com antecedência.
[!]Atenção: verifique se o IP informado está no formato correto; não forneça um diretório.

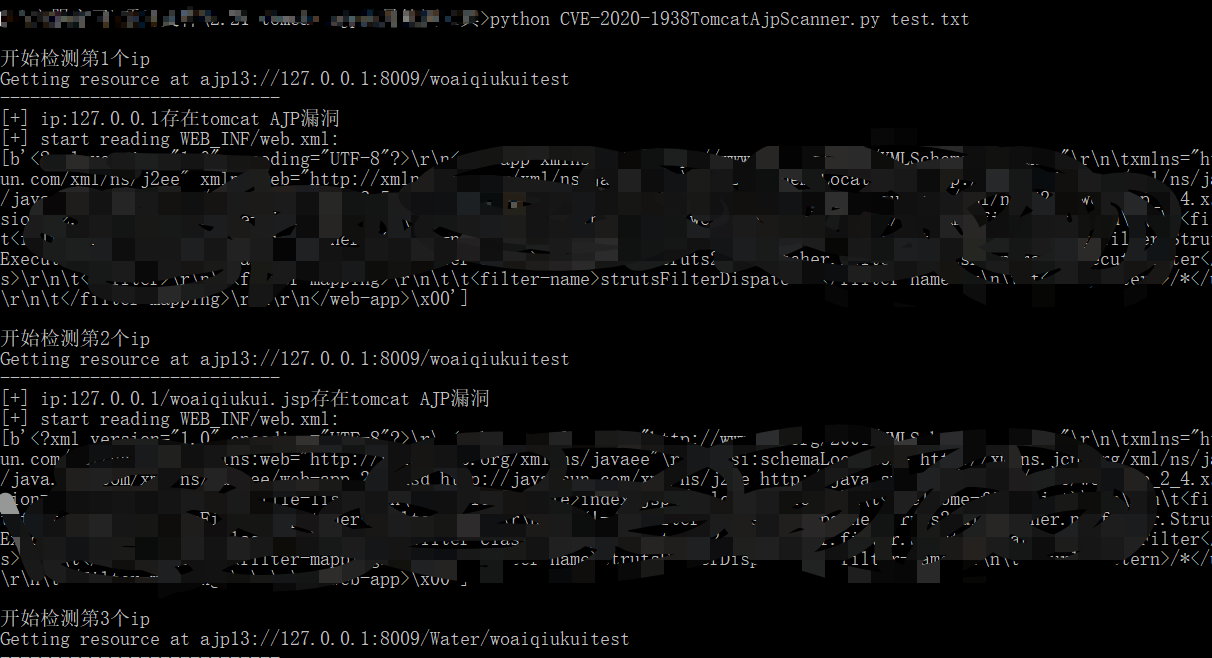
Demonstração de uso

Aqui foi utilizado o apache-tomcat-7.0.86 montado localmente
  • usage:
    image

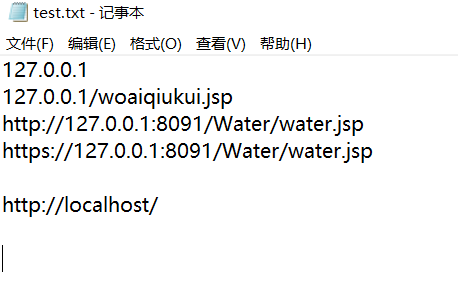
  • test.txt:
    image

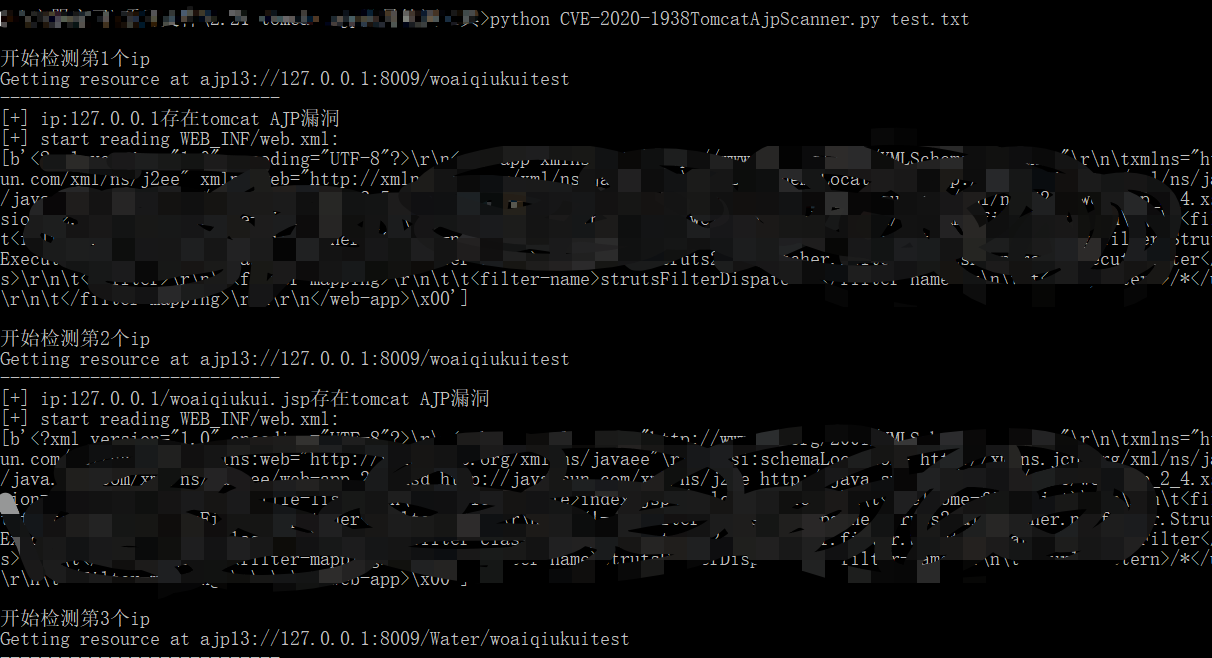
  • display:
    image

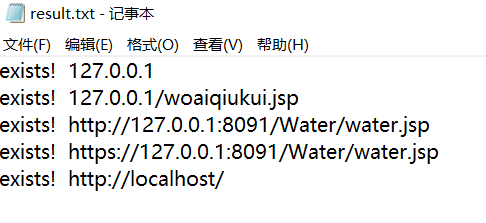
  • result.txt:
    image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    315

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →