
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-83834 — Análise de uma condição de corrida use-after-free em FSRendezvousServer::PublishRx e ConsumeTx, em que Close() pode liberar um objeto FSStreamReg entre a liberação do mutex e a aquisição do lock. | Kitploit
Ferramentas/GitHubGitHub/wkpwn/cve-2026-83834
Forensia de MemóriaAnálise de VulnerabilidadesExploração
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

Análise de uma condição de corrida use-after-free em FSRendezvousServer::PublishRx e ConsumeTx, em que Close() pode liberar um objeto FSStreamReg entre a liberação do mutex e a aquisição do lock.

Ver Repositório
465há 22 diasRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

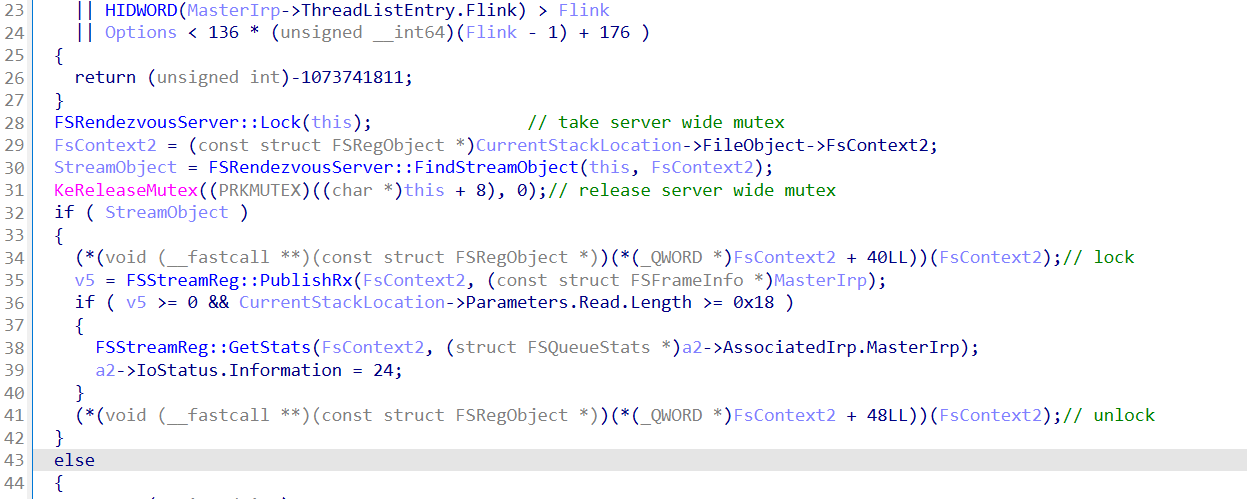
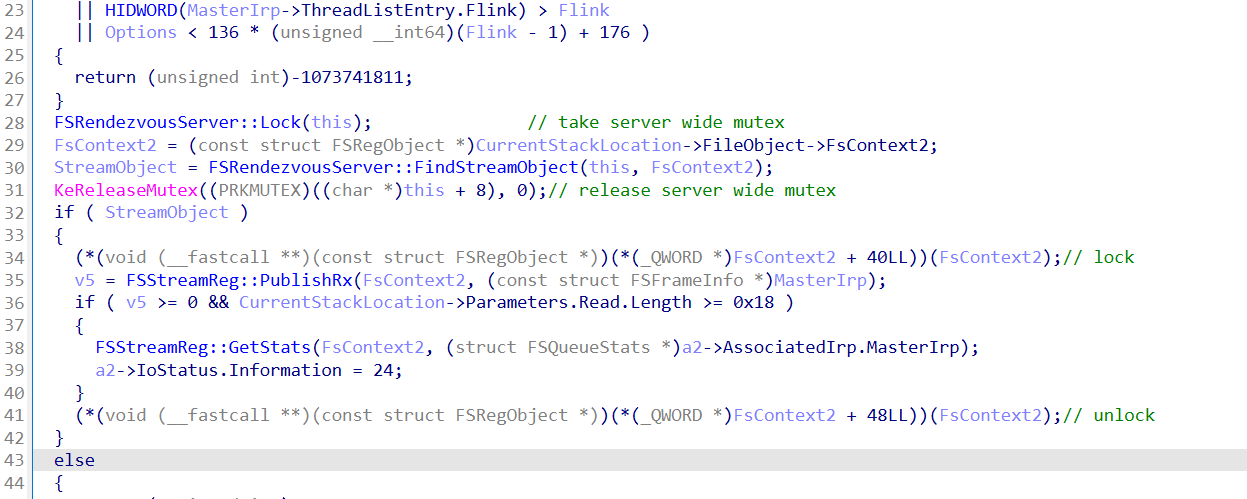
FSRendezvousServer::PublishRx e FSRendezvousServer::ConsumeTx desreferenciam um objeto FSStreamReg com um padrão idêntico e defeituoso: adquirem o mutex do servidor, confirmam que o objeto ainda está na lista, liberam o mutex e então adquirem o lock do próprio objeto — sem nada entre essas etapas que o mantenha vivo.
image

Como nenhuma referência é tomada, existe uma janela estreita entre a liberação do mutex do servidor e a aquisição do lock do próprio objeto durante a qual FSRendezvousServer::Close() pode liberar o objeto, levando a um use-after-free.

Crédito: @zoverin

Baixar ferramenta